 दस्तावेज़ पासवर्ड रिकवरी मास्टर
उदाहरणों और विस्तृत चरणों सहित विंडोज सिस्टम के तहत जीपीयू ग्राफिक्स कार्ड प्रदर्शन का उपयोग करके पासवर्ड क्रैकिंग ट्यूटोरियल!
चूंकि सामान्य पासवर्ड क्रैकिंग टूल की क्रैकिंग गति वास्तव में बहुत धीमी है, और कई पासवर्ड क्रैकिंग प्रोटोकॉल समर्थित नहीं हैं, यदि आप इसे हिंसक क्रैकिंग का उपयोग करते हैं, तो कुछ पासवर्ड को एक वर्ष के भीतर तोड़ा नहीं जा सकता है । यदि आप इसे चलाने के लिए एक शब्दकोश का उपयोग करते हैं, तो आपको एक सादा पाठ पासवर्ड होना चाहिए । यह केवल एक शब्दकोश में किया जा सकता है, और यदि पासवर्ड शब्दकोश बहुत बड़ा है, तो यह समय की बर्बादी है । इससे बाहर नहीं निकलना भी बहुत आम है । यहां पासवर्ड क्रैकिंग के लिए सबसे तेज़ टूल की सिफारिश की गई है दुनिया, हैशकैट, हैशकैट गिथब पता, नवीनतम संस्करण चुनें बस डाउनलोड करें ।
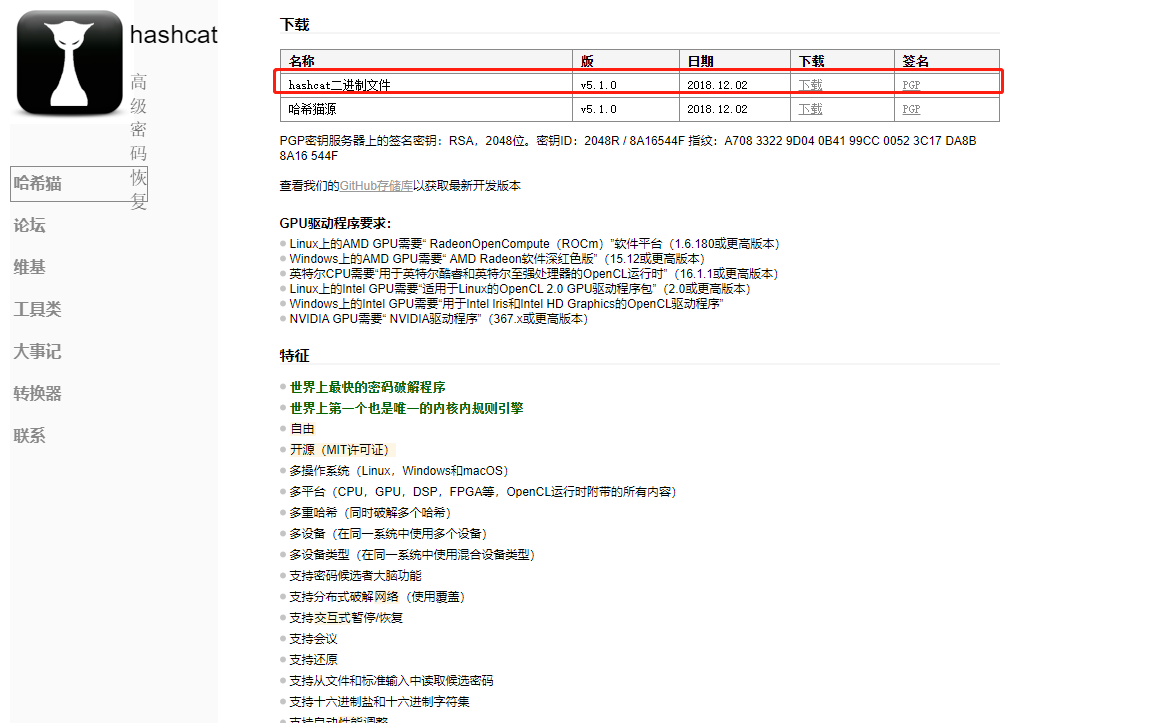
हैशकैट कई कंप्यूटिंग कोर का समर्थन करता है:
जीपीयू
सीपीयू
एपीयू
डीएसपी
एफपीजीए
कोप्रोसेसर
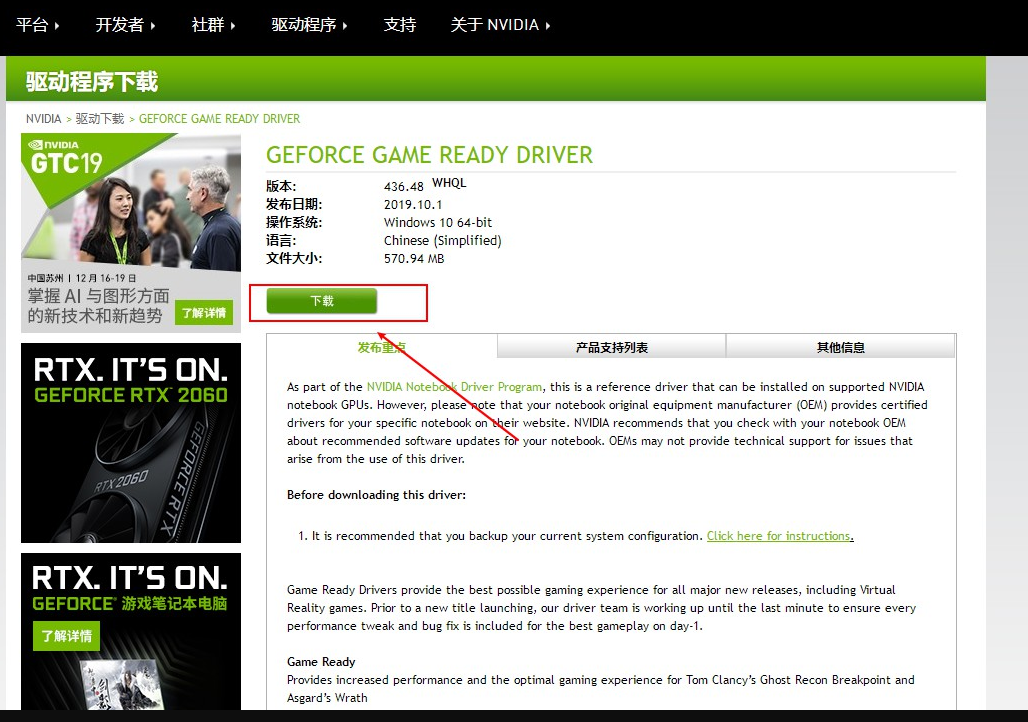
आधिकारिक NVIDA ड्राइवर
डाउनलोड करें और चित्र में दिखाए अनुसार अपने कंप्यूटर ग्राफिक्स कार्ड मॉडल के अनुरूप ग्राफिक्स कार्ड ड्राइवर डाउनलोड करने के लिए NVIDA आधिकारिक वेबसाइट पर जाएं, और फिर इसे चरण दर चरण इंस्टॉल करने के लिए संकेतों का पालन करें ।
इंस्टॉलेशन पूरा होने के बाद, कंप्यूटर को पुनरारंभ करें ।
(नवीदा के ग्राफिक्स कार्ड को केवल आधिकारिक ड्राइवर इंस्टॉल करने की आवश्यकता है, जिसमें पासवर्ड को क्रैक करने के लिए हैशकैट के लिए आवश्यक जीपीयू कंप्यूटिंग टूल पहले से ही शामिल हैं । ऊपर चित्र में आधिकारिक तौर पर डाउनलोड किए गए ग्राफिक्स कार्ड ड्राइवर का उपयोग करना याद रखें, और ग्राफिक्स कार्ड ड्राइवर का उपयोग न करें जो विंडोज के साथ आता है ।)
परीक्षण करें कि क्या हैशकैट पासवर्ड को क्रैक करने के लिए जीपीयू कंप्यूटिंग गति का उपयोग कर सकता है
1 hashcat64.exe -b
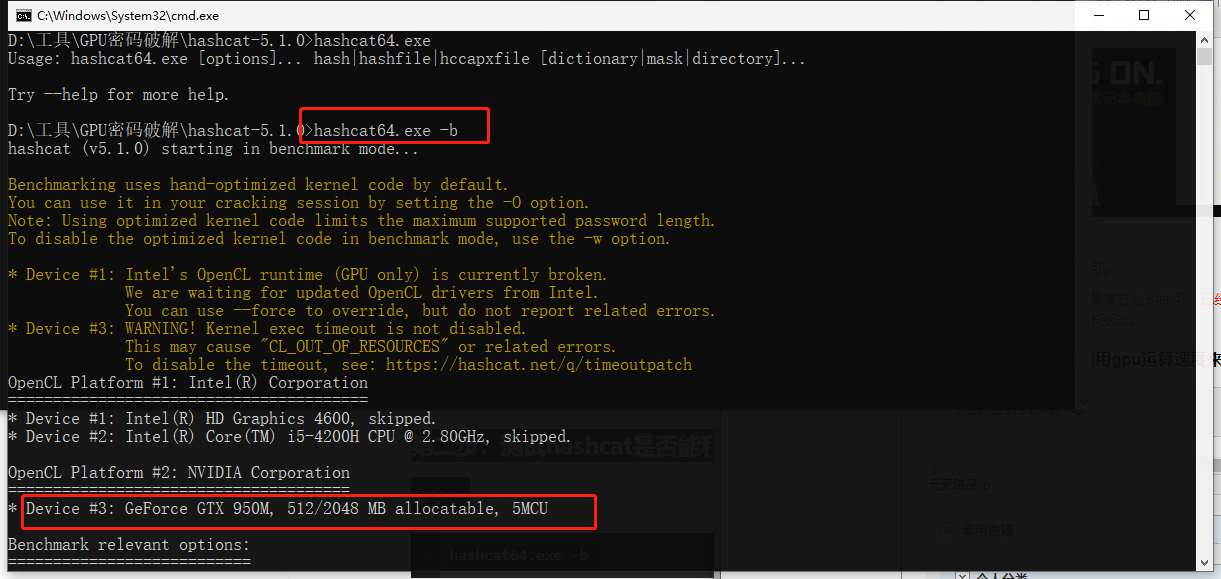
विभिन्न पासवर्ड हैश को क्रैक करने में हैशकैट की गति का बेंचमार्क करें ।
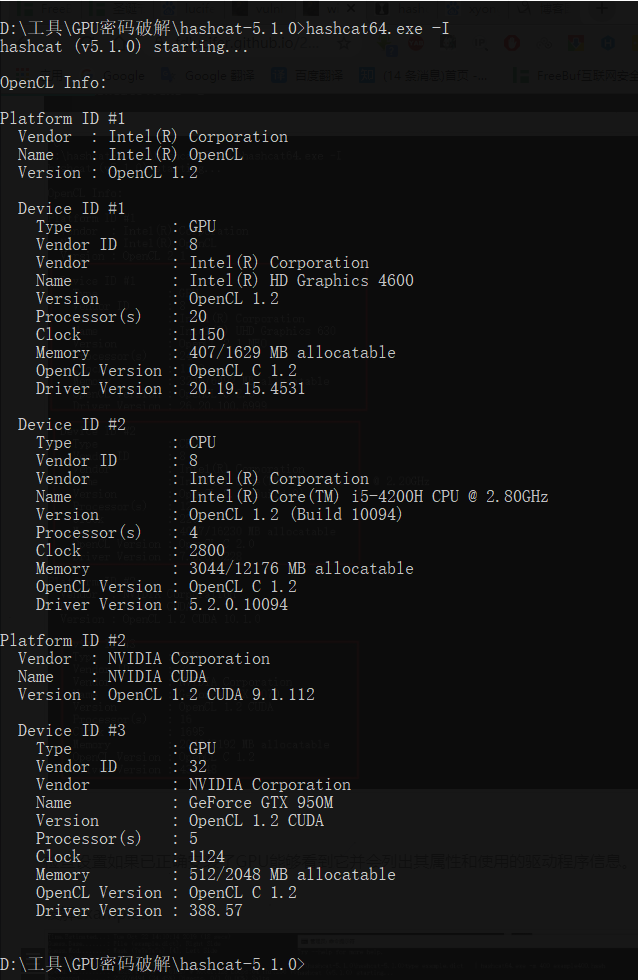
सेटिंग्स की जांच करें यदि GPU ठीक से स्थापित है तो यह देखने में सक्षम होगा और इसके गुणों और उपयोग किए गए ड्राइवर की जानकारी को सूचीबद्ध करेगा ।
हैशकैट विस्तृत कमांड और उपयोग
सामान्य
1 -m, —हैश-प्रकार=संख्या हैश श्रेणी, इसका संख्या मान इसकी सहायता जानकारी के नीचे हैश श्रेणी मान को संदर्भित करता है, और इसका मान एक संख्या है । यदि m मान निर्दिष्ट नहीं किया गया है, तो यह डिफ़ॉल्ट रूप से MD5 को संदर्भित करता है, उदाहरण के लिए, -m 1800 SHA512 लिनक्स एन्क्रिप्शन है । 2 3 -a, –attack-mode=NUM हमला मोड, जिसका मान सामने वाले पैरामीटर को संदर्भित करता है । "-a 0" शब्दकोश हमला, "-a 1" संयोजन हमला; "-a 3" मास्क हमला । 4 5 -V, —version संस्करण जानकारी 6 7 -h, —help सहायता जानकारी. 8 9 -शांत शांत मोड, दमन आउटपुट
बेंचमार्क
1 -बी, -बेंचमार्क कंप्यूटर क्रैकिंग स्पीड का परीक्षण करता है और हार्डवेयर से संबंधित जानकारी प्रदर्शित करता है
विविध
1 -hex-salt नमक मान हेक्साडेसिमल में दिए गए हैं 2 सेट वर्ण सेट हेक्साडेसिमल देता है 4 5 – रनटाइम = नंबर सेकंड चलने के बाद रद्द सत्र (नंबर मान) 6 7 – स्थिति स्थिति स्क्रीन के लिए स्वचालित अद्यतन सक्षम करें 8 9 – स्थिति-टाइमर = नंबर स्थिति स्क्रीन अद्यतन सेकंड मान 10 11 – स्थिति-स्वचालित मशीन-पठनीय प्रारूप में स्थिति दृश्य प्रदर्शित करें 12 13
फ़ाइल
1 -o, – outfile=FILE हैश फ़ाइल रिकवरी आउटपुट फ़ाइल को परिभाषित करें 2 3 – outfile-format=NUM हैश फ़ाइल आउटपुट प्रारूप को परिभाषित करें, नीचे दिए गए संदर्भ देखें 4 5 – outfile-autohex-disable हेक्साडेसिमल आउटपुट प्लेनटेक्स्ट का उपयोग निषिद्ध करें 6 14 15 – हटाएं सफलतापूर्वक क्रैक किए गए हैश को हटाएं, जब हैश पाठ से पढ़ा जाता है, तो पहले से ही क्रैक किए गए हैश को मैन्युअल रूप से हटाने से बचें 16 17 – stdout कंसोल मोड 18 19 – potfile-disable पॉट फ़ाइल में न लिखें 20 21 – debug-mode=NUM डिबगिंग मोड को परिभाषित करें (केवल नियमों का उपयोग करके मिश्रण), निम्नलिखित संदर्भ देखें संसाधन 22 23 – debug-file=file डिबगिंग नियमों के लिए आउटपुट फ़ाइल (डिबगिंग मोड देखें) 24 25 -e, – salt-file=file नमकीन फ़ाइलों की सूची परिभाषित करें 26 27 – लॉगफ़ाइल - अक्षम करें लॉगफ़ाइल
संसाधन
1 -c, –segment-size=NUM शब्दकोश फ़ाइल कैश आकार (M) 2 3 -n, –threads=NUM धागे की संख्या 4 5 -s, –words-skip=NUM शब्दों की संख्या छोड़ें 6 7 -l, –words-limit=NUM शब्दों की संख्या सीमित करें (वितरित)
नियम
1 -r, नियम फ़ाइल का उपयोग करें: -r 1.rule, 2 3 -g, -generate-rules = NUM यादृच्छिक रूप से उत्पन्न नियम 4 5 -generate-rules-func-min = प्रत्येक यादृच्छिक नियम न्यूनतम 6 7 -generate-rules-func-max = प्रत्येक यादृच्छिक नियम अधिकतम 8 9 -generate-rules-seed = NUM मजबूर आरएनजी बीजों की संख्या
कस्टम वर्ण सेट
<75x63> उपयोगकर्ता परिभाषित वर्ण सेट 2 3 -2, –custom-charset2=CS उदाहरण के लिए: 4 5 -3, –custom-charset3=CS –custom-charset1=? dabcdef : सेटिंग्स? 1 0123456789abcdef 6 7 -4, –custom-charset4=CS -2mycharset.hcchr : सेट करें ? 2 mycharset.hcchr में शामिल
हमला मोड
1 – toggle-min=NUM शब्दकोश में अक्षरों का न्यूनतम मान 2 3 – toggle-max=NUM शब्दकोश में अक्षरों का अधिकतम मान 4 5 – वृद्धि उन्नत मोड का उपयोग करें 6 <13665x135> शब्दकोश में न्यूनतम वर्ण मान 18 19 – table-max=NUM शब्दकोश में अधिकतम वर्ण मान 20 21 – pw-min=NUM यदि लंबाई संख्या से अधिक है, तो उम्मीदवार वर्ण प्रिंट करें 22 23 – pw-max=NUM यदि लंबाई संख्या से कम है, तो उम्मीदवार वर्ण प्रिंट करें 24 25 – elem-cnt-min=NUM प्रति श्रृंखला में तत्वों की न्यूनतम संख्या 26 27 – elem-cnt-max=NUM प्रति श्रृंखला में तत्वों की अधिकतम संख्या 32 33 – case-permute शब्दकोश में प्रत्येक शब्द को उलट दें
संदर्भ
1 = हैश[:नमक] 2 = सादा सादा पाठ 3 = हैश[:नमक]:सादा 4 = हेक्स_प्लेन 5 = हैश[:नमक]:हेक्स_प्लेन 6 = सादा:हेक्स_प्लेन<244 डिबग मोड आउटपुट फ़ाइल (केवल हाइब्रिड मोड के लिए, नियमों का उपयोग करके):
1 = सहेजें ढूंढना नियम 2 = सहेजें मूल शब्द 3 = सहेजें मूल शब्द और ढूंढना नियम 4 = सहेजें मूल शब्द, ढूंढना नियम और संशोधित सादा<307x304>
अंतर्निहित वर्ण सेट:
1 ? l = abcdefghijklmnopqrstuvwxyz छोटे अक्षर 2 3 का प्रतिनिधित्व करता है? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ बड़े अक्षर 4 5 का प्रतिनिधित्व करता है? d = 0123456789 संख्या 6 7 का प्रतिनिधित्व करता है? s = !" #$%&'()*+,-./:; <=>? @[\]^_`{|}~ विशेष वर्ण 8 9 का प्रतिनिधित्व करता है? एक = ? एल? आप? डी? s केस अंकों और विशेष वर्णों का संयोजन 10 11 ? b = 0 – 0xff
हमला मोड
1 0 = सीधे (शब्दकोश क्रैक) 2 3 1 = संयोजन (संयोजन क्रैक) 4 5 2 = टॉगल-केस ( केस रूपांतरण) 6 7 3 = ब्रूट-फोर्स (मास्क फोर्स क्रैक) 8 9 4 = क्रमपरिवर्तन (अनुक्रम क्रैक) 10 11 5 = टेबल-लुकअप (टेबल क्रैक) 12 13 6 = हाइब्रिड डिक्ट + मास्क डिक्शनरी प्लस मास्क क्रैक 14 15 7 = हाइब्रिड मास्क + डिक्ट मास्क + डिक्शनरी क्रैक 16 17 8 = प्रिंस (प्रिंस क्रैक)
हैश प्रकार
विशिष्ट हैश मूल्यों के उदाहरणों के लिए, कृपया URL देखें
1 0 = MD5 2 3 10 = MD5($pass.$salt) 4 5 20 = MD5($salt.$pass) 6 7 30 = MD5(यूनिकोड($पास)। $नमक) 8 9 40 = MD5($नमक । यूनिकोड($pass)) 10 11 50 = HMAC-MD5 (कुंजी = $pass) 12 13 60 = HMAC-MD5 (कुंजी = $salt) 14 15 100 = SHA1 16 17<234x233> 18 19 120 = SHA1($salt.$pass) 20 21 130 = SHA1(यूनिकोड($पास)। $नमक) 22 23 140 = SHA1($नमक । यूनिकोड($पास)) 24 25 150 = HMAC-SHA1 (कुंजी = $पास) 26 27 160 = HMAC-SHA1 (कुंजी = $salt) 28 29 200 = MySQL323 30 <2955x284> सिस्को-आईओएस MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = डोमेन कैश क्रेडेंशियल्स (डीसीसी), MSCache 42 50 51 1431 = base64(SHA256(यूनिकोड($पास))) 52 53 1440 = SHA256($नमक । यूनिकोड($पास)) 54 55 1450 = HMAC-SHA256 (कुंजी = $पास) 56 57 1460 = HMAC-SHA256 (कुंजी = $salt) 58 59 1600 = md5apr1, MD5(APR), Apache MD5 60 61 1700 = 64 65 1720 = SHA512($salt.$pass) 66 67 1730 = SHA512(यूनिकोड($पास)। $नमक) 68 69 1740 = SHA512($नमक । यूनिकोड($पास)) 70 71 1750 = HMAC-SHA512 (कुंजी = $पास) 72 73 1760 = HMAC-SHA512 (कुंजी = $नमक) 74 75 1800 = SHA512 (यूनिक्स) 76 77<123x107 ब्लोफिश(ओपनबीएसडी) 86 87 3300 = एमडी5(सूर्य) 88 89 3500 = एमडी5(एमडी5(एमडी5($पास))) 90 91 3610 = एमडी5(एमडी5($नमक)। $पास) 92 93 3710 = MD5($नमक । MD5 ($ पास)) 94 95 3720 = MD5 ($ पास । MD5($salt)) 96 97 3800 = MD5($salt.$pass.$salt) 98 99 3910 = MD5(MD5($pass)। MD5 ($ नमक)) 100 101 4010 = MD5 ($ नमक । MD5 ($ नमक । $ पास) ) 102 103 4110 = MD5($नमक । MD5 ($ पास । $ नमक) ) 104 105 4210 = MD5($ पास) 106 107 4300 = MD5(strtoupper(MD5($pass))) 108 109 4400 = MD5(SHA1($pass)) 110 111 4500 = डबल SHA1 112 113 4600 = SHA1($pass))) 114 115 4700 =<128 129 5400 = IKE-PSK SHA1 130 131 5500 = NetNTLMv1-वेनिला / NetNTLMv1-ESS 132 133 5600 = NetNTLMv2 134 135 5700 = सिस्को-आईओएस SHA256 136 137 5800 = एंड्रॉइड पिन 138 139 6300 = AIX< GOST R 34.11-94 148 149 7000 = Fortigate (FortiOS) 150 151 7100 = OS X v10.8+ 152 153 7200 = GRUB 2 154 155 7300 = IPMI2 RAKP HMAC-SHA1 156 157 7400<105x93> वोल्टलैब बर्निंग बोर्ड 3 162 163 8900 = स्क्रिप्ट 164 165 9200 = सिस्को $8$ 166 167 9300 = सिस्को $9$ 168 169 9800 = रैडमिन 2 170 171 10000 एन (SHA1) 182 183 11400 = SIP डाइजेस्ट प्रमाणीकरण (MD5) 184 185 99999 = सादा पाठ
विशेष हैश प्रकार
1 11 = जूमला < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = स्काइप 8 9 101 = nsldap, SHA1(Base64), नेटस्केप LDAPSHA< v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL(2000) 24 25 132 = MSSQL(2005) 26 27 133 = PeopleSoft 28 29 141< LDAP {SSHA512} 36 37 1722 = OS X v10.7 38 39 1731 = MSSQL(2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44< चरण 4: हैशकैट क्रैकिंग पासवर्ड नियम उदाहरण
1 (1) शब्दकोश हमला 2 3 -a 0 password.lst 4 (2) 1 से 8 डिजिटल मास्क हमले हैं 5 6 -a 3 --increment --increment-min 1--increment-max 8 ? डी? डी? डी? डी? डी? डी? डी? d –O 7 ? d एक संख्या का प्रतिनिधित्व करता है, क्या इसे लोअरकेस अक्षरों से बदला जा सकता है? एल, बड़ा अक्षर? यू, विशेष चरित्र? एस, अपरकेस और लोअरकेस अक्षर + विशेष वर्ण? ए, -ओ इष्टतम क्रैकिंग मोड का प्रतिनिधित्व करता है, और इस पैरामीटर को जोड़ा जा सकता है या नहीं । 8 9 (3)8 एक संख्यात्मक हमला है 10 11 -ए 3 ? डी? डी? डी? डी? डी? डी? डी? d 12 इसी तरह, अंकों की संख्या के अनुसार अक्षर अपरकेस, लोअरकेस, विशेष वर्ण और अन्य मोड पर सेट किया जा सकता है । 13 14 (4) कस्टम वर्ण 15 आजकल, शुद्ध संख्यात्मक या शुद्ध अक्षर पासवर्ड अपेक्षाकृत दुर्लभ हैं । पासवर्ड विशेषज्ञों के अनुसार लीक पासवर्ड के विश्लेषण से पता चलता है कि 90% व्यक्तिगत पासवर्ड अक्षरों और संख्याओं का संयोजन हैं, जिन्हें कस्टम वर्ण के रूप में क्रैक किया जा सकता है, हैशकैट 4 कस्टम वर्ण सेट का समर्थन करता है, अर्थात् -1 -2 -3 -4 । परिभाषित करते समय आपको बस यह करने की आवश्यकता है -2 ? एल? d , और फिर इसे बाद में निर्दिष्ट किया जा सकता है? 2,? 2 छोटे अक्षरों और संख्याओं को दर्शाता है । इस समय, आपको 8 अंकों के मिश्रित लोअरकेस अक्षर और संख्याओं को क्रैक करने की आवश्यकता है: 16 17 Hashcat.exe -a 3 – बल -2 ? एल? d हैश मान या हैश फ़ाइल ? 2? 2? 2? 2? 2? 2? 2? 2 18 उदाहरण के लिए, डीजेड लोअरकेस अक्षर + अंक मिश्रित 8 अंकों का पासवर्ड क्रैक करें: 19 20 हैशकैट -एम 2611 -ए 3 -2 ? एल? डी dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) शब्दकोश + मास्क फोर्स क्रैकिंग 22 हैशकैट शब्दकोश प्लस फोर्स क्रैकिंग विधि का भी समर्थन करता है, जो शब्दकोश से पहले और बाद में हिंसा जोड़ना है । वर्ण अनुक्रम, जैसे शब्दकोश के बाद संख्या के रूप में 3 जोड़ना, इस प्रकार का पासवर्ड बहुत आम है ।छठे हमले मोड का उपयोग करें: 23 24 a-6 (हाइब्रिड डिक्ट + मास्क) 25 यदि इसे शब्दकोश के सामने जोड़ा जाता है, तो सातवें हमले मोड का उपयोग करें, यानी ( a-7 = हाइब्रिडमास्क + डिक्ट), शब्दकोश फ़ाइल को क्रैक करने के लिए नंबर 123 जोड़ें: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 पासवर्ड.lst ? डी? डी? d 28 यदि ffe1cb31eb084cd7a8dd1228c23617c8 का पासवर्ड password123 है, तो जब तक password.lst में 123 शामिल है 29 30 (6) मास्क + शब्दकोश हिंसा क्रैक 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? डी? डी? d 33 यदि ffe1cb31eb084cd7a8dd1228c23617c8 का पासवर्ड 123password है, तो केवल password.lst में पासवर्ड शामिल है । 34 35 (7) password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 उदाहरण 39 (1)8 अंक क्रैक 40 41 Hashcat64-m 9700 hash -a 3 ? डी? डी? डी? डी? डी? डी? डी? d -w 3 –O 42 (2)1-8 अंक क्रैक 43 44 Hashcat-m 9700 hash -a 3 --increment --increment-min 1--increment-max 8 ? डी? डी? डी? डी? डी? डी? डी? d 45 (3)1 से 8 लोअरकेस लेटर क्रैक 46 47 Hashcat-m 9700 hash -a 3 --increment --increment-min 1--increment-max 8 ? एल? एल? एल? एल? एल? एल? एल? एल 48 (4)8 लोअरकेस लेटर क्रैक 49 50 हैशकैट-एम 9700 हैश -ए 3 ? एल? एल? एल? एल? एल? एल? एल? l -w 3 –O 51 (5)1-8 कैपिटल लेटर क्रैक 52 53 Hashcat-m 9700 hash -a 3 --increment --increment-min 1--increment-max 8 ? आप? आप? आप? आप? आप? आप? आप? u 54 (6)8-बिट कैपिटल लेटर क्रैक 55 56 Hashcat-m 9700 hash -a 3 ? आप? आप? आप? आप? आप? आप? आप? u -w 3 –O 57 (7)5 लोअरकेस + कैपिटल + नंबर + स्पेशल कैरेक्टर क्रैक 58 59 Hashcat-m 9700 hash -a 3 ? बी? बी? बी? बी? b -w 3 60 (8) क्रैकिंग के लिए शब्दकोश का उपयोग करें 61 क्रैकिंग के लिए password.lst शब्दकोश का उपयोग करें, -w 3 पैरामीटर निर्दिष्ट बिजली की खपत है 62 63 hashcat -m 9700 -A 0 -w 3 hash password.lst 64 क्रैकिंग सफल होने के बाद, हैशकैट स्वचालित रूप से क्रैकिंग को समाप्त कर देगा और क्रैकिंग स्थिति को क्रैक के रूप में प्रदर्शित करेगा, यह भी प्रदर्शित करेगा कि क्रैकिंग सफल रही है या नहीं । 68 69 (1) HMAC SHA1 मान की गणना करें 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2) संयोजन हमला हिंसा क्रैक 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt --hex-salt 82 एक संयोजन हमला ips_left.txt और ips_right.txt को जोड़कर हिंसा क्रैकिंग के लिए एक पूर्ण आईपी पता बनाता है । 83 84 ips_left.txt और ips_right.txt फ़ाइलें निम्न कोड का उपयोग करके उत्पन्न की जा सकती हैं: 85 86 ip-gen.sh: 87 88 89 90 के लिए a में `seq 0 255` 91 92 do 93 94 के लिए b में `seq0 255` 95 96 मास्क का उपयोग करके हमला करें 106 107 hashcat -a 3 -m 160 known_hosts.hash ipv4.hcmask--hex-salt 108 ipv4.hcmask फ़ाइल सामग्री इस साइट से डाउनलोड की जा सकती है । 109 110 एमडी5 एन्क्रिप्टेड आईपी पते को क्रैक करें 111 सीडीएन जैसे नेटवर्क या कॉन्फ़िगरेशन में, आईपी पते अक्सर एमडी5 एन्क्रिप्टेड होते हैं, क्योंकि अंकों की संख्या 3×4+3 (xxx.xxx.xxx.xxx) = 17 बिट्स । इसे सामान्य पासवर्ड के माध्यम से क्रैक करने में बहुत समय लगता है, हालांकि, इसके आईपी पते के नियमों का विश्लेषण करके, यह पाया जाता है कि इसके पते xxx सभी संख्याएँ हैं, इसलिए इसे हैशकैट के संयोजन और मास्क के माध्यम से हमला किया जा सकता है । 112 113 hashcat-a 1 -m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 इसके अलावा, F5 कुकी का आईपी पता एन्क्रिप्ट किया जाएगा । आप जिस क्रैकिंग कोड का उल्लेख कर सकते हैं वह इस प्रकार है: 117 118 आयात संरचना 119 120 कुकी = "1005421066.20736.0000" 121 122 (ip,port,end)=cookie.split(".") 123 124 (a,b,c,d)=[ord(i) for i in struct.pack("i",int(ip))] 125<175x165 200>क्रैकिंग कौशल का सारांश 130 क्रैकिंग के लिए GPU मोड का उपयोग करते समय, आप स्वचालित रूप से अनुकूलित करने के लिए -O पैरामीटर का उपयोग कर सकते हैं 131 132 एक MD5 मान को हिंसक रूप से क्रैक करें 133 (1)9-अंक क्रैक 134 135 Hashcat64.exe-a 3 --बल d98d28ca88f9966cb3aaefebbfc8196f ? डी? डी? डी? डी? डी? डी? डी? डी? d 136 अकेले एक MD5 मान को क्रैक करने के लिए, आपको बल पैरामीटर जोड़ने की आवश्यकता है 137 138 (2) 9-अंकीय अक्षर क्रैक 139 140 Hashcat64.exe-a 3 --force d98d28ca88f9966cb3aaefebbfc8196f ? एल? एल? एल? एल? एल? एल? एल? एल? एल 141 नमक के साथ डिस्कज़ पासवर्ड को क्रैक करें 142 (1) डिजिटल क्रैक 143 7 अंक, कार्य को क्रैक करने में 7 सेकंड लगते हैं । 144 145 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? डी? डी? डी? डी? डी? डी? डी 146 8 अंक दरार, 9 सेकंड में मिशन को पूरा करने के लिए दरार ।: 147 148 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? डी? डी? डी? डी? डी? डी? डी? डी 149 9 अंक क्रैक, कार्य को पूरा करने के लिए 9 सेकंड में क्रैक । 150 151 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? डी? डी? डी? डी? डी? डी? डी? डी? d 152 अक्षर क्रैक 153 (1)6 लोअरकेस अक्षर 154 155 Hashcat64.exe-a 3 - -बल -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? एल? एल? एल? एल? एल? l 156 (2)7 लोअरकेस अक्षर 157 158 Hashcat64.exe-a 3 --force -m >2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? एल? एल? एल? एल? एल? एल? l 159 (3)8 लोअरकेस अक्षर 160 161 Hashcat64.exe-a 3 --force -m >2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? एल? एल? एल? एल? एल? एल? एल? l क्रैकिंग कार्य लगभग 9 मिनट में पूरा करें 162 (4)9 लोअरकेस अक्षर 163 164 Hashcat64.exe-a 3 --बल -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? एल? एल? एल? एल? एल? एल? एल? एल? l -O 165 अक्षर और संख्याएँ 166 Hashcat64.exe-a 3 --force -m 2611 -2 ? डी? एल ffe1cb31eb084cd7a8dd1228c23617c8:f56463? 2? 2? 2? 2? 2? 2? 2 167 (3)7 बड़े अक्षर 168 169 Hashcat64.exe-a 3 –force –m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? आप? आप? आप? आप? आप? आप? u 170 (4)6 से 8 अंकों की संख्या क्रैक 171 172 Hashcat64.exe-a 3 –force –m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463--increment --increment-min 6 --increment-max 8 ? एल? एल? एल? एल? एल? एल? एल? l 173 कस्टम क्रैक 174 (1) क्रैक करने के लिए 6 अंकों के साथ मिश्रित संख्याओं और अक्षरों का उपयोग करें 175 176 Hashcat64.exe-a 3 --force -m 2611 -2 ? डी? एल ffe1cb31eb084cd7a8dd1228c23617c8:f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) क्रैकिंग के लिए 7 अंकों के साथ मिश्रित संख्याओं और अक्षरों का उपयोग करें, क्रैकिंग का समय 4 मिनट और 16 सेकंड है 178 179 Hashcat64.exe-a 3 --बल -m 2611 -2 ? डी? एल ffe1cb31eb084cd7a8dd1228c23617c8:f56463? 2? 2? 2? 2? 2? 2? 2 –O 180 (3) क्रैक करने के लिए अंक प्लस अक्षर मिश्रित 8 अंकों का उपयोग करें 181 182 Hashcat64.exe-a 3 --force -m 2611 -2 ? डी? एल ffe1cb31eb084cd7a8dd1228c23617c8:f56463? 2? 2? 2? 2? 2? 2? 2? 2 -O 183 शब्दकोश क्रैक मोड 184 Hashcat64.exe-a 0 - बल -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 password.lst 185 शब्दकोश फ़ोल्डर के तहत शब्दकोश का उपयोग करके क्रैक करें: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt –निकालें -o mysql-cracked.txt ..\dictionaries\* 188 सत्र सहेजें और पुनर्प्राप्ति क्रैक 189 (1) पासवर्ड क्रैक करने के लिए मास्क फ़ाइल नियमों का उपयोग करें 190 191 hashcat-m 2611 -a 3 --सत्र mydz dz.hash masks/rockyou-7-2592000.hcmask<195x185> मास्क क्रैकिंग 196 मास्क नियम फ़ाइल मास्क के अंतर्गत स्थित है, जैसे D:\PentestBox\hashcat-4.1.0\masks, निष्पादन क्रैकिंग सेटिंग्स हैं: 197 198 masks/8char-1l-1u-1d-1s-compliant.hcmask 199 masks/8char-1l-1u-1d-1s-noncompliant.hcmask 200 masks/rockyou-1-60.hcmask 201 masks/rockyou-2-1800.hcmask 202 मास्क/रॉकयू-3-3600.hcmask 203 मास्क/रॉकयू-4-43200.hcmask 204 मास्क/रॉकयू-5-86400.hcmask 205 मास्क/रॉकयू-6-864000.hcmask 206 मास्क/रॉकयू-7-2592000.hcmask 207 क्रैक करने के लिए नियम फ़ाइलों का उपयोग करें 208 209 Hashcat -m 300 mysqlhashes.txt–remove -O mysql-cracked.txt ..\dictionaries\* -r rules\best64.rule 210 211 Hashcat -m 2611 -A 0 dz.hashpassword.lst -r rules\best64.rule -O 212 Hashcat पैरामीटर अनुकूलन 213 हैशकैट की क्रैकिंग गति और संसाधन आवंटन को ध्यान में रखते हुए, हम कुछ मापदंडों को कॉन्फ़िगर कर सकते हैं 214 1. वर्कलोड ट्यूनिंग लोड ट्यूनिंग । 215 यह पैरामीटर 1,8,40,80,160 216 217 --gpu-accel 160 मानों का समर्थन करता है GPU अधिकतम प्रदर्शन कर सकता है । 218 2.Gpu loops load fine-tuning 219 इस पैरामीटर द्वारा समर्थित मूल्यों की सीमा 8-1024 है (कुछ एल्गोरिदम केवल 1000 का समर्थन करते हैं)। 220 221 --gpu-loops 1024 GPU को अधिकतम प्रदर्शन करने की अनुमति देता है । 222 3. खंड आकार शब्दकोश कैश आकार 223 यह पैरामीटर मेमोरी कैश का आकार निर्धारित करने के लिए है । इसका कार्य शब्दकोश को मेमोरी कैश में डालना है शब्दकोश क्रैकिंग गति को तेज करने के लिए डिफ़ॉल्ट 32MB है, जिसे अपनी मेमोरी स्थिति के अनुसार सेट किया जा सकता है, बेशक, यह जितना बड़ा होगा, उतना ही ब्लॉक होगा । 224 225 --segment-size 512 बड़े शब्दकोश क्रैकिंग की गति में सुधार कर सकते हैं । 226 अंतिम: पासवर्ड सेटिंग सुझाव 227 लंबी स्ट्रिंग का उपयोग करें 228 बड़े वर्ण सेट का उपयोग करें अक्षर, संख्याएँ, प्रतीक 229 230 पासवर्ड या पासवर्ड के हिस्से के रूप में आपके लिए संबंधित किसी भी वर्ण का उपयोग न करें 231 232