 Recuperação de senha
Tutorial para quebrar senhas usando o desempenho da placa gráfica GPU no sistema windows, incluindo exemplos e etapas detalhadas!
Como a velocidade de quebra das ferramentas gerais de quebra de senhas é muito lenta e não há muitos protocolos de quebra de senhas suportados, algumas senhas não podem ser quebradas em um ano se você usar um dicionário para executar., você deve ter uma senha de texto claro no dicionário, e se o dicionário de senhas for muito grande, será uma perda de tempo. Aqui está uma ferramenta de quebra de senhas mais rápida do mundo, hashcat, endereço hashcat github, escolha a versão mais recente para baixar.
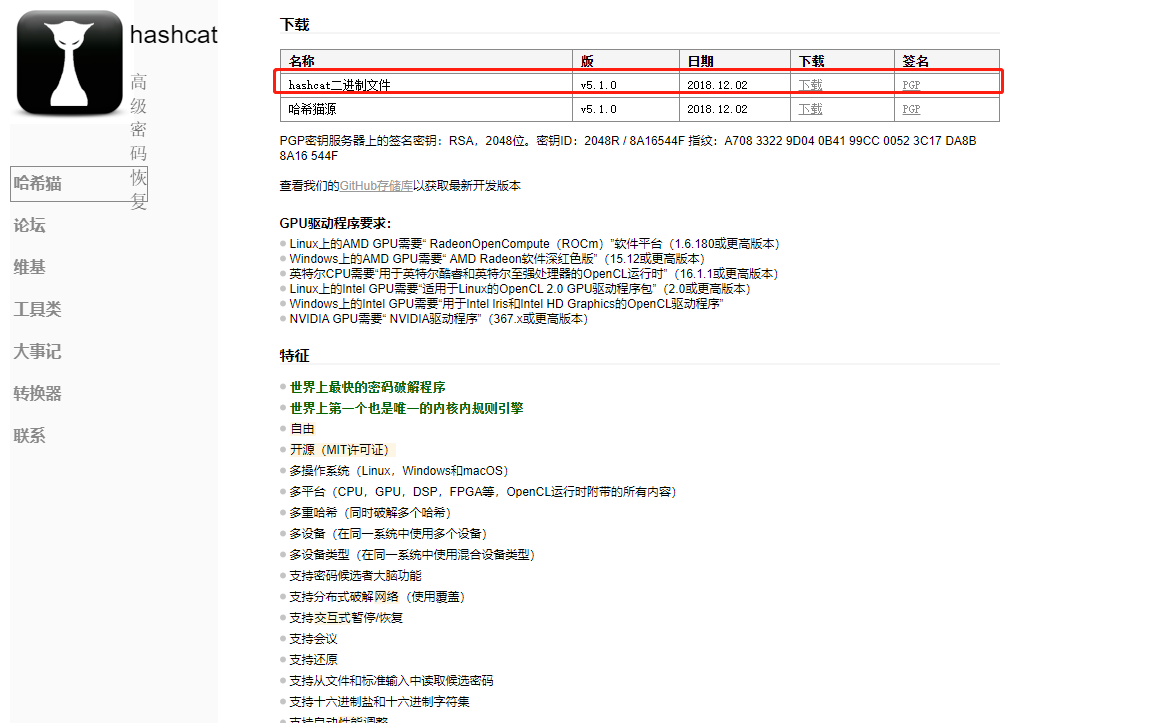
O hashcat suporta vários núcleos de computação:
GPU
CPU
APU
DSP
FPGA
Coprocessador
Baixe o driver oficial da NVIDA
Acesse o site oficial da NVIDA para baixar o driver da placa gráfica correspondente ao modelo da placa gráfica do seu computador conforme mostrado na figura e, em seguida, instale-o passo a passo de acordo com as instruções.
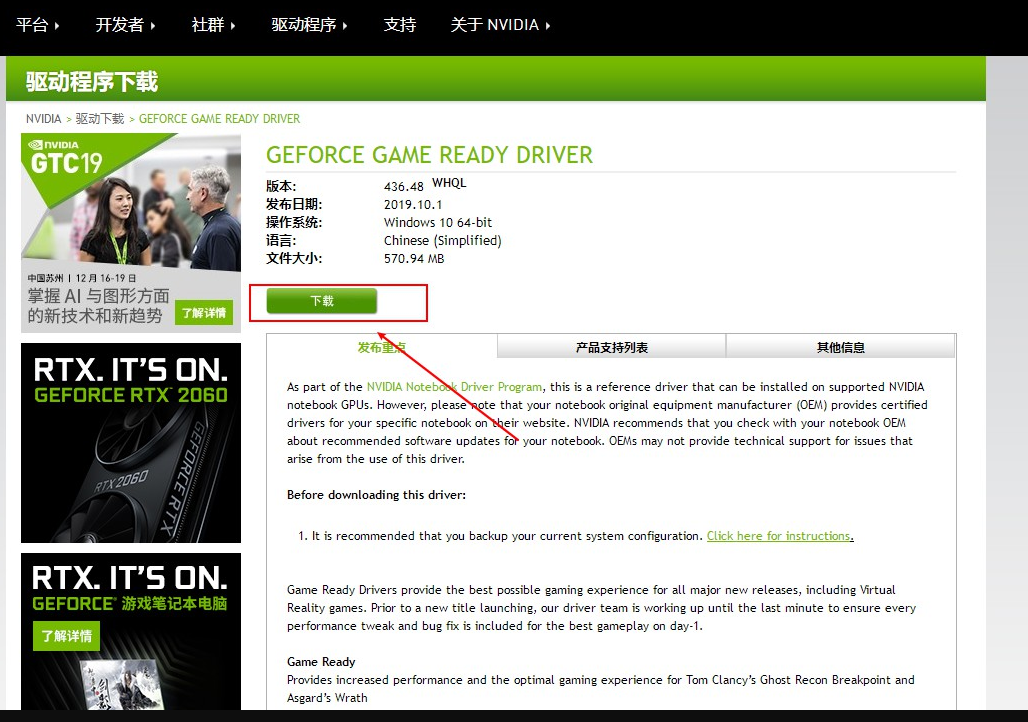
Após a conclusão da instalação, basta reiniciar o computador.
(A placa gráfica da NAVIDA só precisa instalar o driver oficial, que já contém as ferramentas de computação da GPU necessárias para o HASHCAT quebrar senhas. Lembre-se de usar o driver da placa gráfica baixado oficialmente na imagem acima, não use o driver da placa gráfica que vem com o windows.)
Teste se o HASHCAT pode usar a velocidade de computação da GPU para quebrar senhas
1 hashcat64.exe -b
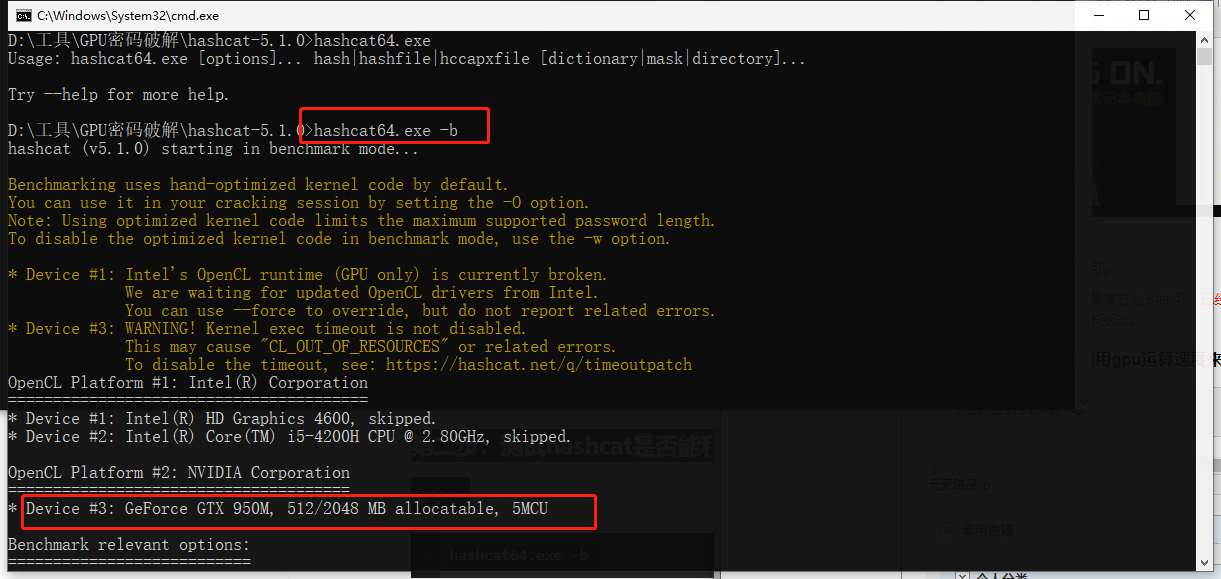
Teste a velocidade com que o HASHCAT quebra vários hash de senha.
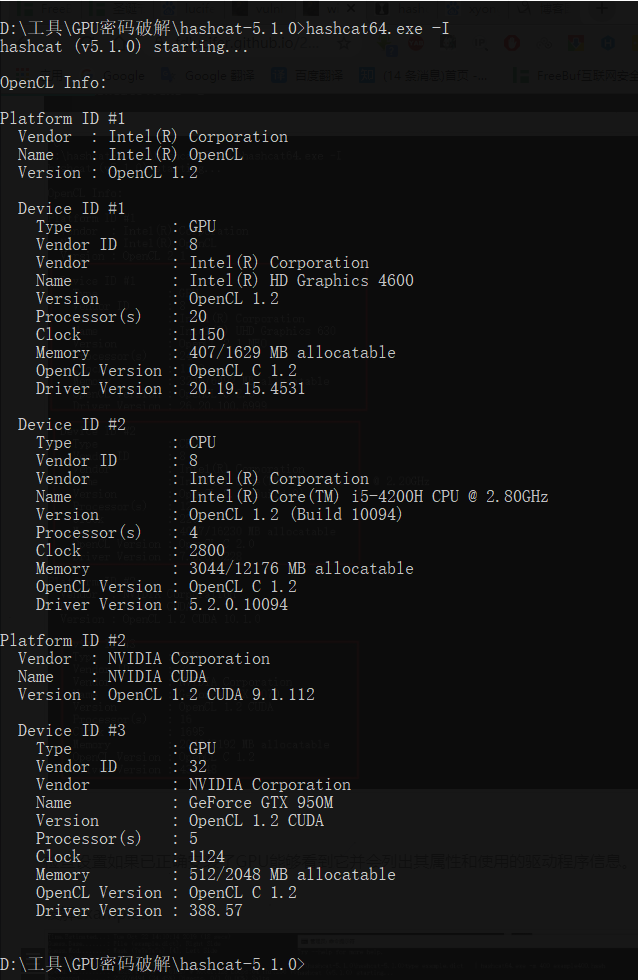
Verifique se a GPU está instalada corretamente para vê-la e listará suas propriedades e informações sobre os drivers usados.
Comando detalhado e uso do hashcat
Normal
1 -m, — hash-type = NUM Categoria de hash, cujo valor NUM refere-se ao valor da categoria de hash abaixo de suas informações de ajuda, cujo valor é um número. Se o valor m não for especificado, ele se refere ao MD5 por padrão. Por exemplo, -m 1800 é criptografia SHA512 Linux. 2 3 -a, – attack-mode = NUM Modo de ataque, seu valor refere-se aos parâmetros posteriores. "-A 0" ataque de dicionário, "-A 1" ataque combinado; Ataque de máscara "-A 3". 4 5 -V, — Versão Informações sobre a versão 6 7 -h, – Ajuda Informações sobre a ajuda. 8 9 – quiet Modo silencioso, Saída suprimida
benchmark
1 -b, – benchmark Teste a velocidade de quebra do computador e exibe informações relacionadas ao hardware
Diversos
1 – hex-salt O valor do sal é dado em hexadecimal 2 3 <145x144> Configurar o conjunto de caracteres para ser hexadecimal dá 4 5 – runtime = NUM sessão abortada após vários segundos de execução (valor NUM) 6 7 – status habilita a atualização automática da tela de status 8 9 – status-timer = NUM valor de segundos de atualização da tela de status 10 11 – status-automat exibe a visualização de status em formato legível por máquina 12 13 – session
Arquivo
1 -o, – outfile = FILE Define arquivo hash Recuperar arquivo de saída 2 3 – outfile-format = NUM Define o formato de saída do arquivo hash, consulte as referências abaixo 4 5 – outfile-autohex-disable Proibição de texto claro de saída hexadecimal 6 < 14 15 – remove Remova o hash quebrado com sucesso, útil quando o hash é lido a partir do texto, evite remover manualmente o hash quebrado 16 17 – stdout Modo console 18 19 – potfile-disable Não escreva arquivo pot 20 21 – debug-mode = NUM Defina o modo de depuração (mistura somente usando regras), veja as referências abaixo 22 23 – debug-file = file Arquivos de saída das regras de depuração (veja Modo de depuração) 24 25 -e, – salt-file = file Defina a lista de arquivos salgados 26 27 – logfile-disable disable logfile
Recursos
1 -c, – segment-size = NUM Tamanho do cache do arquivo de dicionário (M) 2 3 -n, – threads = NUM Número de threads 4 5 -s, – words-skip = NUM Número de palavras puladas 6 7 -l, – words-limit = NUM Número de palavras limitadas (distribuídas)
Regras
1 -r, – rules-file = arquivo <4x31>
Regras
1 -r, – rules-file = arquivo Use arquivos de regras: -r 1.rule, 2 3 -g, – generate-rules = NUM Gerar regras aleatoriamente 4 5 – generate-rules-func-min = Mínimo por regra aleatória 6 7 – generate-rules-func-max = Mínimo por regra aleatória 8 9 – generate-rules-seed = NUM Número obrigatório de sementes de RNG
Conjunto de caracteres personalizado
1 -1, – custom-charset1= Conjuntos de caracteres definidos pelo usuário 2 3 -2, – custom-charset2= CS Por exemplo: 4 5 -3, – custom-charset3= CS – custom-charset1=? dabcdef : configurações? 1 para 0123456789abcdef 6 7 -4, – custom-charset4= CS -2mycharset.hcchr : configurar ? 2 Incluído em mycharset.hcchr
Modo de ataque
1 – toggle-min = NUM Valor mínimo de uma letra no dicionário 2 3 – toggle-max = NUM Valor máximo de uma letra no dicionário 4 5 – increment Use o modo de aprimoramento 6 7 Valor mínimo de caracteres no dicionário 18 19 – table-max = NUM Valor máximo de caracteres no dicionário 20 21 – pw-min = NUM Imprima um caractere candidato se o comprimento for maior que NUM 22 23 – pw-max = NUM Imprima um caractere candidato se o comprimento for menor que NUM 24 25 – elem-cnt-min = NUM Número mínimo de elementos por cadeia 26 27 – elem-cnt-max = NUM Número máximo de elementos por cadeia 28 32 33 – case-permute Inverse cada palavra no dicionário
Referência
1 = hash [: sal] 2 = simples claro 3 = hash [: sal]: simples 4 = hex_simples 5 = hash [: sal]: hex_simples 6 = simples:hex_simples < Arquivo de saída do modo de depuração (Apenas para modo híbrido, usando regras):
1 = Salvar Encontrar Regra 2 = Salvar original Palavra 3 = Salvar original Palavra e Encontrar Regra 4 = Salvar original Palavra, Encontrar Regra e plain
Conjunto de caracteres integrado:
1 ? l = abcdefghijklmnopqrstuvwxyz representa letras minúsculas 2 3 ? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ representa letras maiúsculas 4 5 ? d = 0123456789 representa os números 6 7 ? s = ! " #$% &' () * +, -. /:; < = >? @ [\] ^_` {|} ~ representa caracteres especiais 8 9 ? A = ? Eu? Você? d? s Combinação de números maiúsculos e minúsculos e caracteres especiais 10 11 ? b =0 – 0xff
Modo de ataque
1 0 = reto (crack de dicionário) 2 3 1 = combinação (crack de combinação) 4 5 2 = Toggle-Case ( Conversão de maiúsculas e minúsculas) 6 7 3 = Brute-force (quebra de força bruta de máscara) 8 9 4 = Permutação (quebra de sequência) 10 11 5 = Table-Lookup (quebra de tabela de consulta) 12 13 6 = Híbrido dict + MASKER Dicionário com máscara quebrada 14 15 7 = híbrido máscara + dicto máscara + dicionário quebrada 16 17 8 = príncipe (príncipe quebrado)
Tipo de hash
Para exemplos de valores específicos de hash, consulte o URL
1 0 = MD5 2 3 10 = MD5 ($pass.$sal) 4 5 20 = MD5 ($salt.$pass) 6 7 30 = MD5 (unicode ($pass)). $sal) 8 9 40 = MD5 ($sal. unicode ($pass)) 10 11 50 = HMAC-MD5 (chave = $pass) 12 13 60 = HMAC-MD5 (chave = $sal) 14 15 100 = SHA1 16 17 110 < 18 19 120 = SHA1 ($salt.$pass) 20 21 130 = SHA1 (unicode ($pass)). $sal) 22 23 140 = SHA1 ($sal. unicode ($pass)) 24 25 150 = HMAC-SHA1 (chave = $pass) 26 27 160 = HMAC-SHA1 (chave = $sal) 28 29 200 = MySQL323 30 31 < Cisco-IOS MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = Domínio Cached Credenciais (DCC), MSCache 42 43 1400 = < 46 47 1420 = SHA256 ($salt.$pass) 48 49 1430 = SHA256 (unicode ($pass). $salt) 50 51 1431 = base64 (SHA256 (unicode ($pass))) 52 53 1440 = SHA256 ($salt.unicode (57 1460 = HMAC-SHA256 (chave = $sal) 58 59 1600 = md5apr1, MD5 (abr), Apache MD5 60 61 1700 = SHA512 62 63 1710 = SHA512 ($pass.$sal) 64 65 1720 = SHA512 ($salt.$pass) 66 67 1730 = SHA512 (unicode ($pass)). $sal) 68 69 1740 = SHA512 ($sal. unicode ($pass)) 70 71 1750 = HMAC-SHA512 (chave = $pass) 72 73 1760 = HMAC-SHA512 (chave = $sal) 74 75 1800 = SHA512 (Unix) 76 77 2400 = Cisco-PIX MD5 Blowfish (OpenBSD) 86 87 3300 = MD5 (sol) 88 89 3500 = MD5 (MD5 ($pass))) 90 91 3610 = MD5 (MD5 ($sal). $pass) 92 93 3710 = MD5 ($sal. MD5 ($pass)) 94 95 3720 = MD5 ($pass. MD5 ($sal)) 96 97 3800 = MD5 ($salt.$pass.$sal) 98 99 3910 = MD5 (MD5 ($pass)). MD5 ($sal)) 100 101 4010 = MD5 ($sal. MD5 ($salt.$pass) ) 102 103 4110 = MD5 ($sal. MD5 ($pass.$sal) ) 104 105 4210 = MD5 ($USNOME.0.$pass) 106 107 4300 = MD5 (strtoupper (MD5 ($pass))) 108 109 4400 = MD5 (SHA1 ($pass)) 110 111 4500 = duplo SHA1 112 113 4600 = SHA1 (SHA1 ($pass))) 114 115 4700 = SHA1 120 121 5000 = SHA-3 (Keccak) 122 123 5100 = metade MD5 124 125 5200 = senha seguro SHA256 126 127 5300 = IKE-PSK MD5 128 129 5400 = IKE-PSK <137 5800 = Android PIN 138 139 6300 = AIX {smd5} 140 141 6400 = AIX {ssha256} 142 143 6500 = AIX {ssha512} 144 145 6700 = AIX {ssha1} 146 147 6900 = GOST, GOST R 34.11-94 148 < Woltlab gravando placa 3 162 163 8900 = scrypt 164 165 9200 = Cisco $8$ 166 167 9300 = Cisco $9$ 168 169 9800 = Radmin2 170 171 10000 = Django ( 183 11400 = SIP digest Autenticação (MD5) 184 185 99999 = Texto simples
Tipo de hash especial
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1 (Base64), Netscape LDAPSHA 10 11 v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL (2000) 24 25 132 = MSSQL (2005) 26 27 133 = PeopleSoft 28 29 141 = EPiServer < LDAP {SSHA512} 36 37 1722 = OS X v10.7 38 39 1731 = MSSQL (2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44 < Passo 4: Exemplo de regra de quebra de senha do hashcat
1 (1) Ataque de dicionário 2 3 -a 0 password.lst 4 (2) 1 a 8 são ataques de máscara digital 5 6 -a 3 - -increment - -increment-min 1- -increment-max 8 ? d? d? d? d? d? d? d? d – O 7 ? d representa um número, pode ser substituído por letras minúsculas? l, letras maiúsculas? u, caráter especial? s, letras maiúsculas e minúsculas + caracteres especiais? a, – O representa O modo de crack ideal, que pode ser adicionado ou não. 8 9 (3) 8 é um ataque digital 10 11 -a 3 ? d? d? d? d? d? d? d? d 12 Da mesma forma, pode ser definido para letras maiúsculas, minúsculas, caracteres especiais e outros modos de acordo com o número de dígitos. 13 14 (4) Caracteres personalizados 15 Hoje em dia, senhas numéricas ou letras puras são relativamente raras. De acordo com a análise de senhas vazadas por especialistas em senhas, 90% das senhas pessoais são uma combinação de letras e números, que podem ser caracteres personalizados para quebra de força bruta. Hashcat suporta 4 conjuntos de caracteres personalizados, nomeadamente -1 -2 -3 -4. Ao definir, você só precisa ser assim-2 ? Eu? d , então você pode especificar mais tarde? 2,? 2 representa letras minúsculas e números. Neste momento, você precisa quebrar uma letra minúscula mista de 8 dígitos mais números: 16 17 Hashcat.exe -a 3 – força -2 ? Eu? d valor hash ou arquivo hash ? 2? 2? 2? 2? 2? 2? 2? 2 18 Por exemplo, quebrar dz letras minúsculas + números mistos 8 dígitos senha quebra: 19 20 Hashcat -m 2611 -a 3 -2 ? Eu? d dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Quebra de força bruta de máscara de dicionário 22 Hashcat também suporta um método de quebra de força bruta de dicionário, que é adicionar força bruta antes e depois do dicionário Sequência de caracteres, como adicionar 3 como número após o dicionário, esse tipo de senha é muito comum.Use o sexto modo de ataque: 23 24 a-6 (híbrido dict + máscara) 25 Se for adicionado na frente do dicionário, use o modo de ataque 7º, ou seja ( a-7 = Hybridmask + dict), adicione o número 123 ao arquivo do dicionário abaixo para quebrar: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? d? d? d 28 Se a senha de ffe1cb31eb084cd7a8dd1228c23617c8 for password123, contanto que password.lst contenha 123 29 30 (6) Máscara + dicionário brute force 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? d? d? d 33 Se a senha de ffe1cb31eb084cd7a8dd1228c23617c8 for 123password, então contanto que password.lst contenha a senha. 34 35 (7) Ataque de conversão de maiúsculas, ataque de conversão de maiúsculas em palavras em password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 exemplos 39 (1) 8 dígitos crack 40 41 Hashcat64-m 9700 hash -a 3 ? d? d? d? d? d? d? d? d -w 3 – O 42 (2) 1-8 dígitos crack 43 44 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? d? d? d? d? d? d? d? d 45 (3) 1 a 8 letras minúsculas crack 46 47 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? Eu? Eu? Eu? Eu? Eu? Eu? Eu? l 48 (4) 8 letras minúsculas crack 49 50 Hashcat-m 9700 hash -a 3 ? Eu? Eu? Eu? Eu? Eu? Eu? Eu? l -w 3 – O 51 (5) 1-8 letras maiúsculas crack 52 53 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? Você? Você? Você? Você? Você? Você? Você? u 54 (6) 8 letras maiúsculas crack 55 56 Hashcat-m 9700 hash -a 3 ? Você? Você? Você? Você? Você? Você? Você? u -w 3 – O 57 (7) 5 minúsculas + maiúsculas + números + caracteres especiais crack 58 59 Hashcat-m 9700 hash -a 3 ? b? b? b? b? b -w 3 60 (8) Crack usando o dicionário 61 Crack com força bruta usando o dicionário password.lst, -w 3 O parâmetro é o consumo de energia especificado 62 63 hashcat -m 9700 -a 0 -w 3 hash password.lst 64 Após a execução do crack com sucesso, o hashcat encerrará automaticamente o crack e exibirá o status do crack como Cracked, e o Recvoered também mostrará se o crack foi bem-sucedido. 65 66 Crack o endereço IP em known_hosts 67 Após pesquisa, descobriu-se que known_hosts 68 69 (1) Calcular o valor HMAC SHA1 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2) Ataque combinado Brutalforce 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt - -hex-salt 82 Um ataque combinado consiste em combinar ips_left.txt e ips_right.txt para formar um endereço IP completo para quebra de força bruta. 83 84 Os arquivos ips_left.txt e ips_right.txt podem ser gerados com o seguinte código: 85 86 ip-gen.sh: 87 88 89 90 para a em `seq 0 255` 91 92 do 93 94 para b em `seq0 255` 95 96 do 97 < Ataque com máscara 106 107 hashcat -a 3 -m 160 known_hosts.hash ipv4.hcmask- -hex-salt 108 O conteúdo do arquivo ipv4.hcmask pode ser baixado neste site. 109 110 Quebrar endereços IP criptografados com MD5 111 Em redes ou configurações como CDN, os endereços IP são frequentemente criptografados com MD5, devido ao seu número de dígitos 3×4+3 (xxx.xxx.xxx.xxx) =17 bits. Leva muito tempo para quebrá-lo por meio de senhas normais. No entanto, ao analisar as regras de seus endereços IP, descobre-se que seus endereços xxx são todos números, portanto podem ser usados. combinação e máscara de hashcat para atacar. 112 113 hashcat-a 1 – m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 Além disso, o endereço IP do cookie F5 será criptografado. O código de crack que você pode consultar é o seguinte: 117 118 import struct 119 120 cookie = " 1005421066.20736.0000 " 121 122 (ip,port,end) = cookie.split (". ") 123 124 (a,b,c,d) = [ord (i) for i in struct.pack (" i ", int (ip))] 125 200> Resumo das habilidades de quebra 130 Ao usar O modo GPU para quebra, você pode usar O parâmetro-o para otimizar automaticamente 131 132 Quebra de força bruta de um valor MD5 133 (1) Quebra digital de 9 dígitos 134 135 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? d? d? d? d? d? d? d? d? d 136 Para quebrar um valor MD5 separadamente, você precisa adicionar o parâmetro force 137 138 (2) Quebrar letras de 9 dígitos 139 140 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? Eu? Eu? Eu? Eu? Eu? Eu? Eu? Eu? l 141 Quebre a senha do discuz com sal 142 (1) Quebra digital 143 7 dígitos, 7 segundos para quebrar e concluir a tarefa. 144 145 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d 146 8 dígitos para quebrar, 9 segundos para quebrar e concluir a tarefa.: 147 148 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d 149 Quebrar números de 9 dígitos, quebrar e concluir a tarefa em 9 segundos. 150 151 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d? d 152 Crack de letras 153 (1) Letras minúsculas de 6 dígitos 154 155 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Eu? Eu? Eu? Eu? Eu? l 156 (2) 7 letras minúsculas 157 158 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Eu? Eu? Eu? Eu? Eu? Eu? l 159 (3) 8 letras minúsculas 160 161 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Eu? Eu? Eu? Eu? Eu? Eu? Eu? l Conclua a tarefa de quebra em cerca de 9 minutos 162 (4) 9 letras minúsculas 163 164 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Eu? Eu? Eu? Eu? Eu? Eu? Eu? Eu? l -O 165 Letras mais números 166 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 167 (3) 7 letras maiúsculas 168 169 Hashcat64.exe-a 3 – força – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Você? Você? Você? Você? Você? Você? u 170 (4) 6 a 8 dígitos crack 171 172 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463- -increment - -increment-min 6 - -increment-max 8 ? Eu? Eu? Eu? Eu? Eu? Eu? Eu? l 173 Crack personalizado 174 (1) Use números mais letras misturadas com 6 dígitos para crack 175 176 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) Use números mais letras misturadas com 7 dígitos para quebrar, O tempo de quebrar é de 4 minutos e 16 segundos 178 179 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 – O 180 (3) Use números mais letras misturadas com 8 bits para quebrar 181 182 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2? 2 -O 183 Modo de quebra de dicionário 184 Hashcat64.exe-a 0 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 senha.lst 185 Use o dicionário na pasta de dicionários para crackear: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt – remove -o mysql-cracked.txt ..\dicionários\* 188 Salvar e recuperar sessão Crack 189 (1) Use regras de arquivo de máscara para quebrar senhas 190 191 hashcat-m 2611 -a 3 - -sessão mydz dz.hash masks/rockyou-7-2592000.hcmask 192 (2 Quebra de máscara 196 O arquivo de regra de máscara está localizado em máscaras, por exemplo, D: \PentestBox\hashcat-4.1.0\masks, e a configuração de execução do quebra é: 197 198 máscaras/8char-1l-1u-1d-1s-compatível.hcmask 199 máscaras/8char-1l-1u-1d-1s-não compatível.hcmask 200 máscaras/rockyou-1-60.hcmask 201 máscaras/rockyou-2-1800.hcmask 202 máscaras/rockyou-3-3600.hcmask 203 máscaras/rockyou-4-43200.hcmask 204 máscaras/rockyou-5-86400.hcmask 205 máscaras/rockyou-6-864000.hcmask 206 máscaras/rockyou-7-2592000.hcmask 207 Use arquivos de regras para quebrar 208 209 hashcat -m 300 mysqlhashes.txt – Remover -o mysql-cracked.txt ..\dicionários\* -r regras\best64.rule 210 211 hashcat -m 2611 -a 0 dz.hashpassword.lst -r regras\best64.rule -o 212 hashcat Otimização de parâmetros 213 Considerando a velocidade de quebra do hashcat e a alocação de recursos, podemos configurar alguns parâmetros 214 1. Carga de trabalho Ajuste Ajuste de carga. 215 Os valores suportados por este parâmetro são 1,8,40,80,160 216 217 - -gpu-accel 160 Pode permitir que a GPU maximize o desempenho. 218 2.Gpu loops Ajuste de carga 219 Este parâmetro suporta valores na faixa de 8-1024 (alguns algoritmos suportam apenas até 1000). 220 221 - -gpu-loops 1024 permitem que a GPU maximize o desempenho. 222 3.segmento tamanho tamanho do cache do dicionário 223 Este parâmetro é para definir o tamanho do cache de memória. A função é colocar o dicionário no cache de memória para acelerar a quebra do dicionário. A velocidade padrão é de 32 MB, que pode ser definido de acordo com suas próprias condições de memória. Claro, quanto maior for, mais bloqueado será. 224 225 - -segment-size 512 Pode melhorar a velocidade de quebra de dicionários grandes. 226 Último: Recomendações de configuração de senha 227 Use strings mais longas 228 Use conjuntos de caracteres maiores Letras, números, símbolos 229 230 Não use nenhum caractere que possa ser relevante para você como senha ou parte da senha Use 231 232