 Document Wachtwoord Herstel Master
Tutorial om wachtwoorden te kraken met behulp van GPU-grafische kaartprestaties onder Windows-systemen, inclusief voorbeelden en gedetailleerde stappen!
Omdat de kraksnelheid van algemene tools voor het kraken van wachtwoorden te traag is en er niet veel protocollen voor het kraken van wachtwoorden worden ondersteund, kunnen sommige wachtwoorden bij brute force-kraken niet binnen een jaar worden gekraakt. Als u een woordenboek gebruikt om uit te voeren, moet u het wachtwoord met gewone tekst in het woordenboek bevatten, en als het wachtwoordwoordenboek te groot is, is het tijdverspilling. Het is ook heel gebruikelijk dat het niet wordt uitgevoerd. Hier is een aanbeveling voor het kraken van wachtwoorden' s werelds snelste tool, hashcat, hashcat github-adres, selecteer gewoon de nieuwste versie om te downloaden.
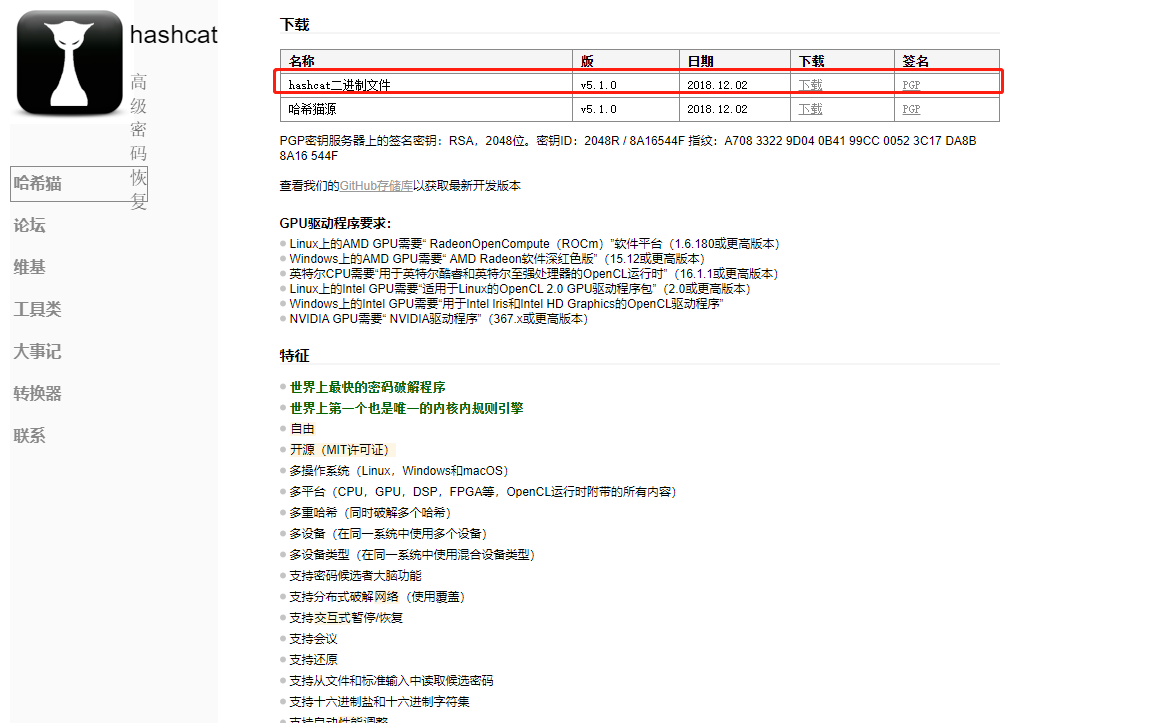
hashcat ondersteunt meerdere computerkernen:
GPU
CPU
APU
DSP
FPGA
Coprocessor
Download het officiële NVIDA-driver
Ga naar de officiële NVIDA-website om het grafische kaartdriver te downloaden dat overeenkomt met het grafische kaartmodel van uw computer, zoals weergegeven in de afbeelding, en volg vervolgens de aanwijzingen om het stap voor stap te installeren.
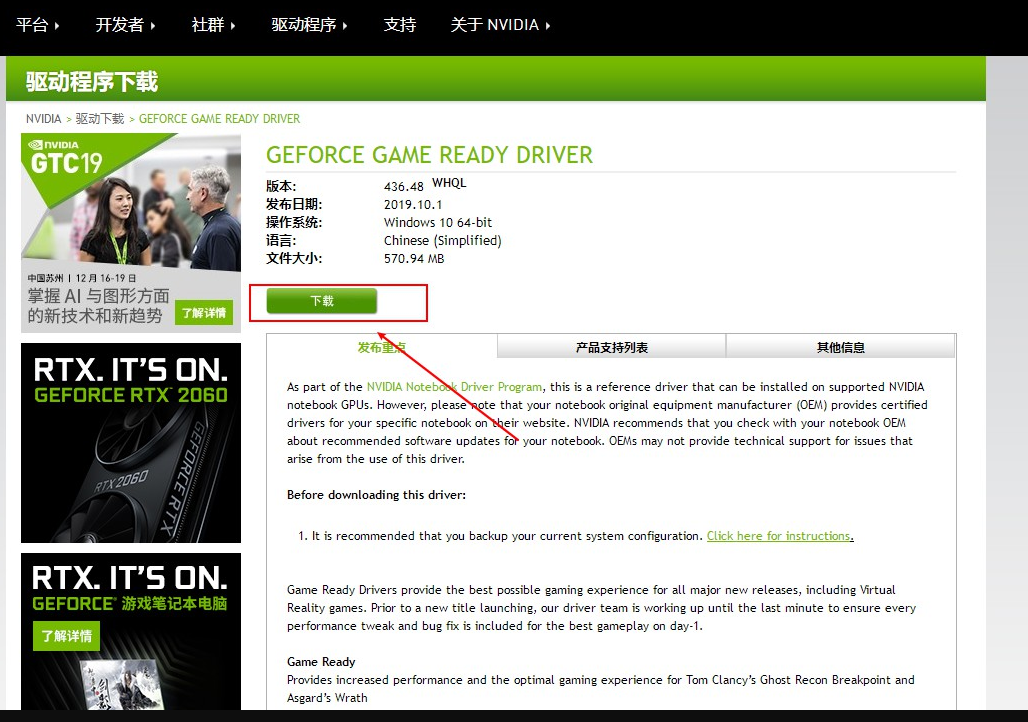
Nadat de installatie is voltooid, start je de computer opnieuw op.
(De grafische kaart van NAVIDA hoeft alleen maar het officiële stuurprogramma te installeren, dat al de GPU-computertools bevat die nodig zijn voor HASHCAT om wachtwoorden te kraken. Vergeet niet om het officieel gedownloade stuurprogramma voor de grafische kaart in de afbeelding hierboven te gebruiken, gebruik niet het stuurprogramma voor de grafische kaart dat bij windows wordt geleverd.)
Test of HASHCAT de GPU-rekensnelheid kan gebruiken om wachtwoorden te kraken
1 hashcat64.exe -b
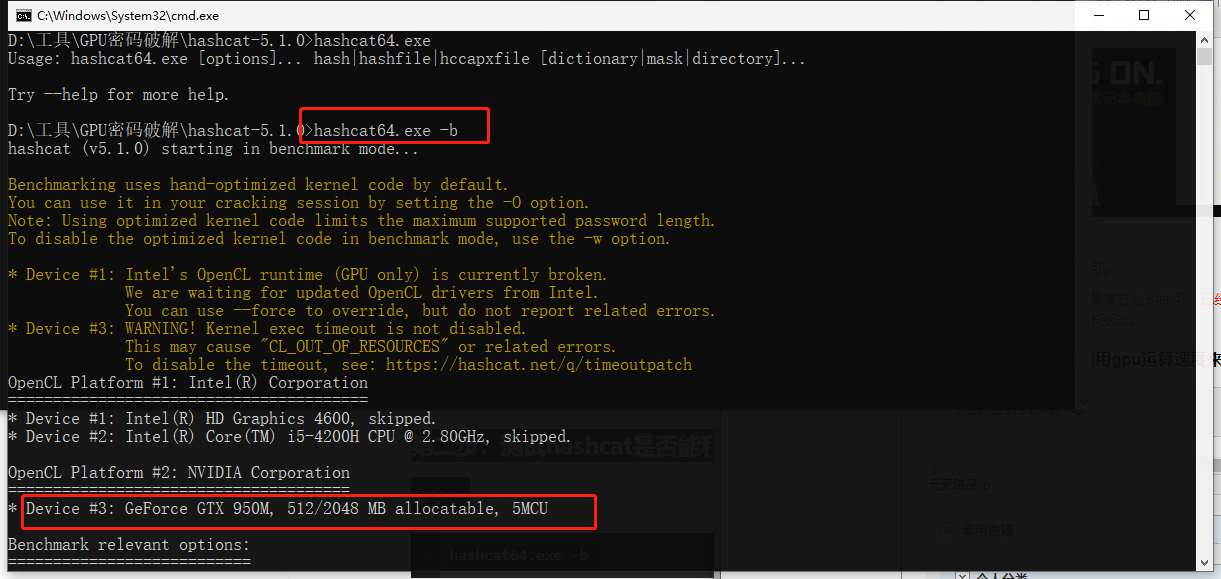
Benchmark de snelheid waarmee HASHCAT verschillende wachtwoordhashes kan kraken.
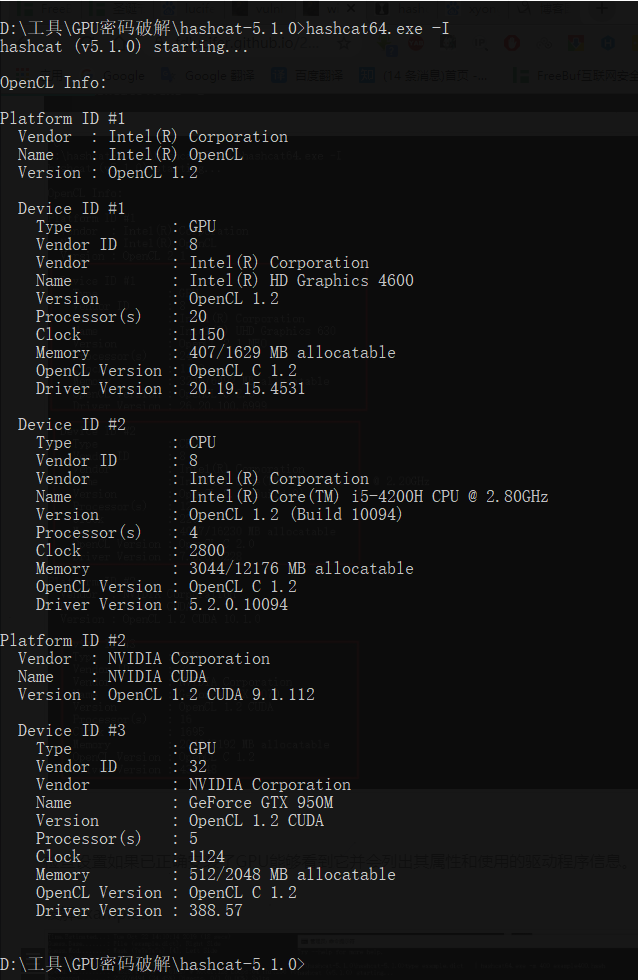
Controleer of de instellingen van de GPU correct geïnstalleerd zijn en de eigenschappen ervan en de gebruikte driverinformatie worden vermeld.
hashcat gedetailleerde opdrachten en gebruik
Normaal
1 -m, — hash-type = NUM Hashcategorie, waarvan de num-waarde verwijst naar de hash-categoriewaarde onder de hulpinformatie, waarvan de waarde een getal is. Als u geen m-waarde opgeeft, verwijst deze standaard naar MD5, bijvoorbeeld-m 1800 is SHA512 Linux-codering. 2 3 -a, – attack-mode = NUM Aanvalsmodus, waarvan de waarde verwijst naar de latere parameters. "-A 0" woordenboekaanval, "-A 1" gecombineerde aanval; "-A 3" maskeraanval. 4 5 -V, — versie Versie-informatie 6 7 -h, – hulp Hulpinformatie. 8 9 – quiet Stille modus, Onderdrukte uitvoer
benchmark
1 -b, – benchmark Test de kraksnelheid van de computer en weergeef hardware-gerelateerde informatie
Diverse
1 – hex-zout De zoutwaarde wordt gegeven in hexadecimale 2 3 < Stel de tekenset in om hexadecimaal te zijn Geef 4 5 – runtime = NUM Afgebroken sessie na enkele seconden lopen (numwaarde) 6 7 – status Schakel automatische updates van het statusscherm in 8 9 – status-timer = NUM Statusscherm update seconden 10 11 – status-automat Toon statusweergave in machinaal leesbaar formaat 12 13 – session
bestand
1 -o, – outfile = FILE Definieer hash-bestand Herstel uitvoerbestand 2 3 – outfile-format = NUM Definieer het uitvoerformaat van het hash-bestand, zie onderstaande referenties 4 5 – outfile-autohex-disable Verbied het gebruik van hexadecimale uitvoer duidelijke tekst 6 < 14 15 – remove Verwijder succesvol gekraakte hash, handig wanneer de hash uit tekst wordt gelezen, vermijd het handmatig verwijderen van gekraakte hash 16 17 – stdout Consolemodus 18 19 – potfile-disable Schrijf geen pot-bestand 20 21 – debug-mode = NUM Definieer de debugmodus (alleen mixen door gebruik van regels), zie onderstaande bronnen 22 23 – debug-file = file Uitvoerbestanden voor debugregels (zie debugmodus) 24 25 -e, – salt-file = file Definieer een lijst met gezouten bestanden 26 27 – logfile-disable disable logfile
Bronnen
1 -c, – segment-size = NUM Cachegrootte woordenboekbestand (M) 2 3 -n, – threads = NUM Aantal threads 4 5 -s, – words-skip = NUM Aantal woorden overslaan 6 7 -l, – words-limit = NUM Aantal woorden beperken (gedistribueerd)
Regels
1 -r, – rules-file = bestand <4x31>
Regels
1 -r, – rules-file = bestand Gebruik regelbestanden: -r 1.rule, 2 3 -g, – generate-rules = NUM Genereer willekeurig regels 4 5 – generate-rules-func-min = Minimum per willekeurige regel 6 7 – generate-rules-func-max = Maximum per willekeurige regel 8 9 – generate-rules-seed = NUM Verplicht aantal RNG-zaden
Aangepaste tekenset
1 -1, – custom-charset1= Gebruikersgedefinieerde tekensets 2 3 -2, – custom-charset2= CS Bijvoorbeeld: 4 5 -3, – custom-charset3= CS – custom-charset1=? dabcdef : Instellingen? 1 voor 0123456789abcdef 6 7 -4, – custom-charset4= CS -2mycharset.hcchr : instellen ? 2 Opgenomen in mycharset.hcchr
Aanvalsmodus
1 – toggle-min = NUM Minimale waarde van een letter in een woordenboek 2 3 – toggle-max = NUM Maximale waarde van een letter in een woordenboek 4 5 – increment Gebruik de verbeteringsmodus 6 7 Minimale tekenwaarde in het woordenboek 18 19 – table-max = NUM Maximale tekenwaarde in het woordenboek 20 21 – pw-min = NUM Als de lengte groter is dan NUM, print kandidaattekens 22 23 – pw-max = NUM Als de lengte kleiner is dan NUM, print kandidaattekens 24 25 – elem-cnt-min = NUM Minimaal aantal elementen per keten 26 27 – elem-cnt-max = NUM Maximaal aantal elementen per keten 28 32 33 – case-permute Keer elk woord om in het woordenboek
Referentie
1 = hash [: salt] 2 = plain plain 3 = hash [: salt]: plain 4 = hex_plain 5 = hash [: salt]: hex_plain 6 = plain:hex_plain < Uitvoerbestand foutopsporingsmodus (Alleen voor hybride modus, door gebruik te maken van regels):
1 = Opslaan Vind Regel 2 = Opslaan Origineel Woord 3 = Opslaan Origineel Woord en Vind Regel 4 = Opslaan Origineel Woord, Vind Regel en Gewijzigd Gewone
Ingebouwde tekenset:
1 ? l = abcdefghijklmnopqrstuvwxyz staat voor kleine letters 2 3 ? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ staat voor hoofdletters 4 5 ? d = 0123456789 staat voor het getal 6 7 ? s = ! " #$% &' () * +, -. /:; < = >? @ [\] ^_` {|} ~ staat voor speciale tekens 8 9 ? Een = ? Ik? u? d? s Combinatie van hoofdletters en kleine cijfers en speciale tekens 10 11 ? b =0 – 0xff
Aanvalsmodus
1 0 = Recht (woordenboek kraak) 2 3 1 = combinatie (combinatie kraak) 4 5 2 = Toggle-Case ( hoofdletterconversie) 6 7 3 = Brute-force (masker Brute force crack) 8 9 4 = permutatie (sequentiekraak) 10 11 5 = Table-Lookup (tabelopzoekkraak) 12 13 6 = hybride dict + masker Woordenboek plus masker kraken 14 15 7 = hybride masker + dict masker + woordenboek kraken 16 17 8 = prins (prins kraken)
Hashtype
Raadpleeg de URL voor voorbeelden van specifieke hash-waarden
1 0 = MD5 2 3 10 = MD5 ($pass.$zout) 4 5 20 = MD5 ($zout.$pas) 6 7 30 = MD5 (unicode ($pass)). $zout) 8 9 40 = MD5 ($zout. unicode ($pass)) 10 11 50 = HMAC-MD5 (sleutel = $pass) 12 13 60 = HMAC-MD5 (sleutel = $zout) 14 15 100 = SHA1 16 17 110 < 18 19 120 = SHA1 ($zout.$pas) 20 21 130 = SHA1 (unicode ($pass)). $zout) 22 23 140 = SHA1 ($zout. unicode ($pass)) 24 25 150 = HMAC-SHA1 (sleutel = $pass) 26 27 160 = HMAC-SHA1 (sleutel = $salt) 28 29 200 = MySQL323 30 31 < Cisco-IOS MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = Domein Cached Credentials (DCC), MSCache 42 43 1400 = < 46 47 1420 = SHA256 ($zout.$pass) 48 49 1430 = SHA256 (unicode ($pass). $salt) 50 51 1431 = base64 (SHA256 (unicode ($pass))) 52 53 1440 = SHA256 ($salt.unicode (57 1460 = HMAC-SHA256 (sleutel = $zout) 58 59 1600 = md5apr1, MD5 (APR), Apache MD5 60 61 1700 = SHA512 62 63 1710 = SHA512 ($pass.$zout) 64 65 1720 = SHA512 ($zout.$pas) 66 67 1730 = SHA512 (unicode ($pass). $zout) 68 69 1740 = SHA512 ($zout. unicode ($pass)) 70 71 1750 = HMAC-SHA512 (sleutel = $pass) 72 73 1760 = HMAC-SHA512 (sleutel = $zout) 74 75 1800 = SHA512 (Unix) 76 77 2400 = Cisco-PIX MD5 Blowfish (OpenBSD) 86 87 3300 = MD5 (zon) 88 89 3500 = MD5 (MD5 ($pass))) 90 91 3610 = MD5 (MD5 ($zout). $pas) 92 93 3710 = MD5 ($zout. MD5 ($pas)) 94 95 3720 = MD5 ($pas. MD5 ($zout)) 96 97 3800 = MD5 ($zout.$pas.$zout) 98 99 3910 = MD5 (MD5 ($pass). MD5 ($zout)) 100 101 4010 = MD5 ($zout. MD5 ($zout.$pas) ) 102 103 4110 = MD5 ($zout. MD5 ($pass.$zout) ) 104 105 4210 = MD5 ($USERNAAM.0.$pass) 106 107 4300 = MD5 (strtoupper (MD5 ($pass))) 108 109 4400 = MD5 (SHA1 ($pass)) 110 111 4500 = dubbel SHA1 112 113 4600 = SHA1 (SHA1 (SHA1 ($pass))) 114 115 4700 = 120 121 5000 = SHA-3 (Keccak) 122 123 5100 = Half MD5 124 125 5200 = wachtwoord veilig SHA256 126 127 5300 = IKE-PSK MD5 128 129 5400 = IKE-PSK <137 5800 = Android PIN 138 139 6300 = AIX {smd5} 140 141 6400 = AIX {ssha256} 142 143 6500 = AIX {ssha512} 144 145 6700 = AIX {ssha1} 146 147 6900 = GOST, GOST R 34.11-94 148 < Woltlab Branden bord 3 162 163 8900 = scrypt 164 165 9200 = Cisco $8$ 166 167 9300 = Cisco $9$ 168 169 9800 = Radmin2 170 171 10000 = Django ( 183 11400 = SIP digest Authenticatie (MD5) 184 185 99999 = Gewone tekst
Speciaal hash type
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1 (Base64), Netscape LDAPSHA 10 11 v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL (2000) 24 25 132 = MSSQL (2005) 26 27 133 = PeopleSoft 28 29 141 = EPiServer < LDAP {SSHA512} 36 37 1722 = OS X v10.7 38 39 1731 = MSSQL (2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44 < Stap 4: Voorbeeld van Hashcat-wachtwoordkrakregel
1 (1) Woordenboekaanval 2 3 -a 0 wachtwoord.lst 4 (2) 1 tot en met 8 zijn digitale maskeraanvallen 5 6 -a 3 - -increment - -increment-min 1- -increment-max 8 ? d? d? d? d? d? d? d? d – O 7 ? d staat voor een getal, kan het worden vervangen door kleine letters? l, hoofdletters? u, speciaal teken? s, hoofdletters en kleine letters + speciale tekens? a, – O vertegenwoordigt de optimale crackmodus. Deze parameter kan of niet worden toegevoegd. 8 9 (3) 8 is een digitale aanval 10 11 -a 3 ? d? d? d? d? d? d? d? d 12 Op dezelfde manier kan het worden ingesteld op hoofdletters, kleine letters, speciale tekens en andere modi, afhankelijk van het aantal cijfers. 13 14 (4) Aangepaste tekens 15 Tegenwoordig zijn puur numerieke of puur letterwachtwoorden relatief zeldzaam. Volgens de analyse van gelekte wachtwoorden door cryptografie-experts is 90% van de persoonlijke wachtwoorden een combinatie van letters en cijfers, die aangepaste tekens kunnen zijn voor brute force-kraken. Hashcat ondersteunt 4 aangepaste tekensets, namelijk -1 -2 -3 -4. Het enige dat nodig is bij het definiëren is-2 ? Ik? d , en dan kan het later worden opgegeven? 2,? 2 staat voor kleine letters en cijfers. Op dit moment moet u een 8-cijferige gemengde kleine letters plus cijfers kraken: 16 17 Hashcat.exe -a 3 – force -2 ? Ik? d hash waarde of hash bestand ? 2? 2? 2? 2? 2? 2? 2? 2 18 bijvoorbeeld kraken dz kleine letters + cijfers gemengde 8 cijfers wachtwoord kraken: 19 20 Hashcat -m 2611 -a 3 -2 ? Ik? d dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Woordenboek + masker brute force cracking 22 Hashcat ondersteunt ook een woordenboek plus brute force cracking-methode, namelijk het toevoegen van brute force voor en na het woordenboek Tekenreeksen, zoals het toevoegen van 3 als getal na het woordenboek, dit soort wachtwoorden zijn heel gebruikelijk.Gebruik de zesde aanvalsmodus: 23 24 a-6 (hybride dict + masker) 25 Als het voor het woordenboek wordt toegevoegd, gebruik dan de 7e aanvalsmodus, dat wil zeggen ( a-7 = Hybridmask + dict). Voeg hieronder het woordenboekbestand toe met het getal 123 om het te kraken: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 wachtwoord. lst ? d? d? d 28 Als het wachtwoord van ffe1cb31eb084cd7a8dd1228c23617c8 wachtwoord123 is, zolang wachtwoord.lst 123 bevat 29 30 (6) Masker + woordenboek brute force 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 wachtwoord.lst ? d? d? d 33 Als het wachtwoord van ffe1cb31eb084cd7a8dd1228c23617c8 123wachtwoord is, zolang wachtwoord.lst het wachtwoord bevat. 34 35 (7) Conversie-aanval, Conversie-aanval op woorden in password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 Voorbeelden 39 (1) 8 cijfers crack 40 41 Hashcat64-m 9700 hash -a 3 ? d? d? d? d? d? d? d? d -w 3 – O 42 (2) 1-8 cijfers crack 43 44 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? d? d? d? d? d? d? d? d 45 (3) 1 tot 8 kleine letters crack 46 47 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? Ik? Ik? Ik? Ik? Ik? Ik? Ik? l 48 (4) 8-cijferige kleine letters kraken 49 50 Hashcat-m 9700 hash -a 3 ? Ik? Ik? Ik? Ik? Ik? Ik? Ik? l -w 3 – O 51 (5) 1-8 hoofdletters kraken 52 53 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? u? u? u? u? u? u? u? u 54 (6) 8-cijferige hoofdletter crack 55 56 Hashcat-m 9700 hash -a 3 ? u? u? u? u? u? u? u? u -w 3 – O 57 (7) 5 kleine letters + hoofdletters + cijfers + speciale tekens crack 58 59 Hashcat-m 9700 hash -a 3 ? b? b? b? b? b -w 3 60 (8) Crack met behulp van het woordenboek 61 Brute force crack met behulp van het woordenboek password.lst, -w 3 parameter is het opgegeven stroomverbruik 62 63 hashcat -m 9700 -a 0 -w 3 hash password.lst 64 Nadat de crack succesvol is uitgevoerd, beëindigt hashcat de crack automatisch en geeft de crackstatus weer als gekraakt. Recvoered geeft ook weer of de crack succesvol is. 65 66 Crack het IP-adres in known_hosts 67 Na onderzoek bleek dat 68 69 (1) Bereken de HMAC SHA1-waarde 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2) Gecombineerde aanval brute force 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt - -hex-salt 82 De gecombineerde aanval combineert ips_left.txt en ips_right.txt om een compleet IP-adres te vormen voor brute force-kraken. 83 84 De bestanden ips_left.txt en ips_right.txt kunnen worden gegenereerd met de volgende code: 85 86 ip-gen.sh: 87 88 89 90 voor a in `seq 0 255` 91 92 doen 93 94 voor b in `seq0 255` 95 96 doen 97 < Aanvallen met maskers 106 107 hashcat -a 3 -m 160 known_hosts.hash ipv4.hcmask- -hex-salt 108 De inhoud van het ipv4.hcmask-bestand kan worden gedownload op deze site. 109 110 MD5-gecodeerd IP-adres kraken 111 IP-adressen worden vaak MD5-gecodeerd in netwerken of configuraties zoals CDN, vanwege het aantal cijfers 3×4+3 (xxx.xxx.xxx.xxx) =17 bits. Het duurt erg lang om het te kraken via een normaal wachtwoord. Door het patroon van het IP-adres te analyseren, blijkt echter dat het adres xxx allemaal cijfers zijn, dus het kan worden aangevallen via de combinatie van hashcat en maskers. 112 113 hashcat-a 1 – m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 Bovendien wordt het IP-adres van F5 gecodeerd in de cookie. De crackcode waarnaar u kunt verwijzen is als volgt: 117 118 import struct 119 120 cookie = " 1005421066.20736.0000 " 121 122 (ip,port,end) = cookie.split (". ") 123 124 (a,b,c,d) = [ord (i) voor i in struct.pack (" i ", int (ip))] 125 200> Samenvatting van kraakvaardigheden 130 Wanneer u de GPU-modus gebruikt om te kraken, kunt u de-o-parameter gebruiken om deze automatisch te optimaliseren 131 132 Brutal force kraak een MD5-waarde 133 (1) 9-cijfers kraken 134 135 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? d? d? d? d? d? d? d? d? d 136 Om een MD5-waarde afzonderlijk te kraken, moet u de force-parameter toevoegen 137 138 (2) 9-cijfers letter kraken 139 140 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? Ik? Ik? Ik? Ik? Ik? Ik? Ik? Ik? l 141 Kraak het Discuz-wachtwoord met zout 142 (1) Digitaal kraken 143 7 cijfers, kraak en voltooi de taak in 7 seconden. 144 145 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d 146 8 cijfers gekraakt, 9 seconden om de taak te voltooien.: 147 148 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d 149 9 cijfers gekraakt, de taak is voltooid in 9 seconden. 150 151 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d? d 152 Letter Crack 153 (1) 6-cijferige kleine letters 154 155 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Ik? Ik? Ik? Ik? Ik? l 156 (2) 7 kleine letters 157 158 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Ik? Ik? Ik? Ik? Ik? Ik? l 159 (3) 8 kleine letters 160 161 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Ik? Ik? Ik? Ik? Ik? Ik? Ik? l Voltooi de kraktaak in ongeveer 9 minuten 162 (4) 9 kleine letters 163 164 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Ik? Ik? Ik? Ik? Ik? Ik? Ik? Ik? l -O 165 Letters plus cijfers 166 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 167 (3) 7 hoofdletters 168 169 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? u? u? u? u? u? u? u 170 (4) 6 tot 8 cijfers crack 171 172 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463- -increment - -increment-min 6 - -increment-max 8 ? Ik? Ik? Ik? Ik? Ik? Ik? Ik? l 173 Aangepaste kraken 174 (1) Gebruik cijfers plus letters gemengd met 6 cijfers om te kraken 175 176 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) Gebruik cijfers plus letters gemengd met 7 cijfers om te kraken, de kraktijd is 4 minuten en 16 seconden 178 179 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 – O 180 (3) Crack met behulp van cijfers plus letters gemengd met 8 cijfers 181 182 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2? 2 -O 183 Woordenboek krakmodus 184 Hashcat64.exe-a 0 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 wachtwoord.lst 185 Gebruik het woordenboek in de map Woordenboek om te kraken: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt – verwijderen -o mysql-cracked.txt ..\dictionaries\* 188 sessie opslaan en herstellen kraak 189 (1) Gebruik maskerbestandsregels om wachtwoorden te kraken 190 191 hashcat-m 2611 -a 3 - -sessie mydz dz.hash masks/rockyou-7-2592000.hcmask 192 (2 mask Crack 196 Het maskerregelbestand bevindt zich onder maskers, zoals D: \PentestBox\hashcat-4.1.0\masks. De instelling voor het uitvoeren van de crack is: 197 198 maskers/8char-1l-1u-1d-1s-compliant.hcmask 199 maskers/8char-1l-1u-1d-1s-non-compliant.hcmask 200 maskers/rockyou-1-60.hcmask 201 maskers/rockyou-2-1800.hcmask 202 maskers/rockyou-3-3600.hcmask 203 maskers/rockyou-4-43200.hcmask 204 maskers/rockyou-5-86400.hcmask 205 maskers/rockyou-6-864000.hcmask 206 maskers/rockyou-7-2592000.hcmask 207 Gebruik regelbestanden om te kraken 208 209 Hashcat -m 300 mysqlhashes.txt – Verwijder -o mysql-cracked.txt ..\Woordenboeken\* -r Regels\best64.rule 210 211 Hashcat -m 2611 -a 0 dz.hashpassword.lst -r Regels\best64.rule -o 212 Hashcat Parameteroptimalisatie 213 Rekening houdend met de kraksnelheid van hashcat en de toewijzing van bronnen, kunnen we enkele parameters configureren 214 1.Workload tuning Load tuning. 215 De waarden die door deze parameter worden ondersteund zijn 1,8,40,80,160 216 217 - -gpu-accel 160 Maximaliseer de prestaties van de GPU. 218 2.Gpu loops Load Fine Tuning 219 Deze parameter ondersteunt waarden in het bereik van 8-1024 (sommige algoritmen ondersteunen alleen tot 1000). 220 221 - -gpu-loops 1024 Maakt de maximale prestaties van de GPU mogelijk. 222 3.Segment grootte woordenboekcachegrootte 223 Deze parameter stelt de grootte van de geheugencache in. De functie is om het woordenboek in de geheugencache te plaatsen om de woordenboekkraksnelheid te versnellen, de standaard is 32 MB, wat kan worden ingesteld op basis van uw eigen geheugenomstandigheden. Hoe groter het is, hoe blokkerender het is. 224 225 - -segment-size 512 Kan de snelheid van het kraken van grote woordenboeken verbeteren. 226 LATEST: Aanbevelingen voor wachtwoordinstellingen 227 Gebruik een langere tekenreeks 228 Gebruik een grotere tekenset letters, cijfers, symbolen 229 230 Gebruik geen tekens die voor u relevant kunnen zijn als wachtwoord of onderdeel van het wachtwoord Gebruik 231 232