 Dokument Password Recovery Master
Opplæring om å knekke passord ved bruk av GPU-grafikkortytelse under Windows-systemer, inkludert eksempler og detaljerte trinn!
Fordi knekkehastigheten til generelle passordknekkingsverktøy er for treg, og det ikke er mange passordknekkingsprotokoller som støttes, kan noen passord ikke knekkes på ett år Hvis du bruker en ordbok for å kjøre, må du ha et tydelig passord i ordboken, og hvis passordboken er for stor, er det bortkastet tid, og det er veldig vanlig at den ikke kan løpe ut. Her er et av de raskeste verktøyene for å knekke passord i verden, hashcat, hashcat github-adresse, velg den nyeste versjonen for nedlasting.
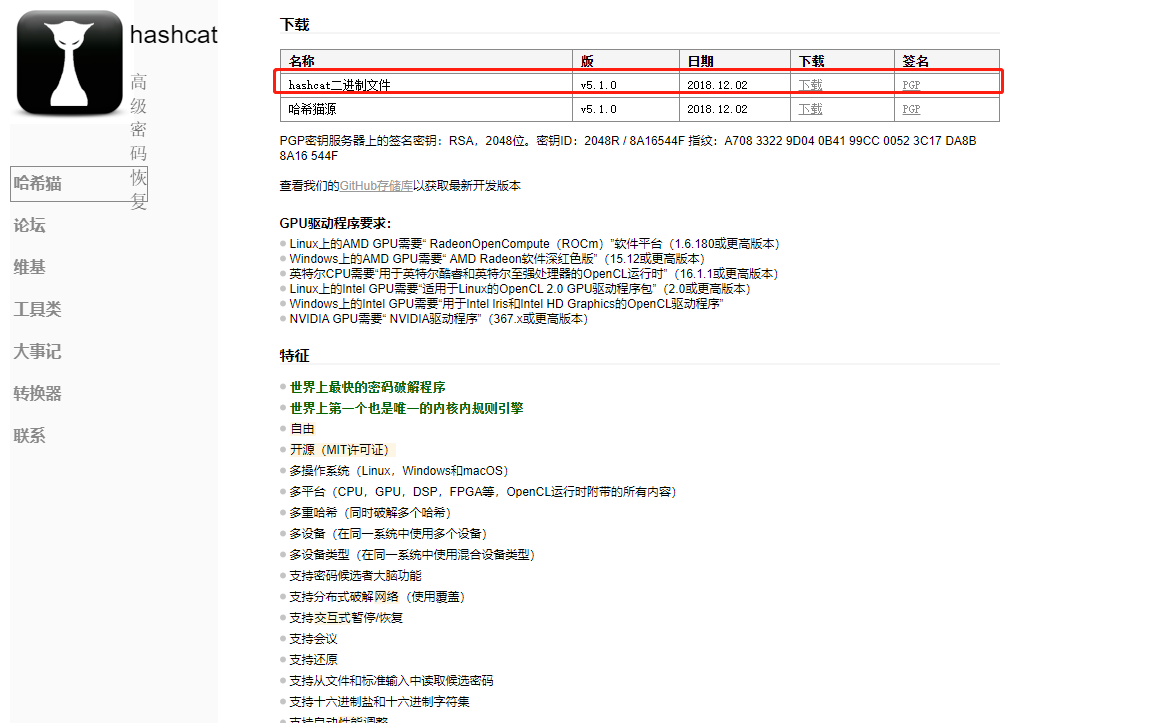
hashcat støtter flere databehandlingskjerner:
GPU
CPU
APU
DSP
FPGA
Coprosessor
Last ned den offisielle NVIDA-driveren
Gå til den offisielle NVIDA-nettsiden for å laste ned grafikkortdriveren som tilsvarer datamaskinens grafikkortmodell som vist på figuren, og følg deretter instruksjonene for å installere den trinn for trinn.
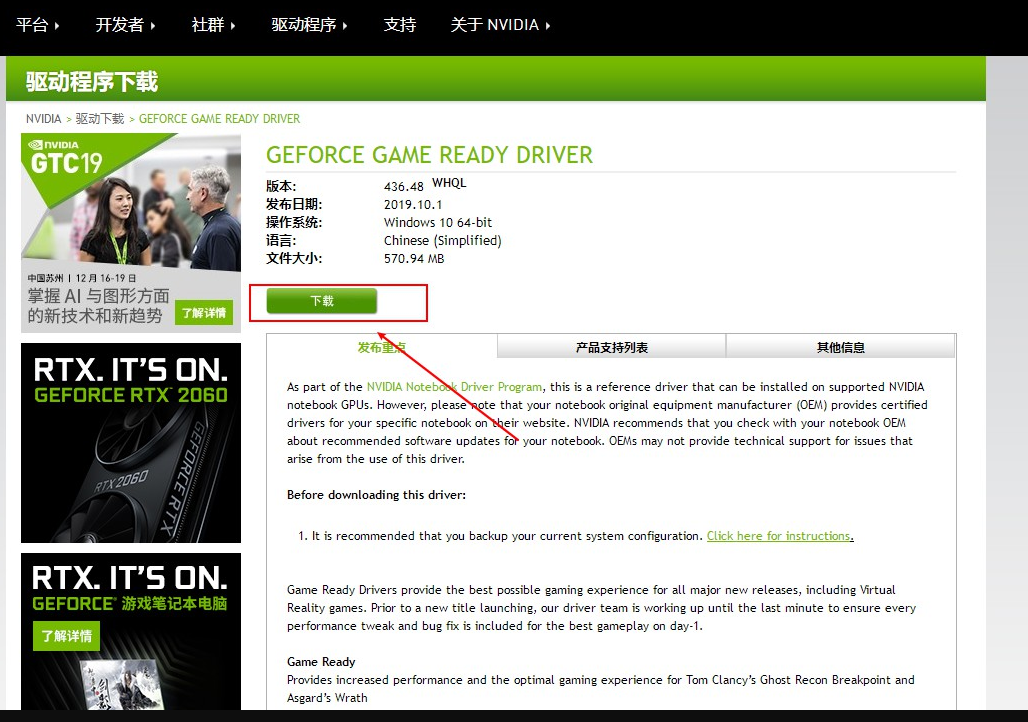
Når installasjonen er fullført, start datamaskinen på nytt.
(Navidas grafikkort trenger bare å installere den offisielle driveren, som allerede inneholder GPU-databehandlingsverktøyene som kreves for HASHCAT for å knekke passord. Husk å bruke grafikkortdriveren som er offisielt lastet ned på bildet ovenfor, ikke bruk grafikkortdriveren som følger med windows.)
Test om HASHCAT kan bruke GPU-databehandlingshastigheten til å knekke passord
1 hashcat64.exe -b
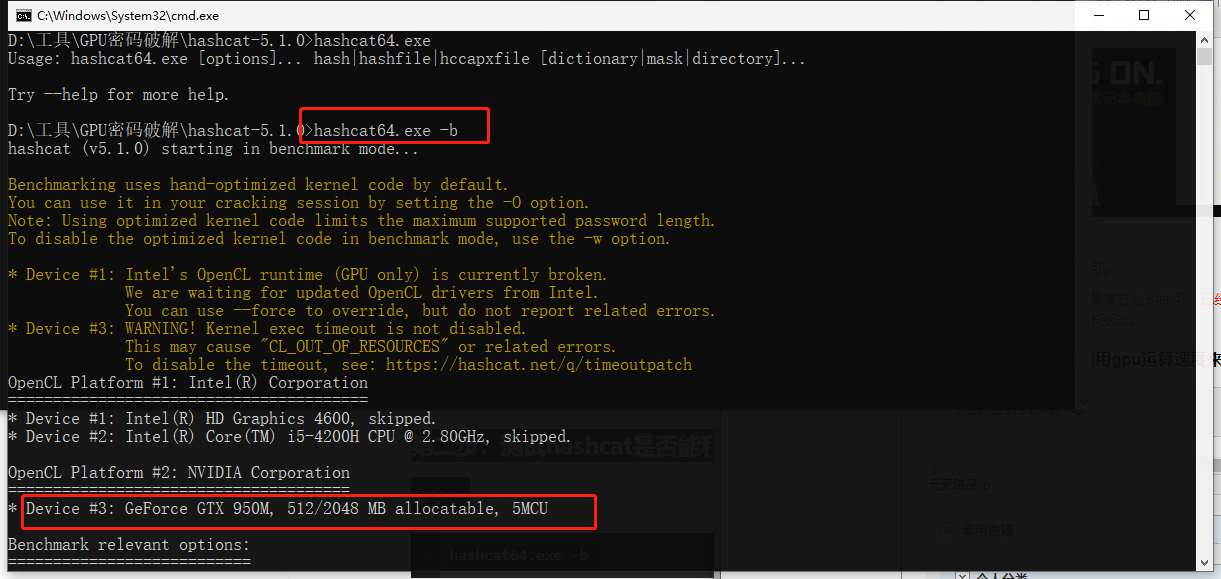
Benchmark Hashcats hastighet for å knekke ulike passordhasjer.
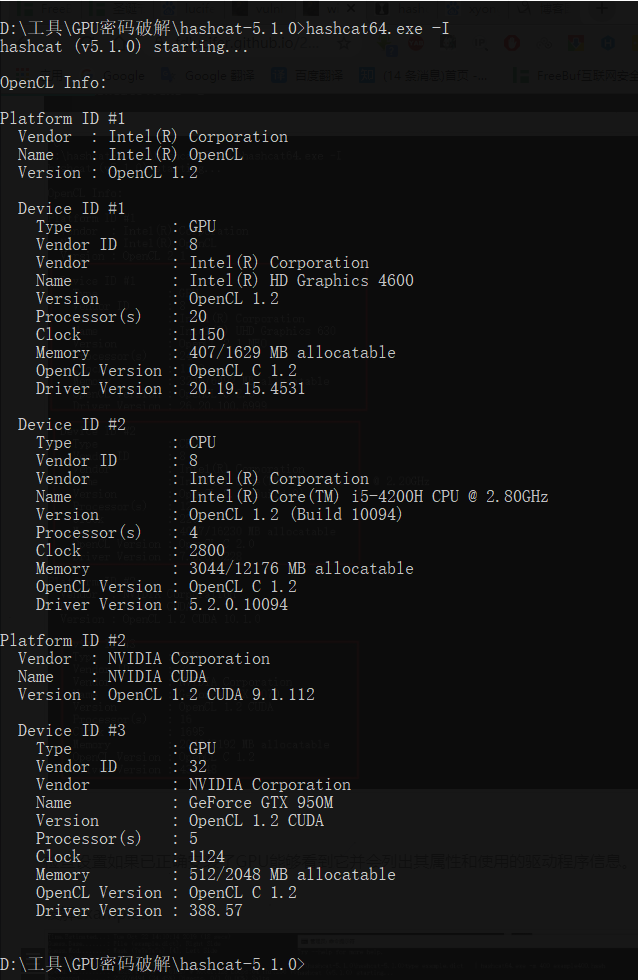
Sjekk innstillingene hvis GPU er riktig installert og kan se den og vil liste opp egenskapene og driverinformasjonen som brukes.
Detaljerte kommandoer og bruk av hashcat
Normal
1 -m, — hash-type = NUM Hashkategori, hvis num-verdi refererer til hashkategoriverdien under hjelpeinformasjonen, hvis verdi er et tall. Hvis m-verdien ikke er angitt, refererer den til MD5 som standard, for eksempel-m 1800 er SHA512 Linux-kryptering. 2 3 -a, – attack-mode = NUM Angrepsmodus, dens verdi refererer til parameterne bak. "-a 0" ordbokangrep, "-a 1" kombinasjonsangrep; "-a 3" maskeangrep. 4 5 -V, — versjon Versjonsinformasjon 6 7 -h, – hjelp Hjelpinformasjon. 8 9 – Stille Stille modus, Undertrykt utgang
benchmark
1 -b, – benchmark Test datamaskinens knekkehastighet og visning av maskinvarerelatert informasjon
Diverse
1 – hex-salt SALT-verdien er gitt i heksadesimal 2 3 <145x144> Angi tegnsettet til å være heksadesimalt Gi 4 5 – runtime = NUM Avbrutt økt etter å ha kjørt flere sekunder (NUM verdi) 6 7 – status Aktiver automatisk oppdatering av statusskjermen 8 9 – status-timer = NUM Statusskjermen oppdaterer sekunder 10 11 – status-automat Vis statusvisning i maskinlesbart format 12 13 – session
Fil
1 -o, – outfile = FILE Definer hash-fil Gjenopprett utdatafil 2 3 – outfile-format = NUM Definer hash-fil-utdataformat, se referansene nedenfor 4 5 – outfile-autohex-disable Forbyr bruk av heksadesimal utdata Klartekst 6 < 14 15 – fjern Fjern vellykket knekket hash, nyttig når hash leses fra tekst, unngå manuell fjerning av knekket hash selv 16 17 – stdout Konsollmodus 18 19 – potfile-disable Ikke skriv til pot-filer 20 21 – debug-mode = NUM Definer feilsøkingsmodus (blend bare ved å bruke regler), se referansene nedenfor 22 23 – debug-file = file Utdatafiler for feilsøkingsregler (se feilsøkingsmodus) 24 25 -e, – salt-file = file Definer saltfilliste 26 27 – logfile-disable disable logfile
Ressurser
1 -c, – segment-size = NUM Cachestørrelse på ordbokfiler (M) 2 3 -n, – threads = NUM Antall tråder 4 5 -s, – words-skip = NUM Antall ord som hoppes over 6 7 -l, – words-limit = NUM Begrense antall ord (distribuert)
regler
1 -r, – rules-file = fil < Bruk regelfiler: -r 1.rule, 2 3 -g, – generate-rules = NUM Generer regler tilfeldig 4 5 – generate-rules-func-min = Minimum per tilfeldig regel 6 7 – generate-rules-func-max = Maksimum per tilfeldig regel 8 9 – generate-rules-seed = NUM Obligatorisk antall RNG-frø
Egendefinert tegnsett
1 -1, – custom-charset1= Brukerdefinert tegnsett 2 3 -2, – custom-charset2= CS For eksempel: 4 5 -3, – custom-charset3= CS – custom-charset1=? dabcdef : Innstillinger? 1 for 0123456789abcdef 6 7 -4, – custom-charset4= CS -2mycharset.hcchr : Sett ? 2 Inkludert i mycharset.hcchr
Angrepsmodus
1 – toggle-min = NUM Minimum for bokstaver i ordboken 2 3 – toggle-max = NUM Maksimum for bokstaver i ordboken 4 5 – Inkrement Bruk forbedringsmodus 6 7 Minimum tegnverdi i ordboken 18 19 – table-max = NUM Maksimum tegnverdi i ordboken 20 21 – pw-min = NUM Skriv ut kandidattegn hvis lengden er større enn NUM 22 23 – pw-max = NUM Skriv ut kandidattegn hvis lengden er mindre enn NUM 24 25 – elem-cnt-min = NUM Minimum antall elementer per kjede 26 27 – elem-cnt-max = NUM Maksimum antall elementer per kjede 28 32 33 – case-permute Reverser hvert ord i ordboken
Referanse
1 = hash [: salt] 2 = vanlig klar tekst 3 = hash [: salt]: vanlig 4 = hex_plain 5 = hash [: salt]: hex_plain 6 = vanlig:hex_plain < Utdatafil for feilsøkingsmodus (Kun for hybridmodus, ved å bruke regler):
1 = Lagre Finn Regel 2 = Lagre original Word 3 = Lagre original Word og Finn Regel 4 = Lagre original Word, Finn Regel ogModifisert Vanlig
Innebygd tegnsett:
1 ? l = abcdefghijklmnopqrstuvwxyz står for små bokstaver 2 3 ? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ står for store bokstaver 4 5 ? d = 0123456789 representerer tallene 6 7 ? s = ! " #$% &' () * +, -. /:; < = >? @ [\] ^_` {|} ~ representerer spesialtegn 8 9 ? En = ? l? Du? d? s Kombinasjon av store og små tall og spesialtegn 10 11 ? b = 0 – 0xff
Angrepsmodus
1 0 = rett (ordboksprekk) 2 3 1 = kombinasjon (kombinasjonssprekk) 4 5 2 = Toggle-Case ( case-conversion) 6 7 3 = Brute-force (maske Brute force cracking) 8 9 4 = Permutasjon (sekvensknekking) 10 11 5 = Table-Lookup (tabelloppslagsknekking) 12 13 6 = Hybrid dikt + maske Ordbok pluss maske knekk 14 15 7 = Hybrid maske + dikt maske + ordbok knekk 16 17 8 = prins (prins knekk)
Hashtype
For eksempler på spesifikke hashverdier, se nettadressen
1 0 = MD5 2 3 10 = MD5 ($pass.$salt) 4 5 20 = MD5 ($salt.$pass) 6 7 30 = MD5 (unicode ($pass)). $salt) 8 9 40 = MD5 ($salt. unicode ($pass)) 10 11 50 = HMAC-MD5 (nøkkel = $pass) 12 13 60 = HMAC-MD5 (nøkkel = $salt) 14 15 100 = SHA1 16 17 110 < 18 19 120 = SHA1 ($salt.$pass) 20 21 130 = SHA1 (unicode ($pass)). $salt) 22 23 140 = SHA1 ($salt. unicode ($pass)) 24 25 150 = HMAC-SHA1 (key = $pass) 26 27 160 = HMAC-SHA1 (key = $salt) 28 29 200 = MySQL323 30 31 < Cisco-IOS MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = domene Cached legitimasjon (DCC), MSCache 42 43 1400 = < 50 51 1431 = base64 (SHA256 (unicode ($pass))) 52 53 1440 = SHA256 ($salt. unicode ($pass)) 54 55 1450 = HMAC-SHA256 (nøkkel = $pass) 56 57 1460 = HMAC-SHA256 (nøkkel = $salt) 58 59 1600 = md5apr1, MD5 (APR), Apache MD5 60 61 1700 = SHA512 64 65 1720 = SHA512 ($salt.$pass) 66 67 1730 = SHA512 (unicode ($pass). $salt) 68 69 1740 = SHA512 ($salt. unicode ($pass)) 70 71 1750 = HMAC-SHA512 (nøkkel = $pass) 72 73 1760 = HMAC-SHA512 (nøkkel = $salt) 74 75 1800 = SHA512 (Unix) 76 77 2400 = < Blowfish (OpenBSD) 86 87 3300 = MD5 (søn) 88 89 3500 = MD5 (MD5 (MD5 ($pass))) 90 91 3610 = MD5 (MD5 ($salt). $pass) 92 93 3710 = MD5 ($salt. MD5 ($pass)) 94 95 3720 = MD5 ($pass. MD5 ($salt)) 96 97 3800 = MD5 ($salt.$pass.$salt) 98 99 3910 = MD5 (MD5 ($pass). MD5 ($salt)) 100 101 4010 = MD5 ($salt. MD5 ($salt.$pass) ) 102 103 4110 = MD5 ($salt. MD5 ($pass.$salt) ) 104 105 4210 = MD5 ($USERnavn.0.$pass) 106 107 4300 = MD5 (strtoupper (MD5 ($pass))) 108 109 4400 = MD5 (SHA1 ($pass)) 110 111 4500 = dobbel SHA1 112 113 4600 = SHA1 (SHA1 ($pass))) 114 115 4700 = sha1128 129 5400 = IKE-PSK SHA1 130 131 5500 = netntlmv1-vanilje / NetNTLMv1-ESS 132 133 5600 = NetNTLMv2 134 135 5700 = Cisco-IOS SHA256 136 137 5800 = Android PIN 138 139 6300 = AIX {smd5} < GOST R 34.11-94 148 149 7000 = Fortigate (FortiOS) 150 151 7100 = OS X v10.8+ 152 153 7200 = GRUB 2 154 155 7300 = IPMI2 RAKP HMAC-SHA1 156 157 7400 = sha256crypt, Woltlab brenner kort 3 162 163 8900 = scrypt 164 165 9200 = Cisco $8$ 166 167 9300 = Cisco $9$ 168 169 9800 = Radmin2 170 171 10000 = < n (SHA1) 182 183 11400 = SIP digest Autentisering (MD5) 184 185 99999 = Klartekst
Spesielle hash-typer
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1 (Base64), Netscape LDAPSHA 10 11 v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL (2000) 24 25 132 = MSSQL (2005) 26 27 133 = PeopleSoft 28 29 141 = EPiServer < LDAP {SSHA512} 36 37 1722 = OS X v10.7 38 39 1731 = MSSQL (2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44 < Trinn 4: Eksempel på Hashcat-passordknekkingsregler
1 (1) Ordbokangrep 2 3 -a 0 passord.lst 4 (2) 1 til 8 er digitale maskeangrep 5 6 -a 3 - -økning - -økning-min 1- -økning-maks 8 ? d? d? d? d? d? d? d? d – O 7 ? d står for et tall, kan det erstattes med små bokstaver? l, store bokstaver? u, spesialtegn? s, store og små bokstaver + spesialtegn? a, – O representerer den optimale sprekkmodusen, denne parameteren kan legges til eller ikke. 8 9 (3) 8 er et digitalt angrep 10 11 -a 3 ? d? d? d? d? d? d? d? d 12 På samme måte kan den settes til store bokstaver, små bokstaver, spesialtegn og andre moduser i henhold til antall siffer. 13 14 (4) Egendefinerte tegn 15 I dag er passord med rene tall eller rene bokstaver relativt sjeldne I følge passordeksperters analyse av lekkede passord er 90 % av personlige passord en kombinasjon av bokstaver og tall, som kan brukes som tilpassede tegn for brute force cracking, nemlig -1 -2 -3 -4. Du trenger bare dette når du definerer det-2 ? l? d , og kan da spesifiseres senere? 2,? 2 representerer små bokstaver og tall. På dette tidspunktet må vi knekke en 8-sifret blandet småbokstav pluss tall: 16 17 Hashcat.exe -a 3 – force -2 ? l? d hash-verdi eller hash-fil ? 2? 2? 2? 2? 2? 2? 2? 2 18 For eksempel knekke dz små bokstaver + tall blandet 8-sifret passordknekk: 19 20 Hashcat -m 2611 -a 3 -2 ? l? d dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Ordbok + maske brute force cracking 22 Hashcat støtter også en ordbok pluss brute force cracking metode, som er å legge til brute force før og etter ordboken Sekvenser av tegn, for eksempel å legge til 3 som et tall etter ordboken, er veldig vanlige.Bruk den sjette angrepsmodusen: 23 24 a-6 (Hybrid dict + maske) 25 Hvis den er lagt til foran ordboken, bruk den 7. angrepsmodusen, som er ( a-7 = Hybridmask + dict), legg til tallet 123 i ordbokfilen nedenfor for å knekke: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 passord.lst ? d? d? d 28 Hvis passordet til ffe1cb31eb084cd7a8dd1228c23617c8 er passord123, så lenge passord.lst inneholder 123 29 30 (6) Maske + ordbok brute force 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 passord.lst ? d? d? d 33 Hvis passordet til ffe1cb31eb084cd7a8dd1228c23617c8 er 123passord, så lenge passord.lst inneholder passord. 34 35 (7) case-conversion attack, case-conversion attack on words in password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 eksempler 39 (1) 8-sifret crack 40 41 Hashcat64-m 9700 hash -a 3 ? d? d? d? d? d? d? d? d -w 3 – O 42 (2) 1-8-sifret tall crack 43 44 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? d? d? d? d? d? d? d? d 45 (3) 1 til 8 små bokstaver crack 46 47 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? l? l? l? l? l? l? l? l 48 (4) 8-sifrede små bokstaver crack 49 50 Hashcat-m 9700 hash -a 3 ? l? l? l? l? l? l? l? l -w 3 – O 51 (5) 1-8 store bokstaver knekke 52 53 Hashcat-m 9700 hash -a 3 - -økning - -økning-min 1- -økning-maks 8 ? Du? Du? Du? Du? Du? Du? Du? u 54 (6) 8-sifret stor bokstav crack 55 56 Hashcat-m 9700 hash -a 3 ? Du? Du? Du? Du? Du? Du? Du? u -w 3 – O 57 (7) 5 små bokstaver + store bokstaver + tall + spesialtegn crack 58 59 Hashcat-m 9700 hash -a 3 ? b? b? b? b? b -w 3 60 (8) Bruk ordboken for å knekke 61 Bruk ordboken password.lst for å knekke med brute force, -w 3 Parameteren er å spesifisere strømforbruket 62 63 hashcat -m 9700 -a 0 -w 3 hash password.lst 64 Etter at knekken er vellykket, vil hashcat automatisk avslutte knekken og vise knekkstatusen som knekket, og Recvoered vil også vise om knekken var vellykket. 65 66 Knekk IP-adressen i kjent_verter 67 Etter forskning ble det funnet at known_hosts 68 69 (1) Beregn HMAC SHA1-verdi 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2) Kombinert angrep brute force cracking 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt - -hex-salt 82 Et kombinert angrep kombinerer ips_left.txt og ips_right.txt for å danne en komplett IP-adresse for brute force cracking. 83 84 ips_left.txt-og ips_right.txt-filer kan genereres med følgende kode: 85 86 ip-gen.sh: 87 88 89 90 for a i `seq 0 255` 91 92 gjør 93 94 for b i `seq0 255` 95 96 gjør 97 < Angrep med masker 106 107 hashcat -a 3 -m 160 known_hosts.hash ipv4.hcmask- -hex-salt 108 Innholdet i ipv4.hcmask-filen kan lastes ned fra denne siden. 109 110 Knekk MD5-krypterte IP-adresser 111 I nettverk eller konfigurasjoner som CDN er IP-adresser ofte kryptert med MD5, fordi antall siffer er 3×4+3 (xxx.xxx.xxx.xxx) =17 biter Det tar veldig lang tid å knekke det med et normalt passord. Men ved å analysere mønsteret til IP-adressen, er det funnet at adressen xxx er et tall, så den kan angripes gjennom kombinasjonen av hashcat og maske. 112 113 hashcat-a 1 – m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 I tillegg vil IP-adressen til F5-informasjonskapselen bli kryptert. Crackkoden du kan referere til er som følger: 117 118 import struct 119 120 cookie = " 1005421066.20736.0000 " 121 122 (ip,port,end) = cookie.split (". ") 123 124 (a,b,c,d) = [ord (i) for i i struct.pack (" i ", int (ip))] 125 200> Sammendrag av cracking-ferdigheter 130 Når du bruker GPU-modus for cracking, kan du bruke-o-parameteren til å optimalisere den automatisk 131 132 Brutal force cracking en MD5 verdi 133 (1) 9-sifret digital cracking 134 135 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? d? d? d? d? d? d? d? d? d 136 For å knekke en MD5-verdi alene, må du legge til force-parameteren 137 138 (2) 9-sifret bokstavknekking 139 140 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? l? l? l? l? l? l? l? l? l 141 Knekk saltet Discuz-passord 142 (1) Digitalt knekk 143 7-sifrede tall, 7 sekunder for å fullføre oppgaven. 144 145 Hashcat64.exe-a 3 - -kraft -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d 146 8-sifret tall knekkes, og oppgaven fullføres på 9 sekunder.: 147 148 Hashcat64.exe-a 3 - -kraft -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d 149 9-sifret tall er knekket, og oppgaven er fullført på 9 sekunder. 150 151 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d? d 152 Alphabet Crack 153 (1) 6-sifrede små bokstaver 154 155 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? l? l? l? l? l? l 156 (2) 7 små bokstaver 157 158 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? l? l? l? l? l? l? l 159 (3) 8-sifrede små bokstaver 160 161 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? l? l? l? l? l? l? l? l Fullfør krekkoppgaven på ca. 9 minutter 162 (4) 9 små bokstaver 163 164 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? l? l? l? l? l? l? l? l? l -O 165 Bokstaver pluss tall 166 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 167 (3) 7 store bokstaver 168 169 Hashcat64.exe-a 3 – kraft – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Du? Du? Du? Du? Du? Du? u 170 (4) 6 til 8-sifrede tall crack 171 172 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463- -økning - -økning-min 6 - -økning-maks 8 ? l? l? l? l? l? l? l? l 173 Tilpasset crack 174 (1) Bruk tall pluss bokstaver blandet med 6 siffer for å knekke 175 176 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) Bruk tall pluss bokstaver blandet med 7 siffer for å knekke, knekketiden er 4 minutter og 16 sekunder 178 179 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 – O 180 (3) Bruk tall pluss bokstaver blandet 8-sifret for å knekke 181 182 Hashcat64.exe-a 3 - -kraft -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2? 2 -O 183 Ordbok knekkmodus 184 Hashcat64.exe-a 0 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 passord.lst 185 Bruk ordboken under ordbokmappen for å knekke: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt – fjern -o mysql-cracked.txt ..\dictionaries\* 188 session Save and Recover Crack 189 (1) Bruk maskefilregler for å knekke passord 190 191 hashcat-m 2611 -a 3 - -session mydz dz.hash masks/rockyou-7-2592000.hcmask 192 (2 Maskereknekking 196 Maskeregelfilen er plassert under masker, for eksempel D: \PentestBox\hashcat-4.1.0\masks, og innstillingene for utførelse av knekk er: 197 198 masker/8char-1l-1u-1d-1s-compliant.hcmask 199 masker/8char-1l-1u-1s-noncompliant.hcmask 200 masker/rockyou-1-60.hcmask 201 masker/rockyou-2-1800.hcmask 202 masker/rockyou-3-3600.hcmask 203 masker/rockyou-4-43200.hcmask 204 masker/rockyou-5-86400.hcmask 205 masker/rockyou-6-864000.hcmask 206 masker/rockyou-7-2592000.hcmask 207 Bruk regelfiler til å knekke 208 209 hashcat -m 300 mysqlhashes.txt – Fjern -o mysql-cracked.txt ..\ordbøker\* -r regler\best64.rule 210 211 hashcat -m 2611 -a 0 dz.hashpassword.lst -r regler\best64.rule -o 212 hashcat Parameteroptimalisering 213 Med tanke på cracking-hastigheten til hashcat og ressursallokering, kan vi konfigurere noen parametere 214 1.Workload tuning Lastjustering. 215 Verdiene som støttes av denne parameteren er 1,8,40,80,160 216 217 - -gpu-accel 160 GPU kan maksimere ytelsen. 218 2.Gpu loops Lastfinjustering 219 Verdiene som støttes av denne parameteren varierer fra 8-1024 (noen algoritmer støtter bare til 1000). 220 221 - -gpu-loops 1024 kan maksimere ytelsen til GPU. 222 3.Segment størrelse Ordbokbufferstørrelse 223 Denne parameteren er å angi størrelsen på minnebufferen. Funksjonen er å sette ordboken i minnebufferen for å øke hastigheten på ordbokkrekking Standarden er 32MB, som kan settes i henhold til din egen minneforhold. Jo større den er, jo mer blokkerende blir den. 224 225 - -segment-size 512 kan forbedre hastigheten på å knekke store ordbøker. 226 Siste: Anbefalinger for passordinnstillinger 227 Bruk lengre strenger 228 Bruk større tegnsett bokstaver, tall, symboler 229 230 Ikke bruk noen tegn som kan være relatert til deg som passord eller en del av passordet Bruk 231 232