 Mistr obnovy hesla dokumentu
Návod na prolomení hesla pomocí výkonu grafické karty GPU v systému windows, včetně příkladů a podrobných kroků!
Vzhledem k tomu, že rychlost praskání obecných nástrojů pro praskání hesel je příliš pomalá a není podporováno mnoho protokolů pro praskání hesel, při praskání hrubou silou nelze některá hesla prolomit za rok. Pokud používáte slovník k spuštění, musíte mít heslo v čistém textu. Stačí to použít ve slovníku a pokud je slovník hesel příliš velký, je to ztráta času a je velmi běžné, že ho nemůžete spustit nejrychlejší nástroj pro praskání hesel na světě, hashcat, hashcat github adresa, stačí si vybrat nejnovější verzi ke stažení.
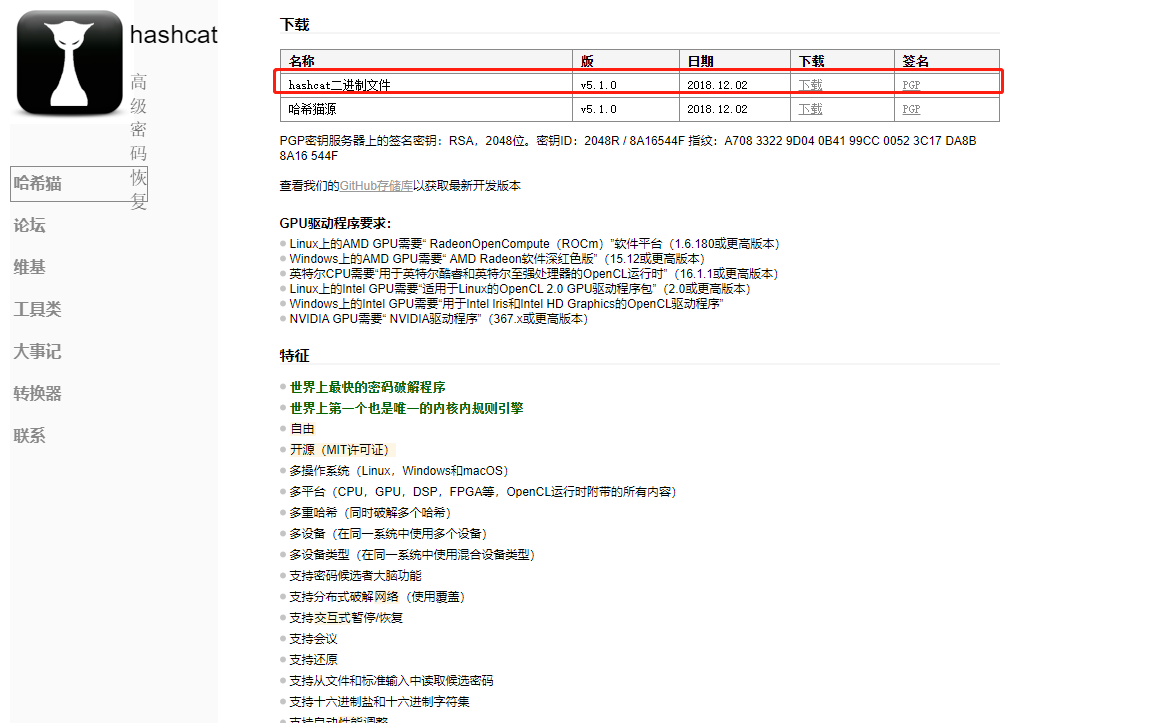
hashcat podporuje různá výpočetní jádra:
GPU
CPU
APU
DSP
FPGA
Coprocesor
Stáhněte si oficiální ovladač NVIDA
Přejděte na oficiální web NVIDA a stáhněte si ovladač grafické karty odpovídající modelu grafické karty vašeho počítače, jak je znázorněno na obrázku, a poté jej nainstalujte krok za krokem podle pokynů.
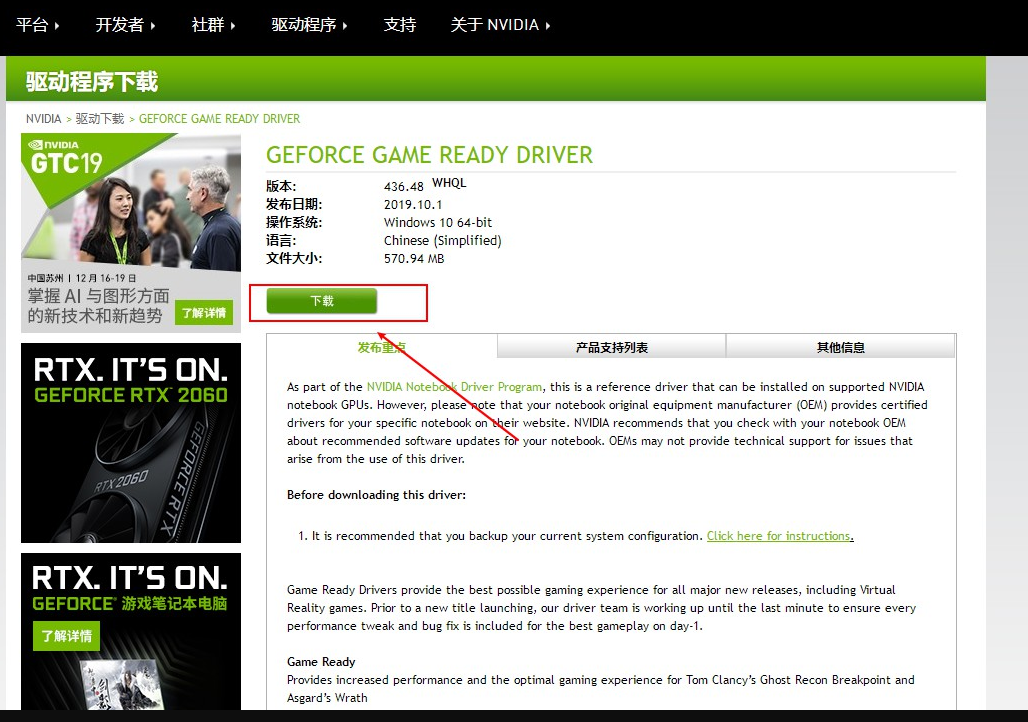
Po dokončení instalace restartujte počítač.
(Grafická karta NAVIDA potřebuje pouze nainstalovat oficiální ovladač, který již obsahuje výpočetní nástroje GPU potřebné pro HASHCAT k prolomení hesel. Nezapomeňte použít oficiálně stažený ovladač grafické karty na obrázku výše a nepoužívejte ovladač grafické karty dodávaný se systémem windows.)
Otestujte, zda HASHCAT dokáže využít výpočetní rychlost GPU k prolomení hesel
1 hashcat64.exe -b
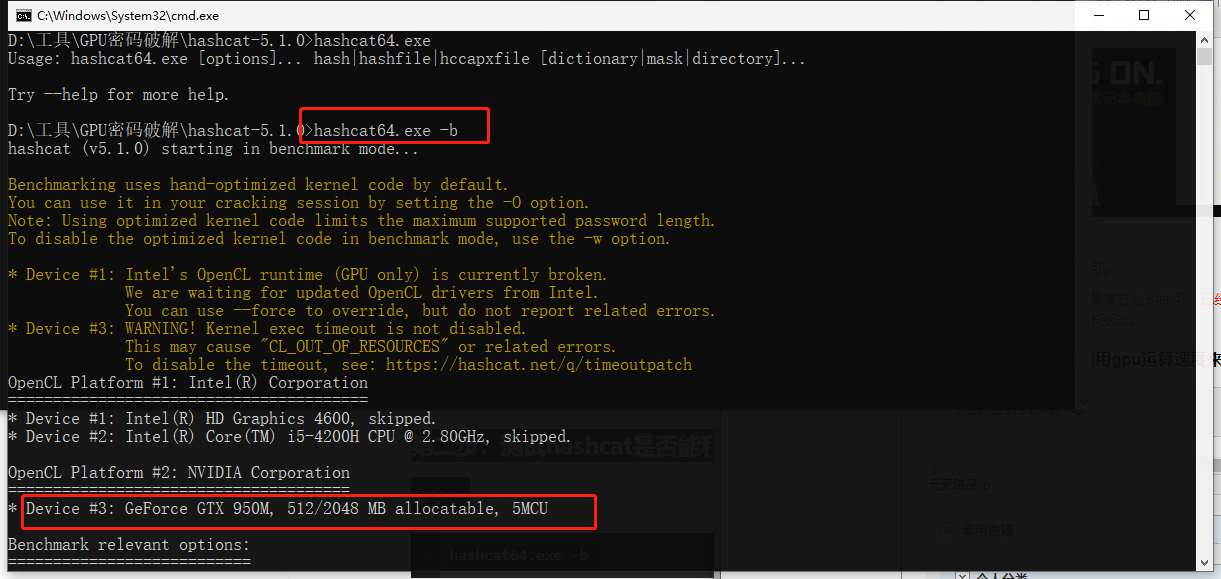
Benchmarking Rychlost Hashcatu k prolomení různých hashů hesel.
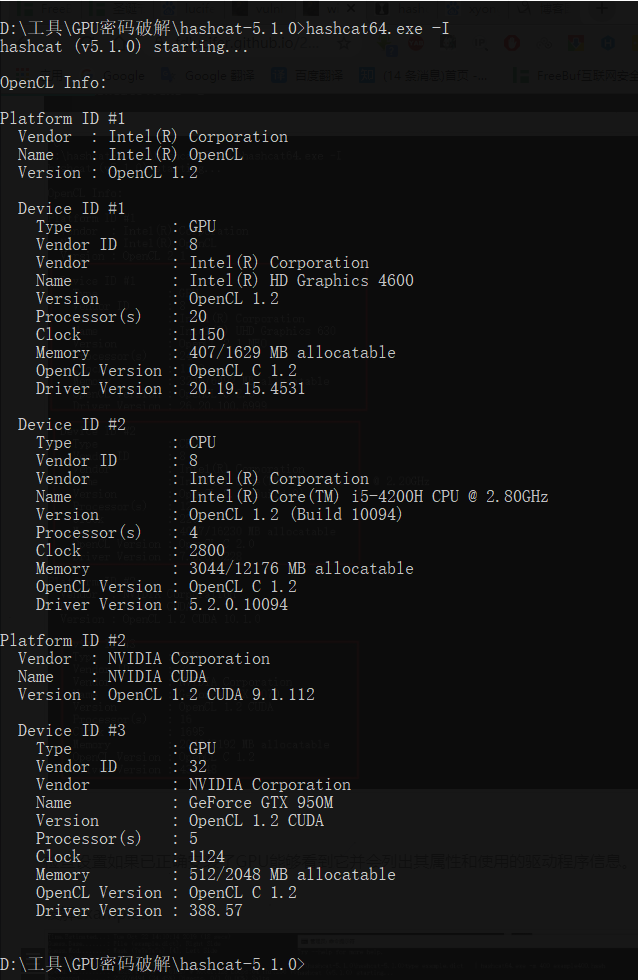
Zkontrolujte, zda je nastavení GPU správně nainstalováno a bude uvedeno jeho vlastnosti a informace o používaném ovladači.
Podrobné příkazy a použití hashcatu
Normální
1 -m, — hash-type = NUM Kategorie hash, jejíž hodnota NUM odkazuje na hodnotu kategorie hash pod informacemi o nápovědě, jejíž hodnota je číslo. Pokud není zadána hodnota m, výchozí odkazuje na MD5, například-M 1800 je šifrování SHA512 Linuxu. 2 3 -a, – attack-mode = NUM Režim útoku, jeho hodnota odkazuje na parametry později. "-a 0" slovníkový útok, "-a 1" kombinovaný útok; "-a 3" útok masky. 4 5 -V, — verze Informace o verzi 6 7 -h, – nápověda Informace o nápovědě. 8 9 – tichý tichý režim, potlačený výstup
benchmark
1 -b, – benchmark testuje rychlost crackingu počítače a zobrazuje informace související s hardwarem
různé
1 – hex-sůl hodnoty soli jsou uvedeny v hexadecimálním čísle 2 3 <145x144> Nastavení sady znaků je hexadecimální dává 4 5 – runtime = NUM Přerušená relace po několika sekundách běhu (hodnota čísla) 6 7 – status Povolit automatickou aktualizaci stavové obrazovky 8 9 – status-timer = NUM Aktualizace stavové obrazovky v sekundách 10 11 – status-automat Zobrazení zobrazení stavu ve strojově čitelném formátu 12 13 – session
soubory
1 -o, – outfile = FILE Definovat hash soubor Obnovit výstupní soubor 2 3 – outfile-format = NUM Definovat výstupní formát hash souboru, viz odkaz níže 4 5 – outfile-autohex-disable Zakázat použití hexadecimálního výstupu prostého textu 6 < 14 15 – odstranit Odstraňte úspěšně crackovaný hash, užitečné, když se hash čte z textu, vyhněte se ručnímu odstraňování crackovaného hash 16 17 – stdout režim konzoly 18 19 – potfile-disable nezapisujte do souboru pot 20 21 – debug-mode = NUM definovat režim ladění (pouze smíchání pomocí pravidel), viz odkaz níže 22 23 – debug-file = file výstupní soubor pravidla ladění (viz režim ladění) 24 25 -e, – salt-file = file definovat seznam solených souborů 26 27 – logfile-disable zakázat logfile
Zdroje
1 -c, – segment-size = NUM Velikost mezipaměti slovníkového souboru (M) 2 3 -n, – threads = NUM Počet vláken 4 5 -s, – words-skip = NUM Počet přeskočených slov 6 7 -l, – words-limit = NUM Omezení počtu slov (distribuované)
pravidla
1 -r, – rules-file = file <4x31>
pravidla
1 -r, – rules-file = file 1 Použijte soubor pravidel: -r 1.rule, 2 3 -g, – generate-rules = NUM Náhodně generujte pravidla 4 5 – generate-rules-func-min = Minimální hodnota každého náhodného pravidla 6 7 – generate-rules-func-max = Maximální hodnota každého náhodného pravidla 8 9 – generate-rules-seed = NUM Povinný počet semen RNG
Vlastní sada znaků
1 -1, – custom-charset1= Uživatelsky definovaná sada znaků 2 3 -2, – custom-charset2= CS Například: 4 5 -3, – custom-charset3= CS – custom-charset1=? dabcdef : Nastavení? 1 pro 0123456789abcdef 6 7 -4, – custom-charset4= CS -2mycharset.hcchr : nastavení ? 2 Obsaženo v mycharset.hcchr
Režim útoku
1 – toggle-min = NUM Minimální hodnota písmene ve slovníku 2 3 – toggle-max = NUM Maximální hodnota písmene ve slovníku 4 5 – přírůstek Použijte režim vylepšení 6 7 Minimální hodnota znaků ve slovníku 18 19 – table-max = NUM Maximální hodnota znaků ve slovníku 20 21 – pw-min = NUM Vytiskněte kandidátní znak, pokud je délka větší než NUM 22 23 – pw-max = NUM Vytiskněte kandidátní znak, pokud je délka menší než NUM 24 25 – elem-cnt-min = NUM Minimální počet prvků na řetězec 26 27 – elem-cnt-max = NUM Maximální počet prvků na řetězec 28 32 33 – case-permute Inverze každé slovo ve slovníku
Reference
1 = hash [: salt] 2 = plain clear 3 = hash [: salt]: plain 4 = hex_plain 5 = hash [: salt]: hex_plain 6 = plain:hex_plain < Výstupní soubor v režimu ladění (Pouze pro hybridní režim pomocí pravidel):
1 = Uložit Najít pravidlo 2 = Uložit původní slovo 3 = Uložit původní slovo a Najít pravidlo 4 = Uložit původní slovo, najít pravidlo a upravit prostý
Vestavěná sada znaků:
1 ? l = abcdefghijklmnopqrstuvwxyz představuje malé písmeno 2 3 ? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ pro velká písmena 4 5 ? d = 0123456789 představuje číslo 6 7 ? s = ! " #$% &' () * +, -. /:; < = >? @ [\] ^_` {|} ~ představuje speciální znaky 8 9 ? A = ? Já? Ty? Díky? s Kombinace velkých a malých číslic a speciálních znaků 10 11 ? b =0 – 0xff
Režim útoku
1 0 = rovný (crack slovníku) 2 3 1 = kombinace (crack kombinace) 4 5 2 = přepínací pouzdro ( Převod velkých a malých písmen) 6 7 3 = Brute-force (hrubá síla masky) 8 9 4 = Permutace (crack sekvence) 10 11 5 = Vyhledávání tabulky (crack vyhledávání tabulky) 12 13 6 = Hybrid dict + maska Slovník plus maska crack 14 15 7 = Hybrid maska + dikt maska + slovník crack 16 17 8 = princ (princ crack)
Typ hash
Příklady konkrétních hodnot hash naleznete na adrese URL
1 0 = MD5 2 3 10 = MD5 ($pas.$sůl) 4 5 20 = MD5 ($solt.$pass) 6 7 30 = MD5 (unicode ($pass)). $sůl) 8 9 40 = MD5 ($sůl. unicode ($pass)) 10 11 50 = HMAC-MD5 (klíč = $pass) 12 13 60 = HMAC-MD5 (klíč = $sůl) 14 15 100 = SHA1 16 17 110 < 18 19 120 = SHA1 ($solt.$pass) 20 21 130 = SHA1 (unicode ($pass)). $sůl) 22 23 140 = SHA1 ($sůl. unicode ($pass)) 24 25 150 = HMAC-SHA1 (klíč = $pass) 26 27 160 = HMAC-SHA1 (klíč = $salt) 28 29 200 = MySQL323 30 31 < Cisco-IOS MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = doména uložené v mezipaměti pověření (DCC), MSCache 42 43 1400 = < 50 51 1431 = base64 (SHA256 (unicode ($pass))) 52 53 1440 = SHA256 ($salt. unicode ($pass)) 54 55 1450 = HMAC-SHA256 (klíč = $pass) 56 57 1460 = HMAC-SHA256 (klíč = $sůl) 58 59 1600 = md5apr1, MD5 (duben), Apache MD5 60 61 1700 = SHA512 64 65 1720 = SHA512 ($sol.$pass) 66 67 1730 = SHA512 (unicode ($pass)). $sůl) 68 69 1740 = SHA512 ($sůl. unicode ($pass)) 70 71 1750 = HMAC-SHA512 (klíč = $pass) 72 73 1760 = HMAC-SHA512 (klíč = $sůl) 74 75 1800 = SHA512 (Unix) 76 77 2400 = < Blowfish (OpenBSD) 86 87 3300 = MD5 (Sun) 88 89 3500 = MD5 (MD5 (MD5 ($pass))) 90 91 3610 = MD5 (MD5 ($sůl)). $pass) 92 93 3710 = MD5 ($sůl. MD5 ($pass)) 94 95 3720 = MD5 ($pass. MD5 ($sůl)) 96 97 3800 = MD5 ($sol.$pas.$sůl) 98 99 3910 = MD5 (MD5 ($pass)). MD5 ($salt)) 100 101 4010 = MD5 ($salt. MD5 ($sol.$pass) ) 102 103 4110 = MD5 ($sůl. MD5 ($pass.$salt) ) 104 105 4210 = MD5 ($username.0.$pass) 106 107 4300 = MD5 (strtoupper (MD5 ($pass))) 108 109 4400 = MD5 (SHA1 ($pass)) 110 111 4500 = Double SHA1 112 113 4600 = SHA1 (SHA1 ($pass))) 114 115 4700 = SHA1128 129 5400 = IKE-PSK SHA1 130 131 5500 = netntlmv1-vanilka / NetNTLMv1-ESS 132 133 5600 = NetNTLMv2 134 135 5700 = Cisco-IOS SHA256 136 137 5800 = Android PIN 138 139 6300 = AIX {smd5} < GOST R 34.11-94 148 149 7000 = Fortigate (FortiOS) 150 151 7100 = OS X v10.8+ 152 153 7200 = GRUB 2 154 155 7300 = IPMI2 RAKP HMAC-SHA1 156 157 7400 = sha256crypt, Woltlab vypalování desky 3 162 163 8900 = scrypt 164 165 9200 = Cisco $8$ 166 167 9300 = Cisco $9$ 168 169 9800 = Radmin2 170 171 10000 = < n (SHA1) 182 183 11400 = SIP souhrn ověřování (MD5) 184 185 99999 = prostý text
Speciální typy hash
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1 (Base64), Netscape LDAPSHA 10 11 v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL (2000) 24 25 132 = MSSQL (2005) 26 27 133 = PeopleSoft 28 29 141 = EPiServer < LDAP {SSHA512} 36 37 1722 = OS X v10.7 38 39 1731 = MSSQL (2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44 < Krok 4: Příklad pravidla pro prasknutí hesla hashcat
1 (1) Útok na slovník 2 3 -a 0 password.lst 4 (2) 1 až 8 jsou útoky digitální masky 5 6 -a 3 - -přírůstek - -přírůstek-min 1- -přírůstek-max 8 ? Díky? Děkuji? Díky? Díky? Díky? Díky? Díky? d – O 7 ? d představuje číslo, lze jej nahradit malým písmenem? l, velká písmena? u, speciální znak? s, velká a malá písmena + speciální znaky? a, – O představuje optimální režim crackingu. Tento parametr můžete přidat nebo nepřidat. 8 9 (3) 8 je digitální útok 10 11 -a 3 ? Díky? Díky? Díky? Díky? Díky? Díky? Díky? d 12 Stejným způsobem jej lze nastavit na režimy jako velká písmena, malá písmena a speciální znaky podle počtu číslic. 13 14 (4) Vlastní znaky 15 V dnešní době jsou čistá čísla nebo čistá písmena hesla relativně vzácná Podle analýzy uniklých hesel kryptografickými odborníky je 90 % osobních hesel kombinací písmen a čísel, které mohou být vlastními znaky pro cracking hrubou silou podporuje 4 vlastní sady znaků, jmenovitě -1 -2 -3 -4. Při definování potřebujete pouze takto-2 ? Já? d , pak můžete zadat později? 2,? 2 představuje malá písmena a čísla. V tuto chvíli musíte prolomit 8bitové smíšené malé písmeno a čísla: 16 17 Hashcat.exe -a 3 – síla -2 ? Já? d hodnota hash nebo soubor hash ? 2? 2? 2? 2? 2? 2? 2? 2 18 například crack dz malá písmena + čísla smíšené 8místné heslo crack: 19 20 Hashcat -m 2611 -a 3 -2 ? Já? d dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Slovník + maska crack hrubou silou 22 Hashcat také podporuje slovník plus metodu crackingu hrubou silou, což je přidání hrubou silou před a po slovníku Sekvence znaků, jako je přidání 3 jako čísla za slovníkem, je velmi běžné.Použijte šestý režim útoku: 23 24 a-6 (hybridní dict + maska) 25 Pokud je přidán před slovníkem, použijte režim útoku 7, tedy ( a-7 = Hybridmask + dict), přidejte číslo 123 do slovníkového souboru: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? Díky? Díky? d 28 Pokud je heslo ffe1cb31eb084cd7a8dd1228c23617c8 heslo123, pak pokud heslo.lst obsahuje 123 29 30 (6) Maska + slovník hrubá síla 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 heslo.lst ? Díky? Díky? d 33 Pokud je heslo ffe1cb31eb084cd7a8dd1228c23617c8 123password, pak pokud heslo. lst obsahuje heslo. 34 35 (7) Útok převodu písmen, útok převodu písmen na slova v password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 Příklady 39 (1) 8 číslic crack 40 41 Hashcat64-m 9700 hash -a 3 ? Díky? Díky? Díky? Díky? Díky? Díky? Díky? d -w 3 – O 42 (2) 1-8 číslic crack 43 44 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? Díky? Díky? Díky? Díky? Díky? Díky? Díky? d 45 (3) 1 až 8 malých písmen crack 46 47 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? Já? Já? Já? Já? Já? Já? Já? l 48 (4) 8místné malé písmeno crack 49 50 Hashcat-m 9700 hash -a 3 ? Já? Já? Já? Já? Já? Já? Já? l -w 3 – O 51 (5) 1-8bitové velké písmeno crack 52 53 Hashcat-m 9700 hash -a 3 - -přírůstek - -přírůstek-min 1- -přírůstek-max 8 ? Ty? Ty? Ty? Ty? Ty? Ty? Ty? u 54 (6) 8bitové velké písmeno crack 55 56 Hashcat-m 9700 hash -a 3 ? Ty? Ty? Ty? Ty? Ty? Ty? Ty? u -w 3 – O 57 (7) 5 malých písmen + velká písmena + čísla + speciální znaky crack 58 59 Hashcat-m 9700 hash -a 3 ? b? b? b? b? b -w 3 60 (8) Crack pomocí slovníku 61 Crack pomocí hrubé síly pomocí slovníku password.lst, -w 3 Parametr je specifikovat spotřebu energie 62 63 hashcat -m 9700 -a 0 -w 3 hash password.lst 64 Po úspěšném provedení crack hashcat automaticky ukončí crack a zobrazí stav crack jako Cracked a Recvoered také zobrazí, zda byl crack úspěšný. 65 66 Crack IP adresa v known_hosts 67 Po výzkumu bylo zjištěno, že known_hosts 68 69 (1) Vypočítejte hodnotu HMAC SHA1 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2) Kombinovaný útok Hrubá síla 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt - -hex-salt 82 Kombinovaný útok kombinuje ips_left.txt a ips_right.txt za účelem vytvoření úplné IP adresy pro cracking brutální silou. 83 84 Soubory ips_left.txt a ips_right.txt lze vygenerovat pomocí následujícího kódu: 85 86 ip-gen.sh: 87 88 89 90 pro a v `seq 0 255` 91 92 do 93 94 pro b v `seq0 255` 95 96 do 97 < Útok pomocí masky 106 107 hashcat -a 3 -m 160 known_hosts.hash ipv4.hcmask- -hex-salt 108 obsah souboru ipv4.hcmask lze stáhnout z této stránky. 109 110 Prolomení IP adresy zašifrované MD5 111 V sítích nebo konfiguracích, jako je CDN, jsou IP adresy často zašifrovány MD5 kvůli jejich počtu číslic 3×4+3 (xxx.xxx.xxx.xxx) =17 bitů Trvá velmi dlouho jej prolomit pomocí běžného hesla. Analýzou pravidla jeho IP adresy však bylo zjištěno, že jeho adresa xxx je všechna čísla, takže lze použít kombinaci hashcat a masky k útoku. 112 113 hashcat-a 1 – m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 Kromě toho bude jeho IP adresa zašifrována v souboru cookie F5. Kód crackingu, na který se můžete odvolat, je následující: 117 118 import struct 119 120 cookie = " 1005421066.20736.0000 " 121 122 (ip,port,end) = cookie.split (". ") 123 124 (a,b,c,d) = [ord (i) pro i v struct.pack (" i ", int (ip))] 125 200> Shrnutí dovedností crackingu 130 Při použití režimu GPU k crackingu můžete použít parametr-o k automatické optimalizaci 131 132 Hrubá síla crack hodnoty MD5 133 (1) 9místný crack 134 135 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? Díky? Díky? Díky? Díky? Díky? Díky? Díky? Díky? d 136 Pro prolomení hodnoty MD5 samostatně je třeba přidat parametr force 137 138 (2) Prolomení 9bitových písmen 139 140 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? Já? Já? Já? Já? Já? Já? Já? Já? l 141 Prolomte heslo discuz se solí 142 (1) Prolomte čísla 143 7 číslic a dokončete úkol za 7 sekund. 144 145 Hashcat64.exe-a 3 - -síla -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Díky? Díky? Díky? Díky? Díky? Díky? d 146 8 číslic crack, 9 sekund crack dokončení úkolu.: 147 148 Hashcat64.exe-a 3 - -síla -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Díky? Díky? Díky? Díky? Díky? Díky? Díky? d 149 9 číslic crack, 9 sekund crack dokončení úkolu. 150 151 Hashcat64.exe-a 3 - -síla -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Děkuji? Díky? Díky? Díky? Díky? Díky? Díky? Díky? d 152 crack písmen 153 (1) 6místná malá písmena 154 155 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Já? Já? Já? Já? Já? l 156 (2) 7 malých písmen 157 158 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Já? Já? Já? Já? Já? Já? l 159 (3) 8 malých písmen 160 161 Hashcat64.exe-a 3 - -síla -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Já? Já? Já? Já? Já? Já? Já? l Dokončete úkol crackingu asi za 9 minut 162 (4) 9 malých písmen 163 164 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Já? Já? Já? Já? Já? Já? Já? Já? l -O 165 Písmena a čísla 166 Hashcat64.exe-a 3 - -force -m 2611 -2 ? Díky? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 167 (3) 7-místná velká písmena 168 169 Hashcat64.exe-a 3 – síla – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Ty? Ty? Ty? Ty? Ty? Ty? u 170 (4) 6 až 8 číslic crack 171 172 Hashcat64.exe-a 3 – síla – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463- -přírůstek - -přírůstek-min 6 - -přírůstek-max 8 ? Já? Já? Já? Já? Já? Já? Já? l 173 Vlastní crack 174 (1) Použijte čísla plus písmena smíchaná s 6 číslici pro crack 175 176 Hashcat64.exe-a 3 - -síla -m 2611 -2 ? Díky? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) Pro cracking použijte čísla a písmena smíchaná se 7 číslic, doba crackingu je 4 minuty a 16 sekund 178 179 Hashcat64.exe-a 3 - -force -m 2611 -2 ? Díky? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 – O 180 (3) Použijte čísla a písmena smíchané s 8 bity pro crack 181 182 Hashcat64.exe-a 3 - -síla -m 2611 -2 ? Díky? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2? 2 -O 183 Režim prasknutí slovníku 184 Hashcat64.exe-a 0 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 heslo.lst 185 Pro cracking použijte slovník ve složce slovníků: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt – odstranit -o mysql-cracked.txt ..\dictionaries\* 188 relace ukládání a obnovení crack 189 (1) Použijte pravidla souboru masky k prolomení hesla 190 191 hashcat-m 2611 -a 3 - -relace mydz dz.hash masks/rockyou-7-2592000.hcmask 192 (2 Crack masky 196 Soubor pravidel masky se nachází pod maskami, například D: \PentestBox\hashcat-4.1.0\masks Nastavení crackingu je: 197 198 masky/8char-1l-1u-1d-1s-compliant.hcmask 199 masky/8char-1l-1u-1d-1s-noncompliant.hcmask 200 masky/rockyou-1-60.hcmask 201 masky/rockyou-2-1800.hcmask 202 masky/rockyou-3-3600.hcmask 203 masky/rockyou-4-43200.hcmask 204 masky/rockyou-5-86400.hcmask 205 masky/rockyou-6-864000.hcmask 206 masky/rockyou-7-2592000.hcmask 207 Použijte soubory pravidel k crackování 208 209 hashcat -m 300 mysqlhashes.txt – odebrat -o mysql-cracked.txt ..\slovníky\* -r pravidla\best64.rule 210 211 hashcat -m 2611 -a 0 dz.hashpassword.lst -r pravidla\best64.rule -o 212 hashcat Optimalizace parametrů 213 S ohledem na rychlost crackingu hashcatu a alokaci zdrojů můžeme nakonfigurovat některé parametry 214 1. Workload tuning Ladění zatížení. 215 Hodnoty podporované tímto parametrem jsou 1,8,40,80,160 216 217 - -gpu-accel 160 Může maximalizovat výkon GPU. 218 2.Gpu loops Dolaďování zátěže 219 Rozsah hodnot podporovaných tímto parametrem je 8-1024 (některé algoritmy podporují pouze 1000). 220 221 - -gpu-loops 1024 umožňuje maximalizovat výkon GPU. 222 3.Segment velikost Velikost mezipaměti slovníku 223 Tento parametr nastavuje velikost paměťové mezipaměti. Funkcí je umístit slovník do paměťové mezipaměti urychlit prasknutí slovníku, výchozí je 32 MB, které lze nastavit podle vlastní paměťové situace, čím větší, tím blokovější. 224 225 - -segment-size 512 Může zvýšit rychlost crackování velkých slovníků. 226 Poslední: Doporučení pro nastavení hesla 227 Používejte delší řetězec 228 Používejte větší sadu znaků Písmena, čísla, symboly 229 230 Nepoužívejte žádné znaky, které by se pro vás mohly týkat jako heslo nebo součást hesla Používejte 231 232