 Dokumen Password Recovery Master
Tutorial memecahkan kata sandi menggunakan kinerja kartu grafis GPU di bawah sistem windows, termasuk contoh dan langkah-langkah terperinci!
Karena kecepatan pemecahan alat pemecahan kata sandi pada umumnya terlalu lambat, dan tidak banyak protokol pemecahan kata sandi yang didukung, beberapa kata sandi tidak dapat dipecahkan dalam waktu satu tahun. Jika Anda menggunakan kamus untuk menjalankan, Anda harus menggunakan kata sandi teks plain.Hanya dalam kamus, dan jika kamus kata sandi terlalu besar, itu akan membuang-buang waktu. Sangat umum jika tidak dapat dijalankan. Berikut ini adalah alat yang direkomendasikan untuk memecahkan kata sandi tercepat di dunia, hashcat, alamat github hashcat, pilih versi terbaru untuk diunduh.
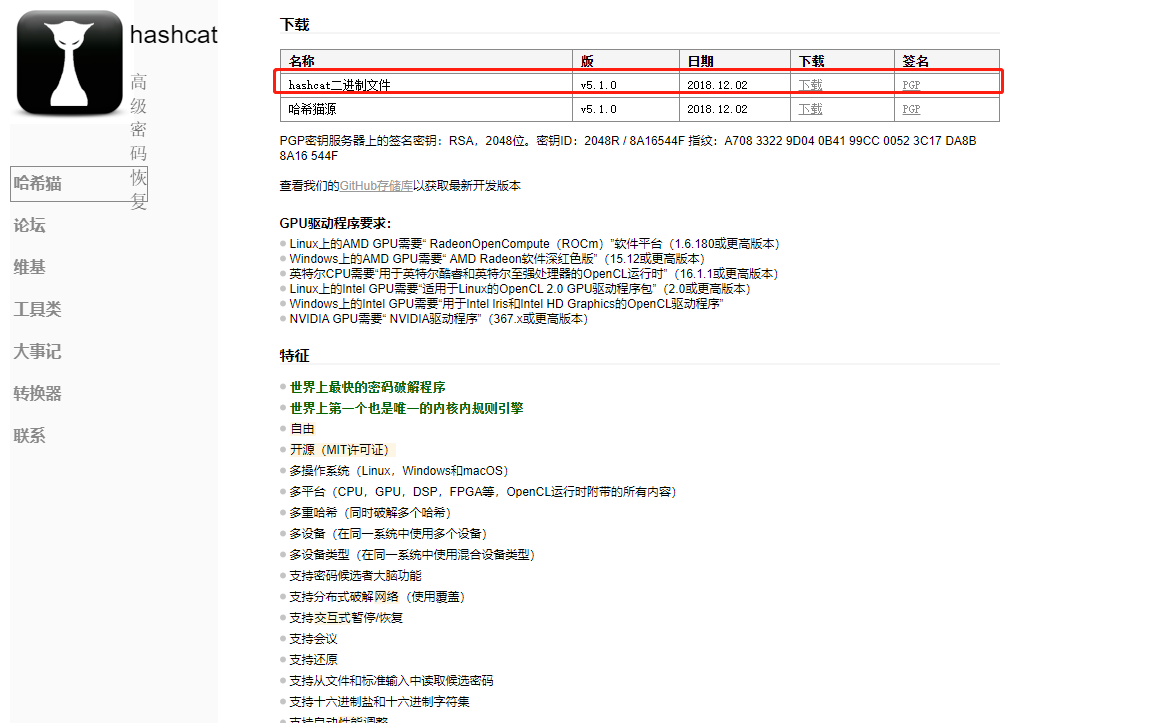
hashcat mendukung berbagai inti komputasi:
GPU
CPU
APU
DSP
FPGA
Coprocessor
Unduh driver NVIDA resmi
ke situs web resmi NVIDA untuk mengunduh driver kartu grafis yang sesuai dengan model kartu grafis komputer Anda seperti yang ditunjukkan pada gambar, lalu ikuti petunjuk untuk menginstal langkah demi langkah.
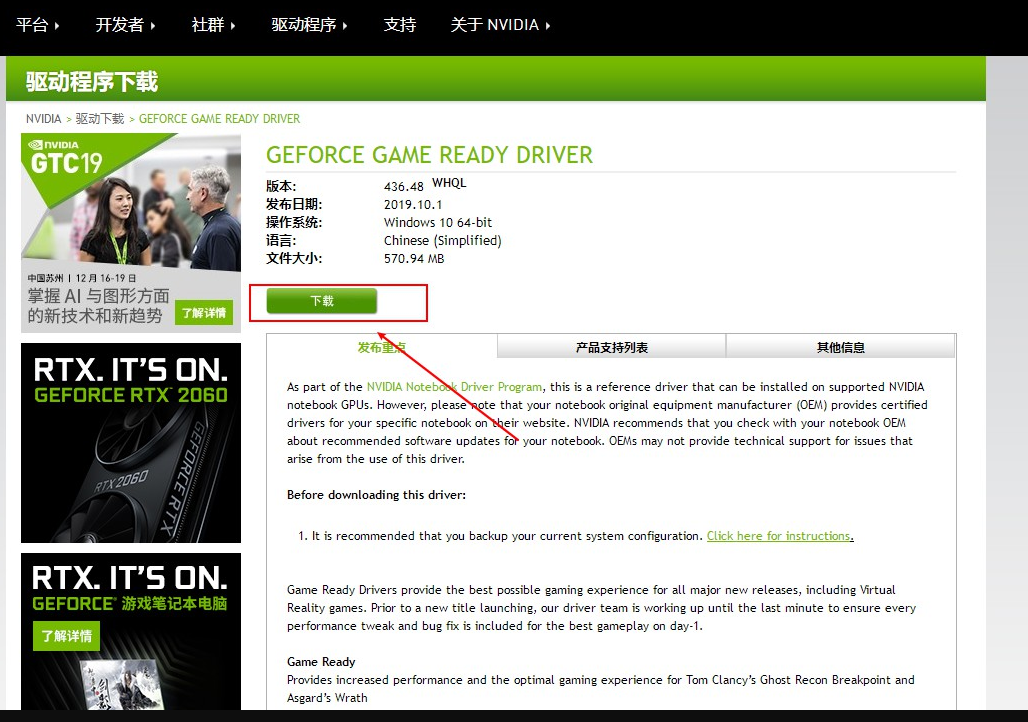
Setelah instalasi selesai, restart komputer Anda.
(Kartu grafis NAVIDA hanya perlu menginstal driver resmi, yang sudah berisi alat komputasi GPU yang diperlukan oleh HASHCAT untuk memecahkan kata sandi. Ingatlah untuk menggunakan driver kartu grafis yang diunduh secara resmi pada gambar di atas, jangan gunakan driver kartu grafis yang disertakan dengan windows.)
Uji apakah HASHCAT dapat menggunakan kecepatan komputasi GPU untuk memecahkan kata sandi
1 hashcat64.exe -b
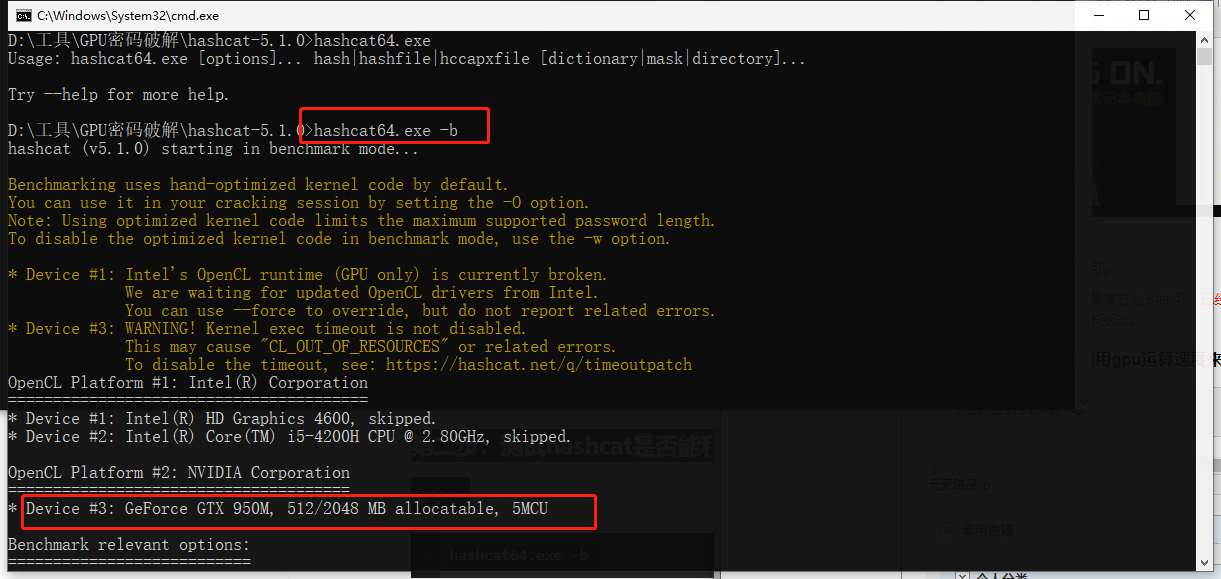
Uji tolok ukur seberapa cepat HASHCAT memecahkan berbagai hash kata sandi.
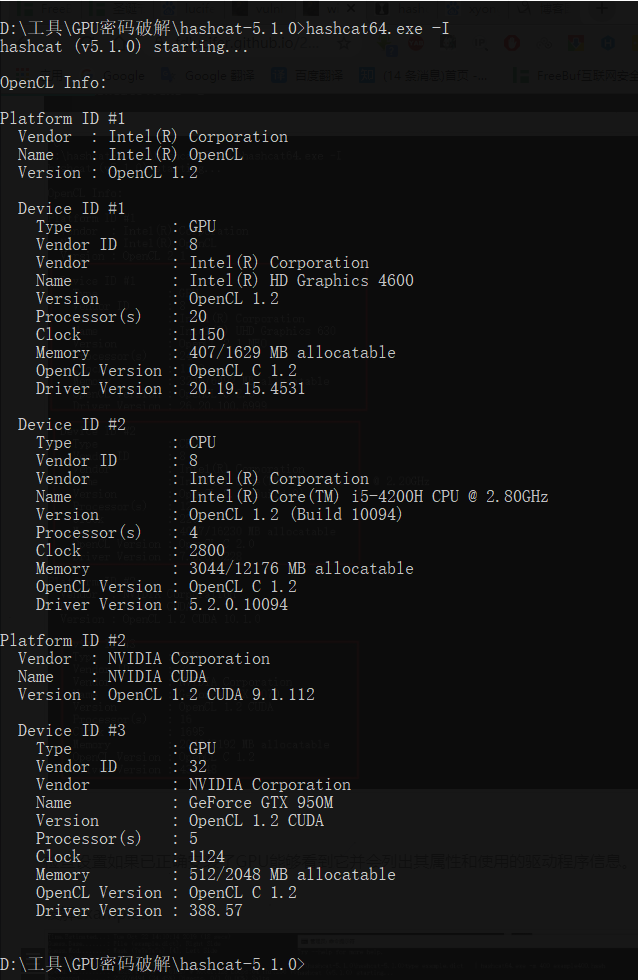
Periksa pengaturan jika sudah diinstal dengan benar GPU dapat melihatnya dan akan mencantumkan properti dan informasi driver yang digunakan.
Perintah dan penggunaan rinci hashcat
Normal
1 -m, — hash-type = NUM Kategori hash, nilai numnya mengacu pada nilai kategori hash di bawah informasi bantuannya, dan nilainya adalah angka. Jika nilai m tidak ditentukan, itu mengacu pada MD5 secara default, misalnya-m 1800 adalah enkripsi SHA512 Linux. 2 3 -a, – attack-mode = NUM mode serangan, nilainya mengacu pada parameter berikutnya. Serangan kamus "-A 0", serangan gabungan "-A 1" ; Serangan topeng "-a 3". 4 5 -V, — versi Informasi versi 6 7 -h, – bantuan Informasi bantuan. 8 9 – Tenang Mode tenang, Keluaran yang ditekan
benchmark
1 -b, – benchmark Uji kecepatan retak komputer dan tampilkan informasi terkait perangkat keras
Lain-lain
1 – hex-salt Nilai garam diberikan dalam huruf heksadesimal 2 3 < Mengatur set karakter menjadi heksadesimal memberikan 4 5 – runtime = NUM Sesi yang dihentikan setelah beberapa detik berjalan (nilai NUM) 6 7 – status Aktifkan pembaruan otomatis layar status 8 9 – status-timer = NUM Nilai detik pembaruan layar status 10 11 – status-automat Menampilkan tampilan status dalam format yang dapat dibaca mesin 12 13 – sesi
FILE
1 -o, – outfile = FILE mendefinisikan FILE hash untuk memulihkan FILE keluaran 2 3 – outfile-format = NUM mendefinisikan format keluaran FILE hash, lihat referensi di bawah 4 5 – outfile-autohex-disable melarang penggunaan teks biasa keluaran heksadesimal 6 < 14 15 – hapus Hapus hash yang berhasil retak, berguna ketika hash dibaca dari teks, hindari menghapus hash yang telah retak secara manual 16 17 – stdout mode konsol 18 19 – potfile-disable Jangan menulis file pot 20 21 – debug-mode = NUM Tentukan mode debug (hanya campuran dengan menggunakan aturan), lihat referensi di bawah 22 23 – debug-file = file file keluaran untuk aturan debug (lihat mode debug) 24 25 -e, – salt-file = file Tentukan daftar file garam 26 27 – logfile-disable Nonaktifkan logfile
Sumber daya
1 -c, – segment-size = NUM Ukuran cache file kamus (M) 2 3 -n, – threads = NUM Jumlah utas 4 5 -s, – words-skip = NUM Jumlah kata yang dilewati 6 7 -l, – words-limit = NUM Jumlah kata yang dibatasi (didistribusikan)
aturan
1 -r, – rules-file = file < Gunakan file aturan: -r 1.rule, 2 3 -g, – generate-rules = NUM Hasilkan aturan secara acak 4 5 – generate-rules-func-min = Nilai minimum per aturan acak 6 7 – generate-rules-func-max = Nilai maksimum per aturan acak 8 9 – generate-rules-seed = NUM Jumlah benih RNG wajib
Set karakter khusus
1 -1, – custom-charset1= Kumpulan karakter yang ditentukan pengguna 2 3 -2, – custom-charset2= CS Misalnya: 4 5 -3, – custom-charset3= CS – custom-charset1=? dabcdef : pengaturan? 1 untuk 0123456789abcdef 6 7 -4, – custom-charset4= CS -2mycharset.hcchr : pengaturan ? 2 Termasuk dalam mycharset.hcchr
Mode Serangan
1 – toggle-min = NUM Nilai minimum huruf dalam kamus 2 3 – toggle-max = NUM Nilai maksimum huruf dalam kamus 4 5 – increment Gunakan mode peningkatan 6 7 Nilai karakter minimum dalam kamus 18 19 – table-max = NUM Nilai karakter maksimum dalam kamus 20 21 – pw-min = NUM Cetak karakter kandidat jika panjangnya lebih besar dari NUM 22 23 – pw-max = NUM Cetak karakter kandidat jika panjangnya lebih kecil dari NUM 24 25 – elem-cnt-min = NUM Jumlah elemen minimum per rantai 26 27 – elem-cnt-max = NUM Jumlah elemen maksimum per rantai 28 32 33 – case-permute Membalikkan setiap kata dalam kamus
Referensi
1 = hash [: salt] 2 = polos polos 3 = hash [: salt]: polos 4 = hex_polos 5 = hash [: salt]: hex_polos 6 = polos:hex_polos < File keluaran mode debug (Hanya untuk mode hibrida, dengan menggunakan aturan):
1 = Simpan Menemukan Aturan 2 = Simpan Asli Kata 3 = Simpan Asli Kata dan Menemukan Aturan 4 = Simpan Asli Kata, Menemukan Aturan danModifikasi Polos
Kumpulan karakter bawaan:
1 ? l = abcdefghijklmnopqrstuvwxyz untuk huruf kecil 2 3 ? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ untuk huruf kapital 4 5 ? d = 0123456789 untuk angka 6 7 ? s = ! " #$% &' () * +, -. /:; < = >? @ [\] ^_` {|} ~ mewakili karakter khusus 8 9 ? A = ? Aku? Kamu? d? s Kombinasi angka besar dan kecil serta karakter khusus 10 11 ? b = 0 – 0xff
Mode serangan
1 0 = lurus (retak kamus) 2 3 1 = kombinasi (retak kombinasi) 4 5 2 = Toggle-Case ( Konversi huruf besar dan kecil) 6 7 3 = Brute-force (peretasan kekuatan kasar topeng) 8 9 4 = Permutasi (peretasan urutan) 10 11 5 = Pencarian Tabel (peretasan pencarian tabel) 12 13 6 = Hibrida dikte + topeng Kamus ditambah retak topeng 14 15 7 = Hibrida Masker + Dik Masker + retak kamus 16 17 8 = Pangeran (Pangeran retak)
Tipe hash
Untuk contoh nilai hash spesifik, silakan merujuk ke URL
1 0 = MD5 2 3 10 = MD5 ($lewat.$garam) 4 5 20 = MD5 ($garam.$lulus) 6 7 30 = MD5 (unicode ($pass). $garam) 8 9 40 = MD5 ($garam. unicode ($pass)) 10 11 50 = HMAC-MD5 (kunci = $pass) 12 13 60 = HMAC-MD5 (kunci = $salt) 14 15 100 = SHA1 16 17 110 < 18 19 120 = SHA1 ($garam.$lulus) 20 21 130 = SHA1 (unicode ($pass)). $garam) 22 23 140 = SHA1 ($garam. unicode ($pass)) 24 25 150 = HMAC-SHA1 (kunci = $pass) 26 27 160 = HMAC-SHA1 (kunci = $salt) 28 29 200 = MySQL323 30 31 < Cisco-IOS MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = Domain Cached Kredensial (DCC), MSCache 42 43 1400 = < 46 47 1420 = SHA256 ($salt.$pass) 48 49 1430 = SHA256 (unicode ($pass). $salt) 50 51 1431 = base64 (SHA256 (unicode ($pass))) 52 53 1440 = SHA256 ($salt.unicode (57 1460 = HMAC-SHA256 (kunci = $garam) 58 59 1600 = md5apr1, MD5 (APR), Apache MD5 60 61 1700 = SHA512 62 63 1710 = SHA512 ($lewat.$garam) 64 65 1720 = SHA512 ($garam.$lulus) 66 67 1730 = SHA512 (unicode ($pass)). $garam) 68 69 1740 = SHA512 ($garam. unicode ($pass)) 70 71 1750 = HMAC-SHA512 (kunci = $pass) 72 73 1760 = HMAC-SHA512 (kunci = $salt) 74 75 1800 = SHA512 (Unix) 76 77 2400 = Cisco-PIX MD5 Blowfish (OpenBSD) 86 87 3300 = MD5 (Matahari) 88 89 3500 = MD5 (MD5 ($lulus))) 90 91 3610 = MD5 (MD5 ($garam). $lulus) 92 93 3710 = MD5 ($garam. MD5 ($lulus)) 94 95 3720 = MD5 ($lulus. MD5 ($garam)) 96 97 3800 = MD5 ($garam.$lewat.$garam) 98 99 3910 = MD5 (MD5 ($lulus). MD5 ($garam)) 100 101 4010 = MD5 ($garam. MD5 ($garam.$lulus) ) 102 103 4110 = MD5 ($garam. MD5 ($lewat.$garam) ) 104 105 4210 = MD5 ($USNAMA.0.$lulus) 106 107 4300 = MD5 (strtoupper (MD5 ($pass))) 108 109 4400 = MD5 (SHA1 ($pass)) 110 111 4500 = ganda SHA1 112 113 4600 = SHA1 (SHA1 ($pass))) 114 115 4700 = SHA1 120 121 5000 = SHA-3 (Keccak) 122 123 5100 = Setengah MD5 124 125 5200 = Kata Sandi Aman SHA256 126 127 5300 = IKE-PSK MD5 128 129 5400 = IKE-PSK <137 5800 = Android PIN 138 139 6300 = AIX {smd5} 140 141 6400 = AIX {ssha256} 142 143 6500 = AIX {ssha512} 144 145 6700 = AIX {ssha1} 146 147 6900 = GOST, GOST R 34.11-94 148 < Woltlab Pembakaran Papan 3 162 163 8900 = scrypt 164 165 9200 = Cisco $8$ 166 167 9300 = Cisco $9$ 168 169 9800 = Radmin2 170 171 10000 = Django ( 183 11400 = SIP digest Autentikasi (MD5) 184 185 99999 = Teks Biasa
Jenis hash khusus
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1 (Base64), Netscape LDAPSHA 10 11 v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL (2000) 24 25 132 = MSSQL (2005) 26 27 133 = PeopleSoft 28 29 141 = EPiServer < LDAP {SSHA512} 36 37 1722 = OS X v10.7 38 39 1731 = MSSQL (2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44 < Langkah 4: Contoh aturan retak kata sandi hashcat
1 (1) Serangan kamus 2 3 -a 0 password.lst 4 (2) 1 hingga 8 adalah serangan topeng digital 5 6 -a 3 - -kenaikan - -kenaikan-min 1- -kenaikan-max 8 ? d? d? d? d? d? d? d? d – O 7 ? d adalah angka, bisakah diganti dengan huruf kecil? l, huruf besar? u, karakter khusus? s, huruf besar dan kecil + karakter khusus? a, – O mewakili mode retak yang optimal, parameter ini dapat ditambahkan atau tidak ditambahkan. 8 9 (3) 8 adalah serangan digital 10 11 -a 3 ? d? d? d? d? d? d? d? d 12 Dengan cara yang sama, dapat diatur ke huruf kapital, huruf kecil, karakter khusus, dan mode lainnya sesuai dengan jumlah digit. 13 14 (4) Karakter kustom 15 Saat ini kata sandi dengan angka murni atau huruf murni relatif jarang. Menurut analisis kata sandi yang bocor oleh pakar kata sandi, 90% kata sandi pribadi adalah kombinasi huruf dan angka, yang dapat digunakan sebagai karakter kustom untuk peretasan brute force. Hashcat mendukung 4 kumpulan karakter kustom, yaitu -1 -2 -3 -4. Saat mendefinisikan, Anda hanya perlu seperti ini-2 ? Aku? d , lalu bisa ditentukan nanti? 2,? 2 adalah huruf kecil dan angka. Saat ini, Anda perlu memecahkan huruf kecil campuran 8 digit ditambah angka: 16 17 Hashcat.exe -a 3 – Paksa -2 ? Aku? d nilai hash atau file hash ? 2? 2? 2? 2? 2? 2? 2? 2 18 Misalnya retak dz huruf kecil + angka campuran retak kata sandi 8 digit: 19 20 Hashcat -m 2611 -a 3 -2 ? Aku? d dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Kamus + Masker Brute Force Cracking 22 Hashcat juga mendukung metode retak kamus plus brute force, yaitu menambahkan brute force sebelum dan sesudah kamus Urutan karakter, seperti menambahkan 3 sebagai angka setelah kamus, kata sandi semacam ini sangat umum.Gunakan mode serangan keenam: 23 24 a-6 (Hybrid dict + mask) 25 Jika ditambahkan di depan kamus, gunakan mode serangan ke-7, yaitu ( a-7 = Hybridmask + dict), berikut ini adalah file kamus dengan nomor 123 untuk retak: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? d? d? d 28 Jika kata sandi ffe1cb31eb084cd7a8dd1228c23617c8 adalah password123, maka selama password.lst berisi 123 29 30 (6) Masker + Kamus Brute Force 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? d? d? d 33 Jika kata sandi ffe1cb31eb084cd7a8dd1228c23617c8 adalah 123password, asalkan password.lst berisi password. 34 35 (7) serangan konversi huruf, serangan konversi huruf pada kata-kata di password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 contoh 39 (1) 8 digit crack 40 41 Hashcat64-m 9700 hash -a 3 ? d? d? d? d? d? d? d? d -w 3 – O 42 (2) 1-8 digit retak 43 44 Hashcat-m 9700 hash -a 3 - -kenaikan - -kenaikan-min 1- -kenaikan-max 8 ? d? d? d? d? d? d? d? d 45 (3) 1 hingga 8 huruf kecil retak 46 47 Hashcat-m 9700 hash -a 3 - -kenaikan - -kenaikan-min 1- -kenaikan-max 8 ? Aku? Aku? Aku? Aku? Aku? Aku? Aku? l 48 (4) Huruf kecil 8 digit retak 49 50 Hashcat-m 9700 hash -a 3 ? Aku? Aku? Aku? Aku? Aku? Aku? Aku? l -w 3 – O 51 (5) Huruf kapital 1-8 digit retak 52 53 Hashcat-m 9700 hash -a 3 - -kenaikan - -kenaikan-min 1- -kenaikan-max 8 ? Kamu? Kamu? Kamu? Kamu? Kamu? Kamu? Kamu? u 54 (6) Huruf kapital 8 digit retak 55 56 Hashcat-m 9700 hash -a 3 ? Kamu? Kamu? Kamu? Kamu? Kamu? Kamu? Kamu? u -w 3 – O 57 (7) 5 huruf kecil + huruf besar + angka + karakter khusus retak 58 59 Hashcat-m 9700 hash -a 3 ? b? b? b? b? b -w 3 60 (8) Crack menggunakan kamus 61 Brute force crack menggunakan kamus password.lst, -w 3 Parameter adalah konsumsi daya yang ditentukan 62 63 hashcat -m 9700 -a 0 -w 3 hash password.lst 64 Setelah crack berhasil dilakukan, hashcat akan secara otomatis menghentikan crack dan menampilkan status crack sebagai Cracked, dan Recvoered juga akan menampilkan apakah crack berhasil. 65 66 Crack alamat IP di known_hosts 67 Setelah penelitian, ditemukan bahwa 68 69 (1) Hitung nilai HMAC SHA1 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2) Brute force serangan gabungan 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt - -hex-salt 82 Serangan gabungan menggabungkan ips_left.txt dan ips_right.txt untuk membentuk alamat IP lengkap untuk peretasan brute force. 83 84 File ips_left.txt dan ips_right.txt dapat dihasilkan dengan kode berikut: 85 86 ip-gen.sh: 87 88 89 90 untuk a dalam `seq 0 255` 91 92 do 93 94 untuk b dalam `seq0 255` 95 96 do 97 < Gunakan masker untuk menyerang 106 107 hashcat -a 3 -m 160 known_hosts.hash ipv4.hcmask- -hex-salt 108 Isi file ipv4.hcmask dapat diunduh di situs ini. 109 110 Memecahkan alamat IP terenkripsi MD5 111 Dalam jaringan atau konfigurasi seperti CDN, alamat IP sering kali dienkripsi MD5, karena jumlah digit 3×4+3 (xxx.xxx.xxx.xxx) =17 bit. Butuh waktu lama untuk memecahkannya melalui kata sandi normal. Namun, dengan menganalisis pola alamat IP-nya, ditemukan bahwa alamat xxx semuanya adalah angka, sehingga dapat diserang melalui kombinasi dan topeng hashcat. 112 113 hashcat-a 1 – m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 Selain itu, alamat IP-nya akan dienkripsi dalam cookie F5. Kode crack yang dapat Anda rujuk adalah sebagai berikut: 117 118 impor struktur 119 120 cookie = " 1005421066.20736.0000 " 121 122 (ip,port,end) = cookie.split (". ") 123 124 (a,b,c,d) = [ord (i) untuk i di struct.pack (" i ", int (ip))] 125 200> Ringkasan keterampilan cracking 130 Saat menggunakan mode GPU untuk cracking, Anda dapat menggunakan parameter-o untuk mengoptimalkan secara otomatis 131 132 Brute force cracking nilai MD5 133 (1) Peretasan angka 9 digit 134 135 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? d? d? d? d? d? d? d? d? d 136 Untuk memecahkan nilai MD5 sendiri, Anda perlu menambahkan parameter force 137 138 (2) Retak huruf 9 digit 139 140 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? Aku? Aku? Aku? Aku? Aku? Aku? Aku? Aku? l 141 Memecahkan kata sandi discuz dengan garam 142 (1) Pemecahan angka 143 7 digit, 7 detik untuk menyelesaikan tugas. 144 145 Hashcat64.exe-a 3 - -Paksa -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d 146 8 digit retak, 9 detik retak menyelesaikan tugas.: 147 148 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d 149 9 digit retak, 9 detik untuk menyelesaikan tugas. 150 151 Hashcat64.exe-a 3 - -Paksa -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d? d 152 Retak Huruf 153 (1) Huruf kecil 6 digit 154 155 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Aku? Aku? Aku? Aku? Aku? l 156 (2) 7 huruf kecil 157 158 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Aku? Aku? Aku? Aku? Aku? Aku? l 159 (3) 8 huruf kecil 160 161 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Aku? Aku? Aku? Aku? Aku? Aku? Aku? l Selesaikan tugas retak dalam waktu sekitar 9 menit 162 (4) 9 huruf kecil 163 164 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Aku? Aku? Aku? Aku? Aku? Aku? Aku? Aku? l -O 165 Huruf ditambah angka 166 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 167 (3) 7 huruf besar 168 169 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Kamu? Kamu? Kamu? Kamu? Kamu? Kamu? u 170 (4) 6 hingga 8 digit retak 171 172 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463- -kenaikan - -kenaikan-min 6 - -kenaikan-max 8 ? Aku? Aku? Aku? Aku? Aku? Aku? Aku? l 173 Crack Kustom 174 (1) Gunakan angka ditambah huruf campuran 6 digit untuk crack 175 176 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) Gunakan angka ditambah huruf campuran 7 digit untuk retak, waktu retak 4 menit 16 detik 178 179 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 – O 180 (3) Gunakan angka ditambah huruf campuran 8 digit untuk retak 181 182 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2? 2 -O 183 Mode retak kamus 184 Hashcat64.exe-a 0 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 password.lst 185 Gunakan kamus di bawah folder kamus untuk retak: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt – hapus -o mysql-cracked.txt ..\kamus\* 188 retak penyimpanan dan pemulihan sesi 189 (1) Gunakan aturan file masker untuk memecahkan kata sandi 190 191 hashcat-m 2611 -a 3 - -sesi mydz dz.hash masks/rockyou-7-2592000.hcmask 192 (2 mask Crack 196 File aturan masker terletak di bawah masker, misalnya D: \PentestBox\hashcat-4.1.0\masks, dan pengaturan peretakan eksekusi adalah: 197 198 masker/8char-1l-1u-1d-1s-compliant.hcmask 199 masker/8char-1l-1u-1d-1s-tidak patuh.hcmask 200 masker/rockyou-1-60.hcmask 201 masker/rockyou-2-1800.hcmask 202 Masker/rockyou-3-3600.hcmask 203 Masker/rockyou-4-43200.hcmask 204 Masker/rockyou-5-86400.hcmask 205 Masker/rockyou-6-864000.hcmask 206 Masker/rockyou-7-2592000.hcmask 207 Gunakan file aturan untuk retak 208 209 Hashcat -m 300 mysqlhashes.txt – Hapus -O mysql-cracked.txt ..\Kamus\* -r Aturan\Best64.Aturan 210 211 Hashcat -m 2611 -A 0 dz.hashpassword.lst -r Aturan\Best64.Aturan -O 212 Hashcat Optimasi parameter 213 Mempertimbangkan kecepatan peretasan hashcat dan alokasi sumber daya, kita dapat mengonfigurasi beberapa parameter 214 1. Beban kerja Penyetelan Penyetelan beban. 215 Nilai yang didukung oleh parameter ini adalah 1,8,40,80,160 216 217 - -gpu-accel 160 Dapat memaksimalkan kinerja GPU. 218 2.Gpu loops Penyetelan Beban 219 Nilai yang didukung oleh parameter ini berkisar antara 8-1024 (beberapa algoritma hanya mendukung hingga 1000). 220 221 - -gpu-loops 1024 dapat memaksimalkan kinerja GPU. 222 3.Segmen Ukuran Ukuran cache kamus 223 Parameter ini untuk mengatur ukuran cache memori. Fungsinya adalah untuk memasukkan kamus ke dalam cache memori untuk mempercepat kecepatan retak kamus. Defaultnya 32MB, yang dapat diatur sesuai dengan kondisi memori Anda sendiri. Tentu saja, semakin besar, semakin besar. 224 225 - -segment-size 512 Dapat meningkatkan kecepatan peretasan kamus besar. 226 TERAKHIR: Rekomendasi pengaturan kata sandi 227 Gunakan string yang lebih panjang 228 Gunakan kumpulan karakter yang lebih besar Huruf, angka, simbol 229 230 Jangan gunakan karakter apa pun yang mungkin berhubungan dengan Anda sebagai kata sandi atau bagian dari kata sandi Gunakan 231 232