 Mistrz odzyskiwania haseł dokumentów
Samouczek do łamania haseł przy użyciu wydajności karty graficznej GPU w systemie windows, w tym przykłady i szczegółowe kroki!
Ponieważ prędkość łamania ogólnych narzędzi do łamania haseł jest zbyt wolna i nie obsługuje wielu protokołów łamania haseł, w przypadku łamania siłą brutalną niektórych haseł nie można złamać w ciągu roku. Jeśli używasz słownika do uruchamiania, musisz używać hasła w zwykłym tekście. Jeśli słownik haseł jest zbyt duży, będzie to strata czasu. Bardzo często nie można go uruchomić najszybsze narzędzie do łamania haseł na świecie, adres hashcat, hashcat github, wybierz najnowszą wersję do pobrania.
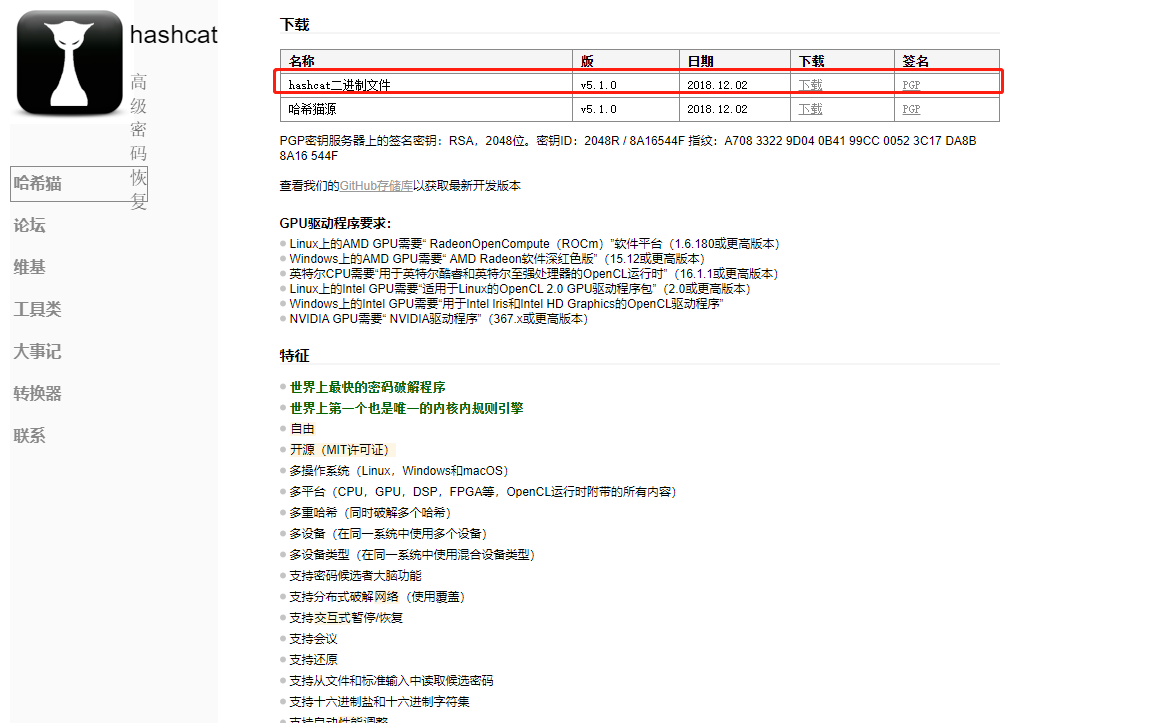
hashcat obsługuje wiele rdzeni obliczeniowych:
GPU
CPU
APU
DSP
FPGA
Coprocesor
Pobierz oficjalny sterownik NVIDA
Przejdź na oficjalną stronę internetową NVIDA, aby pobrać sterownik karty graficznej odpowiadający modelu karty graficznej Twojego komputera, jak pokazano na rysunku, a następnie zainstaluj go krok po kroku zgodnie z instrukcjami.
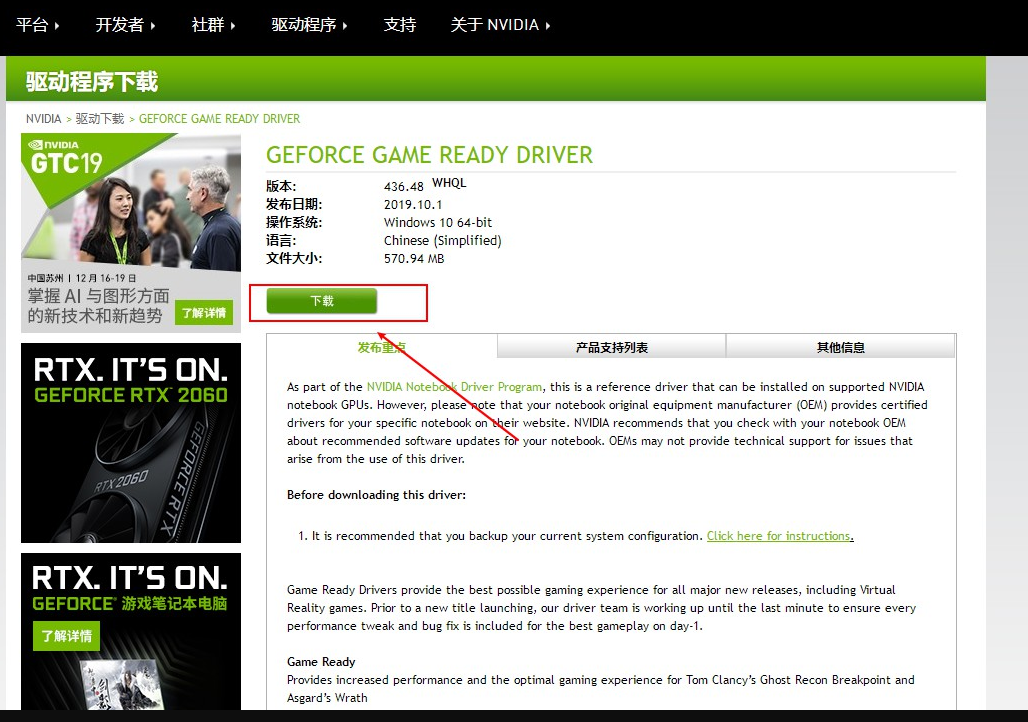
Po zakończeniu instalacji wystarczy ponownie uruchomić komputer.
(Karta graficzna Navidy wymaga jedynie zainstalowania oficjalnego sterownika, który zawiera już narzędzia obliczeniowe GPU potrzebne do łamania haseł przez HASHCAT. Pamiętaj, aby użyć oficjalnie pobranego sterownika karty graficznej na powyższym zdjęciu i nie używaj sterownika karty graficznej dołączonego do systemu windows.)
Sprawdź, czy HASHCAT może wykorzystać szybkość obliczeń GPU do łamania haseł
1 hashcat64.exe -b
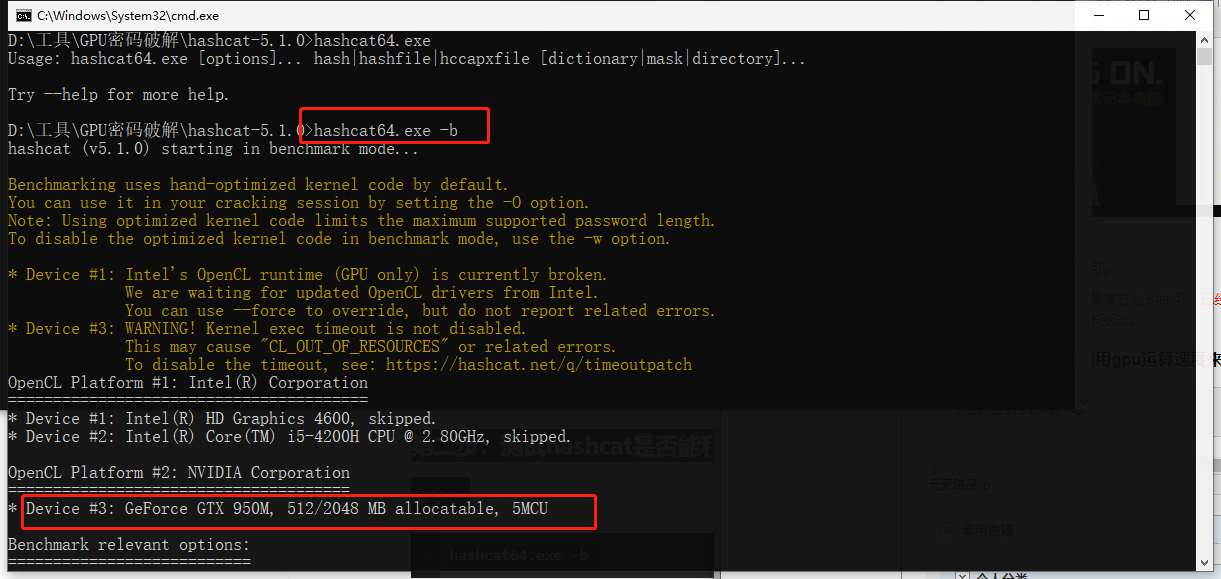
Test porównawczy Szybkość łamania różnych haseł przez HASHCAT.
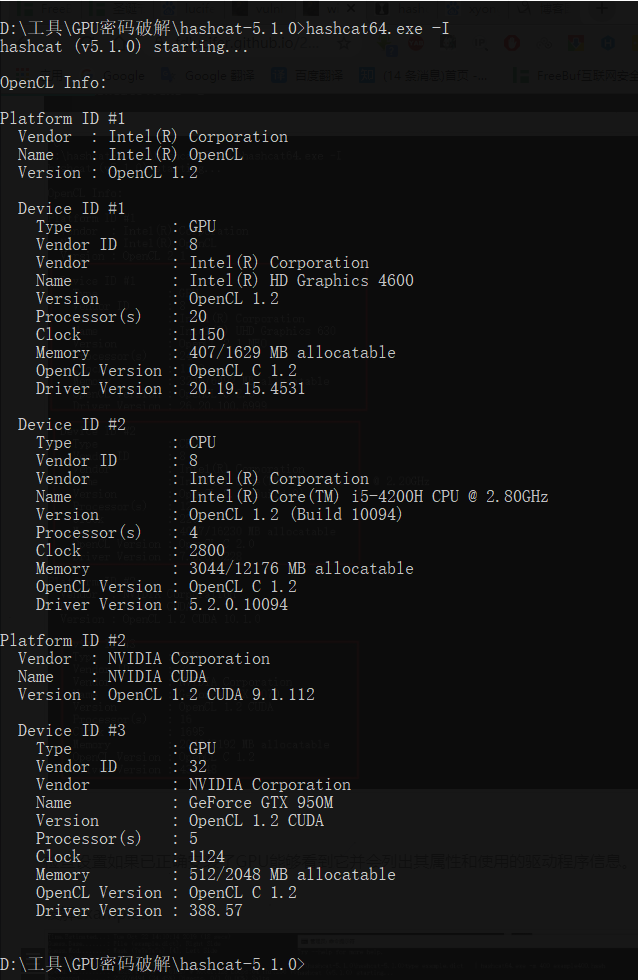
Sprawdź ustawienia, jeśli procesor graficzny jest prawidłowo zainstalowany, aby go zobaczyć i wymienić jego właściwości oraz informacje o używanym sterowniku.
Szczegółowe polecenia i użycie hashcat
Normalne
1 -m, — hash-type = NUM Kategoria skrótu, której wartość NUM odnosi się do wartości kategorii skrótu poniżej jej informacji pomocniczych, której wartość jest liczbą. Jeśli wartość m nie jest określona, domyślnie odnosi się do MD5, na przykład-m 1800 to szyfrowanie SHA512 Linux. 2 3 -a, – attack-mode = NUM Tryb ataku, jego wartość odnosi się do parametrów naprzeciwko. "-a 0" atak słownikowy, "-a 1" atak kombinowany; Atak maskowy "-a 3". 4 5 -V, — wersja Informacje o wersji 6 7 -h, – pomoc Informacje o pomocy. 8 9 – Cichy Tryb cichy, Tłumienie wyjścia
Test porównawczy
1 -b, – benchmark Test szybkości pękania komputera i wyświetlanie informacji związanych ze sprzętem
Różne
1 – hex-salt Wartość salt podana jest w liczbie szesnastkowej 2 3 < Ustaw zestaw znaków na szesnastkowy podany 4 5 – runtime = NUM Przerwana sesja po kilku sekundach uruchomienia (wartość NUM) 6 7 – status Włącz automatyczną aktualizację ekranu stanu 8 9 – status-timer = NUM Aktualizacja ekranu stanu wartość sekundy 10 11 – status-automat Wyświetla widok stanu w formacie czytelnym maszynowo 12 13 – session
plik
1 -o, – outfile = FILE zdefiniuj plik skrótu Odzyskaj plik wyjściowy 2 3 – outfile-format = NUM zdefiniuj format wyjściowy pliku skrótu, zobacz poniższe odniesienia 4 5 – outfile-autohex-disable Zabrania używania szesnastkowej do wyjścia zwykłego tekstu 6 < 14 15 – Usuń Usuń pomyślnie złamany skrót, przydatny, gdy skrót jest odczytywany z tekstu, unikaj ręcznego usuwania złamanego skrótu 16 17 – stdout Tryb konsoli 18 19 – potfile-disable Nie zapisz pliku pot 20 21 – debug-mode = NUM Zdefiniuj tryb debugowania (mieszanie tylko poprzez użycie reguł), zobacz poniższe odniesienia 22 23 – debug-file = file Plik wyjściowy reguł debugowania (zobacz tryb debugowania) 24 25 -e, – salt-file = file Zdefiniuj listę plików solonych 26 27 – logfile-disable disable logfile
Zasoby
1 -c, – segment-size = NUM Rozmiar pamięci podręcznej pliku słownika (M) 2 3 -n, – threads = NUM Liczba wątków 4 5 -s, – words-skip = NUM Liczba pominiętych słów 6 7 -l, – words-limit = NUM Liczba ograniczonych słów (rozproszona)
reguły
1 -r, – rules-file = file <4x31>
reguły
1 -r, – rules-file = file 1 Użyj plików reguł: -r 1.rule, 2 3 -g, – generate-rules = NUM Losowo generuj reguły 4 5 – generate-rules-func-min = Minimum każdej losowej reguły 6 7 – generate-rules-func-max = Maksymalne każdej losowej reguły 8 9 – generate-rules-seed = NUM Wymuszenie liczby nasion RNG
Zestaw znaków niestandardowych
1 -1, – custom-charset1= Zestaw znaków zdefiniowany przez użytkownika 2 3 -2, – custom-charset2= CS Na przykład: 4 5 -3, – custom-charset3= CS – custom-charset1=? dabcdef : ustawienia? 1 dla 0123456789abcdef 6 7 -4, – custom-charset4= CS -2mycharset.hcchr : Ustaw ? 2 Zawarte w mycharset.hcchr
Tryb ataku
1 – toggle-min = NUM Minimalna wartość litery w słowniku 2 3 – toggle-max = NUM Maksymalna wartość litery w słowniku 4 5 – przyrost Użyj trybu wzmocnienia 6 7 Minimalna wartość znaku w słowniku 18 19 – table-max = NUM Maksymalna wartość znaku w słowniku 20 21 – pw-min = NUM Drukuj znak kandydata, jeśli długość jest większa niż NUM 22 23 – pw-max = NUM Drukuj znak kandydata, jeśli długość jest mniejsza niż NUM 24 25 – elem-cnt-min = NUM Minimalna liczba elementów na łańcuch 26 27 – elem-cnt-max = NUM Maksymalna liczba elementów na łańcuch 28 32 33 – case-permute Odwróć każde słowo w słowniku
Odniesienie
1 = hash [: salt] 2 = plain plain 3 = hash [: salt]: plain 4 = hex_plain 5 = hash [: salt]: hex_plain 6 = plain:hex_plain < Plik wyjściowy trybu debugowania (tylko w trybie hybrydowym, za pomocą reguł):
1 = Zapisz Znalezienie reguły 2 = Zapisz oryginalne słowo 3 = Zapisz oryginalne słowo i Znalezienie reguły 4 = Zapisz oryginalne słowo, Znalezienie reguły i zmodyfikowane zwykłe
Wbudowany zestaw znaków:
1 ? l = abcdefghijklmnopqrstuvwxyz reprezentuje małe litery 2 3 ? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ reprezentuje wielkie litery 4 5 ? d = 0123456789 reprezentuje liczbę 6 7 ? s = ! " #$% &' () * +, -. /:; < = >? @ [\] ^_` {|} ~ reprezentuje znaki specjalne 8 9 ? A = ? Ja? Ty? d? s Połączenie wielkich i małych cyfr oraz znaków specjalnych 10 11 ? b =0 – 0xff
Tryb ataku
1 0 = Prosto (pęknięcie słownika) 2 3 1 = kombinacja (pęknięcie kombinacji) 4 5 2 = Toggle-Case ( Konwersja liter) 6 7 3 = Brute-force (łamanie maski brutalną siłą) 8 9 4 = Permutacja (łamanie sekwencji) 10 11 5 = Table-Lookup (łamanie tabeli wyszukiwania) 12 13 6 = Hybryda Dikt + Maska Słownik plus pęknięcie maski 14 15 7 = hybrydowa maska + dykt maska + pęknięcie słownika 16 17 8 = książę (książę pęka)
Typ skrótu
Aby uzyskać przykłady konkretnych wartości skrótu, odwiedź adres URL
1 0 = MD5 2 3 10 = MD5 ($pass.$sól) 4 5 20 = MD5 ($salt.$pass) 6 7 30 = MD5 (unicode ($pass). $sól) 8 9 40 = MD5 ($sól. unicode ($pass)) 10 11 50 = HMAC-MD5 (klucz = $pass) 12 13 60 = HMAC-MD5 (klucz = $sól) 14 15 100 = SHA1 16 17 110 < 18 19 120 = SHA1 ($sol.$pass) 20 21 130 = SHA1 (unicode ($pass). $sól) 22 23 140 = SHA1 ($sól. unicode ($pass)) 24 25 150 = HMAC-SHA1 (klucz = $pass) 26 27 160 = HMAC-SHA1 (klucz = $sól) 28 29 200 = MySQL323 30 31 < Cisco-IOS MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = domena pamięć podręczna poświadczeń (DCC), MSCache 42 43 1400 = < 46 47 1420 = SHA256 ($salt.$pass) 48 49 1430 = SHA256 (unicode ($pass). $salt) 50 51 1431 = base64 (SHA256 (unicode ($pass))) 52 53 1440 = SHA256 ($salt.unicode (57 1460 = HMAC-SHA256 (klucz = $sól) 58 59 1600 = md5apr1, MD5 (kwiecień), Apache MD5 60 61 1700 = SHA512 62 63 1710 = SHA512 ($pass.$sól) 64 65 1720 = SHA512 ($salt.$pass) 66 67 1730 = SHA512 (unicode ($pass). $sól) 68 69 1740 = SHA512 ($sól. unicode ($pass)) 70 71 1750 = HMAC-SHA512 (klucz = $pass) 72 73 1760 = HMAC-SHA512 (klucz = $sól) 74 75 1800 = SHA512 (Unix) 76 77 2400 = Cisco-PIX MD5 Blowfish (OpenBSD) 86 87 3300 = MD5 (Sun) 88 89 3500 = MD5 (MD5 ($pass))) 90 91 3610 = MD5 (MD5 ($salt)). $pass) 92 93 3710 = MD5 ($sól. MD5 ($pass)) 94 95 3720 = MD5 ($pass. MD5 ($sól)) 96 97 3800 = MD5 ($sol.$pas.$sól) 98 99 3910 = MD5 (MD5 ($pass). MD5 ($sól)) 100 101 4010 = MD5 ($sól. MD5 ($sol.$przepustka) ) 102 103 4110 = MD5 ($sól. MD5 ($pass.$salt) ) 104 105 4210 = MD5 ($username.0.$pass) 106 107 4300 = MD5 (strtoupper (MD5 ($pass))) 108 109 4400 = MD5 (SHA1 ($pass)) 110 111 4500 = Double SHA1 112 113 4600 = SHA1 (SHA1 (SHA1 ($pass))) 114 115 4700 = SHA1 120 121 5000 = SHA-3 (Keccak) 122 123 5100 = połowa MD5 124 125 5200 = hasło bezpieczne SHA256 126 127 5300 = IKE-PSK MD5 128 129 5400 = IKE-PSK <137 5800 = Android PIN 138 139 6300 = AIX {smd5} 140 141 6400 = AIX {ssha256} 142 143 6500 = AIX {ssha512} 144 145 6700 = AIX {ssha1} 146 147 6900 = GOST, GOST R 34.11-94 148 < Woltlab palenie płytki 3 162 163 8900 = scrypt 164 165 9200 = Cisco $8$ 166 167 9300 = Cisco $9$ 168 169 9800 = Radmin2 170 171 10000 = Django ( 183 11400 = SIP Podsumowanie Uwierzytelnianie (MD5) 184 185 99999 = Tekst zwykły
Specjalny typ skrótu
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1 (Base64), Netscape LDAPSHA 10 11 v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL (2000) 24 25 132 = MSSQL (2005) 26 27 133 = PeopleSoft 28 29 141 = EPiServer < LDAP {SSHA512} 36 37 1722 = OS X v10.7 38 39 1731 = MSSQL (2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44 < Krok 4: Przykład reguły łamania hasła hashcat
1 (1) Atak na słownik 2 3 -a 0 password.lst 4 (2) 1 do 8 to ataki maski cyfrowej 5 6 -a 3 - -increment - -increment-min 1- -increment-max 8 ? d? d? d? d? d? d? d? d – O 7 ? d oznacza liczbę, czy można ją zastąpić małymi literami? l, wielka litera? u, znak specjalny? s, wielkie i małe litery + znaki specjalne? A, – O oznacza optymalny tryb pękania. Ten parametr można dodać lub nie. 8 9 (3) 8 jako atak cyfrowy 10 11 -a 3 ? d? d? d? d? d? d? d? d 12 W ten sam sposób można go ustawić na wielkie litery, małe litery, znaki specjalne i inne tryby w zależności od liczby cyfr. 13 14 (4) Niestandardowe znaki 15 W dzisiejszych czasach hasła wyłącznie cyfrowe lub literowe są stosunkowo rzadkie. Według analizy wyciekających haseł przeprowadzonej przez ekspertów ds. haseł 90% haseł osobistych to kombinacja liter i cyfr, które mogą być niestandardowymi znakami w celu złamania brute force. Hashcat obsługuje 4 niestandardowe zestawy znaków, a mianowicie -1 -2 -3 -4. Podczas definiowania potrzebujesz tylko tego-2 ? Ja? d , a następnie można go określić później? 2,? 2 oznacza małe litery i cyfry. W tym momencie musimy złamać 8-bitową mieszaną małą literę plus cyfry: 16 17 Hashcat.exe -a 3 – siła -2 ? Ja? d wartość skrótu lub plik skrótu ? 2? 2? 2? 2? 2? 2? 2? 2 18 Na przykład złamać dz małe litery + cyfry mieszane 8-cyfrowe złamanie hasła: 19 20 Hashcat -m 2611 -a 3 -2 ? Ja? d dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Słownik + maska Brute Force Cracking 22 Hashcat obsługuje również metodę łamania słownika i brute force, która polega na dodaniu brute force przed i po słowniku. Sekwencja znaków, na przykład dodanie 3 jako liczby po słowniku, ten rodzaj hasła jest bardzo powszechny.Użyj szóstego trybu ataku: 23 24 a-6 (hybrydowy dict + maska) 25 Jeśli zostanie dodany przed słownikiem, użyj trybu ataku nr 7, czyli ( a-7 = Hybridmask + dict). Dodaj liczbę 123 do plik słownika, aby złamać: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 hasło. lst ? d? d? d 28 Jeśli hasło ffe1cb31eb084cd7a8dd1228c23617c8 to hasło 123, to o ile hasło. lst zawiera 123 29 30 (6) Maska + słownik Brute Force Crack 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 hasło. lst ? d? d? d 33 Jeśli hasło ffe1cb31eb084cd7a8dd1228c23617c8 to 123password, to pod warunkiem, że password.lst zawiera hasło. 34 35 (7) Atak konwersji liter, atak konwersji liter na słowa w password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 Przykłady 39 (1) 8-cyfrowy crack 40 41 Hashcat64-m 9700 hash -a 3 ? d? d? d? d? d? d? d? d -w 3 – O 42 (2) 1-8 cyfr crack 43 44 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? d? d? d? d? d? d? d? d 45 (3) od 1 do 8 małych liter crack 46 47 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? Ja? Ja? Ja? Ja? Ja? Ja? Ja? l 48 (4) 8-cyfrowe małe litery crack 49 50 Hashcat-m 9700 hash -a 3 ? Ja? Ja? Ja? Ja? Ja? Ja? Ja? l -w 3 – O 51 (5) 1-8 wielkich liter crack 52 53 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? Ty? Ty? Ty? Ty? Ty? Ty? Ty? u 54 (6) 8-bitowa wielka litera crack 55 56 Hashcat-m 9700 hash -a 3 ? Ty? Ty? Ty? Ty? Ty? Ty? Ty? u -w 3 – O 57 (7) 5 małych liter + wielkich liter + cyfr + znaków specjalnych crack 58 59 Hashcat-m 9700 hash -a 3 ? b? b? b? b? b -w 3 60 (8) Użyj słownika do złamania 61 Użyj słownika password.lst do złamania brute force, -w 3 Parametr określa zużycie energii 62 63 hashcat -m 9700 -a 0 -w 3 hash password.lst 64 Po pomyślnym wykonaniu łamania hashcat automatycznie zakończy łamanie i wyświetli status łamania jako Cracked, a Recvoered również wyświetli, czy łamanie się powiodło. 65 66 Złamanie adresu IP w known_hosts 67 Po badaniach odkryto, że 68 69 (1) Oblicz wartość HMAC SHA1 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2) Połączony atak Brute Force 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt - -hex-salt 82 Atak kombinowany polega na łączeniu ips_left.txt i ips_right.txt w celu utworzenia pełnego adresu IP do łamania brute force. 83 84 Pliki ips_left.txt i ips_right.txt można generować za pomocą następującego kodu: 85 86 ip-gen.sh: 87 88 89 90 dla a w `seq 0 255` 91 92 do 93 94 dla b w `seq0 255` 95 96 do 97 < Atak za pomocą maski 106 107 hashcat -a 3 -m 160 known_hosts.hash ipv4.hcmask- -hex-salt 108 zawartość pliku ipv4.hcmask można pobrać z tej witryny. 109 110 Złamanie adresów IP zaszyfrowanych przez MD5 111 W sieciach lub konfiguracjach takich jak CDN adresy IP są często szyfrowane przez MD5 ze względu na ich liczbę cyfr 3×4+3 (xxx.xxx.xxx.xxx) =17 bitów. Złamanie ich za pomocą normalnych haseł zajmuje bardzo dużo czasu. Jednak analizując wzorce ich adresów IP, stwierdzono, że ich adresy xxx są liczbami, więc można je zaatakować za pomocą kombinacji i masek hashcat. 112 113 hashcat-a 1 – m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 Ponadto adres IP F5 zostanie zaszyfrowany w pliku cookie. Kod pęknięcia, do którego można się odwołać, jest następujący: 117 118 import struct 119 120 cookie = " 1005421066.20736.0000 " 121 122 (ip,port,end) = cookie.split (". ") 123 124 (a,b,c,d) = [ord (i) dla i w struct.pack (" i ", int (ip))] 125 200> Podsumowanie umiejętności łamania 130 Korzystając z trybu GPU do łamania, możesz użyć parametru-o do automatycznej optymalizacji 131 132 Brute force łamanie wartości MD5 133 (1) 9-cyfrowe łamanie cyfrowe 134 135 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? d? d? d? d? d? d? d? d? d 136 Aby złamać wartość MD5 osobno, musisz dodać parametr force 137 138 (2) 9-cyfrowe złamanie liter 139 140 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? Ja? Ja? Ja? Ja? Ja? Ja? Ja? Ja? l 141 Złamanie hasła discuz z solą 142 (1) Złamanie cyfrowe 143 7 cyfr, złamanie i ukończenie zadania zajmuje 7 sekund. 144 145 Hashcat64.exe-a 3 - -siła -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d 146 8-cyfrowe złamanie, złamanie i ukończenie zadania zajmuje 9 sekund.: 147 148 Hashcat64.exe-a 3 - -siła -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d 149 9-cyfrowe złamanie, 9 sekund do złamania i ukończenia zadania. 150 151 Hashcat64.exe-a 3 - -siła -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d? d 152 Letter Crack 153 (1) 6-cyfrowe małe litery 154 155 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Ja? Ja? Ja? Ja? Ja? l 156 (2) 7 małe litery 157 158 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Ja? Ja? Ja? Ja? Ja? Ja? l 159 (3) 8-cyfrowe małe litery 160 161 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Ja? Ja? Ja? Ja? Ja? Ja? Ja? l Zakończenie zadania złamania zajmuje około 9 minut 162 (4) 9 małych liter 163 164 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Ja? Ja? Ja? Ja? Ja? Ja? Ja? Ja? l -O 165 Litery plus cyfry 166 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 167 (3) 7 wielkich liter 168 169 Hashcat64.exe-a 3 – siła – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Ty? Ty? Ty? Ty? Ty? Ty? u 170 (4) 6 do 8 cyfr crack 171 172 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463- -increment - -increment-min 6 - -increment-max 8 ? Ja? Ja? Ja? Ja? Ja? Ja? Ja? l 173 Niestandardowe pęknięcie 174 (1) Użyj liczb plus liter mieszanych 6 cyfr do pęknięcia 175 176 Hashcat64.exe-a 3 - -siła -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) Aby złamać, użyj liczb i liter zmieszanych z 7 cyframi, czas złamania wynosi 4 minuty i 16 sekund 178 179 Hashcat64.exe-a 3 - -siła -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 – O 180 (3) Crack by using cyfry plus litery mixed 8 bit 181 182 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2? 2 -O 183 Tryb pękania słownika 184 Hashcat64.exe-a 0 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 hasło.lst 185 Użyj słownika w folderze Słownik, aby złamać: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt – Usuń -o mysql-cracked.txt ..\dictionaries\* 188 Zapisywanie i odzyskiwanie sesji Crack 189 (1) Użyj reguł pliku maski, aby złamać hasło 190 191 hashcat-m 2611 -a 3 - -sesja mydz dz.hash masks/rockyou-7-2592000.hcmask 192 (2 Płamanie maski 196 Plik reguły maski znajduje się w maskach, na przykład D: \PentestBox\hashcat-4.1.0\masks. Ustawienia wykonania łamania to: 197 198 maski/8char-1l-1u-1d-1s-compliant.hcmask 199 maski/8char-1l-1u-1d-1s-noncompliant.hcmask 200 maski/rockyou-1-60.hcmask 201 maski/rockyou-2-1800.hcmask 202 maski/rockyou-3-3600.hcmask 203 maski/rockyou-4-43200.hcmask 204 maski/rockyou-5-86400.hcmask 205 maski/rockyou-6-864000.hcmask 206 maski/rockyou-7-2592000.hcmask 207 Użyj plików reguł do złamania 208 209 Hashcat -m 300 mysqlhashes.txt – Usuń -o mysql-cracked.txt ..\Słowniki\* -r Zasady\best64.rule 210 211 Hashcat -m 2611 -a 0 dz.hashpassword.lst -r Zasady\best64.rule -o 212 Hashcat Optymalizacja parametrów 213 Biorąc pod uwagę szybkość pękania Hashcata i alokację zasobów, możemy skonfigurować niektóre parametry 214 1.Workload tuning Dostrojenie obciążenia. 215 Wartości obsługiwane przez ten parametr to 1,8,40,80,160 216 217 - -gpu-accel 160 Może maksymalizować wydajność procesora graficznego. 218 2.Gpu loops Dostrojenie obciążenia 219 Wartości obsługiwane przez ten parametr wynoszą 8-1024 (niektóre algorytmy obsługują tylko do 1000). 220 221 - -gpu-loops 1024 umożliwia maksymalizację wydajności procesora graficznego. 222 3.Segment rozmiar Rozmiar pamięci podręcznej słownika 223 Ten parametr ma ustawić rozmiar pamięci podręcznej pamięci. Jego funkcją jest umieszczenie słownika w pamięci podręcznej pamięci, aby przyspieszyć prędkość pękania słownika. Domyślna wartość wynosi 32 MB i można ją ustawić zgodnie z własnymi warunkami pamięci. Oczywiście im większa, tym większa. 224 225 - -segment-size 512 Może zwiększyć szybkość łamania dużych słowników. 226 Ostatni: Zalecenia dotyczące ustawienia hasła 227 Używaj dłuższego ciągu znaków 228 Używaj większego zestawu znaków Litery, cyfry, symbole 229 230 Nie używaj żadnych znaków, które mogą być dla Ciebie związane jako hasło lub część hasła Używaj 231 232