 Dokument lösenord återställning master
Handledning för att knäcka lösenord med hjälp av GPU-grafikkortets prestanda under Windows-system, inklusive exempel och detaljerade steg!
Eftersom knäckningshastigheten för allmänna lösenordsknäckningsverktyg är för långsam, och det inte finns många lösenordsknäckningsprotokoll som stöds, kan vissa lösenord inte knäckas på ett år om du använder en ordbok för att köra lösenordet måste vara i ordlistan, och om lösenordsordlistan är för stor är det slöseri med tid, och det är också mycket vanligt att den inte kan knäcka lösenord i världen, hashcat, hashcat github-adress, välj den senaste versionen för att ladda ner.
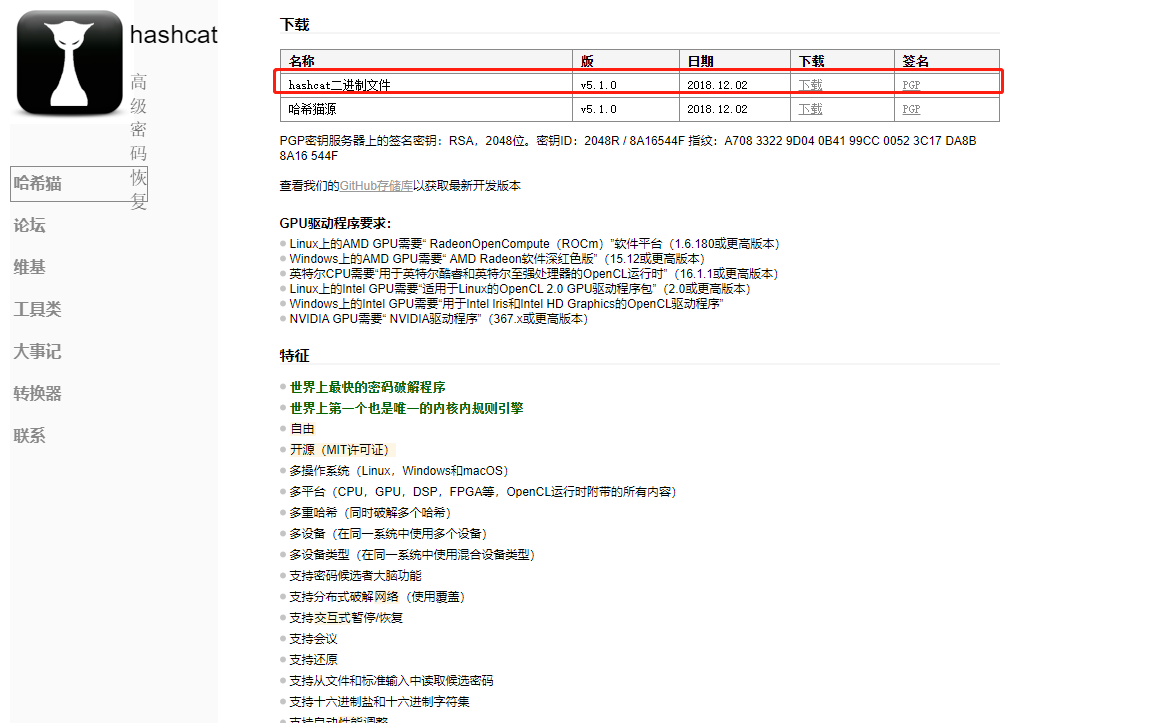
hashcat stöder flera datorkärnor:
GPU
CPU
APU
DSP
FPGA
Coprocessor
Ladda ner den officiella NVIDA-drivrutinen
Gå till NVIDAs officiella webbplats för att ladda ner grafikkortsdrivrutinen som motsvarar din datorgrafikkortsmodell som visas i figuren, och följ sedan anvisningarna för att installera den steg för steg.
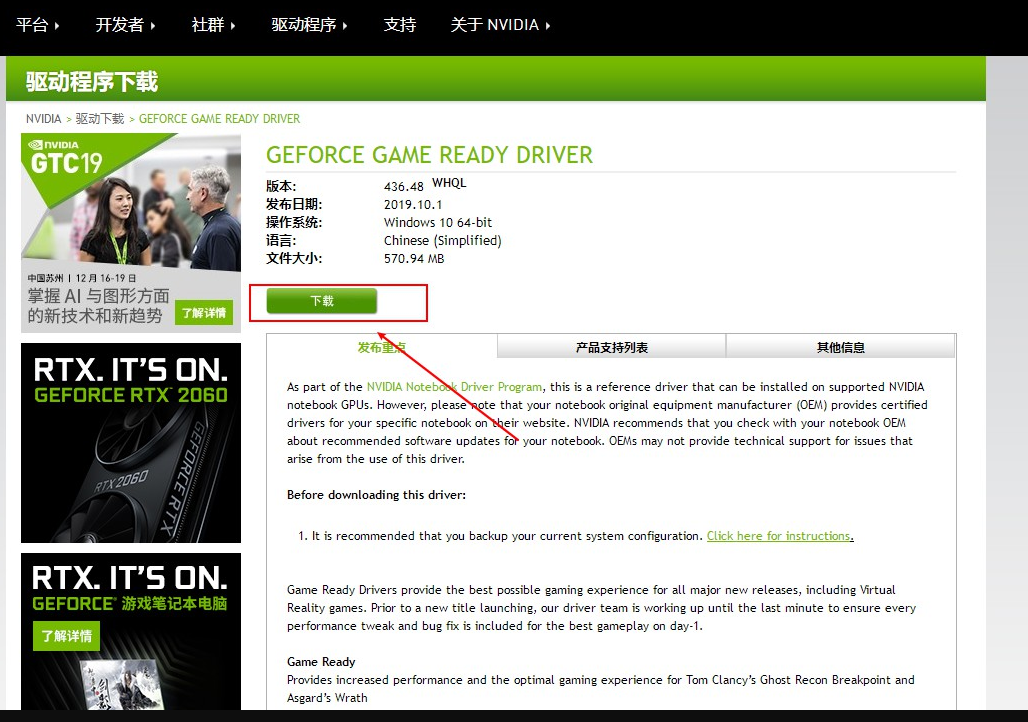
När installationen är klar, starta om datorn.
(Navidas grafikkort behöver bara installera den officiella drivrutinen, som redan innehåller GPU-beräkningsverktygen som krävs för att HASHCAT ska knäcka lösenord. Kom ihåg att använda den officiellt nedladdade grafikkortsdrivrutinen på bilden ovan, och använd inte grafikkortsdrivrutinen som följer med windows.)
Testa om HASHCAT kan använda GPU-beräkningshastigheten för att knäcka lösenord
1 hashcat64.exe -b
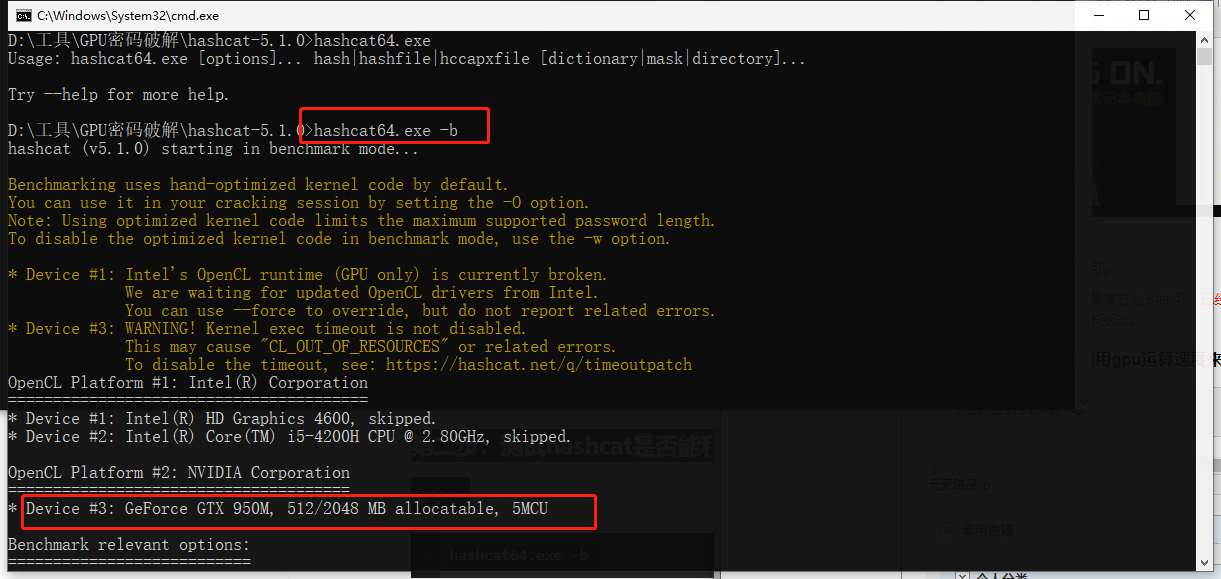
Benchmark Hashcats hastighet att knäcka olika lösenordshash.
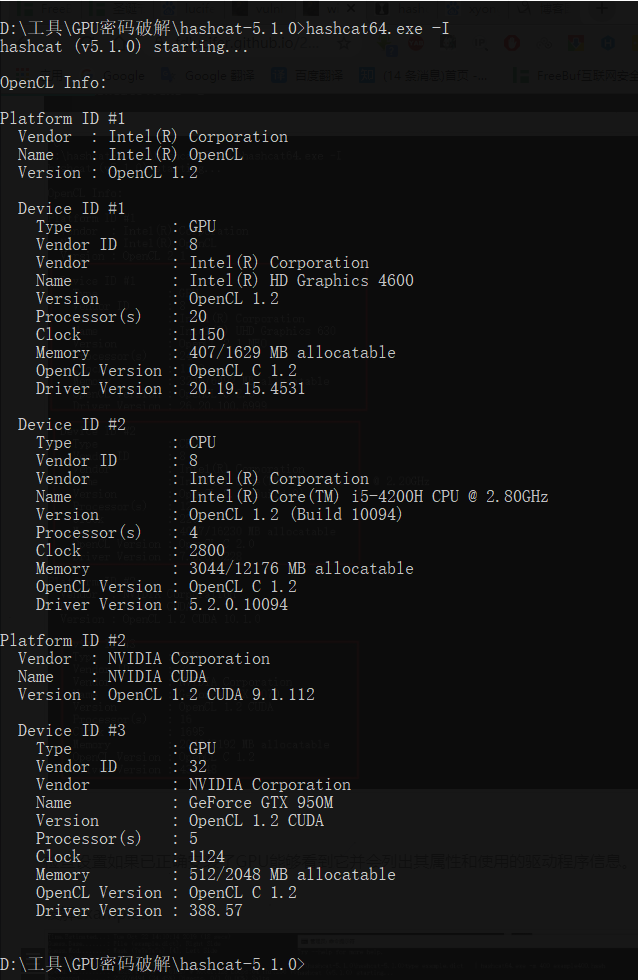
Kontrollera inställningarna om GPU:n är korrekt installerad kan se den och kommer att lista dess egenskaper och drivrutininformation som används.
hashcat detaljerade kommandon och användning
Normal
1 -m, — hash-type = NUM Hashkategori, dess num-värde hänvisar till hash-kategorivärdet under dess hjälpinformation, vars värde är ett nummer. Om du inte anger ett M-värde hänvisar det till MD5 som standard. Till exempel är-M 1800 SHA512 Linux-kryptering. 2 3 -a, – attack-mode = NUM Attackläge, dess värde hänvisar till parametrarna bakom. "-a 0" ordboksattack, "-a 1" kombinationsattack; "-A 3" maskattack. 4 5 -V, — version Versionsinformation 6 7 -h, – hjälp Hjälpinformation. 8 9 – tyst Tyst läge, Undertryckt utgång
benchmark
1 -b, – benchmark Testa datorns knäckningshastighet och visa hårdvarurelaterad information
Diverse
1 – hex-salt SALT-värdet ges i hexadecimal 2 3 <145x144> Ställ in teckenuppsättningen för att vara hexadecimal ger 4 5 – runtime = NUM Avbruten session efter att ha körts i några sekunder (num-värde) 6 7 – status Aktivera automatisk uppdatering av statusskärmen 8 9 – status-timer = NUM Statusskärmen uppdaterar sekunder 10 11 – status-automat Visar statusvyn i maskinläsbart format 12 13 – session
Fil
1 -o, – outfile = FILE Definiera hash-fil Återställ utdatafil 2 3 – outfile-format = NUM Definiera hash-filens utdataformat, se referenser nedan 4 5 – outfile-autohex-disable Förbjud användning av hexadecimal utmatning av vanlig text 6 < 14 15 – ta bort Ta bort framgångsrikt knäckta hash, användbart när hash läses från text, undvik att manuellt ta bort den knäckta hash själv 16 17 – stdout Konsolläge 18 19 – potfile-disable skriv inte till pot-filer 20 21 – debug-mode = NUM Definiera felsökningsläge (blanda endast genom att använda regler), se referenserna nedan 22 23 – debug-file = file Utdatafiler för felsökningsregler (se felsökningsläge) 24 25 -e, – salt-file = file Definiera listan över saltade filer 26 27 – logfile-disable disable logfile
Resurser
1 -c, – segment-size = NUM Cachestorlek för ordboksfiler (M) 2 3 -n, – threads = NUM Antal trådar 4 5 -s, – words-skip = NUM Hoppa över antal ord 6 7 -l, – words-limit = NUM Begränsa antal ord (distribuerat)
Regler
1 -r, – rules-file = fil <4x31>
Regler
1 -r, – rules-file = fil 1 Använd regelfiler: -r 1.rule, 2 3 -g, – generate-rules = NUM Slumpmässigt generera regler 4 5 – generate-rules-func-min = Minsta per slumpmässig regel 6 7 – generate-rules-func-max = Maximum per slumpmässig regel 8 9 – generate-rules-seed = NUM Obligatoriskt antal RNG-frön
Anpassad teckenuppsättning
1 -1, – custom-charset1= Användardefinierad teckenuppsättning 2 3 -2, – custom-charset2= CS Till exempel: 4 5 -3, – custom-charset3= CS – custom-charset1=? dabcdef : inställningar? 1 för 0123456789abcdef 6 7 -4, – custom-charset4= CS -2mycharset.hcchr : inställning ? 2 Ingår i mycharset.hcchr
Attackläge
1 – toggle-min = NUM Minsta värde för bokstäver i ordboken 2 3 – toggle-max = NUM Maximum värde för bokstäver i ordboken 4 5 – increment Använd förbättringsläge 6 7 Minsta teckenvärde i ordboken 18 19 – table-max = NUM Maximalt teckenvärde i ordboken 20 21 – pw-min = NUM Skriv ut kandidattecken om längden är större än NUM 22 23 – pw-max = NUM Skriv ut kandidattecken om längden är mindre än NUM 24 25 – elem-cnt-min = NUM Minsta antal element per kedja 26 27 – elem-cnt-max = NUM Maximalt antal element per kedja 28 32 33 – case-permute Vänd varje ord i ordboken
Referens
1 = hash [: salt] 2 = vanlig vanlig 3 = hash [: salt]: vanlig 4 = hex_vanlig 5 = hash [: salt]: hex_vanlig 6 = vanlig:hex_vanlig < Utdatafil för felsökningsläge (endast för hybridläge, genom att använda regler):
1 = spara hitta regel 2 = spara original ord 3 = spara original ord och hitta regel 4 = spara original ord, hitta regel och modifierad vanlig
Inbyggd teckenuppsättning:
1 ? l = abcdefghijklmnopqrstuvwxyz står för små bokstäver 2 3 ? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ står för stora bokstäver 4 5 ? d = 0123456789 står för siffrorna 6 7 ? s = ! " #$% &' () * +, -. /:; < = >? @ [\] ^_` {|} ~ representerar specialtecken 8 9 ? En = ? Jag? Du? d? s Kombination av stora och små siffror och specialtecken 10 11 ? b =0 – 0xff
Attackläge
1 0 = Rak (ordboksspricka) 2 3 1 = kombination (kombinationsspricka) 4 5 2 = Toggle-Case ( case-conversion) 6 7 3 = Brute-force (mask brutal force crack) 8 9 4 = Permutation (sekvensknack) 10 11 5 = Table-Lookup (tabelluppslagning crack) 12 13 6 = Hybrid dict + mask Ordbok plus mask knäck 14 15 7 = Hybrid mask + dikt mask + ordbok knäck 16 17 8 = prins (prins knäck)
Hashtyp
För exempel på specifika hashvärden, se webbadressen
1 0 = MD5 2 3 10 = MD5 ($pass.$salt) 4 5 20 = MD5 ($salt.$pass) 6 7 30 = MD5 (unicode ($pass)). $salt) 8 9 40 = MD5 ($salt. unicode ($pass)) 10 11 50 = HMAC-MD5 (nyckel = $pass) 12 13 60 = HMAC-MD5 (nyckel = $salt) 14 15 100 = SHA1 16 17 110 < 18 19 120 = SHA1 ($salt.$pass) 20 21 130 = SHA1 (unicode ($pass)). $salt) 22 23 140 = SHA1 ($salt. unicode ($pass)) 24 25 150 = HMAC-SHA1 (nyckel = $pass) 26 27 160 = HMAC-SHA1 (nyckel = $salt) 28 29 200 = MySQL323 30 31 < Cisco-IOS MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = domän cachad uppgifter (DCC), MSCache 42 43 1400 = < 46 47 1420 = SHA256 ($salt.$pass) 48 49 1430 = SHA256 (unicode ($pass). $salt) 50 51 1431 = base64 (SHA256 (unicode ($pass))) 52 53 1440 = SHA256 ($salt.unicode (57 1460 = HMAC-SHA256 (nyckel = $salt) 58 59 1600 = md5apr1, MD5 (APR), Apache MD5 60 61 1700 = SHA512 62 63 1710 = SHA512 ($pass.$salt) 64 65 1720 = SHA512 ($salt.$pass) 66 67 1730 = SHA512 (unicode ($pass). $salt) 68 69 1740 = SHA512 ($salt. unicode ($pass)) 70 71 1750 = HMAC-SHA512 (nyckel = $pass) 72 73 1760 = HMAC-SHA512 (nyckel = $salt) 74 75 1800 = SHA512 (Unix) 76 77 2400 = Cisco-PIX MD5 Blowfish (OpenBSD) 86 87 3300 = MD5 (Sun) 88 89 3500 = MD5 (MD5 (MD5 ($pass))) 90 91 3610 = MD5 (MD5 ($salt). $pass) 92 93 3710 = MD5 ($salt. MD5 ($pass)) 94 95 3720 = MD5 ($pass. MD5 ($salt)) 96 97 3800 = MD5 ($salt.$pass.$salt) 98 99 3910 = MD5 (MD5 ($pass). MD5 ($salt)) 100 101 4010 = MD5 ($salt. MD5 ($salt.$pass) ) 102 103 4110 = MD5 ($salt. MD5 ($pass.$salt) ) 104 105 4210 = MD5 ($username.0.$pass) 106 107 4300 = MD5 (strtoupper (MD5 ($pass))) 108 109 4400 = MD5 (SHA1 ($pass)) 110 111 4500 = dubbel SHA1 112 113 4600 = SHA1 (SHA1 ($pass))) 114 115 4700 = SHA1 120 121 5000 = SHA-3 (Keccak) 122 123 5100 = Halv MD5 124 125 5200 = Lösenord Säkert SHA256 126 127 5300 = IKE-PSK MD5 128 129 5400 = IKE-PSK <137 5800 = Android PIN 138 139 6300 = AIX {smd5} 140 141 6400 = AIX {ssha256} 142 143 6500 = AIX {ssha512} 144 145 6700 = AIX {ssha1} 146 147 6900 = GOST, GOST R 34.11-94 148 < Woltlab Bränning Board 3 162 163 8900 = scrypt 164 165 9200 = Cisco $8$ 166 167 9300 = Cisco $9$ 168 169 9800 = Radmin2 170 171 10000 = Django ( 183 11400 = SIP digest Autentisering (MD5) 184 185 99999 = Vanlig text
Särskilda hash-typer
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1 (Base64), Netscape LDAPSHA 10 11 v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL (2000) 24 25 132 = MSSQL (2005) 26 27 133 = PeopleSoft 28 29 141 = EPiServer < LDAP {SSHA512} 36 37 1722 = OS X v10.7 38 39 1731 = MSSQL (2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44 < Steg 4: Exempel på Hashcat-lösenordsregelknäckning
1 (1) Ordboksattack 2 3 -a 0 password.lst 4 (2) 1 till 8 är digitala maskattacker 5 6 -a 3 - -ökning - -ökning-min 1- -ökning-max 8 ? d? d? d? d? d? d? d? d – O 7 ? d står för ett tal, kan det ersättas med små bokstäver? l, stora bokstäver? u, specialtecken? s, stora och små bokstäver + specialtecken? a, – O representerar det optimala sprickläget. Denna parameter kan läggas till eller inte. 8 9 (3) 8 är en digital attack 10 11 -a 3 ? d? d? d? d? d? d? d? d 12 På samma sätt kan den ställas in i versaler, små bokstäver, specialtecken och andra lägen beroende på antalet siffror. 13 14 (4) Anpassade tecken 15 Nuförtiden är lösenord med rena siffror eller rena bokstäver relativt sällsynta Enligt analysen av läckta lösenord av kryptografiska experter är 90 % av personliga lösenord en kombination av bokstäver och siffror, som kan användas som anpassade tecken för brutal force-cracking Hashcat stöder 4 anpassade teckenuppsättningar, nämligen -1 -2 -3 -4. Du behöver bara definiera det här-2 ? Jag? d , och sedan kan du ange det senare? 2,? 2 betyder små bokstäver och siffror. Vid denna tidpunkt måste vi knäcka en 8-siffrig blandad liten bokstav plus siffror: 16 17 Hashcat.exe -a 3 – force -2 ? Jag? d hash-värde eller hash-fil ? 2? 2? 2? 2? 2? 2? 2? 2 18 Till exempel knäcka dz små bokstäver + siffror blandat 8-siffrigt lösenord knäcka: 19 20 Hashcat -m 2611 -a 3 -2 ? Jag? d dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Ordbok + mask brute force cracking 22 Hashcat stöder också en ordbok plus brute force cracking metod, som är att lägga till brute force före och efter ordboken Teckensekvenser, som att lägga till 3 som ett tal efter ordboken, är mycket vanliga.Använd det sjätte attackläget: 23 24 a-6 (Hybrid dict + mask) 25 Om det läggs till framför ordboken, använd det 7:e attackläget, det vill säga ( a-7 = Hybridmask + dict), lägg till siffran 123 i ordboksfilen nedan för att knäcka: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? d? d? d 28 Om lösenordet för ffe1cb31eb084cd7a8dd1228c23617c8 är lösenord123, så länge password.lst innehåller 123 29 30 (6) Mask + ordbok brute force 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? d? d? d 33 Om lösenordet för ffe1cb31eb084cd7a8dd1228c23617c8 är 123password, så länge password.lst innehåller lösenordet. 34 35 (7) case-conversion attack, case-conversion attack on words in password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 Exempel 39 (1) 8-siffrig crack 40 41 Hashcat64-m 9700 hash -a 3 ? d? d? d? d? d? d? d? d -w 3 – O 42 (2) 1-8 siffror knäck 43 44 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? d? d? d? d? d? d? d? d 45 (3) 1 till 8 siffror små bokstäver knäcka 46 47 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? Jag? Jag? Jag? Jag? Jag? Jag? Jag? l 48 (4) 8-siffriga små bokstäver knäcka 49 50 Hashcat-m 9700 hash -a 3 ? Jag? Jag? Jag? Jag? Jag? Jag? Jag? l -w 3 – O 51 (5) 1-8 versaler knäcka 52 53 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? Du? Du? Du? Du? Du? Du? Du? u 54 (6) 8-siffriga versaler knäcka 55 56 Hashcat-m 9700 hash -a 3 ? Du? Du? Du? Du? Du? Du? Du? u -w 3 – O 57 (7) 5 siffror små bokstäver + stora bokstäver + siffror + specialtecken knäcka 58 59 Hashcat-m 9700 hash -a 3 ? b? b? b? b? b -w 3 60 (8) Använd ordboken för att knäcka 61 Använd password.lst ordboken för att knäcka med brute force, -w 3 Parametern är att ange strömförbrukningen 62 63 hashcat -m 9700 -a 0 -w 3 hash password.lst 64 Efter att knäckningen har utförts framgångsrikt, kommer hashcat automatiskt att avsluta knäckningen och visa knäckningsstatusen som knäckt, och Recvoered kommer också att visa om knäckningen var framgångsrik. 65 66 Knäck IP-adressen i known_hosts 67 Efter forskning fann man att known_hosts 68 69 (1) Beräkna HMAC SHA1-värde 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2) Kombinerad attack brutal kraft 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt - -hex-salt 82 Den kombinerade attacken är att kombinera ips_left.txt och ips_right.txt för att bilda en komplett IP-adress för brute force cracking. 83 84 ips_left.txt och ips_right.txt filer kan genereras med följande kod: 85 86 ip-gen.sh: 87 88 89 90 för a i `seq 0 255` 91 92 gör 93 94 för b i `seq0 255` 95 96 gör 97 < Använd en mask för att attackera 106 107 hashcat -a 3 -m 160 known_hosts.hash ipv4.hcmask- -hex-salt 108 Innehållet i ipv4.hcmask-filen kan laddas ner från denna webbplats. 109 110 Knäcka MD5-krypterad IP-adress 111 I nätverk eller konfigurationer som CDN är IP-adressen ofta MD5-krypterad, eftersom dess antal siffror är 3×4+3 (xxx.xxx.xxx.xxx) =17 bitar Det tar mycket lång tid att knäcka den med ett normalt lösenord. Men genom att analysera mönstret för dess IP-adress fann vi att dess adress xxx är alla siffror, så den kan attackeras genom kombinationen av hashcat och masker. 112 113 hashcat-a 1 – m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 Dessutom kommer IP-adressen att krypteras i F5:s cookie. Crackkoden du kan hänvisa till är som följer: 117 118 import struct 119 120 cookie = " 1005421066.20736.0000 " 121 122 (ip,port,end) = cookie.split (". ") 123 124 (a,b,c,d) = [ord (i) för i i struct.pack (" i ", int (ip))] 125 200> Sammanfattning av knäckningstips 130 När du använder GPU-läge för knäckning kan du använda-o-parametern för att automatiskt optimera 131 132 Brutal force knäcka ett MD5-värde 133 (1) 9-siffrig siffra knäcka 134 135 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? d? d? d? d? d? d? d? d? d 136 För att knäcka ett MD5-värde enbart måste du lägga till Force-parametern 137 138 (2) 9-siffrig bokstav knäckning 139 140 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? Jag? Jag? Jag? Jag? Jag? Jag? Jag? Jag? l 141 Knäcka Discuz-lösenordet med salt 142 (1) Nummerknäckning 143 7 siffror, 7 sekunder för att slutföra uppgiften. 144 145 Hashcat64.exe-a 3 - -kraft -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d 146 8-siffrig siffra knäckning, uppgiften slutfördes på 9 sekunder.: 147 148 Hashcat64.exe-a 3 - -kraft -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d 149 9-siffrig knäckning, uppgiften slutfördes på 9 sekunder. 150 151 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d? d 152 Alphabet Crack 153 (1) 6-siffriga små bokstäver 154 155 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Jag? Jag? Jag? Jag? Jag? l 156 (2) 7 små bokstäver 157 158 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Jag? Jag? Jag? Jag? Jag? Jag? l 159 (3) 8-siffriga små bokstäver 160 161 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Jag? Jag? Jag? Jag? Jag? Jag? Jag? l Slutför knäckningsuppgiften på cirka 9 minuter 162 (4) 9 små bokstäver 163 164 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Jag? Jag? Jag? Jag? Jag? Jag? Jag? Jag? l -O 165 Bokstäver plus siffror 166 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 167 (3) 7 versaler 168 169 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Du? Du? Du? Du? Du? Du? u 170 (4) 6 till 8 siffror knäck 171 172 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463- -increment - -increment-min 6 - -increment-max 8 ? Jag? Jag? Jag? Jag? Jag? Jag? Jag? l 173 Anpassad knäck 174 (1) Använd siffror plus bokstäver blandade med 6 siffror för att knäcka 175 176 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) Använd siffror plus bokstäver blandade med 7 siffror för att knäcka, knäckningstiden är 4 minuter och 16 sekunder 178 179 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 – O 180 (3) Crack med en 8-siffrig blandning av siffror plus bokstäver 181 182 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2? 2 -O 183 Dictionary Crack Mode 184 Hashcat64.exe-a 0 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 password.lst 185 Använd ordboken under ordboksmappen för att knäcka: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt – ta bort -o mysql-cracked.txt ..\dictionaries\* 188 Sessionsspara och återställ Crack 189 (1) Använd maskfilregler för att knäcka lösenord 190 191 hashcat-m 2611 -a 3 - -session mydz dz.hash masks/rockyou-7-2592000.hcmask 192 (2 Maskkrack 196 Maskregelfilen finns under masker, till exempel D: \PentestBox\hashcat-4.1.0\masks, och inställningen för att utföra kracken är: 197 198 masker/8char-1l-1u-1d-1s-compliant.hcmask 199 masker/8char-1l-1u-1d-1s-icke-kompatibel.hcmask 200 masker/rockyou-1-60.hcmask 201 masker/rockyou-2-1800.hcmask 202 masker/rockyou-3-3600.hcmask 203 masker/rockyou-4-43200.hcmask 204 masker/rockyou-5-86400.hcmask 205 masker/rockyou-6-864000.hcmask 206 masker/rockyou-7-2592000.hcmask 207 Använd regelfiler för att knäcka 208 209 Hashcat -m 300 mysqlhashes.txt – Ta bort -o mysql-cracked.txt ..\Ordböcker\* -r Regler\best64.rule 210 211 Hashcat -m 2611 -a 0 dz.hashpassword.lst -r Regler\best64.rule -o 212 Hashcat Parameteroptimering 213 Med tanke på Hashcats knäckhastighet och resursallokering kan vi konfigurera vissa parametrar 214 1.Workload tuning Lastjustering. 215 Värdena som stöds av denna parameter är 1,8,40,80,160 216 217 - -gpu-accel 160 GPU kan maximera prestanda. 218 2.Gpu loops Lastfinjustering 219 Den här parametern stöder värden i intervallet 8-1024 (vissa algoritmer stöder bara upp till 1000). 220 221 - -gpu-loops 1024 kan maximera GPU:s prestanda. 222 3.Segment storlek Ordbokscacheminnesstorlek 223 Den här parametern är att ställa in storleken på minnescachen. Dess funktion är att placera ordboken i minnescachen för att påskynda ordbokens knäckning Standarden är 32MB, som kan ställas in enligt dina egna minnesförhållanden. Ju större den är, desto större blir den. 224 225 - -segment-size 512 kan öka hastigheten på att knäcka stora ordböcker. 226 Sista: Rekommendationer för lösenordsinställningar 227 Använd en längre sträng 228 Använd en större teckenuppsättning bokstäver, siffror, symboler 229 230 Använd inte några tecken som kan vara relaterade till dig som ett lösenord eller en del av lösenordet Använd 231 232