 Recuperación de contraseña
Tutorial para descifrar contraseñas utilizando el rendimiento de la tarjeta gráfica GPU en el sistema windows, ¡incluidos ejemplos y pasos detallados!
Dado que la velocidad de descifrado de las herramientas generales de descifrado de contraseñas es demasiado lenta y no admiten muchos protocolos de descifrado de contraseñas, si se utiliza un descifrado por fuerza bruta, algunas contraseñas no se pueden romper en un año. Si utiliza un diccionario para ejecutarlo, debe tener una contraseña de texto claro. Sólo está en el diccionario, y si el diccionario de contraseñas es demasiado grande, es una pérdida de tiempo. También es muy común que no se ejecute. A continuación se recomienda una de las herramientas más rápidas del mundo para descifrado de contraseñas, hashcat, dirección github de hashcat, seleccione la última versión para descargar.
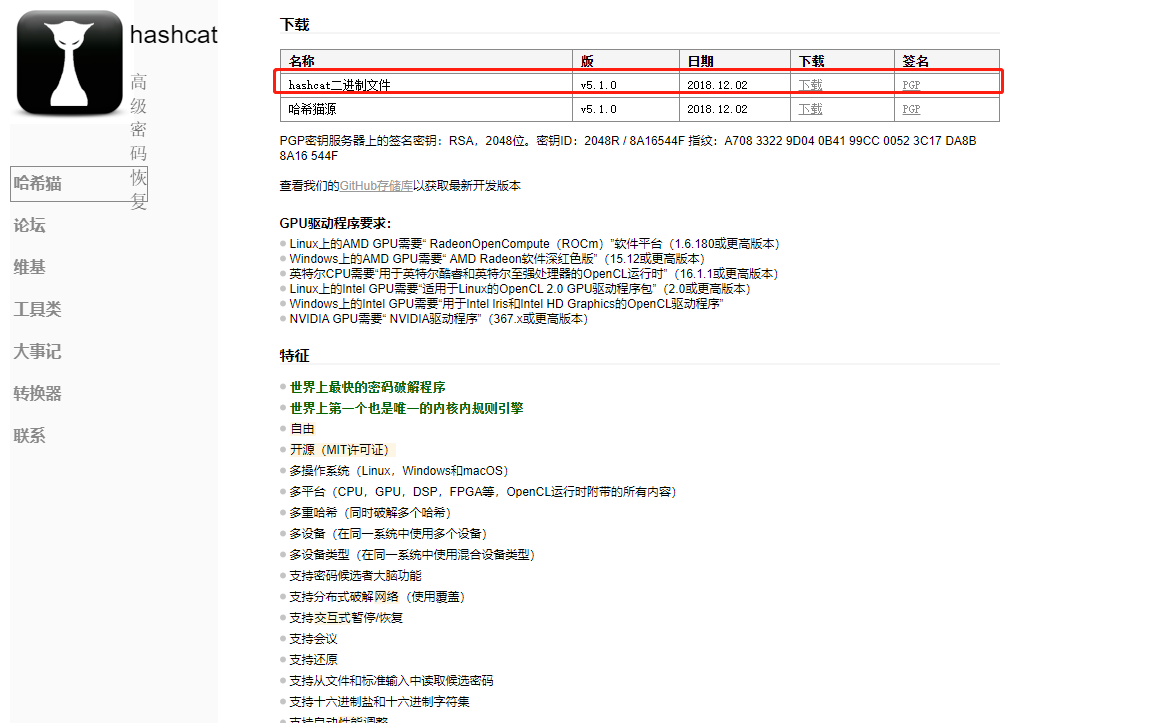
hashcat admite una variedad de núcleos informáticos:
GPU
CPU
APU
DSP
FPGA
Coprocesador
Descargue el controlador oficial de NVIDA
Vaya al sitio web oficial de NVIDA para descargar el controlador de tarjeta gráfica correspondiente al modelo de tarjeta gráfica de su computadora como se muestra en la figura y luego siga las instrucciones para instalarlo paso a paso.
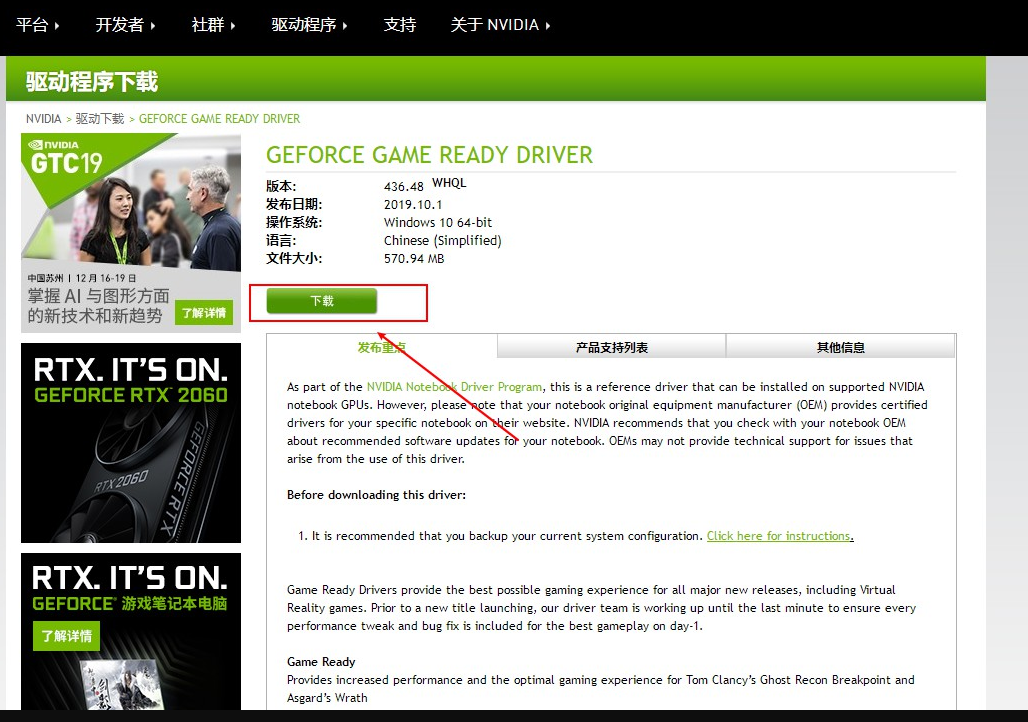
Una vez completada la instalación, reinicie la computadora.
(La tarjeta gráfica de NAVIDA solo necesita instalar el controlador oficial, que ya contiene las herramientas de cálculo de la GPU necesarias para que HASHCAT descifre contraseñas. Recuerde usar el controlador de tarjeta gráfica descargado oficialmente en la imagen anterior, no use el controlador de tarjeta gráfica que viene con windows.)
Prueba si HASHCAT puede utilizar la velocidad de cálculo de la GPU para descifrar contraseñas
1 hashcat64.exe -b
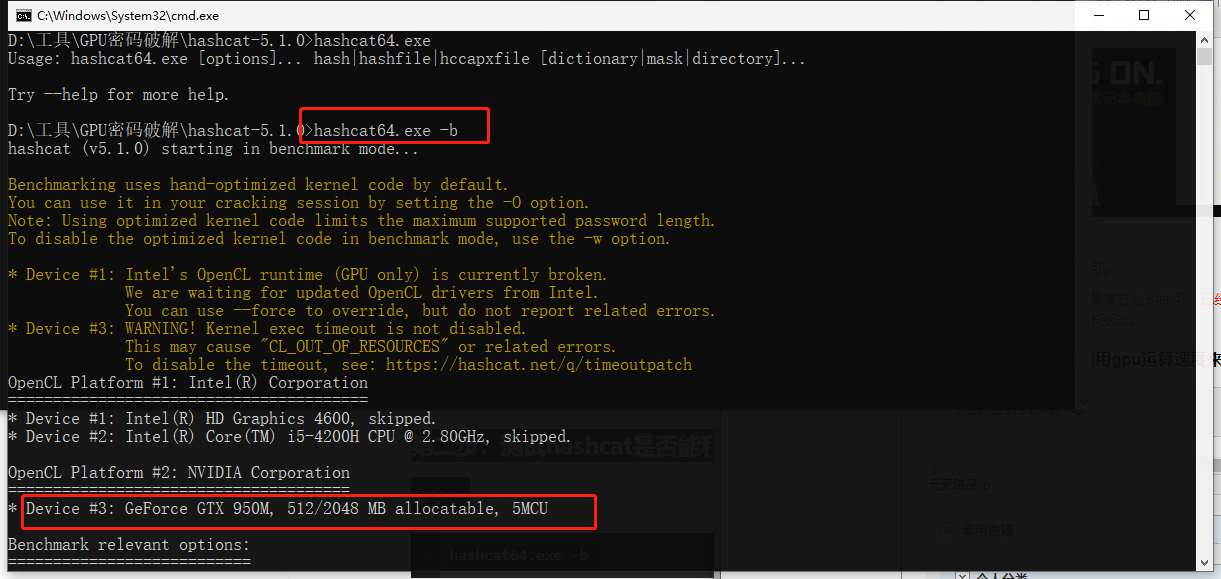
Prueba de referencia de la velocidad de HASHCAT para descifrar varios hash de contraseñas.
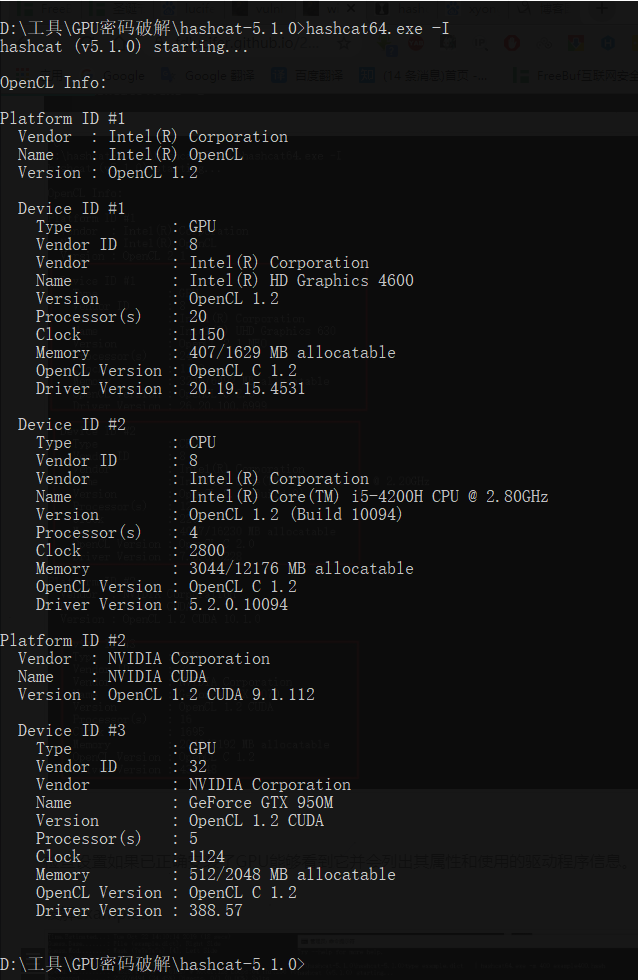
Comprobar la configuración de la GPU si está instalada correctamente puede verla y enumerará sus propiedades e información de los controladores utilizados.
Comando detallado y uso de hashcat
Normal
1 -m, — hash-type = NUM Categoría de hash, cuyo valor NUM se refiere al valor de la categoría de hash debajo de su información de ayuda, cuyo valor es un número. Si no se especifica el valor m, se refiere a MD5 por defecto, por ejemplo, -m 1800 es cifrado SHA512 Linux. 2 3 -a, – attack-mode = NUM Modo de ataque, cuyo valor hace referencia a los parámetros posteriores. "-A 0" ataque de diccionario, "-A 1" ataque combinado; Ataque de máscara "-A 3". 4 5 -V, — versión Información de la versión 6 7 -h, – ayuda Información de ayuda. 8 9 – quiet Modo silencioso, Salida suprimida
benchmark
1 -b, – benchmark Prueba la velocidad de descifrado de la computadora y visualiza la información relacionada con el hardware
Diversos
1 – hex-salt Los valores de sal se dan en hexadecimal 2 3 <145x144> Configurar el conjunto de caracteres para ser hexadecimal da 4 5 – runtime = NUM sesión abortada después de varios segundos de ejecución (valor NUM) 6 7 – status Habilita la actualización automática de la pantalla de estado 8 9 – status-timer = NUM Segundos de actualización de la pantalla de estado 10 11 – status-automat Muestra la vista de estado en un formato legible por máquina 12 13 – session
Archivo
1 -o, – outfile = FILE Define archivo hash Recuperar archivo de salida 2 3 – outfile-format = NUM Define el formato de salida del archivo hash, consulte las referencias a continuación 4 5 – outfile-autohex-disable Prohibir la salida hexadecimal de texto claro 6 < 14 15 – remove Elimina el hash descifrado con éxito, útil cuando el hash se lee del texto, evite eliminar manualmente el hash descifrado 16 17 – stdout Modo consola 18 19 – potfile-disable No escribir archivos pot 20 21 – debug-mode = NUM Defina el modo de depuración (mezcla únicamente mediante el uso de las reglas), consulte las referencias a continuación 22 23 – debug-file = file Archivo de salida para la regla de depuración (consulte Modo de depuración) 24 25 -e, – salt-file = file Defina la lista de archivos salados 26 27 – logfile-disable Inhibe el archivo de registro
Recursos
1 -c, – segment-size = NUM Tamaño de la caché de archivos de diccionario (M) 2 3 -n, – threads = NUM Número de hilos 4 5 -s, – words-skip = NUM Número de palabras omitidas 6 7 -l, – words-limit = NUM Número de palabras limitadas (distribuidas)
Reglas
1 -r, – rules-file = archivo <4x31>
Reglas
1 -r, – rules-file = archivo Usar archivos de reglas: -r 1.rule, 2 3 -g, – generate-rules = NUM Generar al azar reglas 4 5 – generate-rules-func-min = Mínimo por regla aleatoria 6 7 – generate-rules-func-max = Mínimo por regla aleatoria 8 9 – generate-rules-seed = NUM Número obligatorio de semillas de RNG
Conjunto de caracteres personalizado
1 -1, – custom-charset1= Conjunto de caracteres definido por el usuario 2 3 -2, – custom-charset2= CS Por ejemplo: 4 5 -3, – custom-charset3= CS – custom-charset1=? dabcdef : ¿Configuración? 1 para 0123456789abcdef 6 7 -4, – custom-charset4= CS -2mycharset.hcchr : configurar ? 2 Incluido en mycharset.hcchr
Modo de ataque
1 – toggle-min = NUM Valor mínimo de una letra en el diccionario 2 3 – toggle-max = NUM Valor máximo de una letra en el diccionario 4 5 – increment Utiliza el modo de mejora 6 7 Valor mínimo de carácter en el diccionario 18 19 – table-max = NUM Valor máximo de carácter en el diccionario 20 21 – pw-min = NUM Imprime un carácter candidato si la longitud es mayor que NUM 22 23 – pw-max = NUM Imprime un carácter candidato si la longitud es menor que NUM 24 25 – elem-cnt-min = NUM Número mínimo de elementos por cadena 26 27 – elem-cnt-max = NUM Número máximo de elementos por cadena 28 32 33 – case-permute Invertir cada palabra en el diccionario
Referencia
1 = hash [: salt] 2 = plain plain 3 = hash [: salt]: plain 4 = hex_plain 5 = hash [: salt]: hex_plain 6 = plain:hex_plain < Archivo de salida en modo de depuración (Solo para el modo híbrido, utilizando reglas):
1 = Guardar Encontrar Regla 2 = Guardar original Palabra 3 = Guardar original Palabra y Encontrar Regla 4 = Guardar original Palabra, Encontrar Regla y plain
Conjunto de caracteres incorporado:
1 ? l = abcdefghijklmnopqrstuvwxyz representa letras minúsculas 2 3 ? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ representa mayúsculas 4 5 ? d = 0123456789 representa los números 6 7 ? s = ! " #$% &' () * +, -. /:; < = >? @ [\] ^_` {|} ~ representa caracteres especiales 8 9 ? ¿Un = ? ¿Yo? ¿Usted? ¿d? s Combinación de números mayúsculos y minúsculos y caracteres especiales 10 11 ? b =0 – 0xff
Modo de ataque
1 0 = Recta (crack de diccionario) 2 3 1 = Combinación (crack de combinación) 4 5 2 = Toggle-Case ( Conversión de mayúsculas y minúsculas) 6 7 3 = Brute-force (descifrado por fuerza bruta de máscara) 8 9 4 = Permutación (descifrado de secuencia) 10 11 5 = Table-Lookup (descifrado de búsqueda de tabla) 12 13 6 = híbrido dicto + máscara Diccionario más máscara crack 14 15 7 = híbrido máscara + dicto máscara + diccionario crack 16 17 8 = príncipe (príncipe crack)
Tipo de hash
Para obtener ejemplos de valores específicos de hash, consulte la URL
1 0 = MD5 2 3 10 = MD5 ($pas.$sal) 4 5 20 = MD5 ($salt.$pass) 6 7 30 = MD5 (unicode ($pass)). $sal) 8 9 40 = MD5 ($sal. unicode ($pass)) 10 11 50 = HMAC-MD5 (clave = $pass) 12 13 60 = HMAC-MD5 (clave = $sal) 14 15 100 = SHA1 16 17 110 < 18 19 120 = SHA1 ($salt.$pass) 20 21 130 = SHA1 (unicode ($pass)). $sal) 22 23 140 = SHA1 ($sal. unicode ($pass)) 24 25 150 = HMAC-SHA1 (clave = $pass) 26 27 160 = HMAC-SHA1 (clave = $sal) 28 29 200 = MySQL323 30 31 < Cisco-IOS MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = Dominio Credenciales almacenadas en caché (DCC), MSCache 42 43 1400 = < 46 47 1420 = SHA256 ($salt.$pass) 48 49 1430 = SHA256 (unicode ($pass). $salt) 50 51 1431 = base64 (SHA256 (unicode ($pass))) 52 53 1440 = SHA256 ($salt.unicode (57 1460 = HMAC-SHA256 (clave = $sal) 58 59 1600 = md5apr1, MD5 (abr), Apache MD5 60 61 1700 = SHA512 62 63 1710 = SHA512 ($pas.$sal) 64 65 1720 = SHA512 ($salt.$pass) 66 67 1730 = SHA512 (unicode ($pass)). $sal) 68 69 1740 = SHA512 ($sal. unicode ($pass)) 70 71 1750 = HMAC-SHA512 (clave = $pass) 72 73 1760 = HMAC-SHA512 (clave = $sal) 74 75 1800 = SHA512 (Unix) 76 77 2400 = Cisco-PIX MD5 Blowfish (OpenBSD) 86 87 3300 = MD5 (sol) 88 89 3500 = MD5 (MD5 ($pass))) 90 91 3610 = MD5 (MD5 ($sal)). $pass) 92 93 3710 = MD5 ($sal. MD5 ($pass)) 94 95 3720 = MD5 ($pass. MD5 ($sal)) 96 97 3800 = MD5 ($sal.$pas.$sal) 98 99 3910 = MD5 (MD5 ($pass)). MD5 ($sal)) 100 101 4010 = MD5 ($sal. MD5 ($sal.$pass) ) 102 103 4110 = MD5 ($sal. MD5 ($pas.$sal) ) 104 105 4210 = MD5 ($USNombre.0.$pass) 106 107 4300 = MD5 (strtoupper (MD5 ($pass))) 108 109 4400 = MD5 (SHA1 ($pass)) 110 111 4500 = doble SHA1 112 113 4600 = SHA1 (SHA1 ($pass))) 114 115 4700 = SHA1 120 121 5000 = SHA-3 (Keccak) 122 123 5100 = medio MD5 124 125 5200 = contraseña seguro SHA256 126 127 5300 = IKE-PSK MD5 128 129 5400 = IKE-PSK <137 5800 = Android PIN 138 139 6300 = AIX {smd5} 140 141 6400 = AIX {ssha256} 142 143 6500 = AIX {ssha512} 144 145 6700 = AIX {ssha1} 146 147 6900 = GOST, GOST R 34.11-94 148 < Woltlab Burning Board 3 162 163 8900 = scrypt 164 165 9200 = Cisco $8$ 166 167 9300 = Cisco $9$ 168 169 9800 = Radmin2 170 171 10000 = Django ( 183 11400 = SIP Resumen Autenticación (MD5) 184 185 99999 = Texto simple
Tipo de hash especial
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1 (Base64), Netscape LDAPSHA 10 11 v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL (2000) 24 25 132 = MSSQL (2005) 26 27 133 = PeopleSoft 28 29 141 = EPiServer < LDAP {SSHA512} 36 37 1722 = OS X v10.7 38 39 1731 = MSSQL (2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44 < Paso 4: Ejemplo de regla de descifrado de contraseña de hashcat
1 (1) Ataque de diccionario 2 3 -a 0 contraseña.lst 4 (2) 1 a 8 son ataques de máscara digital 5 6 -a 3 - -increment - -increment-min 1- -increment-max 8 ? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? d – O 7 ? d representa un número, ¿se puede reemplazar por letras minúsculas? l, ¿letras mayúsculas? ¿u, carácter especial? s, letras mayúsculas y minúsculas + caracteres especiales? a, – O representa el modo de craqueo óptimo, este parámetro se puede agregar O no. 8 9 (3) 8 es un ataque digital 10 11 -a 3 ? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? d 12 De la misma manera, se puede configurar en letras mayúsculas, minúsculas, caracteres especiales y otros modos según el número de dígitos. 13 14 (4) Carácteres personalizados 15 Hoy en día, las contraseñas con números o letras puras son relativamente raras. Según el análisis de contraseñas filtradas por expertos en contraseñas, el 90% de las contraseñas personales son una combinación de letras y números, que pueden ser caracteres personalizados para el descifrado con fuerza bruta. Hashcat admite 4 conjuntos de caracteres personalizados, a saber, -1 -2 -3 -4. Al definirlo, solo necesita ser así-2 ? ¿Yo? d , entonces se puede especificar más adelante? 2,? 2 significa letras minúsculas y números. En este momento, es necesario descifrar una letra minúscula mixta de 8 dígitos más números: 16 17 Hashcat.exe -a 3 – ¿fuerza -2 ? ¿Yo? d ¿Valor hash o archivo hash ? 2? 2? 2? 2? 2? 2? 2? 2 18 Por ejemplo, descifrado dz letras minúsculas + números mixto 8 dígitos descifrado de contraseña: 19 20 Hashcat -m 2611 -a 3 -2 ? ¿Yo? d dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Descifrado de fuerza bruta de máscara de diccionario 22 Hashcat también admite un método de descifrado de fuerza bruta de diccionario, que es agregar fuerza bruta antes y después del diccionario. Una secuencia de caracteres, como agregar 3 como un número después del diccionario, es muy común.Utilice el sexto modo de ataque: 23 24 a-6 (híbrido dict + máscara) 25 Si se agrega delante del diccionario, use el modo de ataque séptimo, que es ( a-7 = Hybridmask + dict), a continuación, agregue el número 123 al archivo del diccionario para descifrar: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 ¿password.lst ? ¿d? ¿d? d 28 Si la contraseña de ffe1cb31eb084cd7a8dd1228c23617c8 es contraseña123, entonces siempre que contraseña.lst contenga 123 29 30 (6) Máscara + Diccionario Brute Force 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 contraseña.lst ? ¿d? ¿d? d 33 Si la contraseña de ffe1cb31eb084cd7a8dd1228c23617c8 es 123password, entonces siempre que contraseña.lst contenga contraseña. 34 35 (7) Ataque de conversión de mayúsculas, ataque de conversión de mayúsculas en palabras en contraseña.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 contraseña.lst 38 Ejemplos 39 (1) 8 dígitos cifrado 40 41 Hashcat64-m 9700 hash -a 3 ? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? d -w 3 – O 42 (2) 1-8 dígitos crack 43 44 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? d 45 (3) Descifrado de letras minúsculas de 1 a 8 dígitos 46 47 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? l 48 (4) 8 letras minúsculas descifradas 49 50 Hashcat-m 9700 hash -a 3 ? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? l -w 3 – O 51 (5) 1-8 letras mayúsculas crack 52 53 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? ¿Tú? ¿Usted? ¿Usted? ¿Tú? ¿Usted? ¿Tú? ¿Usted? u 54 (6) 8 letras mayúsculas crack 55 56 Hashcat-m 9700 hash -a 3 ? ¿Usted? ¿Usted? ¿Usted? ¿Usted? ¿Usted? ¿Usted? ¿Usted? u -w 3 – O 57 (7) 5 minúsculas + mayúsculas + números + caracteres especiales crack 58 59 Hashcat-m 9700 hash -a 3 ? ¿b? ¿b? ¿b? ¿b? b -w 3 60 (8) Utilice el diccionario para descifrar 61 Utilice el diccionario password.lst para descifrar con fuerza bruta, -w 3 El parámetro especifica el consumo de energía 62 63 hashcat -m 9700 -a 0 -w 3 hash password.lst 64 Después de ejecutar el descifre con éxito, hashcat terminará automáticamente el descifre y mostrará el estado del descifre como descifrado. También mostrará si el descifre fue exitoso en Recvoered. 65 66 Descifre la dirección IP en known_hosts 67 Después de la investigación, se descubrió que 68 69 (1) Calcular el valor HMAC SHA1 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2) Ataque combinado Fuerza bruta 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt - -hex-salt 82 Un ataque combinado consiste en combinar ips_left.txt e ips_right.txt para formar una dirección IP completa para el descifrado por fuerza bruta. 83 84 Los archivos ips_left.txt e ips_right.txt se pueden generar con el siguiente código: 85 86 ip-gen.sh: 87 88 89 90 para a en `seq 0 255` 91 92 do 93 94 para b en `seq0 255` 95 96 do 97 < Ataque con máscaras 106 107 hashcat -a 3 -m 160 known_hosts.hash ipv4.hcmask- -hex-salt 108 El contenido del archivo ipv4.hcmask se puede descargar en este sitio. 109 110 Descifrar direcciones IP cifradas con MD5 111 En redes o configuraciones como CDN, las direcciones IP a menudo se cifraban con MD5, debido a su número de dígitos 3×4+3 (xxx.xxx.xxx.xxx) =17 bits. Lleva mucho tiempo descifrado a través de contraseñas normales. Sin embargo, al analizar las reglas de sus direcciones IP, se descubrió que sus direcciones xxx son todos números, por lo que se pueden atacar a través de combinaciones y máscaras de hashcat. 112 113 hashcat-a 1 – m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 Además, la dirección IP de F5 será cifrada en la cookie. El código de crack al que se puede consultar es el siguiente: 117 118 importar estructura 119 120 cookie = " 1005421066.20736.0000 " 121 122 (ip,port,end) = cookie.split (". ") 123 124 (a,b,c,d) = [ord (i) para i en struct.pack (" i ", int (ip))] 125 200> Resumen de habilidades de descifrado 130 Al utilizar el modo GPU para descifrado, puede utilizar el parámetro-o para optimizar automáticamente 131 132 Descifrado con fuerza bruta de un valor MD5 133 (1) Descifrado digital de 9 dígitos 134 135 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? d 136 Descifrar un valor MD5 por separado requiere agregar el parámetro force 137 138 (2) Descifrar letras de 9 dígitos 139 140 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? l 141 Descifrar la contraseña de discuz con sal 142 (1) Descifrar números 143 7 dígitos, descifrar y completar la tarea en 7 segundos. 144 145 Hashcat64.exe-a 3 - -fuerza -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? d 146 Descifrado de números de 8 dígitos, descifrado en 9 segundos para completar la tarea.: 147 148 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? d 149 Descifrado de 9 dígitos, descifrado en 9 segundos para completar la tarea. 150 151 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? d 152 Crack de letras 153 (1) Letras minúsculas de 6 dígitos 154 155 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? l 156 (2) 7 letras minúsculas 157 158 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? l 159 (3) Letras minúsculas de 8 dígitos 160 161 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? l Complete la tarea de descifrado en unos 9 minutos 162 (4) 9 letras minúsculas 163 164 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? l -O 165 Letras más números 166 Hashcat64.exe-a 3 - -force -m 2611 -2 ? ¿d? l ffe1cb31eb084cd7a8dd1228c23617c8: ¿f56463? 2? 2? 2? 2? 2? 2? 2 167 (3) 7 letras mayúsculas 168 169 Hashcat64.exe-a 3 – fuerza – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? ¿Usted? ¿Usted? ¿Tú? ¿Tú? ¿Usted? ¿Usted? u 170 (4) 6 a 8 dígitos cifrado 171 172 Hashcat64.exe-a 3 – fuerza – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463- -increment - -increment-min 6 - -increment-max 8 ? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? ¿Yo? l 173 Crack personalizado 174 (1) Utilice números más letras mezcladas con 6 dígitos para crack 175 176 Hashcat64.exe-a 3 - -force -m 2611 -2 ? ¿d? l ffe1cb31eb084cd7a8dd1228c23617c8: ¿f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) Utilice números más letras mezcladas con 7 dígitos para descifrar, el tiempo de descifrar es de 4 minutos y 16 segundos 178 179 Hashcat64.exe-a 3 - -force -m 2611 -2 ? ¿d? l ffe1cb31eb084cd7a8dd1228c23617c8: ¿f56463? 2? 2? 2? 2? 2? 2? 2 – O 180 (3) Utilice números más letras mezcladas con 8 bits para descifrar 181 182 Hashcat64.exe-a 3 - -force -m 2611 -2 ? ¿d? l ffe1cb31eb084cd7a8dd1228c23617c8: ¿f56463? 2? 2? 2? 2? 2? 2? 2? 2 -O 183 Modo de descifrado de diccionario 184 Hashcat64.exe-a 0 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 contraseña.lst 185 Utilice el diccionario en la carpeta de diccionario para descifrar: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt – Eliminar -o mysql-cracked.txt ..\dictionaries\* 188 Guardar y recuperar sesiones Crack 189 (1) Utilice las reglas del archivo mask para descifrar contraseñas 190 191 hashcat-m 2611 -a 3 - -sesión mydz dz.hash masks/rockyou-7-2592000.hcmask 192 (2 Crack de máscara 196 El archivo de regla de máscara se encuentra bajo máscaras, por ejemplo, D: \PentestBox\hashcat-4.1.0\masks, y la configuración de crack de ejecución es: 197 198 máscaras/8char-1l-1u-1d-1s-compliant.hcmask 199 máscaras/8char-1l-1u-1d-1s-no conformant.hcmask 200 máscaras/rockyou-1-60.hcmask 201 máscaras/rockyou-2-1800.hcmask 202 máscaras/rockyou-3-3600.hcmask 203 máscaras/rockyou-4-43200.hcmask 204 máscaras/rockyou-5-86400.hcmask 205 máscaras/rockyou-6-864000.hcmask 206 máscaras/rockyou-7-2592000.hcmask 207 Utilice archivos de reglas para descifrar 208 209 Hashcat -m 300 mysqlhashes.txt – Eliminar -o mysql-cracked.txt ..\Diccionarios\* -r Reglas\best64.rule 210 211 Hashcat -m 2611 -a 0 dz.hashpassword.lst -r Reglas\best64.rule -o 212 Hashcat Optimización de parámetros 213 Teniendo en cuenta la velocidad de descifrado de hashcat y la asignación de recursos, podemos configurar algunos parámetros 214 1. Carga de trabajo Ajuste Ajuste de carga. 215 Los valores admitidos por este parámetro son 1,8,40,80,160 216 217 - -gpu-accel 160 Puede maximizar el rendimiento de la GPU. 218 2.Gpu loops Ajuste fino de carga 219 Este parámetro soporta un rango de valores de 8-1024 (algunos algoritmos solo soportan hasta 1000). 220 221 - -gpu-loops 1024 permite que la GPU maximice su rendimiento. 222 3.segmento tamaño tamaño de la memoria caché del diccionario 223 Este parámetro configura el tamaño de la memoria caché. Su función es colocar el diccionario en la memoria caché para acelerar el descifrado del diccionario. La velocidad predeterminada es de 32 MB, que se puede configurar de acuerdo con sus propias condiciones de memoria. Por supuesto, cuanto más grande sea, más bloqueado será. 224 225 - -segment-size 512 Puede mejorar la velocidad de descifrado de diccionarios grandes. 226 Último: Recomendaciones de configuración de contraseña 227 Utilice cadenas de caracteres más largas 228 Utilice conjuntos de caracteres más grandes Letras, números, símbolos 229 230 No utilice ningún carácter que pueda estar relacionado con usted como contraseña o parte de la contraseña Utilice 231 232
Herramientas relacionadas