 Maître de récupération de mot de passe de document
Tutoriel pour casser les mots de passe à l'aide des performances de la carte graphique GPU sous le système windows, avec des exemples et des étapes détaillées!
Étant donné que la vitesse de craquage des outils généraux de craquage de mots de passe est trop lente et qu'il ne prend pas en charge de nombreux protocoles de craquage de mots de passe, certains mots de passe ne peuvent pas être brisés en un an. Si vous utilisez un dictionnaire pour l'exécuter, vous devez utiliser le mot de passe en texte clair. Il suffit de le faire dans le dictionnaire, et si le dictionnaire de mots de passe est trop grand, c'est une perte de temps. Il est également très courant de ne pas pouvoir s'exécuter. Voici un outil de craquage de mots de passe le plus rapide au monde, hashcat, adresse github hashcat, sélectionnez la dernière version pour télécharger.
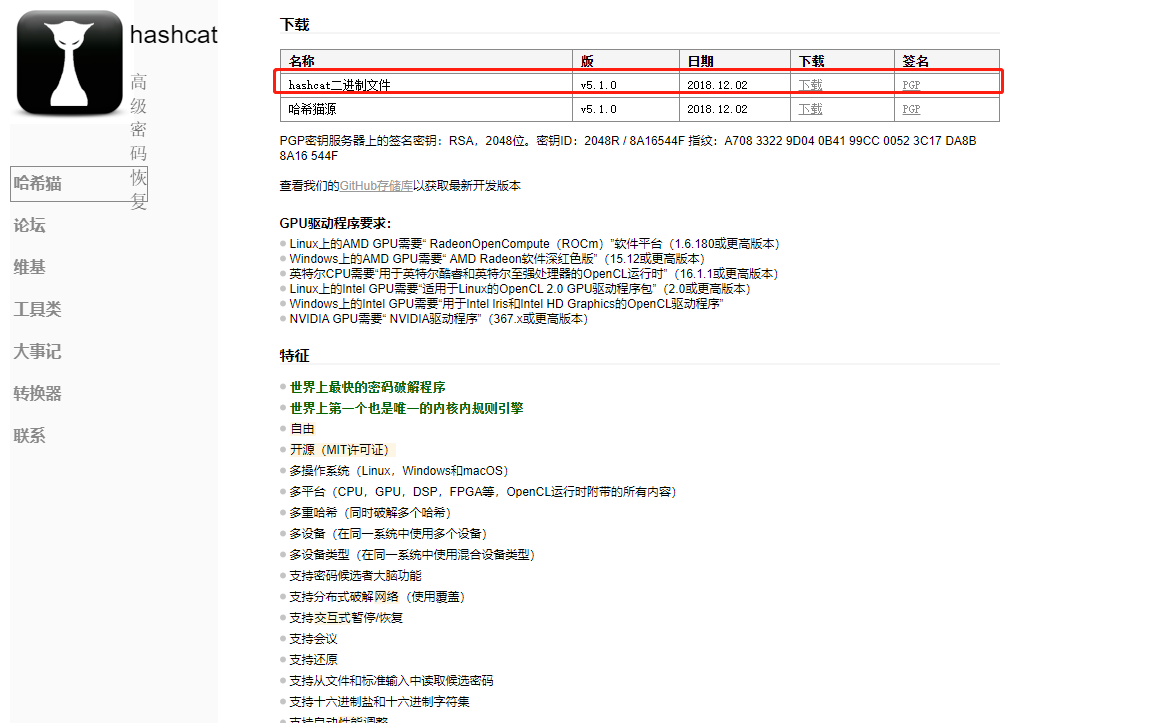
hashcat prend en charge plusieurs cœurs informatiques:
GPU
CPU
APU
DSP
FPGA
Coprocesseur
Téléchargez le pilote officiel NVIDA
Accédez au site officiel de NVIDA pour télécharger le pilote de carte graphique correspondant au modèle de carte graphique de votre ordinateur comme indiqué sur la figure, puis suivez les instructions pour l'installer étape par étape.
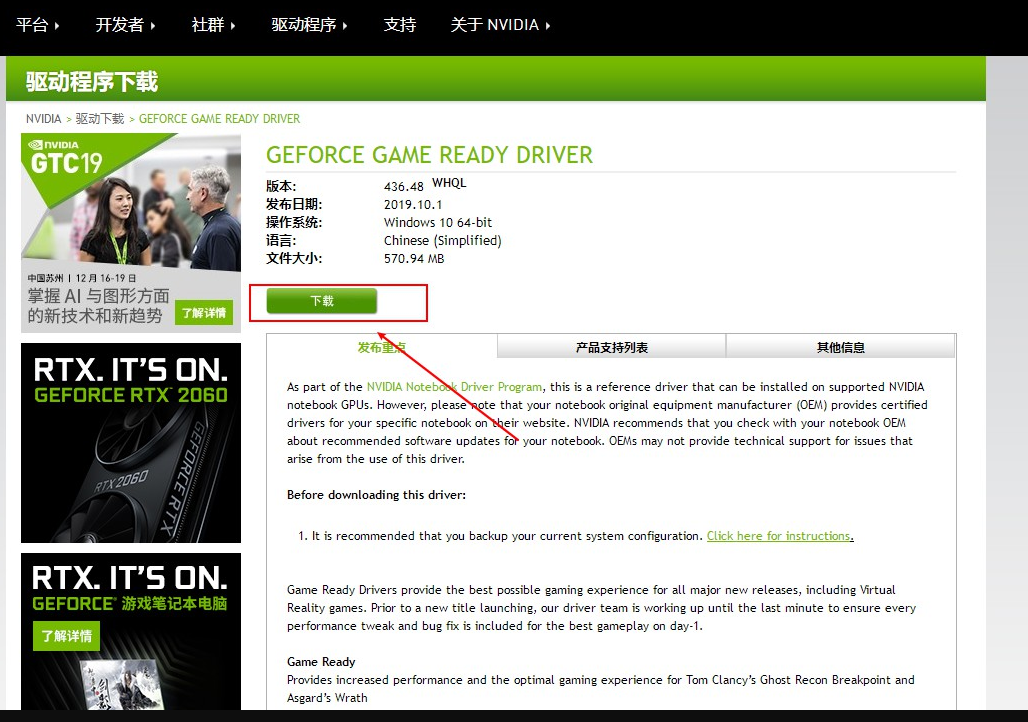
Une fois l'installation terminée, redémarrez simplement votre ordinateur.
(La carte graphique de NAVIDA n'a besoin que d'installer le pilote officiel, qui contient déjà les outils de calcul GPU nécessaires à HASHCAT pour casser les mots de passe. N'oubliez pas d'utiliser le pilote de carte graphique officiellement téléchargé sur l'image ci-dessus, n'utilisez pas le pilote de carte graphique fourni avec windows.)
Testez si HASHCAT peut utiliser la vitesse de calcul du GPU pour casser les mots de passe
1 hashcat64.exe -b
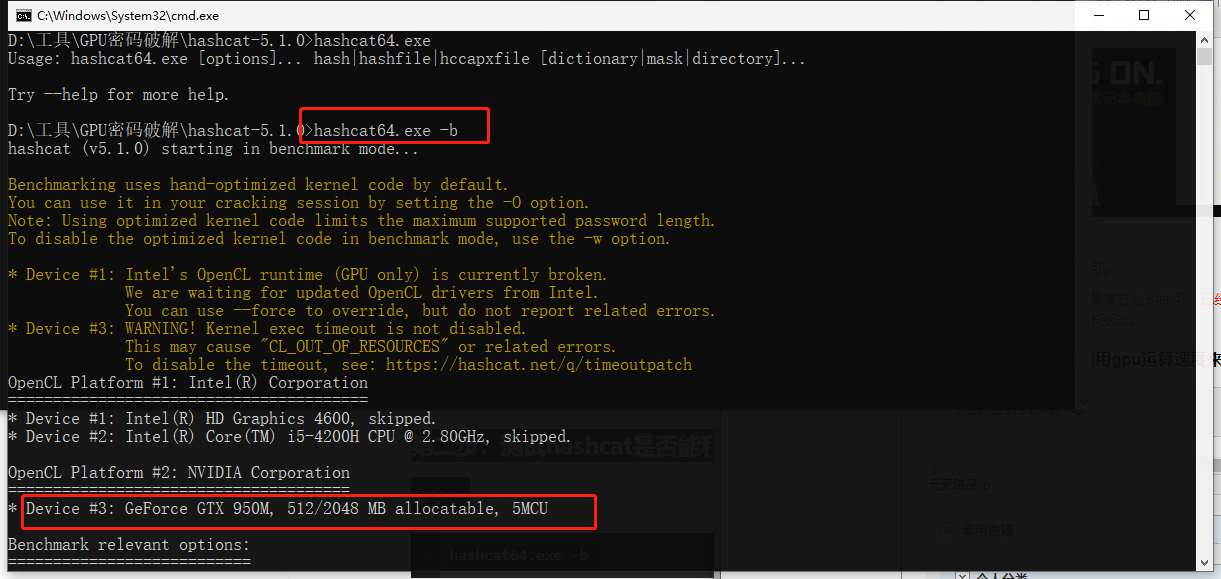
Testez la vitesse à laquelle HASHCAT craque divers hash de mot de passe.
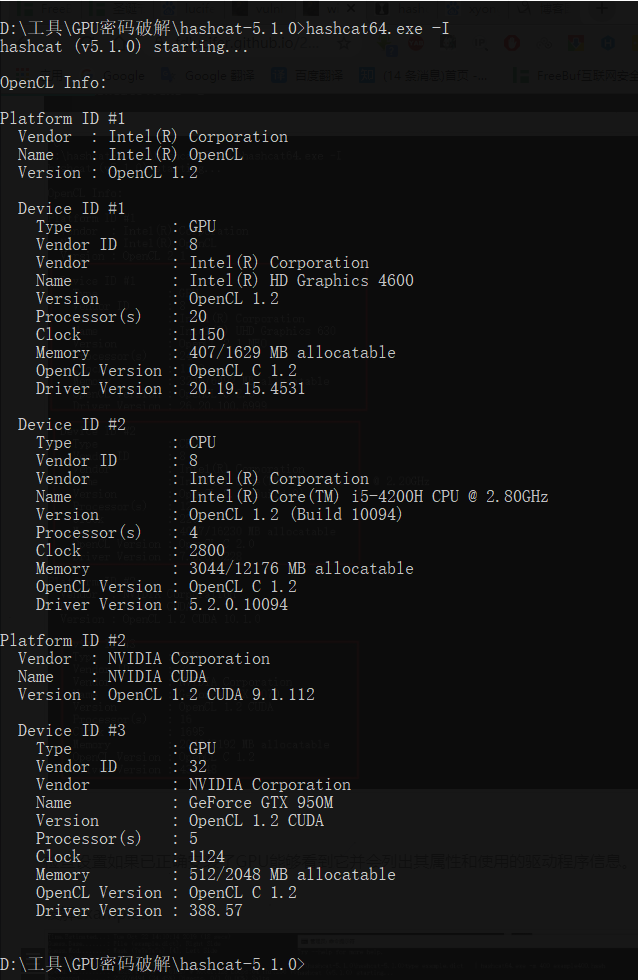
Vérifiez les paramètres Si le GPU est correctement installé, il peut le voir et répertorie ses propriétés et les informations sur les pilotes utilisés.
hashcat Commandes détaillées et utilisation
Normal
1 -m, — hash-type = NUM Catégorie de hachage, dont la valeur NUM se réfère à la valeur de la catégorie de hachage sous ses informations d'aide, dont la valeur est numérique. Si la valeur m n'est pas spécifiée, elle fait référence par défaut à MD5, par exemple-M 1800 est un cryptage SHA512 Linux. 2 3 -a, – attack-mode = NUM mode d'attaque dont la valeur fait référence aux paramètres en face. Attaque de dictionnaire "-A 0", attaque combinée "-A 1" ; Attaque de masque "-A 3". 4 5 -V, — version Informations sur la version 6 7 -h, — aide Informations sur l'aide. 8 9 – quiet Mode silencieux, Suppression de la sortie
Référence
1 -b, – benchmark Test de la vitesse de craquage de l'ordinateur et affichage des informations relatives au matériel
Divers
1 – hex-salt Les valeurs de salt sont données en hexadécimal 2 3 – hex-charset Réglage de l'ensemble de caractères est donné en hexadécimal 4
Fichier
1 -o, – outfile = FILE Définir le fichier hachage Récupérer le fichier de sortie 2 3 – outfile-format = NUM Définir le format de sortie du fichier hachage, voir les références ci-dessous 4 5 – outfile-autohex-disable Interdire la sortie hexadécimale de texte clair 6 7 -p, – separator = CHAR Définir un caractère de séparation pour la liste hachage/fichier de sortie 8 9 – afficher Afficher uniquement les mots de passe qui ont été cassés 10 11 14 15 – remove Supprime le hash craqué avec succès, utile lorsque le hash est lu à partir du texte, évitez de supprimer manuellement le hash déjà craqué vous-même 16 17 – stdout mode console 18 19 – potfile-disable Ne pas écrire le fichier pot 20 21 – debug-mode = NUM Définir le mode de débogage (mélanger uniquement en utilisant les règles), voir les références ci-dessous 22 23 – debug-file = file Fichier de sortie pour les règles de débogage (voir Mode de débogage) 24 25 -e, – salt-file = file Définir la liste des fichiers salés 26 27 – logfile-disable Désactiver logfile
Ressources
1 -c, – segment-size = NUM Taille du cache du fichier dictionnaire (M) 2 3 -n, – threads = NUM Nombre de threads 4 5 -s, – words-skip = NUM Nombre de mots sautés 6 7 -l, – words-limit = NUM Limiter le nombre de mots (distribué)
Règles
1 -r, – rules-file = file Utiliser les fichiers de règles: -r 1.rule, 2 3 -g, – generate-rules = NUM Générer des règles au hasard 4 5 – generate-rules-func-min = Minimum par règle aléatoire 6 7 – generate-rules-func-max = Maximum par règle aléatoire 8 9 – generate-rules-seed = NUM Nombre obligatoire de graines RNG
Ensemble de caractères défini par l'utilisateur 2 3 -2, – custom-charset2= CS Par exemple: 4 5 -3, – custom-charset3= CS – custom-charset1=? dabcdef : paramètres? 1 définit pour 0123456789abcdef 6 7 -4, – custom-charset4= CS -2mycharset.hcchr : ? 2 inclus dans mycharset.hcchr
mode attaque
1 – toggle-min = NUM Valeur minimale d'une lettre dans un dictionnaire 2 3 – toggle-max = NUM Valeur maximale d'une lettre dans un dictionnaire 4 5 – increment Utilisation du mode amélioré 6 7 – increment-min = NUM Valeur de début du mode amélioré 8 9 – increment-max = NUM Valeur de fin du mode amélioré 10 11 – perm-min = NUM Filtrer les mots qui sont plus petits que le nombre de numéros 12 13 Imprimez alors les caractères candidats 24 25 – elem-cnt-min = NUM Nombre minimum d'éléments par chaîne 26 27 – elem-cnt-max = NUM Nombre maximum d'éléments par chaîne 28 29 – wl-dist-len Calculez la distribution de longueur de sortie à partir du tableau du dictionnaire 30 31 – wl-max = NUM Chargez les mots NUM à partir du fichier du dictionnaire et définissez 0 pour interdire le chargement. 32 33 – case-permute Inverse chaque mot dans le dictionnaire
Référence
1 = hash [: salt] 2 = plain plain 3 = hash [: salt]: plain 4 = hex_plain 5 = hash [: salt]: hex_plain 6 = plain:hex_plain 7 = hash [: salt]: plain:hex_plain 8 = crackpos 9 = hash [: salt]: crackpos 10 = plain:crackpos 11 = hash [: salt]: plain:crackpos 12 Fichier de sortie en mode de débogage (pour le mode hybride uniquement, en utilisant des règles):
1 = Sauvegarder Trouver règle 2 = Sauvegarder original mot 3 = Sauvegarder original mot et Trouver règle 4 = Sauvegarder original mot, Trouver règle et modifier simple
<89x8 9>Ensemble de caractères intégré:
1 ? l = abcdefghijklmnopqrstuvwxyz pour les minuscules 2 3 ? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ pour les majuscules 4 5 ? d = 0123456789 représente le nombre 6 7 ? s = ! " #$% &' () * +, -. /:; < = >? @ [\] ^_` {|} ~ représente les caractères spéciaux 8 9 ? A = ? Moi? Vous? d? s Combinaison de chiffres majuscules et minuscules et de caractères spéciaux 10 11 ? b = 0 – 0xff
Mode d'attaque
1 0 = Droite (Dictionary Crack) 2 3 1 = Combinaison (Combination Crack) 4 5 2 = Toggle-Case ( Conversion de majuscules et minuscules) 6 7 3 = Brute-force (craquage de force Brute de masque) 8 9 4 = Permutation (craquage de séquence) 10 11 5 = Table-Lookup (craquage de Table de recherche) 12 13 6 = hybride dict + masque Dictionnaire plus masque crack 14 15 7 = hybride masque + dict masque + dictionnaire crack 16 17 8 = Prince (Prince crack)
Type de hachage
Pour des exemples de valeurs spécifiques de hachage, veuillez vous référer à l'URL
1 0 = MD5 2 3 10 = MD5 ($pass.$sel) 4 5 20 = MD5 ($salt.$pass) 6 7 30 = MD5 (unicode ($pass). $sel) 8 9 40 = MD5 ($sel. unicode ($pass)) 10 11 50 = HMAC-MD5 (clé = $pass) 12 13 60 = HMAC-MD5 (clé = $salt) 14 15 100 = SHA1 16 17 110 = SHA1 ($pass.$salt) 18 19 120 = SHA1 ($salt.$pass) 20 21 130 = SHA1 (unicode ($pass). $salt) 22 23 140 = SHA1 ($salt.unicode ($pass)) 24 25 150 = HMAC-SHA1 (clé = $pass) = phpass, MD5 (WordPress), MD5 (phpBB3), MD5 (Joomla) 34 35 500 = md5crypt, MD5 (Unix), FreeBSD MD5,Cisco-IOS MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = domaine mise en cache identifiants 46 47 1420 = SHA256 ($salt.$pass) 48 49 1430 = SHA256 (unicode ($pass). $salt) 50 51 1431 = base64 (SHA256 (unicode ($pass))) 52 53 1440 = SHA256 ($salt.unicode ($pass)) 54 55 1450 <60 61 1700 = SHA512 62 63 1710 = SHA512 ($pass.$sel) 64 65 1720 = SHA512 ($salt.$pass) 66 67 1730 = SHA512 (unicode ($pass). $sel) 68 69 1740 = SHA512 ($sel. unicode ($pass)) 70 71 1750 = HMAC-SHA512 (clé = $pass) 72 73 1760 = HMAC-SHA512 (clé = $salt) 74 75 1800 = SHA512 (Unix) 76 77 2400 = Cisco-PIX MD5 78 < Blowfish (OpenBSD) 86 87 3300 = MD5 (Sun) 88 89 3500 = MD5 (MD5 (MD5 ($pass))) 90 91 3610 = MD5 (MD5 ($sel). $passe) 92 93 3710 = MD5 ($sel. MD5 ($pass)) 94 95 3720 = MD5 ($pass. MD5 ($sel)) 96 97 3800 = MD5 ($salt.$pass.$sel) 98 99 3910 = MD5 (MD5 ($pass). MD5 ($salt)) 100 101 4010 = MD5 ($salt.MD5 ($salt.$pass)) 102 103 4110 = MD5 ($salt.MD5 ($pass.$salt)) 104 105 4210 = MD5 ($username.0.$pass) 106 107 4300 = MD5 (strtoupper (MD5 ($pass))) 108 109 4400 = MD5 (SHA1 ($pass)) 110 111 4500 <125 5200 = Mot de passe Sécurisé SHA256 126 127 5300 = IKE-PSK MD5 128 129 5400 = IKE-PSK SHA1 130 131 5500 = netntlmv1-vanille / NetNTLMv1-ESS 132 133 5600 = NetNTLMv2 134 135 5700 = Cisco-IOS SHA256 GOST R 34.11-94 148 149 7000 = Fortigate (FortiOS) 150 151 7100 = OS X v10.8+ 152 153 7200 = GRUB 2 154 155 7300 = IPMI2 RAKP HMAC-SHA1 156 157 7400 <160 161 8400 = WBB3, Woltlab gravure carte 3 162 163 8900 = scrypt 164 165 9200 = Cisco 8$ 166 167 9300 = Cisco 9$ 168 169 9800 = Radmin2 170 171 10000 = Django (PBKDF2-SHA256) 172 173 10200 = Cram < 5>Plaintext
Type de hachage spécial
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1 (Base64), Netscape LDAPSHA 10 11 111 = nsldaps, SSHA-1 (Base64), Netscape LDAPSSHA 12 13 112 = Oracle S: Type (Oracle 11+) 14 15 121 = v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL (2000) 24 25 132 = MSSQL (2005) 26 27 133 = PeopleSoft 28 29 141 = EPiServer 6.x <
= MSSQL (2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44 45 2711 = vBulletin > v3.8.5 46 47 2811 = IPB2+, MyBB1.2+ 48 49 3711 = Mediawiki B type 50 66> Étape 4: Exemple de règle de craquage de mot de passe hashcat
1 (1) Attaque de dictionnaire 2 3 -a 0 password.lst 4 (2) Attaque de masque numérique de 1 à 8 5 6 -a 3 - -incrément - -incrément-min 1- -incrément-max 8 ? d? d? d? d? d? d? d? d – O 7 ? d représente un chiffre, peut-il être remplacé par une minuscule lettre? l, lettres majuscules? u, caractère spécial? s, lettres majuscules et minuscules + caractères spéciaux? a, – O représente le mode de craquage optimal, ce paramètre peut être ajouté ou non. 8 9 (3) 8 pour une attaque numérique 10 11 -a 3 ? d? d? d? d? d? d? d? d 12 De la même manière, il peut être défini sur les lettres majuscules, minuscules, caractères spéciaux et autres modes en fonction du nombre de chiffres. 13 14 (4) Caractères personnalisés 15 De nos jours, les mots de passe purement numériques ou alphabétiques sont relativement rares. Selon l'analyse des mots de passe divulgués par des experts en cryptographie, 90 % des mots de passe personnels sont une combinaison de lettres et de chiffres, qui peuvent être des caractères personnalisés pour le craquage par force brute. Hashcat prend en charge 4 ensembles de caractères personnalisés, à savoir -1 -2 -3 -4. Lors de la définition, il suffit de définir-2 ? Moi? d , puis vous pouvez le spécifier plus tard? 2,? 2 signifie des lettres minuscules et des chiffres. À ce stade, vous devez déchiffrer un mélange de minuscules et de chiffres à 8 chiffres: 16 17 Hashcat.exe -a 3 – force -2 ? Moi? d valeur hash ou fichier hash ? 2? 2? 2? 2? 2? 2? 2? 2 18 Par exemple, craquer dz minuscule lettre + chiffre mixte 8 chiffres crack de mot de passe: 19 20 Hashcat -m 2611 -a 3 -2 ? Moi? d dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Dictionnaire + masque brute force cracking 22 Hashcat prend également en charge une méthode de cracking dictionnaire plus brute force, qui consiste à ajouter des caractères brute force avant et après le dictionnaire. Séquence de caractères, comme ajouter 3 comme chiffre après le dictionnaire, ce type de mot de passe est très courant.Utilisez le sixième mode d'attaque: 23 24 a-6 (hybride dict + masque) 25 S'il est ajouté devant le dictionnaire, utilisez le mode d'attaque 7e, c'est-à-dire ( a-7 = Hybridmask + dict), ajoutez le nombre 123 au fichier du dictionnaire ci-dessous pour craquer: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? d? d? d 28 Si le mot de passe de ffe1cb31eb084cd7a8dd1228c23617c8 est password123, alors tant que password.lst contient 123 29 30 (6) Masque + Dictionnaire Brute Force 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? d? d? d 33 Si le mot de passe de ffe1cb31eb084cd7a8dd1228c23617c8 est 123password, alors tant que password.lst contient le mot de passe. 34 35 (7) Attaque de conversion de caractères, Attaque de conversion de caractères sur les mots dans password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 Exemples 39 (1) Craquage de chiffres à 8 chiffres 40 41 Hashcat64-m 9700 hash -a 3 ? d? d? d? d? d? d? d? d -w 3 – O 42 (2) 1-8 chiffres crack 43 44 Hashcat-m 9700 hash -a 3 - -incrément - -incrément-min 1- -incrément-max 8 ? d? d? d? d? d? d? d? d 45 (3) 1 à 8 bits minuscules crack 46 47 Hashcat-m 9700 hash -a 3 - -incrément - -incrément-min 1- -incrément-max 8 ? Moi? Moi? Moi? Moi? Moi? Moi? Moi? l 48 (4) 8 bits minuscules crack 49 50 Hashcat-m 9700 hash -a 3 ? Moi? Moi? Moi? Moi? Moi? Moi? Moi? l -w 3 – O 51 (5) 1-8 majuscules crack 52 53 Hashcat-m 9700 hash -a 3 - -incrément - -incrément-min 1- -incrément-max 8 ? Vous? Vous? Vous? Vous? Vous? Vous? Vous? u 54 (6) 8 majuscules crack 55 56 Hashcat-m 9700 hash -a 3 ? Vous? Vous? Vous? Vous? Vous? Vous? Vous? u -w 3 – O 57 (7) 5 minuscules + majuscules + chiffres + caractères spéciaux crack 58 59 Hashcat-m 9700 hash -a 3 ? b? b? b? b? b -w 3 60 (8) Crack à l'aide du dictionnaire 61 Crack par force brute à l'aide du dictionnaire password.lst, -w 3 paramètre est spécifier la consommation d'énergie 62 63 Hashcat -m 9700 -a 0 -w 3 hash password.lst 64 Une fois le crack exécuté avec succès, hashcat terminera automatiquement le crack et affichera le statut du crack comme cracké. Recvoered affichera également si le crack a réussi. 65 66 Craquer l'adresse IP dans known_hosts 67 Après recherche, il a été constaté que known_hosts effectuera le chiffrement HMAC SHA1 sur l'adresse IP connectée, qui peut être converti via l'attaque hexhosts, puis brute force via hashcat. Son type de mot de passe est 160 (HMAC-SHA1 (key = $salt)). 68 69 (1) Calculer la valeur HMAC SHA1 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2)组合攻击暴力破解 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt --hex-salt 82 组合攻击是将ips_left.txt和ips_right.txt进行组合,形成完整的IP地址进行暴力破解。 83 84 Les fichiers ips_left.txt et ips_right.txt peuvent être générés avec le code suivant: 85 86 ip-gen.sh: 87 88 89 90 pour a dans `seq 0 255` 91 92 do 93 94 pour b dans `seq0 255` 95 96 do 97 Attaquer avec des masques 106 107 hashcat -a 3 -m 160 known_hosts.hash ipv4.hcmask- -hex-salt 108 Le contenu du fichier ipv4.hcmask peut être téléchargé sur ce site. 109 110 Craquer l'adresse IP cryptée MD5 111 Dans les réseaux ou configurations telles que le CDN, l'adresse IP est souvent cryptée MD5 en raison de son nombre de bits 3×4+3 (xxx.xxx.xxx.xxx) =17 bits. Il faut beaucoup de temps pour le craquer avec un mot de passe normal. Cependant, en analysant les règles de son adresse IP, il est constaté que son adresse xxx est un chiffre, elle peut donc être attaquée par la combinaison et le masque de hashcat. 112 113 hashcat-a 1 – m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 De plus, son adresse IP sera chiffrée dans le cookie de F5. Le code de crack auquel vous pouvez vous référer est le suivant: 117 118 import struct 119 120 cookie = " 1005421066.20736.0000 " 121 122 (ip,port,end) = cookie.split (". ") 123 124 (a,b,c,d) = [ord (i) for i in struct.pack (" i ", int (ip))] 125 126 print " décodé ip: %s %s %sRésumé des compétences de cracking 130 Lorsque vous utilisez le mode GPU pour le cracking, vous pouvez utiliser le paramètre-o pour l'optimiser automatiquement 131 132 Craquer une valeur MD5 par force brute 133 (1) Crack numérique à 9 chiffres 134 135 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? d? d? d? d? d? d? d? d? d 136 Pour craquer une valeur MD5 seule, vous devez ajouter le paramètre force 137 138 (2) Craquer les lettres à 9 chiffres 139 140 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? Moi? Moi? Moi? Moi? Moi? Moi? Moi? Moi? l 141 Craquer le mot de passe discuz salé 142 (1) Craquer les chiffres 143 7 chiffres, craquer et terminer la tâche en 7 secondes. 144 145 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d 146 Craquage de chiffres à 8 chiffres, la tâche est terminée en 9 secondes.: 147 148 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d 149 9 chiffres de craquage, 9 secondes de craquage pour terminer la tâche. 150 151 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d? d 152 Craquage des lettres 153 (1) 6 minuscules 154 155 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Moi? Moi? Moi? Moi? Moi? l 156 (2) 7 minuscules 157 158 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Moi? Moi? Moi? Moi? Moi? Moi? l 159 (3) 8 minuscules 160 161 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Moi? Moi? Moi? Moi? Moi? Moi? Moi? l Environ 9 minutes pour terminer la tâche de craquage 162 (4) 9 minuscules 163 164 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Moi? Moi? Moi? Moi? Moi? Moi? Moi? Moi? l -O 165 Lettres plus chiffres 166 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463?2? 2? 2? 2? 2? 2? 2 167 (3) 7 majuscules 168 169 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Vous? Vous? Vous? Vous? Vous? Vous? u 170 (4) 6 à 8 chiffres crack 171 172 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463- -incrément - -incrément-min 6 - -incrément-max 8 ? Moi? Moi? Moi? Moi? Moi? Moi? Moi? l 173 Crack personnalisé 174 (1) Crack à l'aide de chiffres plus lettres mélangés à 6 chiffres 175 176 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) Utilisez des chiffres et des lettres mélangés à 7 chiffres pour craquer, le temps de craquer est de 4 minutes et 16 secondes 178 179 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 – O 180 (3) Craquer en utilisant un mélange de chiffres et de lettres à 8 bits 181 182 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2? 2 -O 183 Mode de craquage du dictionnaire 184 Hashcat64.exe-a 0 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 Mot de passe.lst 185 Utilisez le dictionnaire sous le dossier Dictionnaires pour craquer: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt – remove -o mysql-cracked.txt ..\dictionnaires\* 188 Sauvegarde et récupération de la session Crack 189 (1) Utilisez les règles du fichier mask pour craquer le mot de passe 190 191 hashcat-m 2611 -a 3 - -session mydz dz.hash masks/rockyou-7-2592000.hcmask 192 (2) Récupérer la session 193 Craquage du masque 196 Le fichier de règle du masque se trouve sous les masques, par exemple D: \PentestBox\hashcat-4.1.0\masks, et les paramètres D'exécution du craquage sont: 197 198 masques/8char-1l-1u-1d-1s-compliant.hcmask 199 masques/8char-1l-1u-1d-1s-non-compliant.hcmask 200 masques/rockyou-1-60.hcmask 201 masques/rockyou-2-1800.hcmask 202 masques/rockyou-3-3600.hcmask 203 masques/rockyou-4-43200.hcmask 204 masques/rockyou-5-86400.hcmask 205 masques/rockyou-6-864000.hcmask 206 masques/rockyou-7-2592000.hcmask 207 <60x6 0>Utilisez les fichiers de règles pour craquer 208 209 Hashcat -m 300 mysqlhashes.txt – supprimer -o mysql-cracked.txt ..\dictionnaires\* -r rules\best64.rule 210 211 hashcat -m 2611 -a 0 dz.hashpassword.lst -r rules\best64.rule -O 212 Optimisation des paramètres hashcat 213 Compte tenu de la vitesse de cracking de hashcat et de l'allocation des ressources, nous pouvons configurer certains paramètres 214 1.Workload tuning réglage de la charge. 215 Les valeurs prises en charge par ce paramètre sont 1,8,40,80,160 216 217 - -gpu-accel 160 Permet aux GPU de maximiser les performances. 218 2.Gpu boucles réglage de charge 219 Ce paramètre prend en charge une plage de valeurs de 8 à 1024 (certains algorithmes ne prennent en charge que jusqu'à 1000). 220 221 - -gpu-loops 1024 Permet aux GPU de maximiser leurs performances. 222 3.Segment taille taille du cache du dictionnaire 223 Ce paramètre consiste à définir la taille du cache de mémoire. La fonction est de placer le dictionnaire dans le cache de mémoire. pour accélérer le craquage du dictionnaire. La vitesse par défaut est de 32 Mo. Vous pouvez le définir en fonction de votre propre situation mémoire. Bien sûr, plus il est grand, plus il est bloqué. 224 225 - -segment-size 512 Peut améliorer la vitesse de craquage de grands dictionnaires. 226 Dernier: Recommandation de réglage de mot de passe 227 Utilisez une chaîne de caractères plus longue 228 Utilisez un ensemble de caractères plus grand Lettres, chiffres, symboles 229 230 N'utilisez aucun caractère qui pourrait vous concerner comme mot de passe ou dans le cadre d'un mot de passe Utilisez 231 232