 Dokumentin salasanan palautusmestari
Opetusohjelma salasanan murtamiseksi käyttämällä GPU-näytönohjaimen suorituskykyä Windows-järjestelmässä, mukaan lukien esimerkit ja yksityiskohtaiset vaiheet!
Koska yleisten salasanojen murtamistyökalujen murtamisnopeus on liian hidas, eivätkä tue monia salasanojen murtamisprotokollia, jotkut salasanat eivät voi murtautua vuodessa, jos käytät sanakirjaa, sinun on oltava selkeä teksti salasana, ja jos salasanasanakirja on liian suuri, se on myös hyvin yleistä, että se ei pysty murtamaan salasanoja maailmassa, hashcat, hashcat github-osoite, valitse uusin latausversio.
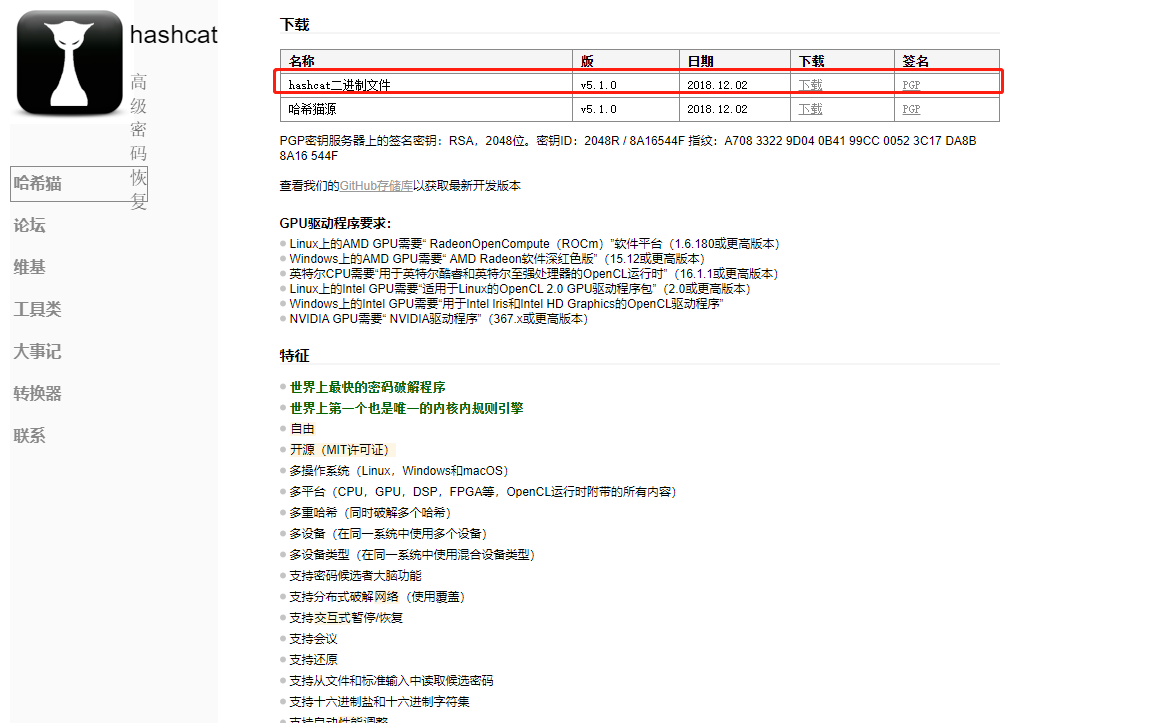
hashcat tukee useita laskentaytimiä:
GPU
CPU
APU
DSP
FPGA
Coprocessor
Lataa virallinen nvida-ohjain
Siirry nvidan viralliselle verkkosivustolle latataksesi tietokoneesi näytönohjaimen mallia vastaavan näytönohjaimen ohjaimen kuvan mukaisesti ja asenna se sitten askel askeleelta ohjeiden mukaan.
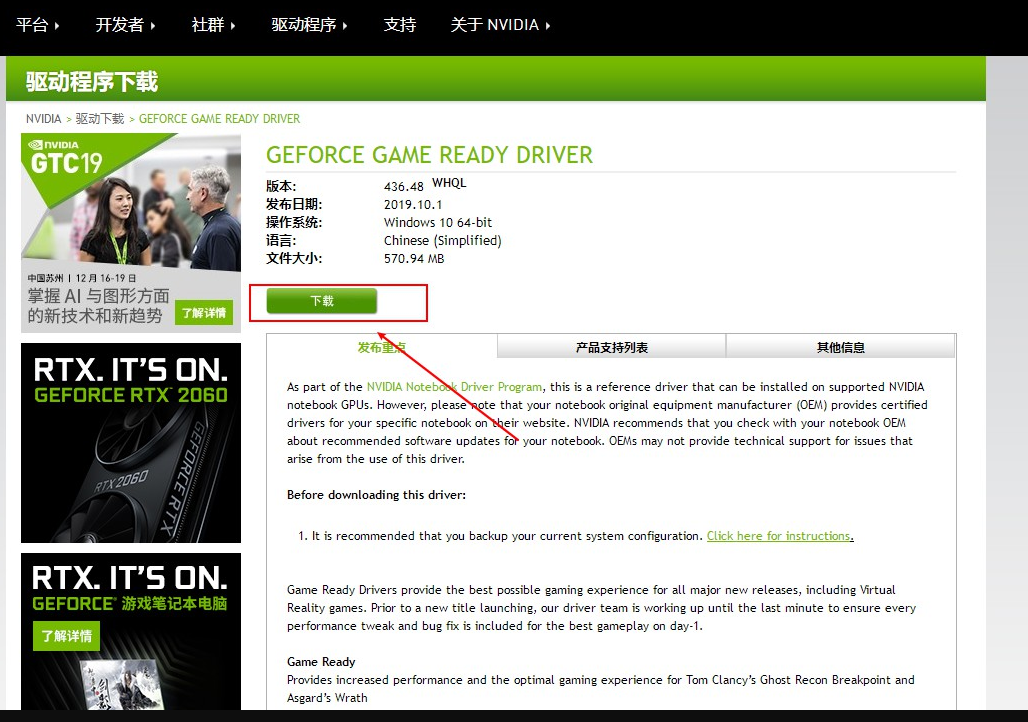
Kun asennus on valmis, käynnistä tietokone uudelleen.
(Navidan näytönohjain tarvitsee vain asentaa virallisen ohjaimen, joka sisältää jo GPU-laskentatyökalut, joita HASHCAT tarvitsee salasanan murtamiseen. Muista käyttää virallisesti ladattua näytönohjainohjainta yllä olevasta kuvasta, älä käytä Windowsin mukana tulevaa näytönohjainohjainta.)
Testaa, pystyykö HASHCAT käyttämään GPU:n laskentanopeutta salasanan murtamiseen
1 hashcat64.exe -b
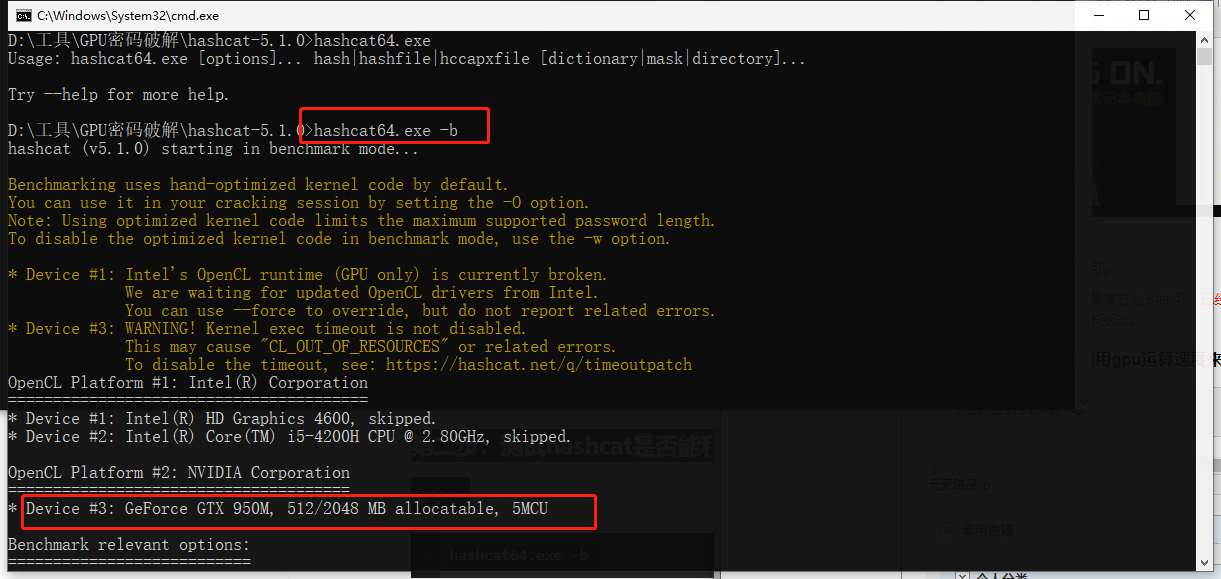
Vertailutesti Hashcatin nopeutta murtaa erilaisia salasanahaskeja.
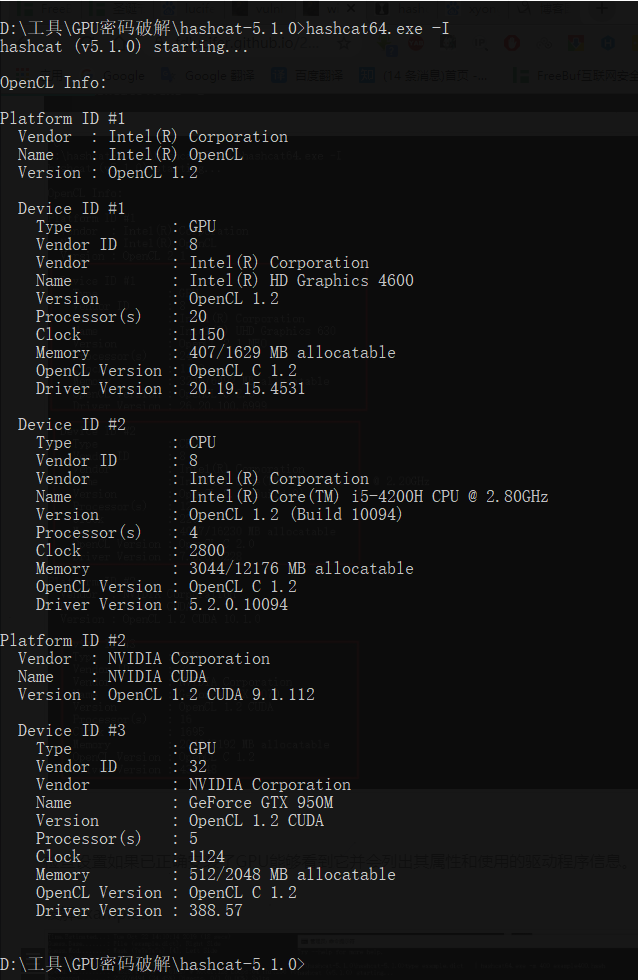
Tarkista asetukset, jos GPU on asennettu oikein ja näkee sen ja luettelee sen ominaisuudet ja käytetyt ohjaintiedot.
Hashcatin yksityiskohtaiset komennot ja käyttö
Normaali
1 -m, — hash-type = NUM Hashcat-luokka, jonka num-arvo viittaa sen ohjetietojen alla olevaan hash-luokan arvoon, jonka arvo on numero. Jos m-arvoa ei ole määritetty, oletuksena viittaa MD5: een, esimerkiksi-m 1800 on SHA512 Linux-salaus. 2 3 -a, – attack-mode = NUM Hyökkäystila, jonka arvo viittaa myöhempiin parametreihin. "-a 0" sanakirjahyökkäys, "-a 1" yhdistelmähyökkäys; "-a 3" maskihyökkäys. 4 5 -V, — VERSIO Versiotiedot 6 7 -h, – Ohje Ohjetiedot. 8 9 – hiljainen hiljainen tila, tukahdutettu lähtö
benchmark
1 -b, – benchmark testaa tietokoneen halkeilunopeutta ja näyttää laitteistoon liittyviä tietoja
sekalaiset
1 – hex-salt salt-arvot annetaan heksadesimerkissä 2 3 < Aseta merkkijoukko heksadesimaaliksi Annetaan 4 5 – runtime = NUM Keskeytetty istunto muutaman sekunnin ajon jälkeen (num-arvo) 6 7 – status Ota tilanäytön automaattinen päivitys käyttöön 8 9 – status-timer = NUM Tilanäytön päivitys sekunnin arvo 10 11 – status-automat Näytä tilanäkymä koneellisesti luettavassa muodossa 12 13 – session
Tiedosto
1 -o, – outfile = FILE Määritä hash-tiedosto Palauta lähtötiedosto 2 3 – outfile-format = NUM Määritä hash-tiedoston tulostusmuoto, katso alla olevat resurssit 4 5 – outfile-autohex-disable Kieltää heksadesimaalin käytön selkeän tekstin tulostamiseen 6 < 14 15 – poista Poista onnistuneesti murrettu hash, hyödyllinen, kun hash luetaan tekstistä, vältä jo murretun hashin poistamista itse 16 17 – stdout Konsolitila 18 19 – potfile-disable Älä kirjoita pot-tiedostoon 20 21 – debug-mode = NUM Määritä virheenkorjaustila (sekoita vain käyttämällä sääntöjä), katso alla olevat resurssit 22 23 – debug-file = file Virheenkorjaussääntöjen tulostustiedostot (katso virheenkorjaustila) 24 25 -e, – salt-file = file Määritä suolattu tiedostoluettelo 26 27 – logfile-disable disable logfile
Resurssit
1 -c, – segment-size = NUM Sanakirjatiedoston välimuistin koko (M) 2 3 -n, – threads = NUM Säikeiden määrä 4 5 -s, – words-skip = NUM Ohita sanojen määrä 6 7 -l, – words-limit = NUM Rajoita sanojen määrä (hajautettu)
säännöt
1 -r, – rules-file = file <4x31>
säännöt
1 -r, – rules-file = file 0 Käytä sääntötiedostoja: -r 1.rule, 2 3 -g, – generate-rules = NUM Luoda sääntöjä satunnaisesti 4 5 – generate-rules-func-min = Minimi satunnaista sääntöä kohden 6 7 – generate-rules-func-max = Maksimi satunnaista sääntöä kohden 8 9 – generate-rules-seed = NUM Pakollinen RNG-siemenmäärä
Mukautettu merkkijoukko
1 -1, – custom-charset1= Käyttäjän määrittämä merkkijoukko 2 3 -2, – custom-charset2= CS Esimerkiksi: 4 5 -3, – custom-charset3= CS – custom-charset1=? dabcdef : asetukset? 1 on 0123456789abcdef 6 7 -4, – custom-charset4= CS -2mycharset.hcchr : asetus ? 2 sisältyy mycharset.hcchr
Hyökkäystila
1 – toggle-min = NUM Kirjaimen pienin arvo sanakirjassa 2 3 – toggle-max = NUM Kirjaimen suurin arvo sanakirjassa 4 5 – lisäys Käytä parannustilaa 6 7 Pienin merkkiarvo sanakirjassa 18 19 – table-max = NUM Suurin merkkiarvo sanakirjassa 20 21 – pw-min = NUM Tulosta ehdokasmerkki, jos pituus on suurempi kuin NUM 22 23 – pw-max = NUM Tulosta ehdokasmerkki, jos pituus on pienempi kuin NUM 24 25 – elem-cnt-min = NUM Elementtien vähimmäismäärä ketjua kohden 26 27 – elem-cnt-max = NUM Elementtien enimmäismäärä ketjua kohden 28 32 33 – case-permute Käännä jokainen sana sanakirjassa
Viite
1 = hash [: salt] 2 = tavallinen selkeä teksti 3 = hash [: salt]: tavallinen 4 = hex_plain 5 = hash [: salt]: hex_plain 6 = tavallinen: hex_plain < Virheenkorjaustilan lähtötiedosto (Vain hybriditilaan käyttämällä sääntöjä):
1 = Tallenna Etsi Sääntö 2 = Tallenna Alkuperäinen Sana 3 = Tallenna Alkuperäinen Sana ja Etsi Sääntö 4 = Tallenna Alkuperäinen Sana, Etsi Sääntö ja Muokattu Tavallinen
Sisäänrakennettu merkkijoukko:
1 ? l = abcdefghijklmnopqrstuvwxyz edustaa pieniä kirjaimia 2 3 ? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ tarkoittaa isoja kirjaimia 4 5 ? d = 0123456789 edustaa numeroita 6 7 ? s = ! " #$% &' () * +, -. /:; < = >? @ [\] ^_` {|} ~ edustaa erikoismerkkejä 8 9 ? a = ? minä? sinä? d? s Isojen ja pienten numeroiden ja erikoismerkkien yhdistelmä 10 11 ? b =0 – 0xff
Hyökkäystila
1 0 = suora (sanakirjan halkeaminen) 2 3 1 = yhdistelmä (yhdistelmän halkeaminen) 4 5 2 = Toggle-Case ( isot ja pienet kirjaimet) 6 7 3 = Brute-force (maskin raakavoima) 8 9 4 = Permutaatio (sekvenssin halkeaminen) 10 11 5 = Table-Lookup (taulukon haku) 12 13 6 = Hybridi dict + Maski Sanakirja plus maski krakkaus 14 15 7 = hybridi maski + sanonta maski + sanakirja krakkaus 16 17 8 = prinssi (prinssi krakkaus)
Hashtyyppi
Esimerkkejä tietyistä hash-arvoista löydät URL-osoitteesta
1 0 = MD5 2 3 10 = MD5 ($pass.$salt) 4 5 20 = MD5 ($suola.$pass) 6 7 30 = MD5 (unicode ($pass)). $suola) 8 9 40 = MD5 ($suola. unicode ($pass)) 10 11 50 = HMAC-MD5 (avain = $pass) 12 13 60 = HMAC-MD5 (avain = $salt) 14 15 100 = SHA1 16 17 110 < 18 19 120 = SHA1 ($suola.$pass) 20 21 130 = SHA1 (unicode ($pass)). $suola) 22 23 140 = SHA1 ($suola. unicode ($pass)) 24 25 150 = HMAC-SHA1 (avain = $pass) 26 27 160 = HMAC-SHA1 (avain = $salt) 28 29 200 = MySQL323 30 31 < Cisco-IOS MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = verkkotunnus välimuistissa valtuustiedot (DCC), MSCache 42 43 1400 = < 50 51 1431 = base64 (SHA256 (unicode ($pass))) 52 53 1440 = SHA256 ($suola. unicode ($pass)) 54 55 1450 = HMAC-SHA256 (avain = $pass) 56 57 1460 = HMAC-SHA256 (avain = $salt) 58 59 1600 = md5apr1, MD5 (huhtikuu), Apache MD5 60 61 1700 = SHA512 64 65 1720 = SHA512 ($suola.$pass) 66 67 1730 = SHA512 (unicode ($pass). $suola) 68 69 1740 = SHA512 ($suola. unicode ($pass)) 70 71 1750 = HMAC-SHA512 (avain = $pass) 72 73 1760 = HMAC-SHA512 (avain = $salt) 74 75 1800 = SHA512 (Unix) 76 77 2400 = < Blowfish (OpenBSD) 86 87 3300 = MD5 (su) 88 89 3500 = MD5 (MD5 (MD5 ($pass))) 90 91 3610 = MD5 (MD5 ($salt)). $pass) 92 93 3710 = MD5 ($suola. MD5 ($pass)) 94 95 3720 = MD5 ($pass. MD5 ($suola)) 96 97 3800 = MD5 ($suola.$pass.$suola) 98 99 3910 = MD5 (MD5 ($pass). MD5 ($suola)) 100 101 4010 = MD5 ($suola. MD5 ($suola.$pass) ) 102 103 4110 = MD5 ($suola. MD5 ($pass.$suola) ) 104 105 4210 = MD5 ($username.0.$pass) 106 107 4300 = MD5 (strtoupper (MD5 ($pass))) 108 109 4400 = MD5 (SHA1 ($pass)) 110 111 4500 = kaksinkertainen SHA1 112 113 4600 = SHA1 (SHA1 ($pass))) 114 115 4700 = SHA1128 129 5400 = IKE-PSK SHA1 130 131 5500 = netntlmv1-vanilja / NetNTLMv1-ESS 132 133 5600 = NetNTLMv2 134 135 5700 = Cisco-IOS SHA256 136 137 5800 = Android PIN 138 139 6300 = AIX {smd5} < GOST R 34.11-94 148 149 7000 = Fortigate (FortiOS) 150 151 7100 = OS X v10.8+ 152 153 7200 = GRUB 2 154 155 7300 = IPMI2 RAKP HMAC-SHA1 156 157 7400 = sha256crypt, Woltlab polttava levy 3 162 163 8900 = scrypt 164 165 9200 = Cisco $8$ 166 167 9300 = Cisco $9$ 168 169 9800 = Radmin2 170 171 10000 = < n (SHA1) 182 183 11400 = SIP digest Todennus (MD5) 184 185 99999 = Selkeä teksti
Erityiset hash-tyypit
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1 (Base64), Netscape LDAPSHA 10 11 v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL (2000) 24 25 132 = MSSQL (2005) 26 27 133 = PeopleSoft 28 29 141 = EPiServer < LDAP {SSHA512} 36 37 1722 = OS X v10.7 38 39 1731 = MSSQL (2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44 < Vaihe 4: Esimerkki Hashcatin salasanan murtamissäännöstä
1 (1) Sanakirjahyökkäys 2 3 -a 0 salasana.lst 4 (2) 1-8 ovat digitaalisia maskihyökkäyksiä 5 6 -a 3 - -lisäys - -lisäys-min 1- -lisäys-max 8 ? d? d? d? d? d? d? d? d – O 7 ? d edustaa numeroa, voidaanko se korvata pienillä kirjaimilla? l, isot kirjaimet? u, erikoismerkki? s, isot ja pienet kirjaimet + erikoismerkit? a, – O edustaa optimaalista krakkaustilaa. Tämä parametri voidaan lisätä tai ei. 8 9 (3) 8 on numerohyökkäys 10 11 -a 3 ? d? d? d? d? d? d? d? d 12 Samalla tavalla se voidaan asettaa isoihin kirjaimiin, pieniin kirjaimiin, erikoismerkkeihin ja muihin tiloihin numeroiden lukumäärän mukaan. 13 14 (4) Mukautetut merkit 15 Nykyään salasanat, joissa on puhtaita numeroita tai puhtaita kirjaimia, ovat suhteellisen harvinaisia. Salasanaasiantuntijoiden vuotaneiden salasanojen analyysin mukaan 90 % henkilökohtaisista salasanoista on kirjainten ja numeroiden yhdistelmä, ja ne voidaan käyttää mukautettuina merkkeinä raakavoiman murtamiseen, nimittäin -1 -2 -3 -4. Tarvitsetko vain tämän määritellessäsi-2 ? minä? d , ja sitten voit määrittää sen myöhemmin? 2,? 2 tarkoittaa pieniä kirjaimia ja numeroita. Tällä hetkellä sinun on murrettava 8-bittinen sekoitettu pieni kirjain ja numero: 16 17 Hashcat.exe -a 3 – force -2 ? minä? d hash-arvo tai hash-tiedosto ? 2? 2? 2? 2? 2? 2? 2? 2 18 Esimerkiksi dz pienet kirjaimet + numerot sekoitettu 8-numeroinen salasanan murto: 19 20 Hashcat -m 2611 -a 3 -2 ? minä? d dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Sanakirja + naamio Brutal Force Cracking 22 Hashcat tukee myös sanakirjan plus brutal force-krakkausmenetelmää, joka on lisätä brutal force-merkkijärjestys ennen ja jälkeen sanakirja, kuten 3 lisääminen numerona sanakirjan jälkeen, tällainen salasana on hyvin yleinen.Käytä kuudetta hyökkäystilaa: 23 24 a-6 (hybridi dict + mask) 25 Jos se on lisätty sanakirjan eteen, käytä hyökkäystilaa 7 eli ( a-7 = Hybridmask + dict), seuraava on sanakirjatiedosto Lisää numero 123 murtaaksesi: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 salasana.lst ? d? d? d 28 Jos ffe1cb31eb084cd7a8dd1228c23617c8:n salasana on salasana123, niin kauan kuin salasana.lst sisältää 123 29 30 (6) Maski + sanakirjan raakavoima 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 salasana.lst ? d? d? d 33 Jos ffe1cb31eb084cd7a8dd1228c23617c8:n salasana on 123password, niin kunhan password.lst sisältää salasanan. 34 35 (7) Conversion Attack, Conversion Attack on Words in password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 esimerkkejä 39 (1) 8-numeroinen krakkaus 40 41 Hashcat64-m 9700 hash -a 3 ? d? d? d? d? d? d? d? d -w 3 – O 42 (2) 1-8 numeron halkeilu 43 44 Hashcat-m 9700 hash -a 3 - -lisäys - -lisäys-min 1- -lisäys-max 8 ? d? d? d? d? d? d? d? d 45 (3) 1-8 pieni kirjain krakkaus 46 47 Hashcat-m 9700 hash -a 3 - -lisäys - -lisäys-min 1- -lisäys-max 8 ? minä? minä? minä? minä? minä? minä? minä? l 48 (4) 8-bittinen pienkirjain krakkaus 49 50 Hashcat-m 9700 hash -a 3 ? minä? minä? minä? minä? minä? minä? minä? l -w 3 – O 51 (5) 1-8-bittinen isokirjain krakkaus 52 53 Hashcat-m 9700 hash -a 3 - -lisäys - -lisäys-min 1- -lisäys-max 8 ? sinä? sinä? sinä? sinä? sinä? sinä? sinä? u 54 (6) 8-bittinen isokirjain krakkaus 55 56 Hashcat-m 9700 hash -a 3 ? sinä? sinä? sinä? sinä? sinä? sinä? sinä? u -w 3 – O 57 (7) 5 pientä kirjainta + isot + numerot + erikoismerkit krakkaus 58 59 Hashcat-m 9700 hash -a 3 ? b? b? b? b? b -w 3 60 (8) Käytä sanakirjaa krakkaamiseen 61 Käytä salasana.lst-sanakirjaa brute force-krakkaukseen, -w 3 parametri määrittää virrankulutuksen 62 63 hashcat -m 9700 -a 0 -w 3 hash password.lst 64 Kun krakkaus on suoritettu onnistuneesti, hashcat lopettaa krakkauksen automaattisesti ja näyttää krakkauksen tilan krakkauksena, ja Recvoered näyttää myös, onko krakkaus onnistunut. 65 66 krakkaa IP-osoite tunnetuissa hosteissa 67 Tutkimuksen jälkeen havaittiin, että known_hosts 68 69 (1) Laske HMAC SHA1-arvo 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2) Yhdistetty hyökkäys raakavoima 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt - -hex-salt 82 Yhdistetyn hyökkäyksen tarkoituksena on yhdistää ips_left.txt ja ips_right.txt muodostamaan täydellinen IP-osoite brute force-murtumista varten. 83 84 ips_left.txt-ja ips_right.txt-tiedostot voidaan luoda seuraavalla koodilla: 85 86 ip-gen.sh: 87 88 89 90 kohteelle a in `seq 0 255` 91 92 do 93 94 kohteelle b in `seq0 255` 95 96 do 97 < Hyökkäys maskeilla 106 107 hashcat -a 3 -m 160 known_hosts.hash ipv4.hcmask- -hex-salt 108 ipv4.hcmask-tiedoston sisältö voi ladata tältä sivustolta. 109 110 Murtaa MD5-salattu IP-osoite 111 Verkoissa tai kokoonpanoissa, kuten CDN:issä, IP-osoite on usein MD5-salattu, koska sen lukumäärä on 3×4+3 (xxx.xxx.xxx.xxx) =17 bittiä Sen murtaminen normaalin salasanan avulla kestää kuitenkin hyvin kauan. Analysoimalla sen IP-osoitteen sääntöjä havaitaan, että sen osoite xxx on kaikki numeroita, joten se voidaan hyökätä yhdistelmällä hashcat ja maski. 112 113 hashcat-a 1 – m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 Lisäksi sen IP-osoite salataan F5-evästeeseen. Viitattava krakkauskoodi on seuraava: 117 118 tuonti rakenne 119 120 eväste = " 1005421066.20736.0000 " 121 122 (ip,port,end) = cookie.split (". ") 123 124 (a,b,c,d) = [ord (i) kohteelle i kohteessa struct.pack (" i ", int (ip))] 125 200> Yhteenveto krakkaustekniikoista 130 Kun käytät GPU-tilaa krakkaamiseen, voit käyttää-o-parametria optimoimaan sen automaattisesti 131 132 Brutal force murtaa MD5-arvo 133 (1) 9-numeroinen digitaalinen krakkaus 134 135 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? d? d? d? d? d? d? d? d? d 136 Yksittäisen MD5-arvon murtaminen vaatii Force-parametrin lisäämistä 137 138 (2) 9-bittisen kirjaimen murtaminen 139 140 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? minä? minä? minä? minä? minä? minä? minä? minä? l 141 Murtaa Discuz-salasana suolalla 142 (1) Digitaalinen murto 143 7 numeroa, tehtävä suoritetaan 7 sekunnissa. 144 145 Hashcat64.exe-a 3 - -voima -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d 146 8-numeroinen murto, tehtävä suoritetaan 9 sekunnissa.: 147 148 Hashcat64.exe-a 3 - -voima -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d 149 9 numeron murtaminen, tehtävä suoritetaan 9 sekunnissa. 150 151 Hashcat64.exe-a 3 - -voima -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d? d 152 Kirjaimen murto 153 (1) 6-numeroinen pieni kirjain 154 155 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? minä? minä? minä? minä? minä? l 156 (2) 7 pientä kirjainta 157 158 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? minä? minä? minä? minä? minä? minä? l 159 (3) 8 pientä kirjainta 160 161 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? minä? minä? minä? minä? minä? minä? minä? l Suorita krakkaustehtävä noin 9 minuutissa 162 (4) 9 pientä kirjainta 163 164 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? minä? minä? minä? minä? minä? minä? minä? minä? l -O 165 Kirjaimet ja numerot 166 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 167 (3) 7 isoa kirjainta 168 169 Hashcat64.exe-a 3 – voima – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? sinä? sinä? sinä? sinä? sinä? sinä? u 170 (4) 6-8-numeroiset numerot krakkaavat 171 172 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463- -lisäys - -lisäys-min 6 - -lisäys-max 8 ? minä? minä? minä? minä? minä? minä? minä? l 173 Mukautettu krakkaus 174 (1) Käytä numeroita ja kirjaimia sekoittaen 6 numeroa krakkaamiseen 175 176 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) Käytä numeroita ja kirjaimia sekoitettuna 7 numeroon krakkaamiseen, krakkausaika on 4 minuuttia ja 16 sekuntia 178 179 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 – O 180 (3) Käytä numeroita ja kirjaimia sekoittaen 8 bittiä krakkaamaan 181 182 Hashcat64.exe-a 3 - -voima -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2? 2 -O 183 Sanakirjan krakkaustila 184 Hashcat64.exe-a 0 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 salasana.lst 185 Käytä sanakirjakansion sanakirjaa murtaaksesi sen: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt – poista -o mysql-cracked.txt ..\dictionaries\* 188 session Save and Recover Crack 189 (1) Käytä maskitiedoston sääntöjä salasanan murtamiseen 190 191 hashcat-m 2611 -a 3 - -session mydz dz.hash masks/rockyou-7-2592000.hcmask 192 (2 Maskin krakkaus 196 Maskin sääntötiedosto sijaitsee maskien alla, esimerkiksi D: \PentestBox\hashcat-4.1.0\masks, ja krakkauksen suoritusasetukset ovat: 197 198 maskit/8char-1l-1u-1d-1s-compliant.hcmask 199 maskit/8char-1l-1u-1s-ei-noudattava.hcmask 200 maskit/rockyou-1-60.hcmask 201 maskit/rockyou-2-1800.hcmask 202 maskit/rockyou-3-3600.hcmask 203 maskit/rockyou-4-43200.hcmask 204 maskit/rockyou-5-86400.hcmask 205 maskit/rockyou-6-864000.hcmask 206 maskit/rockyou-7-2592000.hcmask 207 Käytä sääntötiedostoja murtautumiseen 208 209 hashcat -m 300 mysqlhashes.txt – Poista -o mysql-cracked.txt ..\sanakirjat\* -r säännöt\best64.rule 210 211 hashcat -m 2611 -a 0 dz.hashpassword.lst -r säännöt\best64.rule -o 212 hashcat Parametrien optimointi 213 Ottaen huomioon Hashcatin krakkausnopeuden ja resurssien allokoinnin, voimme määrittää joitain parametreja 214 1.Workload tuning Kuormituksen viritys. 215 Tämän parametrin tukemat arvot ovat 1,8,40,80,160 216 217 - -gpu-accel 160 Voit maksimoida GPU:n suorituskyvyn. 218 2.Gpu loops Kuormituksen hienosäätö 219 Tämän parametrin tukemat arvot ovat 8-1024 (jotkut algoritmit tukevat vain 1000). 220 221 - -gpu-loops 1024 antaa GPU:lle mahdollisuuden maksimoida suorituskyvyn. 222 3.Segment koko Sanakirjan välimuistin koko 223 Tämä parametri asettaa muistin välimuistin koon. Sen tehtävänä on laittaa sanakirja muistin välimuistiin nopeuttaa sanakirjan murtamista, oletusarvo on 32 Mt, joka voidaan asettaa oman muistiolosuhteen mukaan. Tietysti mitä suurempi se on, sitä lohkoisempi se on. 224 225 - -segment-size 512 voi parantaa suurten sanakirjojen murtamisen nopeutta. 226 Viimeinen: Suositukset salasanan asetuksiin 227 Käytä pidempää merkkijonoa 228 Käytä suurempaa merkkijonoa Kirjaimet, numerot, symbolit 229 230 Älä käytä merkkejä, jotka voivat liittyä sinuun salasanana tai osana salasanaa Käytä 231 232