 Dokument Passwort Wiederherstellung Master
Tutorial zum Knacken von Passwörtern unter Verwendung der GPU-Grafikkartenleistung unter Windows-Systemen, einschließlich Beispielen und detaillierten Schritten!
Da die Cracking-Geschwindigkeit allgemeiner Passwort-Cracking-Tools zu langsam ist und nicht viele Passwort-Cracking-Protokolle unterstützt werden, können einige Passwörter beim Brutal-Force-Cracking nicht innerhalb eines Jahres geknackt werden. Wenn Sie mit einem Wörterbuch ausführen, müssen Sie das Klartext-Passwort benötigen. Wenn das Passwort-Wörterbuch zu groß ist, ist es auch sehr häufig, dass es nicht ausgeführt wird. Hier ist ein empfohlenes Tool zum Knacken von Passwörtern weltweit, hashcat, hashcat GitHub-Adresse, wählen Sie einfach die neueste Version zum Herunterladen.
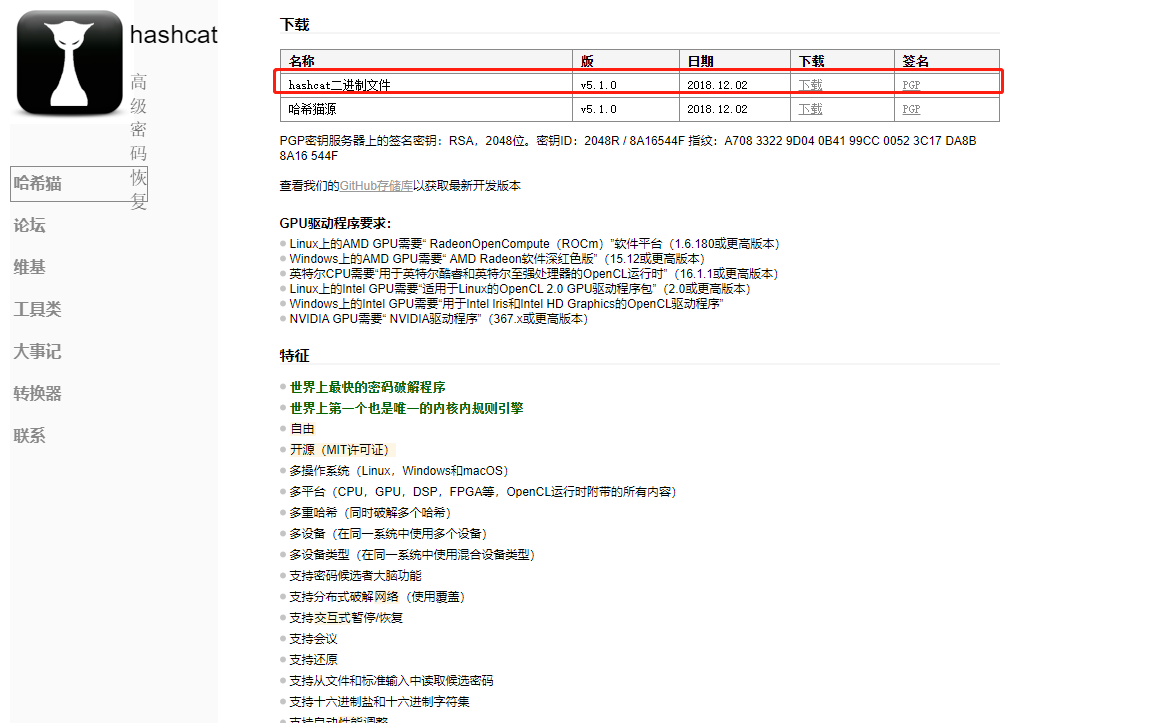
hashcat unterstützt eine Vielzahl von Rechenkernen:
GPU
CPU
APU
DSP
FPGA
Coprozessor
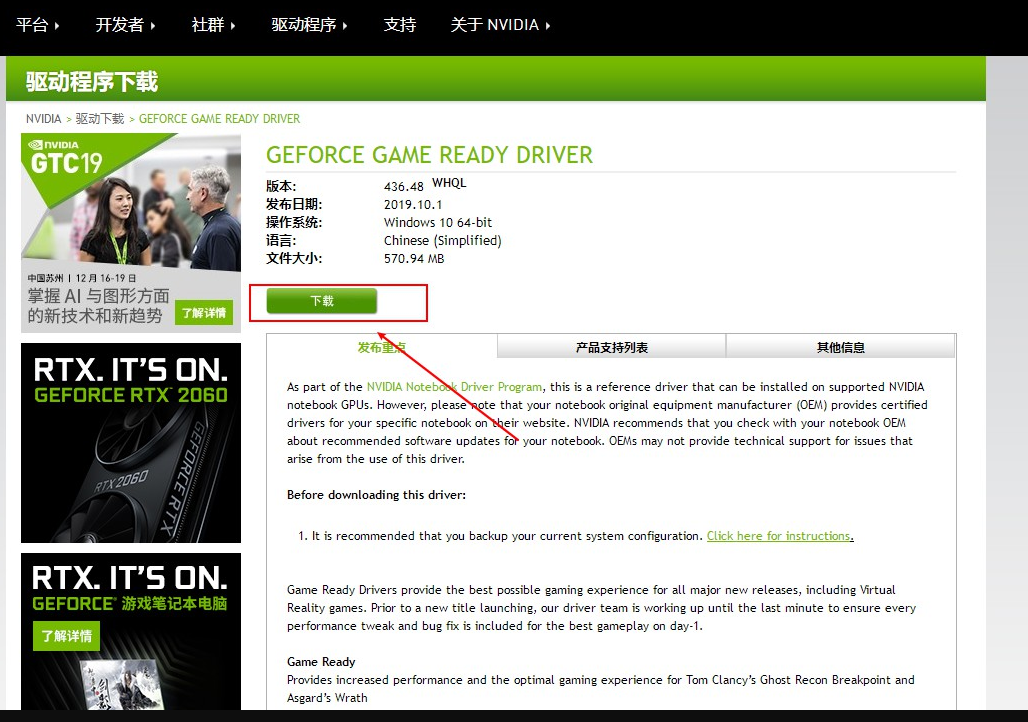
Laden Sie den offiziellen NVIDA-Treiber
herunter. Gehen Sie zur offiziellen NVIDA-Website, um den Grafikkartentreiber herunterzuladen, der Ihrem Computer-Grafikkartenmodell entspricht, wie in der Abbildung dargestellt, und folgen Sie dann den Anweisungen, um ihn Schritt für Schritt zu installieren.
Nachdem die Installation abgeschlossen ist, starten Sie den Computer neu.
(Die Grafikkarte von NAVIDA muss nur den offiziellen Treiber installieren, der bereits die GPU-Rechenwerkzeuge enthält, die HASHCAT benötigt, um Passwörter zu knacken. Denken Sie daran, den offiziell im obigen Bild heruntergeladenen Grafikkartentreiber zu verwenden, und verwenden Sie nicht den Grafikkartentreiber, der mit windows geliefert wird.)
Testen Sie, ob HASHCAT die GPU-Rechengeschwindigkeit nutzen kann, um Passwörter zu knacken
1 hashcat64.exe -b
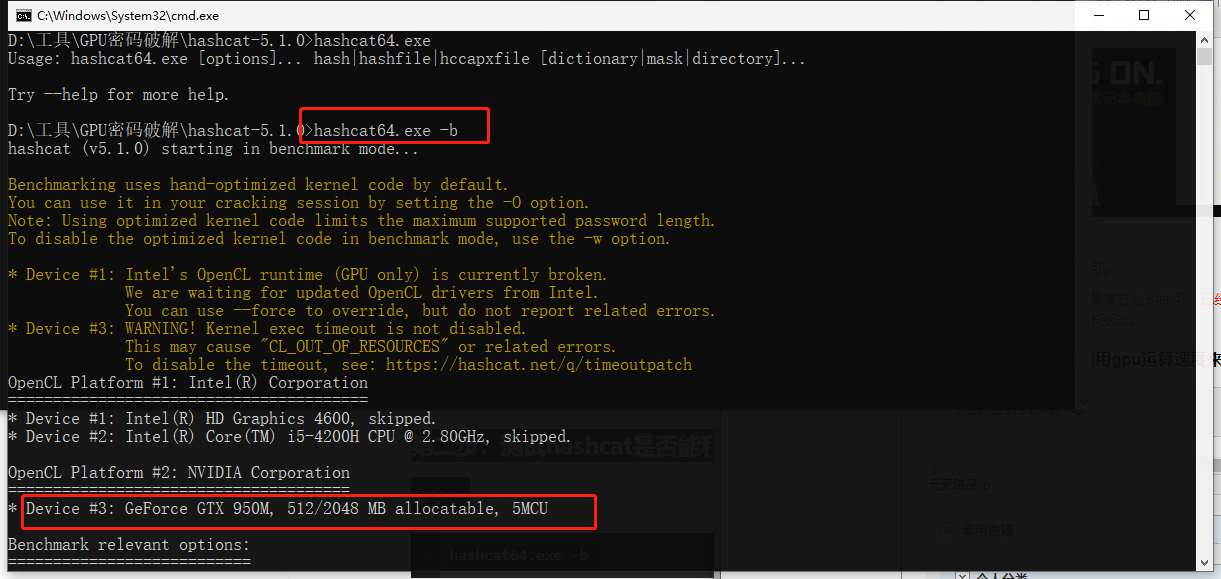
Benchmarks, wie schnell HASHCAT verschiedene Passworthashes knackt.
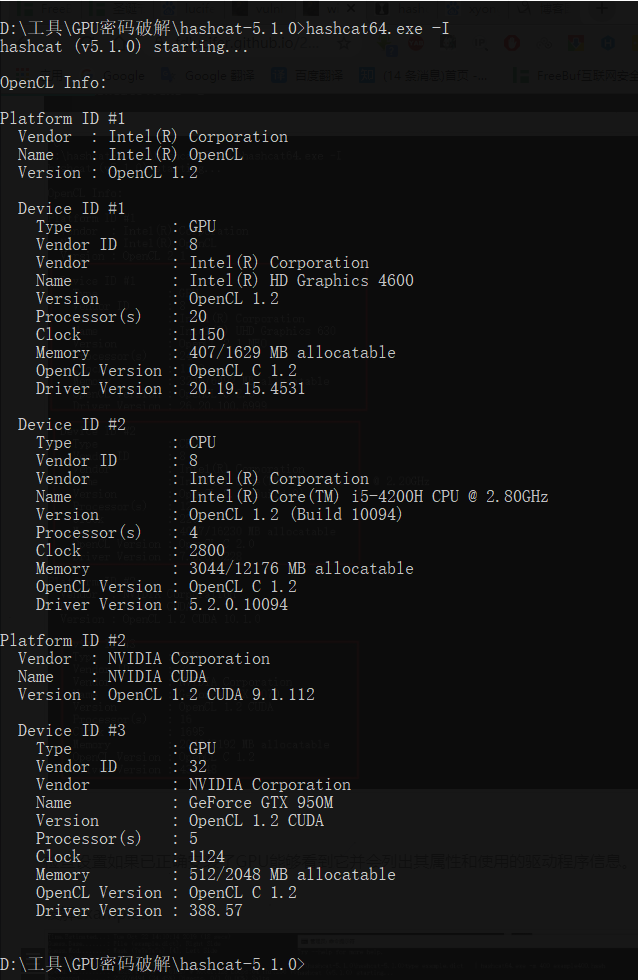
Überprüfen Sie die Einstellungen, wenn die GPU ordnungsgemäß installiert ist und sie sehen kann und ihre Eigenschaften und die verwendeten Treiberinformationen auflisten.
Detaillierte Befehle und Verwendung von hashcat
Normal
1 -m, — hash-type = NUM Hash-Kategorie, deren Num-Wert sich auf den Wert der Hash-Kategorie unter ihren Hilfeinformationen bezieht, deren Wert eine Zahl ist. Wenn der M-Wert nicht angegeben wird, bezieht er sich standardmäßig auf MD5, z. B. -m 1800 ist SHA512 Linux-Verschlüsselung. 2 3 -a, – attack-mode = NUM Angriffsmodus, dessen Wert sich auf die nachfolgenden Parameter bezieht. "-A 0" Wörterbuchangriff, "-A 1" Kombinationsangriff; "-A 3" Maskenangriff. 4 5 -V, — version Versionsinformationen 6 7 -h, – Hilfe Hilfeinformationen. 8 9 – quiet Leiser Modus, Unterdrückte Ausgabe
benchmark
1 -b, – benchmark Testet die Crackgeschwindigkeit des Computers und zeigt Informationen zur Hardware an
Verschiedenes
1 – Hex-Salz Der Salzwert wird in hexadezimaler Zahl angegeben 2 3 <145x144> Setzen Sie den Zeichensatz auf hexadezimal Gibt 4 5 – runtime = NUM abgebrochene Sitzung nach mehreren Sekunden Laufen (NUM-Wert) 6 7 – status Aktiviert automatische Aktualisierung des Statusbildschirms 8 9 – status-timer = NUM Aktualisierung des Statusbildschirms in Sekunden 10 11 – status-automat Anzeige der Statusansicht im maschinenlesbaren Format 12 13 – session
Dateien
1 -o, – outfile = FILE Hash-Datei definieren Ausgabedateien wiederherstellen 2 3 – outfile-format = NUM Hash-Datei-Ausgabeformat definieren, siehe Referenzen unten 4 5 – outfile-autohex-disable Hexadezimale Ausgabe von Klartext verbieten 6 < 14 15 – entfernen Entfernen Sie erfolgreich geknacktes hash, nützlich, wenn der hash aus Text gelesen wird, vermeiden Sie das manuelle Entfernen des geknackten hash 16 17 – stdout Konsolenmodus 18 19 – potfile-disable Schreiben Sie keine pot-Datei 20 21 – debug-mode = NUM Definieren Sie den Debugging-Modus (Mischen nur durch Verwendung von Regeln), siehe Ressourcen unten 22 23 – debug-file = file Ausgabedateien für die Debugging-Regeln (siehe Debugging-Modus) 24 25 -e, – salt-file = file Definieren Sie die Liste der gesalzten Dateien 26 27 – logfile-disable disable logfile
Ressourcen
1 -c, – segment-size = NUM Cachegröße der Wörterbuchdatei (M) 2 3 -n, – threads = NUM Anzahl der threads 4 5 -s, – words-skip = NUM Anzahl der übersprungenen Wörter 6 7 -l, – words-limit = NUM Anzahl der Wörter begrenzen (verteilt)
Regeln
1 -r, – rules-file = file < Verwenden Sie die Regeldatei: -r 1.rule, 2 3 -g, – generate-rules = NUM Regeln zufällig generieren 4 5 – generate-rules-func-min = Minimum pro Zufallsregel 6 7 – generate-rules-func-max = Maximum pro Zufallsregel 8 9 – generate-rules-seed = NUM Anzahl der obligatorischen RNG-Seeds
Benutzerdefinierter Zeichensatz
1 -1, – custom-charset1= Benutzerdefinierter Zeichensatz 2 3 -2, – custom-charset2= CS Zum Beispiel: 4 5 -3, – custom-charset3= CS – custom-charset1=? dabcdef : Einstellungen? 1 setzt für 0123456789abcdef 6 7 -4, – custom-charset4= CS -2mycharset.hcchr : ? 2 enthalten in mycharset.hcchr
Angriffsmodus
1 – toggle-min = NUM Mindestwert eines Buchstaben im Wörterbuch 2 3 – toggle-max = NUM Maximalwert eines Buchstaben im Wörterbuch 4 5 – Inkrement Verwenden Sie den Verbesserungsmodus 6 7 Minimaler Zeichenwert im Wörterbuch 18 19 – table-max = NUM Maximaler Zeichenwert im Wörterbuch 20 21 – pw-min = NUM Drucken Sie ein Kandidatenzeichen, wenn die Länge größer als NUM 22 23 – pw-max = NUM Drucken Sie ein Kandidatenzeichen, wenn die Länge kleiner als NUM 24 25 – elem-cnt-min = NUM Minimale Anzahl der Elemente pro Kette 26 27 – elem-cnt-max = NUM Maximale Anzahl der Elemente pro Kette 28 32 33 – case-permute Umkehr jedes Wortes im Wörterbuch
Referenz
1 = hash [: salt] 2 = plain plain 3 = hash [: salt]: plain 4 = hex_plain 5 = hash [: salt]: hex_plain 6 = plain:hex_plain < Ausgabedatei im Debugging-Modus (nur für den Hybridmodus, durch Verwendung von Regeln):
1 = Speichern Finden Regel 2 = Speichern original Wort 3 = Speichern original Wort und Finden Regel 4 = Speichern original Wort, Finden Regel und modifiziert plain
Eingebauter Zeichensatz:
1 ? l = abcdefghijklmnopqrstuvwxyz steht für Kleinbuchstaben 2 3 ? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ für Großbuchstaben 4 5 ? d = 0123456789 steht für die Zahlen 6 7 ? s = ! " #$% &' () * +, -. /:; < = >? @ [\] ^_` {|} ~ steht für Sonderzeichen 8 9 ? A = ? Ich? Du? d? s Kombination von Groß-und Kleinbuchstaben und Sonderzeichen 10 11 ? b = 0 – 0xff
Angriffsmodus
1 0 = gerade (Wörterbuch-Crack) 2 3 1 = Kombination (Kombination-Crack) 4 5 2 = Toggle-Case ( Groß-und Kleinbuchstaben-Konvertierung) 6 7 3 = Brute-force (Maske-Brute-Force-Crack) 8 9 4 = Permutation (Sequenz-Crack) 10 11 5 = Table-Lookup (Tabelle-Lookup-Crack) 12 13 6 = Hybrid dict + mask Wörterbuch plus Maske Crack 14 15 7 = Hybrid Maske + Dikt Maske + Wörterbuch Crack 16 17 8 = Prince (Prince Crack)
Hash-Typ
Beispiele spezifischer Hash-Werte finden Sie auf der URL
1 0 = MD5 2 3 10 = MD5 ($pass.$salz) 4 5 20 = MD5 ($salt.$pass) 6 7 30 = MD5 (unicode ($pass)). $salz) 8 9 40 = MD5 ($salz. unicode ($pass)) 10 11 50 = HMAC-MD5 (key = $pass) 12 13 60 = HMAC-MD5 (key = $salz) 14 15 100 = SHA1 16 17 110 < 18 19 120 = SHA1 ($salt.$pass) 20 21 130 = SHA1 (unicode ($pass)). $salz) 22 23 140 = SHA1 ($salz. unicode ($pass)) 24 25 150 = HMAC-SHA1 (key = $pass) 26 27 160 = HMAC-SHA1 (key = $salz) 28 29 200 = MySQL323 30 31 < Cisco-IOS MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = Domain Cached Credentials (DCC), MSCache 42 43 1400 = < 46 47 1420 = SHA256 ($salt.$pass) 48 49 1430 = SHA256 (unicode ($pass). $salt) 50 51 1431 = base64 (SHA256 (unicode ($pass))) 52 53 1440 = SHA256 ($salt.unicode (57 1460 = HMAC-SHA256 (key = $salz) 58 59 1600 = md5apr1, MD5 (APR), Apache MD5 60 61 1700 = SHA512 62 63 1710 = SHA512 ($pass.$salz) 64 65 1720 = SHA512 ($salt.$pass) 66 67 1730 = SHA512 (unicode ($pass)). $salz) 68 69 1740 = SHA512 ($salz. unicode ($pass)) 70 71 1750 = HMAC-SHA512 (Schlüssel = $pass) 72 73 1760 = HMAC-SHA512 (Schlüssel = $salz) 74 75 1800 = SHA512 (Unix) 76 77 2400 = Cisco-PIX MD5 Blowfish (OpenBSD) 86 87 3300 = MD5 (Sun) 88 89 3500 = MD5 (MD5 (MD5 ($pass))) 90 91 3610 = MD5 (MD5 ($salz)). $pass) 92 93 3710 = MD5 ($salz. MD5 ($pass)) 94 95 3720 = MD5 ($pass. MD5 ($salz)) 96 97 3800 = MD5 ($salt.$pass.$salz) 98 99 3910 = MD5 (MD5 ($pass)). MD5 ($salz)) 100 101 4010 = MD5 ($salz. MD5 ($salt.$pass) ) 102 103 4110 = MD5 ($salz. MD5 ($pass.$salz) ) 104 105 4210 = MD5 ($username.0.$pass) 106 107 4300 = MD5 (strtoupper (MD5 ($pass))) 108 109 4400 = MD5 (SHA1 ($pass)) 110 111 4500 = doppelt SHA1 112 113 4600 = SHA1 (SHA1 ($pass))) 114 115 4700 = SHA1 120 121 5000 = SHA-3 (Keccak) 122 123 5100 = Hälfte MD5 124 125 5200 = Passwort Sicher SHA256 126 127 5300 = IKE-PSK MD5 128 129 5400 = IKE-PSK <137 5800 = Android PIN 138 139 6300 = AIX {smd5} 140 141 6400 = AIX {ssha256} 142 143 6500 = AIX {ssha512} 144 145 6700 = AIX {ssha1} 146 147 6900 = GOST, GOST R 34.11-94 148 < Woltlab Brennen Board 3 162 163 8900 = scrypt 164 165 9200 = Cisco $8$ 166 167 9300 = Cisco $9$ 168 169 9800 = Radmin2 170 171 10000 = Django (pbkdff 183 11400 = SIP digest Authentifizierung (MD5) 184 185 99999 = Klartext
Spezielle Hash-Typen
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1 (Base64), Netscape LDAPSHA 10 11 v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL (2000) 24 25 132 = MSSQL (2005) 26 27 133 = PeopleSoft 28 29 141 = EPiServer < LDAP {SSHA512} 36 37 1722 = OS X v10.7 38 39 1731 = MSSQL (2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44 < Schritt 4: Beispiel für Hashcat-Knackregeln
1 (1) Wörterbuch-Angriff 2 3 -a 0 password.lst 4 (2) 1 bis 8 sind digitale Maskenangriffe 5 6 -a 3 - -increment - -increment-min 1- -increment-max 8 ? d? d? d? d? d? d? d? d – O 7 ? d steht für eine Zahl, kann sie durch Kleinbuchstaben ersetzt werden? l, Großbuchstaben? u, Sonderzeichen? s, Groß-und Kleinbuchstaben + Sonderzeichen? a, – O stellt den optimalen Crackmodus dar. Dieser Parameter kann hinzugefügt oder nicht hinzugefügt werden. 8 9 (3) 8 ist ein digitaler Angriff 10 11 -a 3 ? d? d? d? d? d? d? d? d 12 Auf die gleiche Weise kann es je nach Zifferzahl auf Großbuchstaben, Kleinbuchstaben, Sonderzeichen und andere Modi eingestellt werden. 13 14 (4) Benutzerdefinierte Zeichen 15 Heutzutage sind Passwörter mit reinen Zahlen oder reinen Buchstaben relativ selten. Laut der Analyse durchgesickerter Passwörter durch Passwortexperten sind 90 % der persönlichen Passwörter eine Kombination aus Buchstaben und Zahlen. Hashcat unterstützt 4 benutzerdefinierte Zeichensätze, nämlich -1 -2 -3 -4. Wenn Sie es definieren, benötigen Sie nur so-2 ? Ich? d , dann kann es später angegeben werden? 2,? 2 bedeutet Kleinbuchstaben und Zahlen. Zu diesem Zeitpunkt müssen Sie einen 8-stelligen gemischten Kleinbuchstaben plus Zahlen knacken: 16 17 Hashcat.exe -a 3 – force -2 ? Ich? d Hashwert oder Hashdatei ? 2? 2? 2? 2? 2? 2? 2? 2 18 zum Beispiel knacken dz Kleinbuchstaben + Zahlen gemischte 8-stellige Passwörter knacken: 19 20 Hashcat -m 2611 -a 3 -2 ? Ich? d dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Wörterbuch + Maske Brutal Force Cracking 22 Hashcat unterstützt auch eine Wörterbuch-Brutal-Cracking-Methode, die darin besteht, Brutal-Zeichen vor und nach dem Wörterbuch hinzuzufügen Zeichenfolgen, z. B. das Hinzufügen von 3 als Zahl nach dem Wörterbuch. Diese Art von Passwort ist sehr häufig.Verwenden Sie den sechsten Angriffsmodus: 23 24 a-6 (Hybrid dict + Maske) 25 Wenn es vor dem Wörterbuch hinzugefügt wird, verwenden Sie den Angriffsmodus 7, also ( a-7 = Hybridmask + dict), fügen Sie die Zahl 123 hinzu, um die Wörterbuchdatei zu knacken: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? d? d? d 28 Wenn das Passwort von ffe1cb31eb084cd7a8dd1228c23617c8 password123 ist, dann solange password.lst 123 enthält 29 30 (6) Maske + Wörterbuch Brutalforce 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? d? d? d 33 Wenn das Passwort von ffe1cb31eb084cd7a8dd1228c23617c8 123Passwort ist, dann solange password.lst das Passwort enthält. 34 35 (7) Case-Conversion-Angriff, Case-Conversion-Angriff auf Wörter in password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 Beispiele 39 (1) 8-stellige Zahlencrack 40 41 Hashcat64-m 9700 hash -a 3 ? d? d? d? d? d? d? d? d -w 3 – O 42 (2) 1-8 Zahlen crack 43 44 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? d? d? d? d? d? d? d? d 45 (3) 1 bis 8 Kleinbuchstaben crack 46 47 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? Ich? Ich? Ich? Ich? Ich? Ich? Ich? l 48 (4) 8-stellige Kleinbuchstaben crack 49 50 Hashcat-m 9700 hash -a 3 ? Ich? Ich? Ich? Ich? Ich? Ich? Ich? l -w 3 – O 51 (5) 1-8 Großbuchstaben crack 52 53 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? Du? Du? Du? Du? Du? Du? Du? u 54 (6) 8-Bit-Großbuchstaben-Crack 55 56 Hashcat-m 9700 hash -a 3 ? Du? Du? Du? Du? Du? Du? Du? u -w 3 – O 57 (7) 5 Kleinbuchstaben + Großbuchstaben + Zahlen + Sonderzeichen Crack 58 59 Hashcat-m 9700 hash -A 3 ? b? b? b? b? b -w 3 60 (8) Verwenden Sie das Wörterbuch zum Knacken 61 Verwenden Sie das Wörterbuch password.lst zum Knacken mit Brutalkraft, -w 3 Der Parameter ist der angegebene Stromverbrauch 62 63 hashcat -m 9700 -A 0 -w 3 hash password.lst 64 Nachdem der Crack erfolgreich ausgeführt wurde, beendet Hashcat den Crack automatisch und zeigt den Crackstatus als Cracked an. Außerdem wird angezeigt, ob der Crack erfolgreich war. 65 66 Knacken Sie die IP-Adresse in known_hosts 67 Nach Forschung wurde festgestellt, dass 68 69 (1) Berechnen Sie den HMAC SHA1-Wert 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2) Kombinierter Angriff Brutal Force 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt - -hex-salt 82 Der kombinierte Angriff besteht darin, ips_left.txt und ips_right.txt zu kombinieren, um eine vollständige IP-Adresse zum Brutal-Force-Cracking zu bilden. 83 84 Die Dateien ips_left.txt und ips_right.txt können mit dem folgenden Code generiert werden: 85 86 ip-gen.sh: 87 88 89 90 für a in `seq 0 255` 91 92 do 93 94 für b in `seq0 255` 95 96 do 97 < Angriff mit Masken 106 107 hashcat -a 3 -m 160 known_hosts.hash ipv4.hcmask- -hex-salt 108 Der Inhalt der ipv4.hcmask-Datei kann von dieser Seite heruntergeladen werden. 109 110 MD5-verschlüsselte IP-Adressen knacken 111 In Netzwerken oder Konfigurationen wie CDNs werden IP-Adressen aufgrund ihrer Zahl häufig mit MD5 verschlüsselt 3×4+3 (xxx.xxx.xxx.xxx) =17 Bits. Durch die Analyse des IP-Adressmusters wurde jedoch festgestellt, dass die Adresse xxx alle Zahlen sind, sodass sie durch die Kombination von hashcat und Masken angegriffen werden können. 112 113 hashcat-a 1 – m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 Darüber hinaus wird die IP-Adresse des F5-Cookies verschlüsselt. Der Crack-Code, auf den Sie verweisen können, lautet wie folgt: 117 118 import struct 119 120 cookie = " 1005421066.20736.0000 " 121 122 (ip,port,end) = cookie.split (". ") 123 124 (a,b,c,d) = [ord (i) für i in struct.pack (" i ", int (ip))] 125 200> Zusammenfassung der Cracking-Techniken 130 Wenn Sie den GPU-Modus zum Cracken verwenden, können Sie den-o-Parameter verwenden, um ihn automatisch zu optimieren 131 132 Brutal-Force-Cracking eines MD5-Wertes 133 (1) 9-stelliger Zahlencrack 134 135 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? d? d? d? d? d? d? d? d? d 136 Um einen MD5-Wert allein zu knacken, müssen Sie den Force-Parameter hinzufügen 137 138 (2) 9-stelligen Buchstaben knacken 139 140 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? Ich? Ich? Ich? Ich? Ich? Ich? Ich? Ich? l 141 Discuz-Passwort mit Salz knacken 142 (1) Zahlenknack 143 7 Ziffern, 7 Sekunden zum Knacken und Abschließen der Aufgabe. 144 145 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d 146 8-stelliges Knacken, 9 Sekunden zum Knacken, um die Aufgabe abzuschließen.: 147 148 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d 149 9-stellige Zahlen werden geknackt und die Aufgabe wird in 9 Sekunden abgeschlossen. 150 151 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d? d 152 Alphabet Crack 153 (1) 6-stellige Kleinbuchstaben 154 155 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Ich? Ich? Ich? Ich? Ich? l 156 (2) 7-stellige Kleinbuchstaben 157 158 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Ich? Ich? Ich? Ich? Ich? Ich? l 159 (3) 8-stellige Kleinbuchstaben 160 161 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Ich? Ich? Ich? Ich? Ich? Ich? Ich? l Abschluss der Crackaufgabe in etwa 9 Minuten 162 (4) 9 Kleinbuchstaben 163 164 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Ich? Ich? Ich? Ich? Ich? Ich? Ich? Ich? l -O 165 Buchstaben plus Zahlen 166 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 167 (3) 7 Großbuchstaben 168 169 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? Du? Du? Du? Du? Du? Du? u 170 (4) 6-bis 8-stellige Zahlencrack 171 172 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463- -increment - -increment-min 6 - -increment-max 8 ? Ich? Ich? Ich? Ich? Ich? Ich? Ich? l 173 Benutzerdefinierter Crack 174 (1) Verwenden Sie Zahlen plus Buchstaben, gemischt mit 6 Ziffern, um zu cracken 175 176 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) Verwenden Sie Zahlen und Buchstaben, gemischt mit 7 Ziffern, um zu knacken. Die Knackzeit beträgt 4 Minuten und 16 Sekunden 178 179 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 – O 180 (3) Crack mit Zahlen plus Buchstaben gemischt 8 Bit 181 182 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2? 2 -O 183 Wörterbuch-Crackmodus 184 Hashcat64.exe-a 0 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 password.lst 185 Verwenden Sie das Wörterbuch im Ordner Wörterbuch, um es zu knacken: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt – Entfernen -o mysql-cracked.txt ..\dictionaries\* 188 Sitzungsspeicherung und Wiederherstellung Crack 189 (1) Verwenden Sie die Maske-Dateiregeln, um Passwörter zu knacken 190 191 hashcat-m 2611 -a 3 - -session mydz dz.hash masks/rockyou-7-2592000.hcmask 192 (2 Maskencrack 196 Die Maskenregeldatei befindet sich unter Masken, z. B. D: \PentestBox\hashcat-4.1.0\masks, und die Ausführungseinstellungen für den Crack lauten: 197 198 Masken/8char-1l-1u-1d-1s-compliant.hcmask 199 Masken/8char-1l-1u-1d-1s-noncompliant.hcmask 200 Masken/rockyou-1-60.hcmask 201 Masken/rockyou-2-1800.hcmask 202 masken/rockyou-3-3600.hcmask 203 masken/rockyou-4-43200.hcmask 204 masken/rockyou-5-86400.hcmask 205 masken/rockyou-6-864000.hcmask 206 masken/rockyou-7-2592000.hcmask 207 Verwenden Sie Regeldateien zum Knacken 208 209 Hashcat -m 300 mysqlhashes.txt – Entfernen -o mysql-cracked.txt ..\dictionaries\* -r rules\best64.rule 210 211 Hashcat -m 2611 -a 0 dz.hashpassword.lst -r rules\best64.rule -o 212 Hashcat Parameteroptimierung 213 Unter Berücksichtigung der Crackgeschwindigkeit von hashcat und der Ressourcenallokation können wir einige Parameter 214 1. Workload tuning Lastabstimmung konfigurieren. 215 Die von diesem Parameter unterstützten Werte sind 1,8,40,80,160 216 217 - -gpu-accel 160 Maximieren Sie die Leistung der GPU. 218 2.Gpu loops Lastfeinabstimmung 219 Dieser Parameter unterstützt Werte im Bereich von 8-1024 (einige Algorithmen unterstützen nur bis 1000). 220 221 - -gpu-loops 1024 ermöglichen die maximale Leistung der GPU. 222 3. Segment Größe Wörterbuch-Cache-Größe 223 Dieser Parameter dient dazu, die Größe des Speichercaches festzulegen. Die Funktion besteht darin, das Wörterbuch in den Speichercache zu legen, um das Wörterbuch zu beschleunigen. Die Standardgeschwindigkeit beträgt 32 MB und kann entsprechend den eigenen Speicherbedingungen eingestellt werden. Je größer es ist, desto größer wird es natürlich. 224 225 - -segment-size 512 kann die Geschwindigkeit des Knackens großer Wörterbücher verbessern. 226 Letzte: Empfehlungen für die Passworteinstellung 227 Verwenden Sie längere Zeichenfolgen 228 Verwenden Sie größere Zeichensätze Buchstaben, Zahlen, Symbole 229 230 Verwenden Sie keine Zeichen, die Sie als Passwort oder Teil des Passworts betreffen könnten 231 232