 Passwort-Dokument wiederherstellen Master
Entschlüsselte Dateien überschreiten die maximale Unterstützung des Systems und können nicht hochgeladen werden.
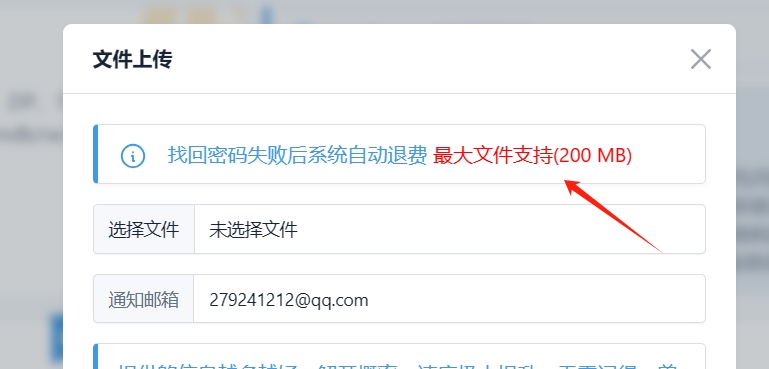
Tatsächlich erfolgt die gesamte Verschlüsselung über Hash-Codes. Solange der Hash-Code der Datei extrahiert und an uns gesendet wird, können wir den Entschlüsselungs-und Wiederherstellungsvorgang direkt durchführen.
Um Hash-Codes zu extrahieren, verwenden Sie im Allgemeinen die Software Ripper John the Ripper password cracker . Diese Software kann
John the Ripper extrahieren. Die Open-Source-Software kann Wörterbuchangriffe, Brutal-Force-Cracking und andere Methoden verwenden, um zu versuchen, den verschlüsselten Hash-Wert zu knacken, um das ursprüngliche Passwort wiederherzustellen. Bevor Sie John the Ripper verwenden, um den Hash-Code einer Datei zu extrahieren, müssen Sie sicherstellen, dass Sie die Datei erhalten haben, die den Hash-Wert des Passworts enthält.
Hier sind die detaillierten Schritte zum Extrahieren von Datei-Hash-Codes mit John the Ripper:
-
Passwort-Hash-Dateien vorbereiten :
-
Passwort-Hash-Dateien enthalten in der Regel eine Reihe von Passwortwerten, die durch einen Hash-Algorithmus verarbeitet wurden. Diese Hash-Werte können aus der Passwortdatenbank eines Systems oder einer Anwendung extrahiert werden.
-
Sie müssen eine solche Datei erhalten, es kann eine Textdatei sein, in der jede Zeile einen Hash-Wert enthält, oder eine Datei in einem bestimmten Format wie eine Schattendatei (shadow file) in einem Unix-ähnlichen System.
-
John the Ripper installieren :
-
Je nach Betriebssystem müssen Sie John the Ripper herunterladen und installieren. Dies beinhaltet normalerweise das Herunterladen des Quellcodes von der offiziellen Website, das dann kompiliert und installiert wird.
-
Während der Installation stellen Sie sicher, dass Sie alle notwendigen Abhängigkeiten und Module ausgewählt haben, um mit dem Hash-Typ umzugehen, mit dem Sie konfrontiert werden.
-
Hashcode extrahieren :
-
Wenn Sie bereits eine Datei mit Hashwerten haben, können Sie sie direkt mit John the Ripper knacken, ohne den Hashcode weiter zu extrahieren.
-
Wenn Sie jedoch Hash-Werte aus einem bestimmten Dateiformat (z. B. einem RAR-Paket) extrahieren müssen, müssen Sie möglicherweise zusätzliche Tools oder Skripte verwenden. Zum Beispiel können Sie für RAR-Pakete ein Werkzeug wie
rar2johnverwenden, um den Hash-Wert zu extrahieren und ihn in ein Format zu konvertieren, das John the Ripper verstehen kann. -
Hash-Werte mit John the Ripper knacken :
-
Sobald Sie Dateien mit Hash-Werte haben, können Sie John the Ripper versuchen, sie zu knacken.
-
Sie müssen eine Wörterbuchdatei mit möglichen Passwortkombinationen bereitstellen. John the Ripper durchläuft jeden Eintrag in der Wörterbuchdatei und versucht, sie zu verwenden, um den Hash-Wert zu übereinstimmen.
-
Sie können die Befehlszeilenoberfläche von John the Ripper verwenden, um Hash-Dateien, Wörterbuchdateien und alle anderen erforderlichen Parameter anzugeben.
-
Analysieren Sie die Crack-Ergebnisse :
-
John the Ripper gibt erfolgreich geknackte Passwörter und ihre entsprechenden Hash-Werte aus. Sie können diese Ergebnisse überprüfen, um zu überprüfen, ob der Hash-Code erfolgreich extrahiert und geknackt wurde.