 Sarjana Pemulihan Kata Laluan Dokumen
Apakah yang perlu saya lakukan jika fail yang dinyahsulitkan melebihi sokongan maksimum sistem dan tidak boleh dimuat naik?
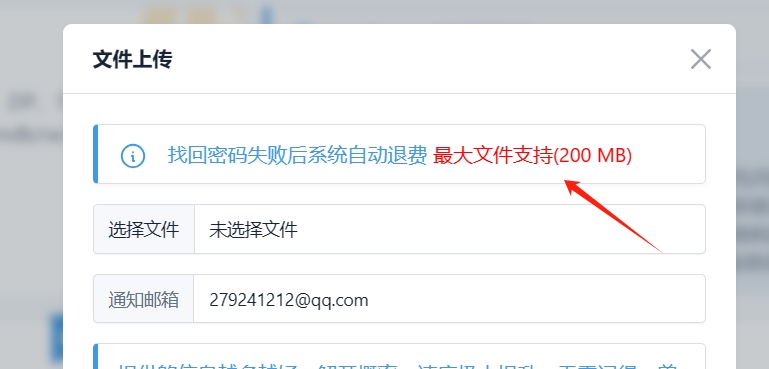
Malah, semua penyulitan dilakukan melalui kod cincang Selagi kod cincang fail diekstrak dan dihantar kepada kami, kami boleh terus menyahsulitkan dan memulihkan operasi.
Untuk mengekstrak kod cincang, secara amnya gunakan perisian Ripper John the Ripper password cracker Perisian ini boleh mengekstrak
John the Ripper ialah perisian sumber terbuka yang digunakan untuk retak kata laluan, ia boleh menggunakan serangan kamus, retak kekerasan kasar, dsb. untuk cuba memecahkan nilai cincang yang disulitkan, dengan itu memulihkan kata laluan asal. Sebelum menggunakan John the Ripper untuk mengekstrak hash fail, anda perlu memastikan bahawa anda telah memperoleh fail yang mengandungi hash kata laluan.
Berikut adalah langkah-langkah terperinci untuk mengekstrak kod hash fail menggunakan John the Ripper:
-
Sediakan fail hash kata laluan :
-
Fail hash kata laluan biasanya mengandungi satu siri nilai kata laluan yang diproses oleh algoritma hash. Nilai hash ini mungkin diekstrak dari pangkalan data kriptografi sistem atau aplikasi.
-
Anda perlu mendapatkan fail seperti itu, ia mungkin fail teks di mana setiap baris mengandungi nilai hash, atau fail dalam format tertentu seperti fail bayang-bayang dalam sistem seperti Unix.
-
Pasang John the Ripper :
-
Bergantung pada sistem operasi anda, anda perlu memuat turun dan memasang John the Ripper. Ini biasanya melibatkan memuat turun kod sumber dari laman web rasmi, kemudian menyusun dan memasang.
-
Semasa pemasangan, pastikan anda memilih semua kebergantungan dan modul yang diperlukan untuk dapat mengendalikan jenis hash yang akan anda hadapi.
-
Ekstrak kod hash :
-
Jika anda sudah mempunyai fail yang mengandungi nilai hash, maka anda boleh terus menggunakan John the Ripper untuk memecahkannya tanpa perlu mengekstrak kod hash lagi.
-
Walau bagaimanapun, jika anda perlu mengekstrak hash daripada format fail tertentu (seperti pakej mampat RAR), anda mungkin perlu menggunakan alat atau skrip tambahan. Sebagai contoh, untuk pakej mampat RAR, anda boleh menggunakan alat seperti
rar2johnuntuk mengekstrak hash dan menukarnya ke dalam format yang boleh difahami oleh John the Ripper. -
Gunakan John the Ripper untuk memecahkan hash :
-
Sebaik sahaja anda mempunyai fail yang mengandungi hash, anda boleh menggunakan John the Ripper untuk cuba memecahkannya. Anda perlu menyediakan fail kamus yang mengandungi kombinasi kata laluan yang mungkin. John the Ripper akan melintasi setiap entri dalam fail kamus dan cuba menggunakannya untuk memadankan nilai hash.
-
Anda boleh menggunakan antara muka baris arahan John the Ripper untuk menentukan fail hash, fail kamus, dan sebarang parameter lain yang diperlukan.
-
Analisis hasil retak :
-
John the Ripper akan mengeluarkan kata laluan yang berjaya retak dan nilai cincang yang sepadan dengannya. Anda boleh menyemak keputusan ini untuk mengesahkan bahawa kod hash telah berjaya diekstrak dan dipecahkan.