 Майстер відновлення пароля документа
Підручник із використання продуктивності відеокарти графічного процесора для злому пароля в системах windows, включаючи приклади та детальні кроки!
Оскільки швидкість злому загальних інструментів для злому паролів занадто низька, і не так багато підтримуваних протоколів для злому паролів, деякі паролі не можуть бути зламані протягом одного року, якщо ви використовуєте словник для запуску, ви повинні мати пароль у відкритому тексті. Це може бути використано лише в словнику, і якщо словник паролів занадто великий, це також дуже часто, що він не може бути запущений інструмент для злому паролів у світі, hashcat, адреса hashcat github, виберіть останню версію Просто завантажте.
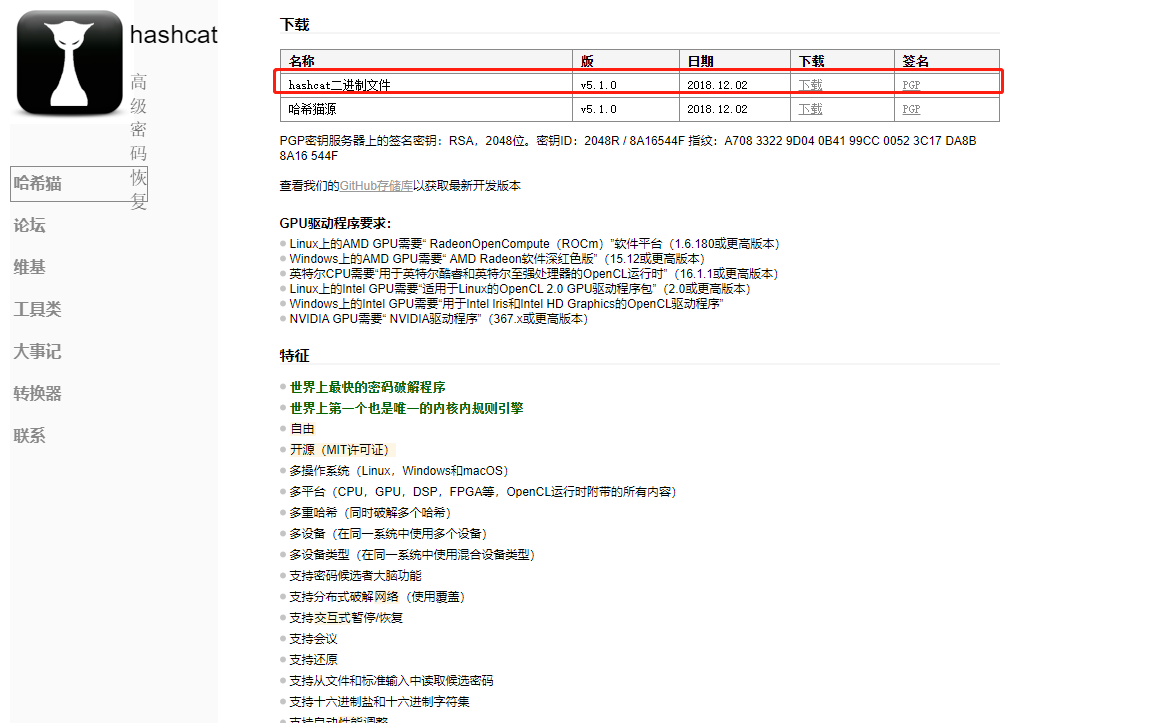
hashcat підтримує кілька обчислювальних ядер:
GPU
CPU
APU
DSP
FPGA
Копроцесор
Завантажте офіційний драйвер NVIDA
на офіційний веб-сайт NVIDA, щоб завантажити драйвер відеокарти, який відповідає моделі відеокарти вашого комп'ютера, як показано на малюнку, а потім дотримуйтесь підказок, щоб встановити його крок за кроком.
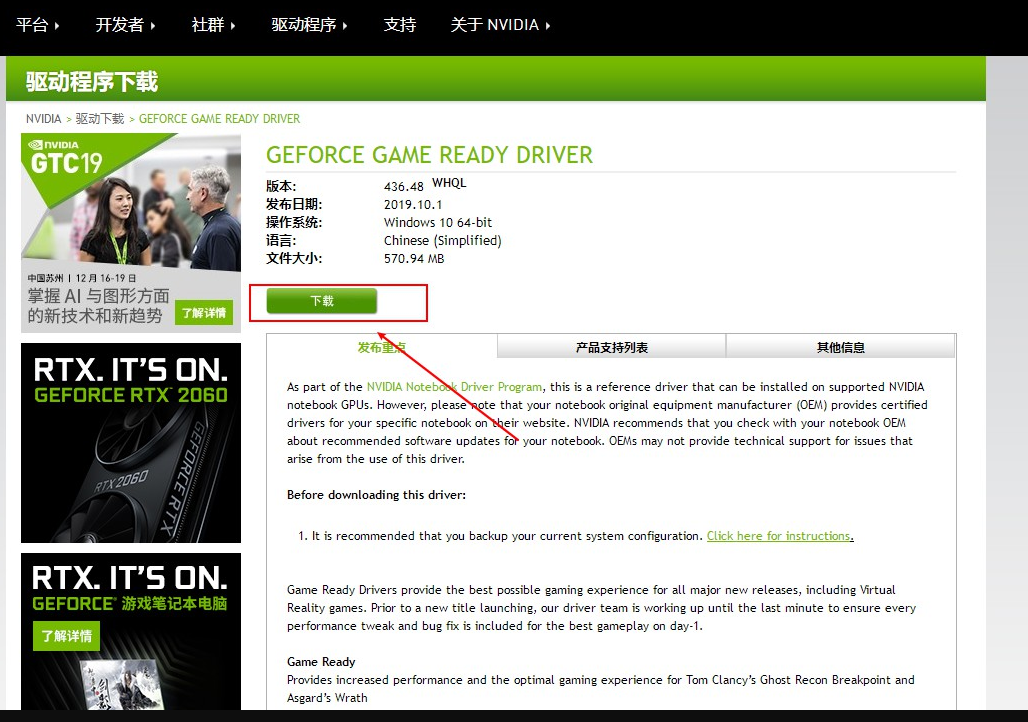
Після завершення встановлення перезавантажте комп'ютер.
(Відеокарта NAVIDA потребує лише встановлення офіційного драйвера, який вже містить обчислювальні інструменти графічного процесора, необхідні HASHCAT для злому пароля. Не забудьте використовувати офіційний драйвер відеокарти, завантажений на зображенні вище, і не використовуйте драйвер відеокарти, який постачається з windows.)
Перевірте, чи може HASHCAT використовувати швидкість обчислень графічного процесора для злому паролів
1 hashcat64.exe -b
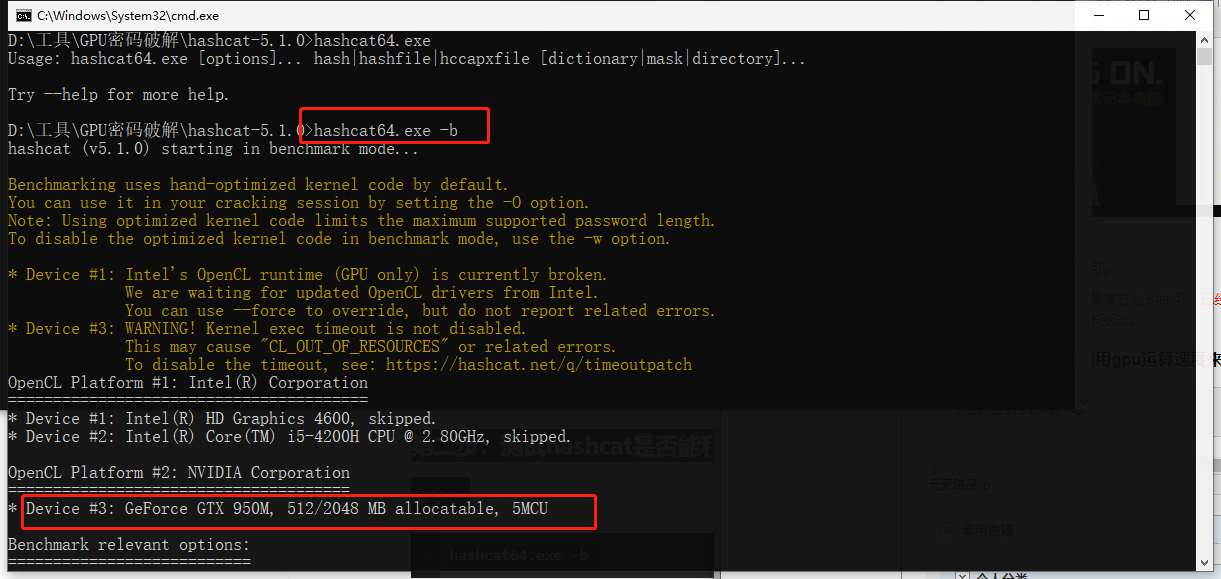
Перевірте швидкість HASHCAT для злому різних хешів паролів.
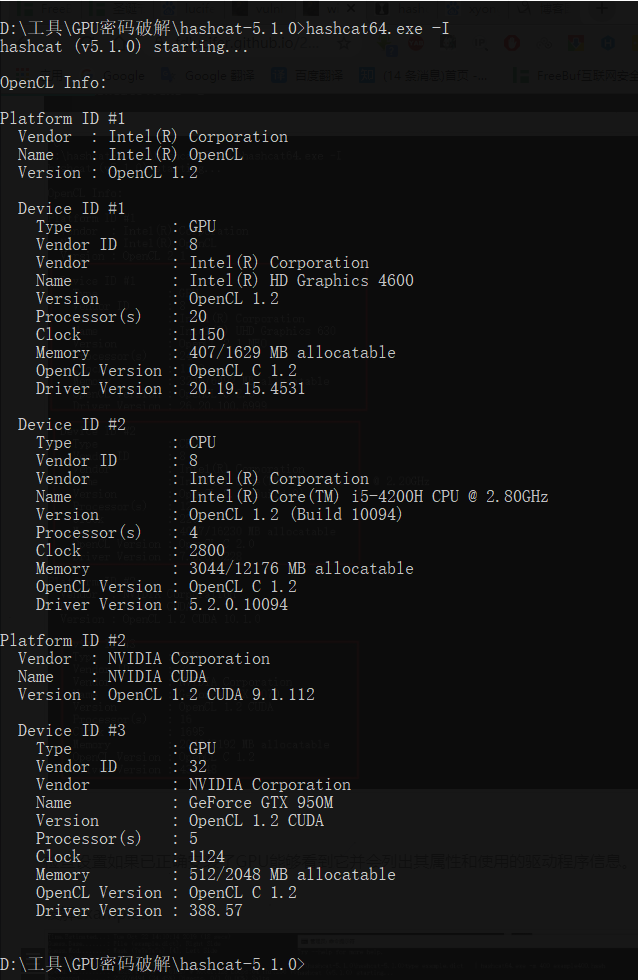
Перевірте налаштування, якщо графічний процесор правильно встановлений, він зможе побачити його і перерахує його властивості та інформацію про драйвери, які він використовує.
Детальні команди та використання hashcat
Звичайний
1 -m, —hash-type=NUM Категорія хеша, значення якої NUM відноситься до значення категорії хеша під довідковою інформацією, і її значення є числом. Якщо значення m не вказано, це означає MD5 за замовчуванням. Наприклад, -m 1800 є шифруванням SHA512 Linux. 2 3 -a, –attack-mode=NUM Режим атаки, значення якого відносяться до зворотних параметрів. "-a 0" словникова атака, "-a 1" комбінована атака; Атака маски "-a 3". 4 5 -V, —version Інформація про версію 6 7 -h, —help Довідкова інформація. 8 9 –тихий тихий режим, придушений вихід
бенчмарк
1 -b, –бенчмарк тестує швидкість злому комп'ютера та відображає інформацію, пов'язану з апаратним забезпеченням
різне
1 –hex-salt Значення salt наведено в шістнадцятковій цифрі 2 Встановіть, що набір символів є шістнадцятковим, щоб дати 4 5 –runtime=NUM Сеанс припинення після кількох секунд виконання (значення NUM) 6 7 –status Увімкнути автоматичне оновлення екрана стану 8 9 –status-timer=NUM Значення секунди оновлення екрана стану 10 11 –status-automat Відображення перегляду стану в машиночитаному форматі 12 13
Файл
1 -o, –outfile=FILE Визначення вихідного файлу для відновлення хеш-файлу 2 3 –outfile-format=NUM Визначення вихідного формату хеш-файлу, див. нижче Посилання 4 5 –outfile-autohex-disable Заборонити використання шістнадцяткового виводу простого тексту 6 14 15 –remove Видаляє успішно зламаний хеш, корисний, коли хеш читається з тексту, уникаючи ручного видалення зламаного хеша самостійно 16 17 –stdout Режим консолі 18 19 –potfile-disable Не записувати файл pot 20 21 –debug-mode=NUM Визначення режимів налагодження (змішування лише за допомогою правил), див. нижче Ресурси 22 23 –debug-file=file Вихідні файли правил налагодження (див. режими налагодження) 24 25 -e, –salt-file=file Визначення списку солоних файлів 26 27 –logfile-disable Вимкнення logfile
Ресурси
1 -c, –segment-size=NUM Розмір кешу файлу словника (м) 2 3 -n, –threads=NUM Кількість потоків 4 5 -s, –words-skip=NUM Пропуск кількості слів 6 7 -l, –words-limit=NUM Обмеження кількості слів (розподілені)
Правила
1 -r, Використовуйте файл правил: -r 1.rule, 2 3 -g, –generate-rules=NUM randomly generated rules 4 5 –generate-rules-func-min= minimum для кожного випадкового правила 6 7 –generate-rules-func-max=максимум для кожного випадкового правила 8 9 –generate-rules-seed=NUM force RNG seeds number
користувацький набір символів
<75x71> Визначений користувачем набір символів 2 3 -2, –custom-charset2=CS Наприклад: 4 5 -3 , –custom-charset3=CS –custom-charset1=? dabcdef : Налаштування? 1 для 0123456789abcdef 6 7 -4, –custom-charset4=CS -2mycharset.hcchr : Налаштування ? 2 Включено в mycharset.hcchr
Режим атаки
1 –toggle-min=NUM Мінімальне значення букви в словнику 2 3 –toggle-max=NUM Максимальне значення букви в словнику 4 5 –increment Використання розширеного режиму 6 <1366x Мінімальне значення символів у словнику 18 19 –table-max=NUM Максимальне значення символів у словнику 20 21 –pw-min=NUM Якщо довжина більша за NUM, друкуйте символи-кандидати 22 23 –pw-max=NUM Якщо довжина менша за NUM, друкуйте символи-кандидати 24 25 –elem-cnt-min=NUM Мінімальна кількість елементів у кожному ланцюжку 26 27 –elem-cnt-max=NUM Максимальна кількість елементів у кожному ланцюжку 32 33 –case-permute Інвертувати кожне слово в словнику
Посилання
1 = hash[:salt] 2 = plain plain 3 = hash[:salt]:plain 4 = hex_plain 5 = hash[:salt]:hex_plain 6 = plain:hex_plain<244x240> Вихідний файл режиму налагодження (Тільки для гібридного режиму, за допомогою правил):
1 = Зберегти Знайти Правило 2 = Зберегти Оригінал Word 3 = Зберегти Оригінал Word і Знайти Правило 4 = Зберегти Оригінал Word, Знайти Правило andmodified Звичайне<307x294>
Вбудований набір символів:
1 ? l = abcdefghijklmnopqrstuvwxyz представляє малі літери 2 3 ? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ означає велику літеру 4 5 ? d = 0123456789 означає число 6 7 ? s = !" #$%&'()*+,-./:; <=>? @[\]^_`{|}~ представляє спеціальний символ 8 9 ? a = ? л? У? Д? s Комбінація великих і малих цифр і спеціальних символів 10 11 ? b = 0 – 0xff
Режим атаки
1 0 = Straight (Dictionary Crack) 2 3 1 = Combination (Combination Crack) 4 5 2 = Toggle-Case ( перетворення регістру) 6 7 3 = груба сила (зломання маски) 8 9 4 = переміщення (зломання послідовності) 10 11 5 = Table-Lookup (зломання таблиці) 12 13 6 = Hybrid dict + mask Dictionary Plus mask Crack 14 15 7 = Hybrid mask + dict mask+Dictionary Crack 16 17 8 = Prince (Prince Crack)
Тип хеша
Щоб отримати приклади конкретних значень хеша, зверніться до URL-адреси
1 0 = MD5 2 3 10 = MD5($pass.$salt) 4 5 20 = MD5($salt.$pass) 6 7 30 = MD5(unicode($pass). $salt) 8 9 40 = MD5($salt. unicode($pass)) 10 11 50 = HMAC-MD5 (ключ = $pass) 12 13 60 = HMAC-MD5 (ключ = $salt) 14 15 100 = SHA1 16 17<234x233> 18 19 120 = SHA1($salt.$pass) 20 21 130 = SHA1(unicode($pass). $соль) 22 23 140 = SHA1($соль. unicode($pass)) 24 25 150 = HMAC-SHA1 (key = $pass) 26 27 160 = HMAC-SHA1 (key = $salt) 28 29 200 = MySQL323 30 <2955x284> Cisco-IOS MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = Domain Cached Credentials (DCC), MSCache 42 50 51 1431 = base64(SHA256(unicode($pass))) 52 >53 1440 = SHA256($salt. unicode($pass)) 54 55 1450 = HMAC-SHA256 (ключ = $pass) 56 57 1460 = HMAC-SHA256 (ключ = $salt) 58 59 1600 = md5apr1, MD5(APR), Apache MD5 60 61 1700 = 64 65 1720 = SHA512($salt.$pass) 66 67 1730 = SHA512(unicode($pass). $соль) 68 69 1740 = SHA512($соль. unicode($pass)) 70 71 1750 = HMAC-SHA512 (ключ = $pass) 72 73 1760 = HMAC-SHA512 (ключ = $salt) 74 75 1800 = SHA512(Unix) 76 77<123x107> Blowfish(OpenBSD) 86 87 3300 = MD5(сонце) 88 89 3500 = MD5(MD5(MD5($pass))) 90 91 3610 = MD5(MD5($salt). $pass) 92 93 3710 = MD5($salt. MD5($pass)) 94 95 3720 = MD5($pass. MD5($salt)) 96 97 3800 = MD5($salt.$pass.$salt) 98 99 3910 = MD5(MD5($pass). MD5($salt)) 100 101 4010 = MD5($salt. MD5($salt.$pass) ) 102 103 4110 = MD5($соль. MD5($pass.$salt) ) 104 105 4210 = MD5(username.0.$pass) 106 107 4300 = MD5(strtoupper(MD5($pass))) 108 109 4400 = MD5(SHA1($pass)) 110 111 4500 = Double SHA1 112 113 4600 = SHA1($pass))) 114 115 4700 =<128 129 5400 = IKE-PSK SHA1 130 131 5500 = NetNTLMv1-VANILLA / NetNTLMv1-ESS 132 133 5600 = NetNTLMv2 134 135 5700 = Cisco-IOS SHA256 136 137 5800 = Android PIN 138 139 6300 = AIX< ГОСТ Р 34.11-94 148 149 7000 = Fortigate (FortiOS) 150 151 7100 = ОС X v10.8+ 152 153 7200 = GRUB 2 154 155 7300 = IPMI2 RAKP HMAC-SHA1 156 157 7400<105x93>154 155 7300 = IPMI2 RAKP HMAC-SHA1 156 157 7400< Woltlab Burning Board 3 162 163 8900 = scrypt 164 165 9200 = Cisco $8$ 166 167 9300 = Cisco $9$ 168 169 9800 = Radmin2 170 171 10000 n(SHA1) 182 183 11400 = SIP digest authentication (MD5) 184 185 99999 = Plaintext
Спеціальний тип хеша
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1(Base64), Netscape LDAPSHA< v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL(2000) 24 25 132 = MSSQL(2005) 26 27 133 = PeopleSoft 28 29 141< LDAP {SSHA512} 36 37 1722 = OS X v10.7 38 39 1731 = MSSQL(2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44< Крок 4: Приклад правил злому пароля hashcat
1 (1) Атака словника 2 3 -a 0 password.lst 4 (2) З 1 по 8 атаки цифрової маски 5 6 -a 3 --increment --increment-min 1--increment-max 8 ? Д? Д? Д? Д? Д? Д? Д? d –O 7 ? d означає число, чи можна його замінити малою літерою? l, велика літера? u, спеціальний символ? s, великі та малі літери + спеціальні символи? a, –O представляє оптимальний режим злому, який можна додавати або не додавати. 8 9 (3)8 — цифрова атака 10 11 -a 3 ? Д? Д? Д? Д? Д? Д? Д? d 12 Подібним чином можна встановити на великі літери, малі літери, спеціальні символи та інші режими відповідно до кількості цифр. 13 14 (4) Спеціальні символи 15 Сьогодні чисто цифрові або чисто буквенні паролі зустрічаються відносно рідко. Згідно з аналізом витоку паролів експертами з паролів, 90% особистих паролів є комбінаціями літер і цифр, які можуть бути використані спеціальними символами, а саме -1 -2 -3 -4. Вам потрібно лише це під час визначення -2 ? л? d , а потім можна вказати пізніше? 2,? 2 означає малі літери та цифри. У цей час вам потрібно зламати 8-значну змішану малу літеру плюс цифри: 16 17 Hashcat.exe -a 3 –force -2 ? л? d значення хеша або файл хеша ? 2? 2? 2? 2? 2? 2? 2? 2 18 Наприклад, зламати dz малі літери + цифри змішані 8-значний пароль зламати: 19 20 Hashcat -m 2611 -a 3 -2 ? л? d dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Dictionary + mask force crack 22 Hashcat також підтримує метод злому словника плюс force, який полягає в додаванні насильницьких символів до і після словника. Послідовність символів, наприклад додавання 3 як числа після словника, дуже поширена.Використовуйте шостий режим атаки: 23 24 a-6 (Hybrid dict + mask) 25 Якщо він додається перед словником, використовуйте режим атаки 7, тобто ( a-7 = Hybridmask + dict), додайте цифру 123 до файлу словника, щоб зламати: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? Д? Д? d 28 Якщо пароль ffe1cb31eb084cd7a8dd1228c23617c8 є password123, то якщо password.lst містить 123 29 30 (6) Маска + словник зламаний 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? Д? Д? d 33 Якщо пароль ffe1cb31eb084cd7a8dd1228c23617c8 дорівнює 123password, тоді просто password.lst містить password. 34 35 (7) Атака перетворення регістру, виконання атаки перетворення регістру на слова в password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 Приклади 39 (1)8-bit crack 40 41 Hashcat64-m 9700 hash -a 3 ? Д? Д? Д? Д? Д? Д? Д? d -w 3 –O 42 (2)1-8-цифрова тріщина 43 44 Hashcat-m 9700 hash -a 3 --increment --increment-min 1--increment-max 8 ? Д? Д? Д? Д? Д? Д? Д? d 45 (3)1-8 малих букв crack 46 47 Hashcat-m 9700 hash -a 3 --increment --increment-min 1--increment-max 8 ? л? л? л? л? л? л? л? l 48 (4)8-цифрова тріщина малих літер 49 50 Hashcat-m 9700 hash -a 3 ? л? л? л? л? л? л? л? l -w 3 –O 51 (5)1-8 великих букв crack 52 53 Hashcat-m 9700 hash -a 3 --increment --increment-min 1--increment-max 8 ? У? У? У? У? У? У? У? u 54 (6)8-цифрова велика буква crack 55 56 Hashcat-m 9700 hash -a 3 ? У? У? У? У? У? У? У? u -w 3 –O 57 (7)5 малих + великих + цифр + спеціальний символ crack 58 59 Hashcat-m 9700 hash -a 3 ? Б? Б? Б? Б? b -w 3 60 (8) Використовуйте словник для злому 61 Використовуйте словник password.lst для злому, -w 3 параметри вказують споживання електроенергії 62 63 hashcat -m 9700 -A 0 -w 3 hash password.lst 64 Після успішного злому hashcat автоматично припинить злом і відобразить статус злому як зламаний, а також відобразить, чи злом був успішним у Recvoered. 65 66 Зламати IP-адресу 67{ } у відомих хостах 68 69 (1) Обчислення значення HMAC SHA1 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2) Комбінована атака насильницького злому 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt --hex-salt 82 Комбінована атака полягає в тому, щоб поєднати ips_left.txt і ips_right.txt, щоб сформувати повну IP-адресу для злому. 83 84 Файли ips_left.txt і ips_right.txt можна згенерувати за допомогою такого коду: 85 86 ip-gen.sh: 87 88 89 90 for a in `seq 0 255` 91 92 do 93 94 for b in `seq0 255` 95 96 Атака з використанням маски 106 107 hashcat -A 3 -m 160 known_hosts.hash ipv4.hcmask--hex-salt 108 ipv4.hcmask Вміст файлу можна завантажити на цьому сайті. 109 110 Зламати IP-адресу, зашифровану MD5 111 У мережах або конфігураціях, таких як CDN, IP-адреса часто шифрується MD5, оскільки кількість цифр 3×4 +3 (xxx.xxx.xxx.xxx) = 17 біт. Зламати його за допомогою звичайного пароля потрібно дуже багато часу, але, аналізуючи правила його IP-адреси, виявлено, що всі його адреси xxx є числами, тому його можна використовувати за допомогою комбінації hashcat і маски для атаки. 112 113 hashcat-a 1 –m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 Крім того, його IP-адреса буде зашифрована в файлі cookie F5. Код злому, на який можна посилатися, такий: 117 118 import struct 119 120 cookie = "1005421066.20736.0000" 121 122 (ip,port,end)=cookie.split(".") 123 124 (a,b,c,d)=[ord(i) for i in struct.pack("i",int(ip))] 125<175x165 200> Підсумок навичок злому 130 Використовуючи режим графічного процесора для злому, ви можете використовувати параметр -O для автоматичної оптимізації 131 132 Насильницький злом значення MD5 133 (1)9-значний злом 134 135 Hashcat64.exe-a 3 --force d98d28ca88f9966cb3aaefebbfc8196f ? Д? Д? Д? Д? Д? Д? Д? Д? d 136 Для того, щоб зламати одне значення MD5 окремо, потрібно додати параметр force 137 138 (2) 9-значний злам літер 139 140 Hashcat64.exe-a 3 --force d98d28ca88f9966cb3aaefebbfc8196f ? л? л? л? л? л? л? л? л? l 141 Зламати пароль discuz із соллю 142 (1) Цифровий злам 143 7 цифр, 7 секунд, щоб зламати та виконати завдання. 144 145 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? Д? Д? Д? Д? Д? Д? d 146 8-розрядний злом, виконання завдання займає 9 секунд. : 147 148 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? Д? Д? Д? Д? Д? Д? Д? d 149 9-значний злам, виконання завдання займає 9 секунд. 150 151 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? Д? Д? Д? Д? Д? Д? Д? Д? d 152 Розтріскування літер 153 (1)6 малих літер 154 155 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? л? л? л? л? л? l 156 (2)7 малих літер 157 158 Hashcat64.exe-a 3 --force -m >2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? л? л? л? л? л? л? l 159 (3)8 малих літер 160 161 Hashcat64.exe-a 3 --force -m >2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? л? л? л? л? л? л? л? l Виконайте завдання злому приблизно за 9 хвилин 162 (4)9 малих літер 163 164 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? л? л? л? л? л? л? л? л? l -O 165 Букви плюс цифри 166 Hashcat64.exe-a 3 --force -m 2611 -2 ? Д? l ffe1cb31eb084cd7a8dd1228c23617c8:f56463? 2? 2? 2? 2? 2? 2? 2 167 (3)7 великих літер 168 169 Hashcat64.exe-a 3 –force –m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? У? У? У? У? У? У? u 170 (4) 6-8-цифрова тріщина 171 172 Hashcat64.exe-a 3 –force –m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463--increment --increment-min 6 --increment-max 8 ? л? л? л? л? л? л? л? l 173 Custom Crack 174 (1) Використовуйте цифри плюс літери, змішані з 6 цифрами для злому 175 176 Hashcat64.exe-a 3 --force -m 2611 -2 ? Д? l ffe1cb31eb084cd7a8dd1228c23617c8:f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) Використовуйте цифри плюс літери, змішані з 7 цифрами для злому, час злому 4 хвилини 16 секунд 178 179 Hashcat64.exe-a 3 --force -m 2611 -2 ? Д? l ffe1cb31eb084cd7a8dd1228c23617c8:f56463? 2? 2? 2? 2? 2? 2? 2 –O 180 (3) Використовуйте цифри плюс літери, змішані з 8 цифрами для зламу 181 182 Hashcat64.exe-a 3 --force -m 2611 -2 ? Д? l ffe1cb31eb084cd7a8dd1228c23617c8:f56463? 2? 2? 2? 2? 2? 2? 2? 2 -O 183 Режим злому словника 184 Hashcat64.exe-a 0 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 password.lst 185 Використовуйте словник у папці словника, щоб зламати: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt –remove -o mysql-cracked.txt ..\dictionaries\* 188 session Save and Recovery Crack 189 (1) Використовуйте правило файлу mask для злому пароля 190 191 hashcat-m 2611 -a 3 --session mydz dz.hash masks/rockyou-7-2592000.hcmask<192x182>hashcat-m 2611 -a 3 -session mydz dz.hash masks/rockyou-7-2592000.hcmask<192x182> Файл правил злому маски 196 розташований під масками, наприклад D:\PentestBox\hashcat-4.1.0\masks. Налаштування виконання злому: 197 198 masks/8char-1l-1u-1d-1s-compliant.hcmask 199 masks/8char-1l-1u-1d-1s-noncompliant.hcmask 200 masks/rockyou-1-60.hcmask 201 masks/rockyou-2-1800.hcmask 202 masks/rockyou-3-3600.hcmask 203 masks/rockyou-4-43200.hcmask 204 masks/rockyou-5-86400.hcmask 205 masks /rockyou-6-864000.hcmask 206 masks/rockyou-7-2592000.hcmask 207 Використовуйте файли правил для злому 208 209 hashcat -m 300 mysqlhashes.txt–remove -o mysql-cracked.txt ..\dictionaries\* -r rules\best64.rule 210 211 hashcat -m 2611 -a 0 dz.hashpassword.lst -r rules\best64.rule -o 212 hashcat Оптимізація параметрів 213 Враховуючи швидкість злому hashcat і розподіл ресурсів, ми можемо налаштувати деякі параметри 214 1.Workload tuning налаштування навантаження. 215 Цей параметр підтримує значення 1, 8, 40, 80, 160 216 217 --gpu-accel 160 дозволяє графічному процесору максимізувати продуктивність. 218 2.Gpu loops Load Fine Tuning 219 Діапазон значень, що підтримуються цим параметром, становить 8-1024 (деякі алгоритми підтримують лише 1000). 220 221 --gpu-loops 1024 дозволяє графічному процесору максимізувати продуктивність. 222 3.Segment size Розмір кешу словника 223 Цей параметр призначений для встановлення розміру кешу пам'яті. Його функція полягає в тому, щоб розмістити словник у кеші пам'яті прискорити швидкість злому словника за замовчуванням становить 32 МБ, і його можна встановити відповідно до власної пам'яті. 224 225 --segment-size 512 може збільшити швидкість злому великого словника. 226 Останнє: Рекомендації щодо налаштування пароля 227 Використовуйте довші рядки 228 Використовуйте більший набір символів Літери, цифри, символи 229 230 Не використовуйте символи, які можуть бути пов'язані з вами, як частину пароля або пароля Використовуйте 231 232