 Κύριος ανάκτησης κωδικού πρόσβασης εγγράφου
Ένα σεμινάριο σπάσματος κωδικών πρόσβασης χρησιμοποιώντας την απόδοση κάρτας γραφικών GPU κάτω από συστήματα windows, με παραδείγματα και λεπτομερή βήματα!
Δεδομένου ότι η ταχύτητα πυρόλυσης των γενικών εργαλείων διάσπασης κωδικών πρόσβασης είναι πολύ αργή και δεν υποστηρίζονται πολλά πρωτόκολλα διάσπασης κωδικών πρόσβασης, ορισμένοι κωδικοί πρόσβασης δεν μπορούν να σπάσουν σε ένα χρόνο, εάν χρησιμοποιείτε ένα λεξικό για να εκτελέσετε, πρέπει να χρησιμοποιήσετε τον κωδικό πρόσβασης απλού κειμένου Μόνο στο λεξικό, και εάν το λεξικό κωδικών πρόσβασης είναι πολύ μεγάλο, είναι επίσης χάσιμο χρόνου και είναι πολύ συνηθισμένο να μην μπορείτε να το βγάλετε κωδικοί πρόσβασης στον κόσμο, hashcat, hashcat github διεύθυνση, επιλέξτε την πιο πρόσφατη έκδοση Απλώς κατεβάστε.
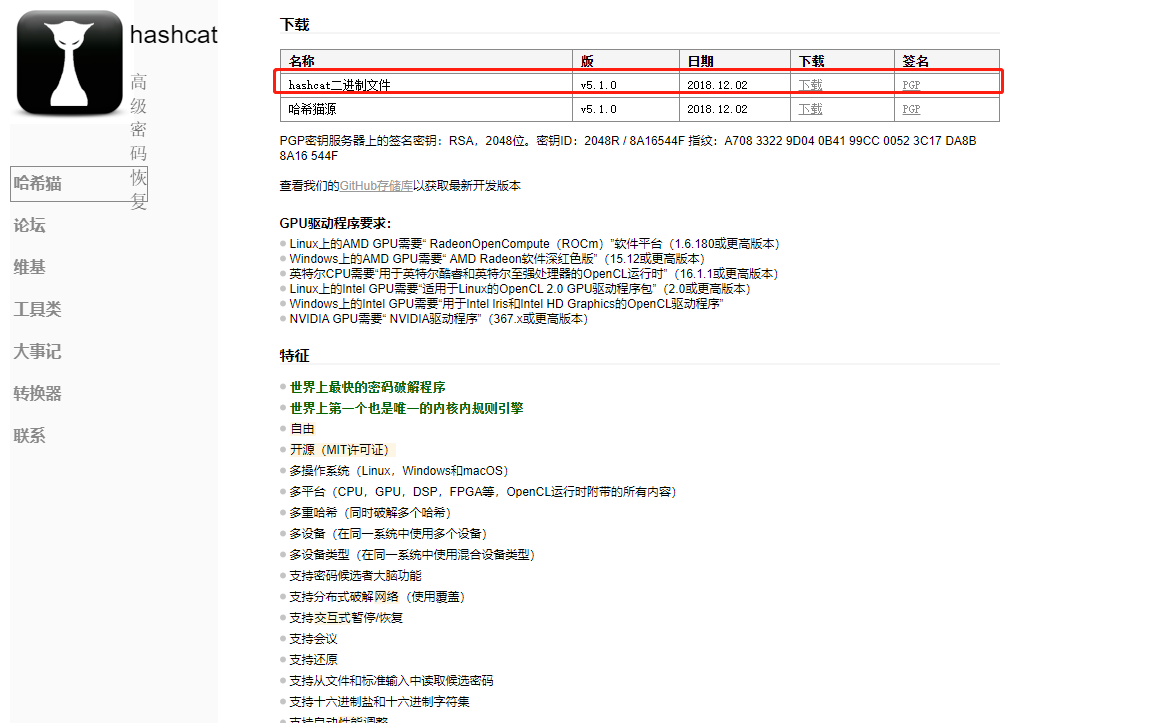
Το hashcat υποστηρίζει πολλαπλούς υπολογιστικούς πυρήνες:
GPU
CPU
APU
DSP
FPGA
Συμεπεξεργαστής
Κατεβάστε το επίσημο πρόγραμμα οδήγησης NVIDA
Μεταβείτε στον επίσημο ιστότοπο της NVIDA για να κατεβάσετε το πρόγραμμα οδήγησης κάρτας γραφικών που αντιστοιχεί στο μοντέλο της κάρτας γραφικών του υπολογιστή σας όπως φαίνεται στην εικόνα και, στη συνέχεια, ακολουθήστε τις οδηγίες για να το εγκαταστήσετε βήμα προς βήμα.
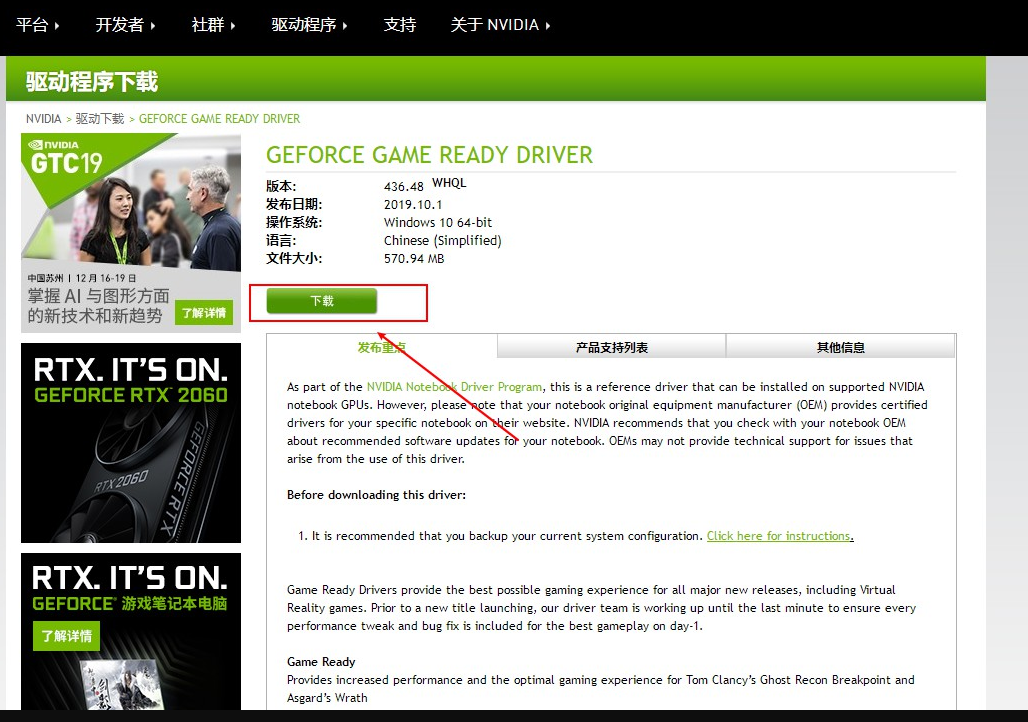
Αφού ολοκληρωθεί η εγκατάσταση, επανεκκινήστε τον υπολογιστή σας.
(Η κάρτα γραφικών της NAVIDA χρειάζεται μόνο να εγκαταστήσει το επίσημο πρόγραμμα οδήγησης, το οποίο περιέχει ήδη τα εργαλεία υπολογισμού GPU που απαιτούνται από το HASHCAT για να σπάσει τον κωδικό πρόσβασης. Θυμηθείτε να χρησιμοποιήσετε το πρόγραμμα οδήγησης της κάρτας γραφικών που έχει ληφθεί επίσημα στην παραπάνω εικόνα και μην χρησιμοποιείτε το πρόγραμμα οδήγησης της κάρτας γραφικών που συνοδεύεται από τα windows.)
Δοκιμάστε εάν το HASHCAT μπορεί να χρησιμοποιήσει την υπολογιστική ταχύτητα της GPU για να σπάσει τον κωδικό πρόσβασης
1 hashcat64.exe -b
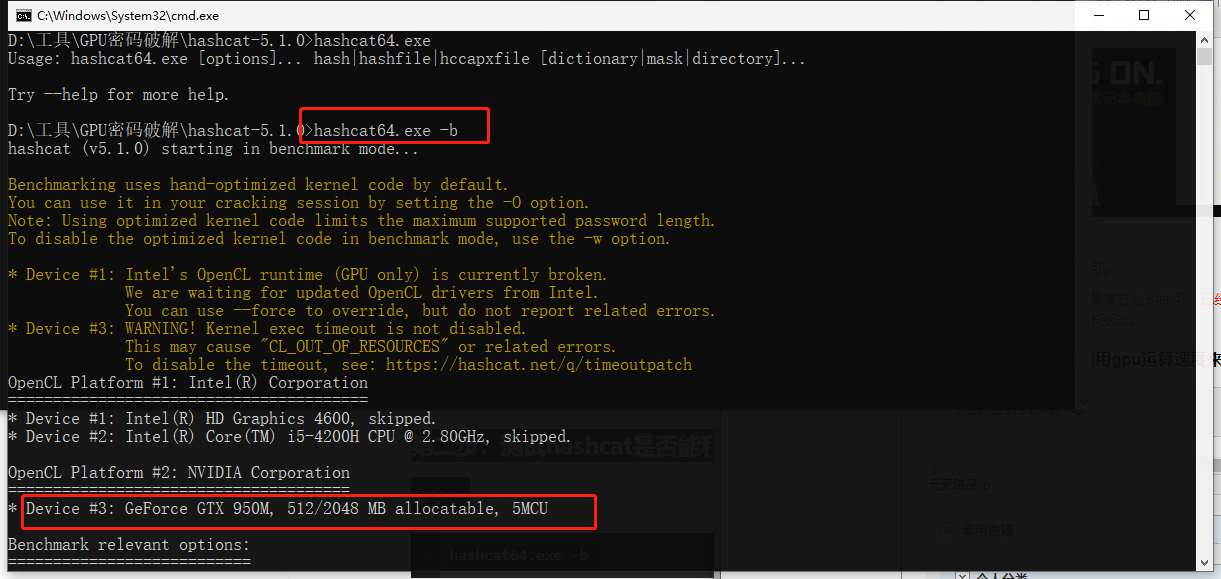
Δοκιμάστε την ταχύτητα αναφοράς του HASHCAT για τη σπάση διαφόρων κατακερματισμών κωδικών πρόσβασης.
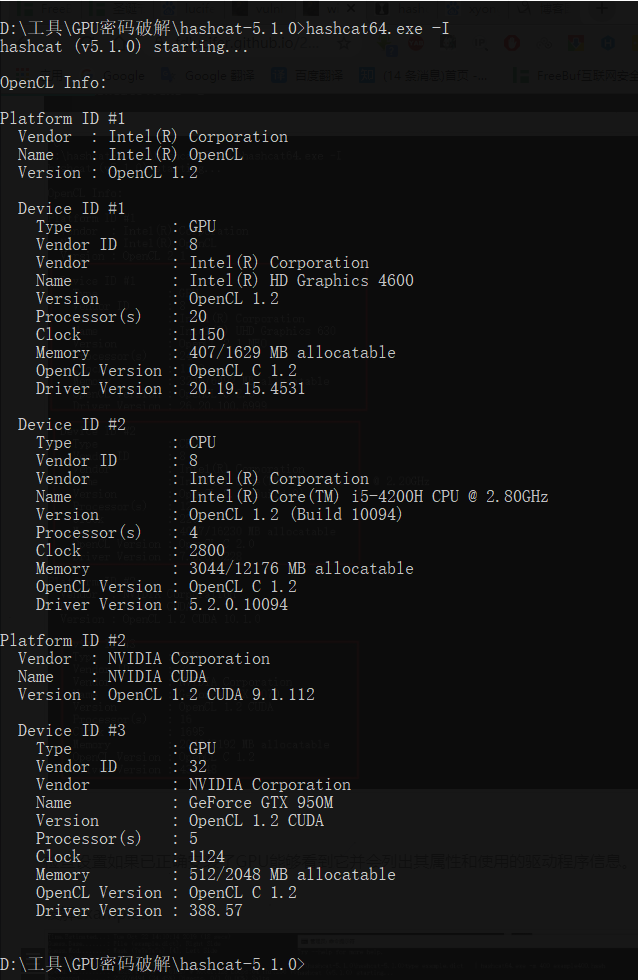
Ελέγξτε τις ρυθμίσεις εάν η GPU έχει εγκατασταθεί σωστά, μπορείτε να τη δείτε και θα παραθέσετε τις ιδιότητές της και τις πληροφορίες του προγράμματος οδήγησης που χρησιμοποιεί.
Λεπτομερείς εντολές hashcat και χρήση
Κανονικό
1 -m, —hash-type=NUM Κατηγορία κατακερματισμού, η τιμή αριθμού της αναφέρεται στην τιμή της κατηγορίας κατακερματισμού κάτω από τις πληροφορίες βοήθειας της και η τιμή της είναι ένας αριθμός. Εάν η τιμή m δεν καθορίζεται, το MD5 αναφέρεται από προεπιλογή. Για παράδειγμα, το -m 1800 είναι κρυπτογράφηση SHA512 Linux. 2 3 -a, –attack-mode=NUM Λειτουργία επίθεσης, η τιμή της οποίας αναφέρεται στις παραμέτρους που βλέπουν πίσω. Επίθεση λεξικού "-a 0", επίθεση συνδυασμού "-a 1" . Επίθεση με μάσκα "-a 3". 4 5 -V, —version Πληροφορίες έκδοσης 6 7 -h, –help Πληροφορίες βοήθειας. 8 9 –αθόρυβη αθόρυβη λειτουργία, κατασταλμένη έξοδος
benchmark
1 -b, –benchmark δοκιμάζει την ταχύτητα ρωγμής του υπολογιστή και τις πληροφορίες σχετικά με το υλικό οθόνης
διάφορα
1 –hex-salt Η τιμή του αλατιού δίνεται σε δεκαδεκαδικό 2 3 –hex-charset ορίστε το σύνολο χαρακτήρων να δίνεται σε δεκαδεκαδικό <722
Αρχείο
1 -o, –outfile=FILE Ορισμός αρχείου κατακερματισμού Αρχείο εξόδου ανάκτησης 2 3 –outfile-format=NUM Ορισμός μορφής εξόδου αρχείου κατακερματισμού, βλ. παρακάτω αναφορές 4 5 –outfile-autohex-disable Απαγορεύει τη χρήση δεκαεξαδικής εξόδου απλού κειμένου 6 7 -p, –separator=CHAR Ορισμός χαρακτήρων διαχωριστή για τη λίστα κατακερματισμού/αρχείο εξόδου 8 9 –show Εμφάνιση μόνο των κωδικών πρόσβασης που έχουν σπάσει 10<35x23> 14 15 –remove Καταργήστε τον επιτυχώς σπασμένο κατακερματισμό, χρήσιμο όταν ο κατακερματισμός διαβάζεται από το κείμενο, αποφύγετε τη μη αυτόματη αφαίρεση του σπασμένου κατακερματισμού μόνοι σας 16 17 –stdout Λειτουργία κονσόλας 18 19 –potfile-disable Μην γράψετε αρχείο pot 20 21 –debug-mode=NUM Καθορίστε τον τρόπο εντοπισμού σφαλμάτων (ανάμειξη μόνο με τη χρήση κανόνων), βλ. παρακάτω Πόροι 22 23 –debug-file=file Αρχείο εξόδου για τον κανόνα εντοπισμού σφαλμάτων (βλ. τρόπο εντοπισμού σφαλμάτων) 24 25 -e, –salt-file=file Καθορίστε τη λίστα αλατισμένων αρχείων 26 27 –logfile-disable disable logfile
Πόροι
1 -c, –segment-size=NUM Μέγεθος προσωρινής μνήμης αρχείου λεξικού (M) 2 3 -n, –threads=NUM αριθμός νημάτων 4 5 -s, –words-skip=NUM Παράλειψη αριθμού λέξεων 6 7 -l, –words-limit=NUM Περιορίστε τον αριθμό των λέξεων (κατανεμημένο)
κανόνες
1 -r, –rules-file=file Χρήση αρχείων κανόνων: -r 1.rule, 2 3 -g, –generate-rules=NUM τυχαία δημιουργία κανόνων 4 5 –generate-rules-func-min= κάθε τυχαίο κανόνα ελάχιστη τιμή 6 7 –generate-rules-func-max=κάθε τυχαίο κανόνα μέγιστη τιμή 8 9 –generate-rules-seed=NUM υποχρεωτικός αριθμός σπόρων RNG
< Ορισμένο από το χρήστη σύνολο χαρακτήρων 2 3 -2, –custom-charset2=CS Για παράδειγμα: 4 5 -3, –custom-charset3=CS –custom-charset1=; dabcdef : Ρυθμίσεις; 1 είναι 0123456789abcdef 6 7 -4, –custom-charset4=CS -2mycharset.hcchr : ρυθμίσεις ; 2 Περιλαμβάνεται στο mycharset.hcchr
Λειτουργία επίθεσης
1 –toggle-min=NUM Ελάχιστη τιμή του γράμματος στο λεξικό 2 3 –toggle-max=NUM Μέγιστη τιμή του γράμματος στο λεξικό 4 5 –increment Χρησιμοποιήστε τη λειτουργία βελτίωσης 6 7 –increment-min=NUM Ενισχύστε την τιμή έναρξης λειτουργίας 8 9 –increment-max=NUM Ενισχύστε την τιμή λήξης λειτουργίας 10 11 –perm-min=NUM Φιλτράρετε λέξεις μικρότερες από τον αριθμό των αριθμών Στη συνέχεια, εκτυπώστε τους υποψήφιους χαρακτήρες 24 25 –elem-cnt-min=NUM Ελάχιστος αριθμός στοιχείων ανά αλυσίδα 26 27 – elem-cnt-max=NUM Μέγιστος αριθμός στοιχείων ανά αλυσίδα 28 29 –wl-dist-len Υπολογίστε την κατανομή μήκους εξόδου από τον πίνακα λεξικού 30 31 –wl-max=NUM Φόρτωση NUM λέξεων από το αρχείο λεξικού, ορίστε το 0 για να απενεργοποιήσετε τη φόρτωση. 32 33 –case-permute Αντιστροφή κάθε λέξης στο λεξικό
Αναφορά
1 = hash[:salt] 2 = απλό απλό κείμενο 3 = hash[:salt]:απλό 4 = hex_plain 5 = hash[:salt]:hex_plain 6 = απλό:hex_plain 7 = hash[:salt]:απλό:hex_plain 8 = crackpos 9 = hash[:salt]:crackpos 10 = απλό:crackpos 11 = hash[:salt]:απλό:crackpos<34x33>Αρχείο εξόδου λειτουργίας εντοπισμού σφαλμάτων (μόνο για υβριδική λειτουργία, χρησιμοποιώντας κανόνες):
1 = save finding rule 2 = save original Word 3 = save original Word and finding rule 4 = save original Word, finding rule andmodified plain
<89x8 9>Ενσωματωμένο σύνολο χαρακτήρων:
1 ; l = abcdefghijklmnopqrstuvwxyz αντιπροσωπεύει πεζά γράμματα 2 3 ; u = ABCDEFGHIJKLMNOPQRSTUVWXYZ αντιπροσωπεύει κεφαλαία γράμματα 4 5 ; d = 0123456789 αντιπροσωπεύει τον αριθμό 6 7 ; s = !» #$%&'()*+,-./:; <=>; @[\]^_`{|}~ αντιπροσωπεύει ειδικούς χαρακτήρες 8 9 ; α = ; Λ; Εσύ; Δ; s Συνδυασμός κεφαλαίων και πεζών αριθμών και ειδικών χαρακτήρων 10 11 ; b = 0 – 0xff
Λειτουργία επίθεσης
1 0 = Straight (σπασμένο λεξικό) 2 3 1 = Combination (σπασμένο συνδυασμό) 4 5 2 = Toggle-Case ( Μετατροπή κεφαλαίων) 6 7 3 = Brute-force (mask Brute Crack) 8 9 4 = Μετάθεση (Sequence Crack) 10 11 5 = Αναζήτηση πίνακα (Αναζήτηση πίνακα) 12 13 6 = Υβριδικό dict + Μάσκα Dictionary Plus mask Crack 14 15 7 = Hybrid mask + dict mask+Dictionary Crack 16 17 8 = Prince (Prince Crack)
Τύπος κατακερματισμού
Για παραδείγματα συγκεκριμένων τιμών κατακερματισμού, ανατρέξτε στη διεύθυνση URL
1 0 = MD5 2 3 10 = MD5($pass.$salt) 4 5 20 = MD5($salt.$pass) 6 7 30 = MD5(unicode($pass). $αλάτι) 8 9 40 = MD5($αλάτι. unicode($pass)) 10 11 50 = HMAC-MD5 (κλειδί = $pass) 12 13 60 = HMAC-MD5 (κλειδί = $salt) 14 15 100 = SHA1 16 17 110 = SHA1($pass.$salt) 18 19 120 = SHA1($salt.$pass) 20 21 130 = SHA1(unicode($pass).$salt) 22 23 140 = SHA1($salt.unicode($pass)) 24 25 150 = HMAC-SHA1 (key =<120x117>= phpass, MD5(WordPress), MD5(phpBB3),MD5(Joomla) 34 35 500< = md5crypt, MD5(Unix), FreeBSD MD5,Cisco-IOS MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = Domain Cached 46 47 1420 = SHA256($salt.$pass) 48 49 1430 = SHA256(unicode($pass).$salt) 50 51 1431 = base64(SHA256(unicode($pass))) 52 53 1440 = SHA256($salt.unicode($pass)) 54 <60 61 1700 = SHA512 62 63 1710 = SHA512($pass.$salt) 64 65 1720 = SHA512($salt.$pass) 66 67 1730 = SHA512(unicode($pass). $αλάτι) 68 69 1740 = SHA512($αλάτι. unicode($pass)) 70 71 1750 = HMAC-SHA512 (κλειδί = $pass) 72 73 1760 = HMAC-SHA512 (κλειδί = $salt) 74 75 1800 = SHA512(Unix) 76 77 2400 = Cisco-PIX<77x67> Blowfish(OpenBSD) 86 87 3300 = MD5(ήλιος) 88 89 3500 = MD5($pass))) 90 91 3610 = MD5(MD5($αλάτι). $pass) 92 93 3710 = MD5($αλάτι. MD5($pass)) 94 95 3720 = MD5($pass. MD5($salt)) 96 97 3800 = MD5($salt.$pass.$salt) 98 99 3910 = MD5(MD5($pass). MD5($salt)) 100 101 4010 = MD5($salt.MD5($salt.$pass)) 102 103 4110 = MD5($salt.MD5($pass.$salt)) 104 105 4210 = MD5(username.0.$pass) 106 107 4300 = MD5(strtoupper(MD5($pass))) 108 109 4400 = MD5(SHA1($pass125 5200 = Κωδικός πρόσβασης Ασφαλής SHA256 126 127 5300 = IKE-PSK MD5 128 129 5400 = IKE-PSK SHA1 130 131 5500 = NetNTLMv1-VANILLA / NetNTLMv1-ESS 132 133 5600 = NetNTLMv2 134 135 5700 = Cisco-IVI GOST R 34.11-94 148 149 7000 = Fortigate (FortiOS) 150 151 7100 = OS X v10.8+ 152 153 7200 = GRUB 2 154 155 7300 = IPMI2 RAKP HMAC-SHA1 156 157160 161 8400 = WBB3, Woltlab Burning Board 3 162 163 8900 = scrypt 164 165 9200 = Cisco 8$ 166 167 9300 = Cisco 9$ 168 169 9800 = Radmin2 170 171 10000 = Django (PBKDF2-SHA256) 172 173< 5>Απλό κείμενο
Ειδικός τύπος κατακερματισμού
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1(Base64), Netscape LDAPSHA 10 11 111 = nsldaps, SSHA-1(Base64), Netscape LDAPSSHA 12 13 112 = Oracle S: Type (Oracle 11+) 14<39x26 v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL(2000) 24 25 132 = MSSQL(2005) 26 27 133 = PeopleSoft 28 29 141 = EPiServer
= MSSQL(2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44 45 2711 = vBulletin > v3.8.5 46 47 2811 = IPB2+, MyBB1.2+ 48 49 3711 = Mediawiki B Τύπος<433x40>66>Βήμα 4: Παράδειγμα κανόνα κωδικού πρόσβασης hashcat
1 (1) Επίθεση λεξικού 2 3 -a 0 password.lst 4 (2) 1 έως 8 είναι επίθεση ψηφιακής μάσκας 5 6 -a 3 --increment --increment-min 1--increment-max 8 ; Δ; Δ; Δ; Δ; Δ; Δ; Δ; d –O 7 ; Το d αντιπροσωπεύει έναν αριθμό, μπορεί να αντικατασταθεί με πεζά γράμματα; l, κεφαλαία γράμματα; u, ειδικοί χαρακτήρες; s, πεζά και πεζά γράμματα + ειδικοί χαρακτήρες; Το a, –O αντιπροσωπεύει τη βέλτιστη λειτουργία πυρόλυσης Αυτή η παράμετρος μπορεί να προστεθεί ή όχι. 8 9 (3)8 για ψηφιακή επίθεση 10 11 -a 3 ; Δ; Δ; Δ; Δ; Δ; Δ; Δ; d 12 Ομοίως, μπορεί να ρυθμιστεί σε κεφαλαία γράμματα, πεζά γράμματα, ειδικούς χαρακτήρες και άλλες λειτουργίες ανάλογα με τον αριθμό των ψηφίων. 13 14 (4) Προσαρμοσμένοι χαρακτήρες 15 Σήμερα, οι καθαρά αριθμητικοί ή καθαρά αλφαβητικοί κωδικοί πρόσβασης είναι σχετικά σπάνιοι Σύμφωνα με την ανάλυση των κωδικών πρόσβασης που έχουν διαρρεύσει από ειδικούς στον κωδικό πρόσβασης, το 90% των προσωπικών κωδικών πρόσβασης είναι συνδυασμοί γραμμάτων και αριθμών, οι οποίοι μπορούν να είναι προσαρμοσμένοι χαρακτήρες για βίαιο σπάσιμο, το Hashcat υποστηρίζει 4 προσαρμοσμένα σύνολα χαρακτήρων, δηλαδή -1 -2 -3 -4. Χρειάζεται μόνο αυτό κατά τον ορισμό -2 ; Λ; d , τότε μπορείτε να το καθορίσετε αργότερα; 2,? 2 σημαίνει πεζά γράμματα και αριθμούς. Αυτή τη στιγμή, πρέπει να σπάσετε ένα 8ψήφιο μικτό πεζό γράμμα συν αριθμό: 16 17 Hashcat.exe -a 3 –force -2 ; Λ; d τιμή κατακερματισμού ή αρχείο κατακερματισμού ; 2? 2? 2? 2? 2? 2? 2? 2 18 Για παράδειγμα, σπάστε dz πεζά γράμματα + αριθμοί μικτού 8ψηφίου κωδικού πρόσβασης: 19 20 Hashcat -m 2611 -a 3 -2 ; Λ; d dz.hash ; 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Λεξικό + μάσκα σπασίματος βίας 22 Το Hashcat υποστηρίζει επίσης μια μέθοδο σπασίματος λεξικού συν βίας, η οποία είναι η προσθήκη βίας πριν και μετά το λεξικό Η ακολουθία χαρακτήρων, όπως η προσθήκη 3 ως αριθμού μετά το λεξικό, είναι πολύ συνηθισμένη.Χρησιμοποιήστε την έκτη λειτουργία επίθεσης: 23 24 a-6 (Hybrid dict + mask) 25 Εάν προστεθεί μπροστά από το λεξικό, χρησιμοποιήστε την 7η λειτουργία επίθεσης, δηλαδή ( a-7 = Hybridmask + dict), παρακάτω Προσθέστε τον αριθμό 123 στο αρχείο λεξικού για να σπάσετε: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ; Δ; Δ; d 28 Εάν ο κωδικός πρόσβασης του ffe1cb31eb084cd7a8dd1228c23617c8 είναι ο κωδικός πρόσβασης 123, τότε εφόσον ο κωδικός πρόσβασης. lst περιέχει 123 29 30 (6) Μάσκα + Λεξικό Βίαια ρωγμή 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ; Δ; Δ; d 33 Εάν ο κωδικός πρόσβασης του ffe1cb31eb084cd7a8dd1228c23617c8 είναι 123password, τότε το password.lst χρειάζεται μόνο να περιέχει τον κωδικό πρόσβασης. 34 35 (7) Επίθεση μετατροπής κεφαλαίων, επίθεση μετατροπής κεφαλαίων σε λέξεις στο password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 παραδείγματα 39 (1) 8bit digital crack 40 41 Hashcat64-m 9700 hash -a 3 ; Δ; Δ; Δ; Δ; Δ; Δ; Δ; d -w 3 –O 42 (2) 1-8 ψηφιακές ρωγμές 43 44 Hashcat-m 9700 hash -A 3 --Αύξηση --increment-min 1--increment-max 8 ; Δ; Δ; Δ; Δ; Δ; Δ; Δ; d 45 (3)1 έως 8 πεζά γράμματα crack 46 47 Hashcat-m 9700 hash -a 3 --increment --increment-min 1--increment-max 8 ; Λ; Λ; Λ; Λ; Λ; Λ; Λ; l 48 (4)8 ψηφιακά πεζά γράμματα crack 49 50 Hashcat-m 9700 hash -a 3 ; Λ; Λ; Λ; Λ; Λ; Λ; Λ; l -w 3 –O 51 (5)1-8 κεφαλαία γράμματα crack 52 53 Hashcat-m 9700 hash -a 3 --increment --increment-min 1--increment-max 8 ; Εσύ; Εσύ; Εσύ; Εσύ; Εσύ; Εσύ; Εσύ; u 54 (6)8 ψηφιακά κεφαλαία γράμματα crack 55 56 Hashcat-m 9700 hash -a 3 ; Εσύ; Εσύ; Εσύ; Εσύ; Εσύ; Εσύ; Εσύ; u -w 3 –O 57 (7)5 ψηφία πεζά + κεφαλαία + αριθμοί + ειδικοί χαρακτήρες crack 58 59 Hashcat-m 9700 hash -a 3 ; Β; Β; Β; Β; b -w 3 60 (8) Χρησιμοποιήστε το λεξικό για να σπάσετε 61 Χρησιμοποιήστε το λεξικό password.lst για να σπάσετε βίαια, -w 3 Η παράμετρος είναι η καθορισμένη κατανάλωση ενέργειας 62 63 Hashcat -m 9700 -a 0 -w 3 hash password.lst 64 Μετά την επιτυχή εκτέλεση της ρωγμής, το hashcat θα τερματίσει αυτόματα τη ρωγμή και θα εμφανίσει την κατάσταση της ρωγμής ως Cracked Το Recvoered θα εμφανίσει επίσης εάν η ρωγμή ήταν επιτυχής. 65 66 Σπάσετε τη διεύθυνση IP σε γνωστούς κεντρικούς υπολογιστές 67 Μετά από έρευνα, διαπιστώθηκε ότι η συνδεδεμένη διεύθυνση IP θα εκτελεστεί σε γνωστούς κεντρικούς υπολογιστές Η κρυπτογράφηση SHA1 μπορεί να μετατραπεί μέσω επίθεσης hexhosts και στη συνέχεια να σπάσει βίαια μέσω hashcat Ο τύπος κωδικού πρόσβασής του είναι 160 (HMAC-SHA1 (key = $salt)). 68 69 (1) Υπολογίστε την τιμή HMAC SHA1 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2)组合攻击暴力破解 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt --hex-salt 82 组合攻击是将ips_left.txt和ips_right.txt进行组合,形成完整的IP地址进行暴力破解。Τα αρχεία 83 84 ips_left.txt και ips_right.txt μπορούν να δημιουργηθούν χρησιμοποιώντας τον ακόλουθο κώδικα: 85 86 ip-gen.sh: 87 88 89 90 for a in `seq 0 255` 91 92 do 93 94 for b in `seq0 255` 95 96 do 97< Επίθεση με μάσκα 106 107 hashcat -a 3 -m 160 known_hosts.hash ipv4.hcmask--hex-salt 108 ipv4.hcmask Το περιεχόμενο του αρχείου μπορεί να ληφθεί από αυτόν τον ιστότοπο. 109 110 Σπάζοντας την κρυπτογραφημένη διεύθυνση IP MD5 111 Σε δίκτυα ή διαμορφώσεις όπως το CDN, η διεύθυνση IP συχνά κρυπτογραφείται με MD5, επειδή ο αριθμός των ψηφίων της είναι 3×4 +3 (xxx.xxx.xxx.xxx) = 17 bit Χρειάζεται πολύ χρόνος για να το σπάσει μέσω ενός κανονικού κωδικού πρόσβασης, ωστόσο, αναλύοντας τα πρότυπα της διεύθυνσης IP, διαπιστώνεται ότι η διεύθυνση XXX είναι όλα αριθμοί, επομένως μπορεί να χρησιμοποιηθεί μέσω του συνδυασμού hashcat και της μάσκας για επίθεση. 112 113 hashcat-a 1 –m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 Επιπλέον, η διεύθυνση IP του θα κρυπτογραφηθεί στο cookie F5 Ο κωδικός ρωγμής στον οποίο μπορείτε να ανατρέξετε είναι ο εξής: 117 118 import struct 119 120 cookie = "1005421066.20736.0000" 121 122 (ip,port,end)=cookie.split(".") 123 124 (a,b,c,d)=[ord(i) for i in struct.pack("i",int(ip))] 125 126 print "Decoded ip: %s<43x42>Σύνοψη δεξιοτήτων πυρόλυσης 130 Όταν χρησιμοποιείτε τη λειτουργία GPU για πυρόλυση, μπορείτε να χρησιμοποιήσετε τις παραμέτρους -O για αυτόματη βελτιστοποίηση 131 132 Βίαια σπάση μιας τιμής MD5 133< (1) 9ψήφια ρωγμή 134 135 Hashcat64.exe-a 3 --force d98d28ca88f9966cb3aaefebbfc8196f ; Δ; Δ; Δ; Δ; Δ; Δ; Δ; Δ; d 136 Για να σπάσετε μια τιμή MD5 μόνο, πρέπει να προσθέσετε την παράμετρο δύναμης 137 138 (2) 9bit γράμματα για να σπάσετε 139 140< Hashcat64.exe-a 3 --force d98d28ca88f9966cb3aaefebbfc8196f ; Λ; Λ; Λ; Λ; Λ; Λ; Λ; Λ; l 141 Σπάστε τον κωδικό πρόσβασης discuz με αλάτι 142 (1) Ψηφιακή ρωγμή 143 7 ψηφία, σπάστε και ολοκληρώστε την εργασία σε 7 δευτερόλεπτα. 144 145 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ; Δ; Δ; Δ; Δ; Δ; Δ; d 146 8-ψηφιακή ρωγμή, η εργασία ολοκληρώνεται σε 9 δευτερόλεπτα.: 147 148 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ; Δ; Δ; Δ; Δ; Δ; Δ; Δ; d 149 9-ψηφιακή ρωγμή, η εργασία ολοκληρώνεται σε 9 δευτερόλεπτα. 150 151 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ; Δ; Δ; Δ; Δ; Δ; Δ; Δ; Δ; d 152 γράμματα crack 153 (1)6 ψηφία πεζά γράμματα 154 155 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ; Λ; Λ; Λ; Λ; Λ; l 156 (2)7 πεζά γράμματα 157 158 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ; Λ; Λ; Λ; Λ; Λ; Λ; l 159 (3)8 ψηφία πεζά γράμματα 160 161 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ; Λ; Λ; Λ; Λ; Λ; Λ; Λ; l Ολοκληρώστε την εργασία πυρόλυσης σε περίπου 9 λεπτά 162 (4)9 πεζά γράμματα 163 164 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ; Λ; Λ; Λ; Λ; Λ; Λ; Λ; Λ; l -O 165 Γράμματα συν αριθμούς 166 Hashcat64.exe-a 3 --force -m 2611 -2 ; Δ; l ffe1cb31eb084cd7a8dd1228c23617c8:f56463;2? 2? 2? 2? 2? 2? 2 167 (3)7 κεφαλαία γράμματα 168 169 Hashcat64.exe-a 3 –force –m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ; Εσύ; Εσύ; Εσύ; Εσύ; Εσύ; Εσύ; u 170 (4) 6 έως 8 ψηφιακές ρωγμές 171 172 Hashcat64.exe-a 3 –force –m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463--increment --increment-min 6 --increment-max 8 ; Λ; Λ; Λ; Λ; Λ; Λ; Λ; l 173 Custom crack 174 (1) Χρησιμοποιήστε αριθμούς συν γράμματα ανάμεικτα 6 ψηφία για να σπάσετε 175 176 Hashcat64.exe-a 3 --force -m 2611 -2 ; Δ; l ffe1cb31eb084cd7a8dd1228c23617c8:f56463; 2? 2? 2? 2? 2? 2 -O 177 (2) Χρησιμοποιήστε αριθμούς συν γράμματα αναμεμειγμένα με 7 ψηφία για να σπάσετε, ο χρόνος πυρόλυσης είναι 4 λεπτά και 16 δευτερόλεπτα 178 179 Hashcat64.exe-a 3 --force -m 2611 -2 ; Δ; l ffe1cb31eb084cd7a8dd1228c23617c8:f56463; 2? 2? 2? 2? 2? 2? 2 –O 180 (3) Χρησιμοποιήστε αριθμούς συν γράμματα αναμεμειγμένα με 8 ψηφία για να σπάσετε 181 182 Hashcat64.exe-a 3 --force -m 2611 -2 ; Δ; l ffe1cb31eb084cd7a8dd1228c23617c8:f56463; 2? 2? 2? 2? 2? 2? 2? 2 -O 183 Λεξικό Crack Mode 184 Hashcat64.exe-a 0 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 Κωδικός πρόσβασης.lst 185 Χρησιμοποιήστε το λεξικό κάτω από τον φάκελο λεξικού για να σπάσετε: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt –remove -o mysql-cracked.txt ..\dictionaries\* 188 session Save and Recovery Crack 189 (1) Χρησιμοποιήστε κανόνες αρχείων μάσκας για να σπάσετε τον κωδικό πρόσβασης 190 191 hashcat-m 2611 -a 3 --session mydz dz.hash masks/rockyou-7-2592000.hcmask 192 (2) Ανάκτηση περιόδου σύνδεσης Το αρχείο κανόνα μάσκας 196 βρίσκεται κάτω από μάσκες, όπως D:\PentestBox\hashcat-4.1.0\masks και η ρύθμιση εκτέλεσης crack είναι: 197 198 masks/8char-1l-1u-1d-1s-compliant.hcmask 199 masks/8char-1l-1u-1d-1s-noncompliant.hcmask 200 masks/rockyou-1-60.hcmask 201 masks/rockyou-2-1800.hcmask 202 masks/rockyou-3-3600.hcmask 203 masks/rockyou-4-43200.hcmask 204 masks/rockyou-5-86400.hcmask 205 masks/rockyou-6-864000.hcmask 206 masks/rockyou-4-43200.hcmask 204 masks/rockyou-5-86400.hcmask 205 masks/rockyou-6-864000.hcmask 206 masks/rock 0>Χρησιμοποιήστε αρχεία κανόνων για να σπάσετε 208 209 Hashcat -m 300 mysqlhashes.txt–αφαίρεση -o mysql-cracked.txt ..\λεξικά\* -r κανόνες\best64.rule 210 211 hashcat -m 2611 -a 0 dz.hashpassword.lst -r rules\best64.rule -O 212 Βελτιστοποίηση παραμέτρων hashcat 213 Λαμβάνοντας υπόψη την ταχύτητα πυρόλυσης του hashcat και την κατανομή πόρων, μπορούμε να διαμορφώσουμε ορισμένες παραμέτρους 214 1.Workload tuning συντονισμός φορτίου. 215 Οι τιμές που υποστηρίζονται από αυτήν την παράμετρο είναι 1,8,40,80,160 216 217 --gpu-accel 160 επιτρέπει τη GPU να μεγιστοποιήσει την απόδοσή της. 218 2.Gpu loops Load Fine Tuning 219 Το εύρος τιμών που υποστηρίζεται από αυτήν την παράμετρο είναι 8-1024 (ορισμένοι αλγόριθμοι υποστηρίζουν μόνο 1000). 220 221 --gpu-loops 1024 επιτρέπουν στη GPU να μεγιστοποιήσει την απόδοση. 222 3.Segment size Μέγεθος κρυφής μνήμης λεξικού 223 Αυτή η παράμετρος είναι να ορίσει το μέγεθος της κρυφής μνήμης Η λειτουργία είναι να τοποθετήσει το λεξικό στην κρυφή μνήμη για να επιταχύνει την ταχύτητα πυρόλυσης του λεξικού Η προεπιλογή είναι 32 MB, το οποίο μπορεί να ρυθμιστεί ανάλογα με τη δική σας κατάσταση μνήμης. 224 225 --segment-size 512 μπορεί να αυξήσει την ταχύτητα διάσπασης του μεγάλου λεξικού. 226 LAST: Προτάσεις ρύθμισης κωδικού πρόσβασης 227 Χρησιμοποιήστε μεγαλύτερες συμβολοσειρές 228 Χρησιμοποιήστε μεγαλύτερα σύνολα χαρακτήρων Γράμματα, αριθμοί, σύμβολα 229 230 Μην χρησιμοποιείτε χαρακτήρες που μπορεί να σχετίζονται με εσάς ως μέρος του κωδικού πρόσβασης ή του κωδικού πρόσβασης Χρησιμοποιήστε 231 232