 Восстановление пароля
Учебное пособие по взломанию паролей с использованием графической карты GPU
Поскольку скорость взлома общих инструментов взлома паролей слишком медленная, и не так много поддерживаемых протоколов взлома паролей, некоторые пароли не могут быть взломаны в течение одного года, если вы используете словарь для запуска, вы должны иметь открытый текст. пароль в словаре, и если словарь паролей слишком велик, это пустая трата времени. Очень часто его нельзя запустить. Вот самый быстрый инструмент для взлома паролей в мире, hashcat, адрес hashcat github, выберите последнюю версию для загрузки.
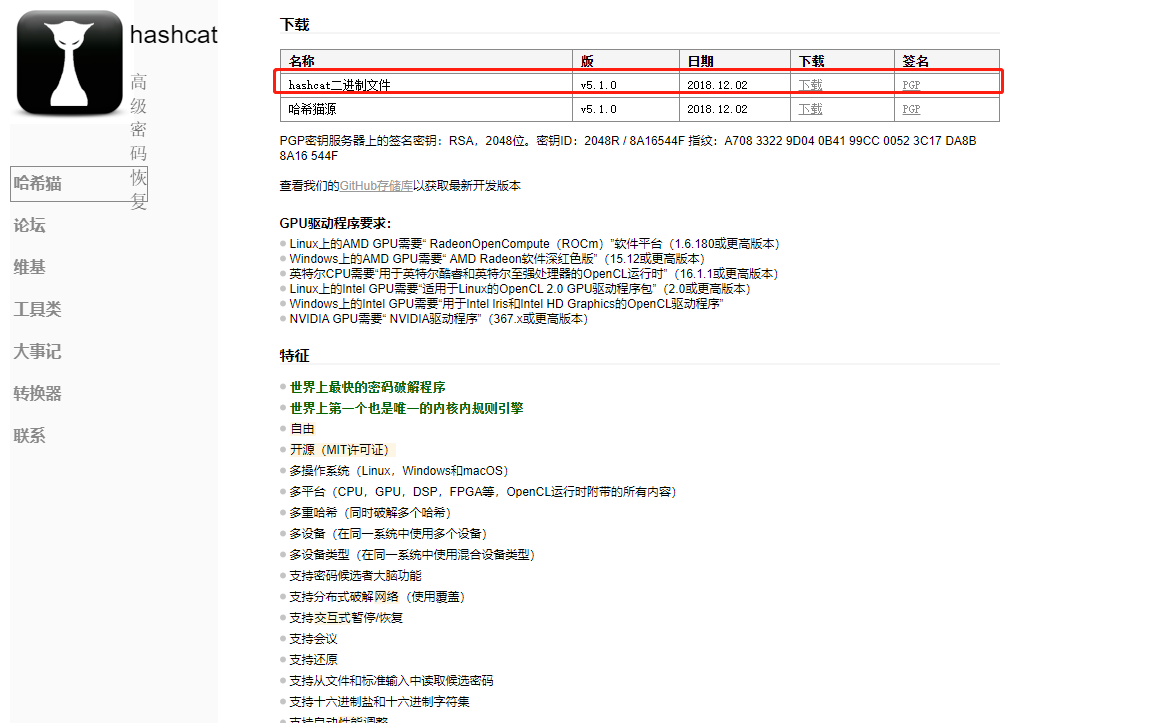
hashcat поддерживает несколько вычислительных ядер:
GPU
CPU
APU
DSP
FPGA
Сопроцессор
Загрузите официальный драйвер NVIDA
Перейдите на официальный сайт NVIDA, чтобы загрузить драйвер видеокарты, соответствующий модели видеокарты вашего компьютера, как показано на рисунке, а затем установите его шаг за шагом в соответствии с инструкциями.
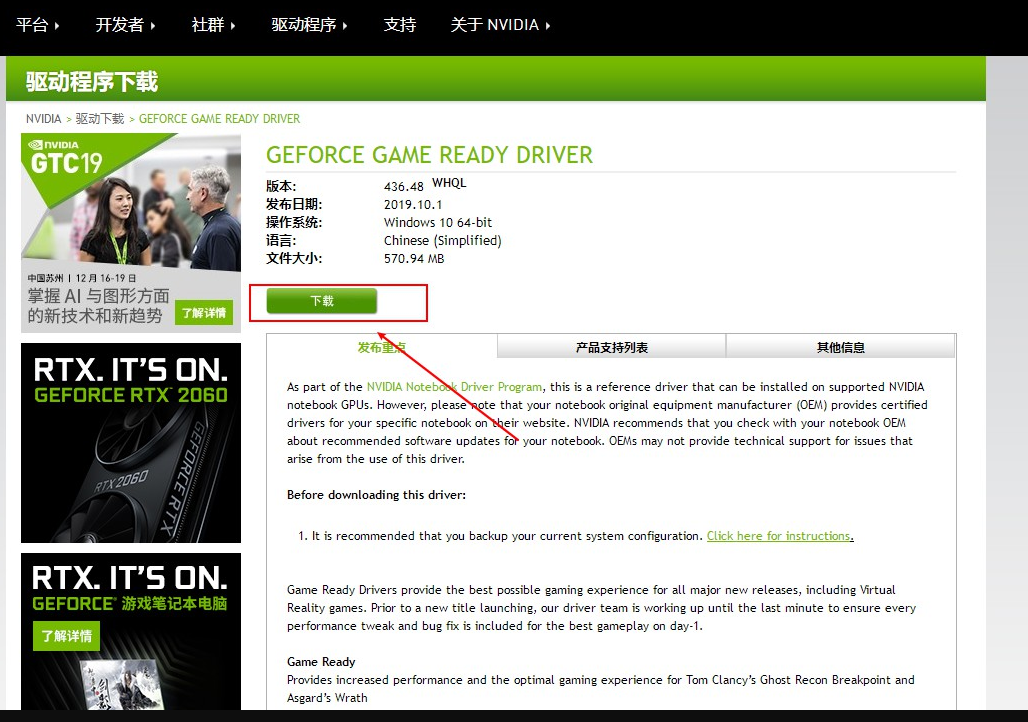
После установки перезагрузите компьютер.
(На видеокарту NAVIDA нужно установить только официальный драйвер, который уже содержит вычислительные инструменты графического процессора, необходимые HASHCAT для взлома паролей. Не забудьте использовать официальный драйвер видеокарты, загруженный на рисунке выше, и не используйте драйвер видеокарты, поставляемый с windows.)
Проверьте, может ли HASHCAT использовать скорость вычислений графического процессора для взлома паролей
1 hashcat64.exe -b
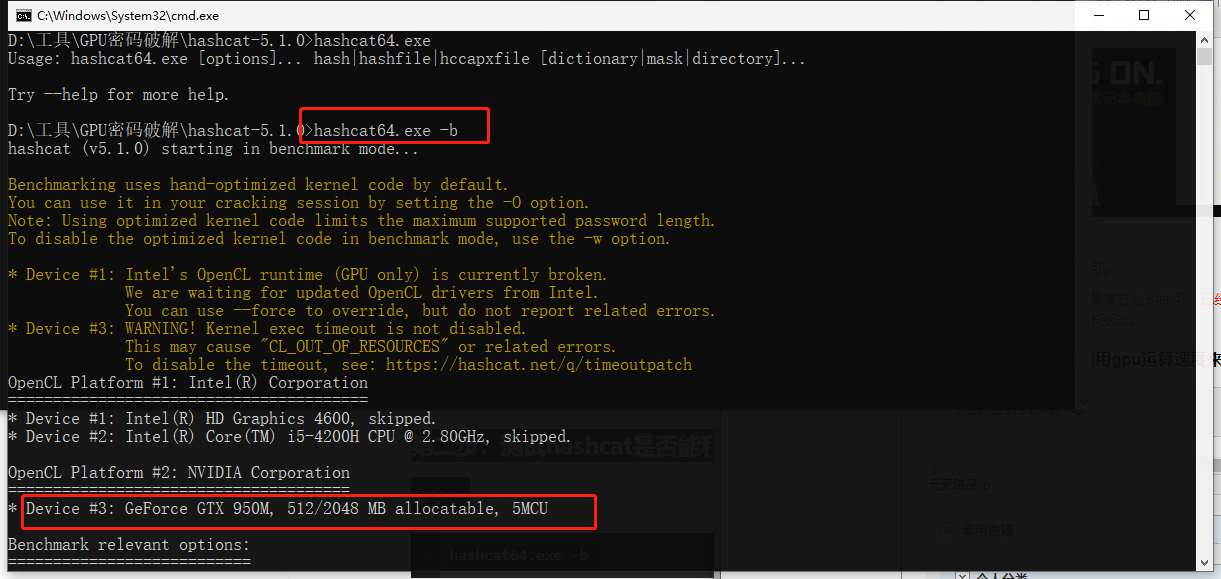
Проверьте скорость взлома HASHCAT различных хэшей паролей.
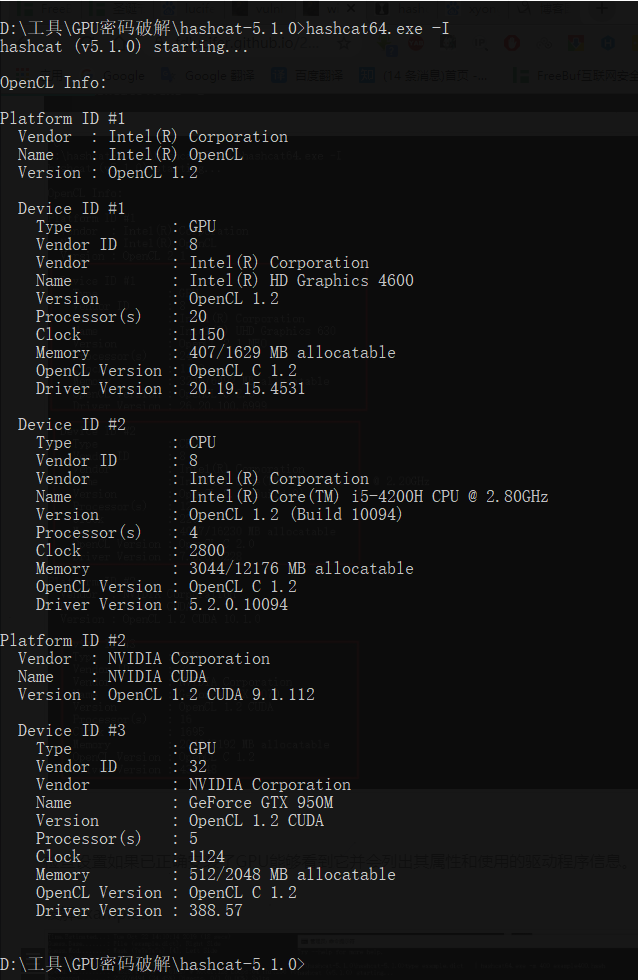
Проверьте настройки, если графический процессор установлен правильно, чтобы увидеть его и перечислить его свойства и информацию о используемых драйверах.
Подробная команда hashcat и использование
Обычный
1 -m, —hash-type=NUM Категория хеша, значение которой относится к значению категории хеша под справочной информацией, и его значение представляет собой число. Если значение m не указано, по умолчанию относится к MD5. Например, -m 1800 - это шифрование SHA512 Linux. 2 3 -a, –attack-mode=NUM Режим атаки, значения которого относятся к параметрам, обращенным позади. «-a 0» словарная атака, «-a 1» комбинированная атака; Атака маски "-A 3". 4 5 -V, —version Информация о версии 6 7 -h, —help Справка. 8 9 –Тихий Тихий режим, Подавленный выход
Бенчмарк
1 -b, –Бенчмарк Проверяет скорость взлома компьютера и отображает информацию, связанную с оборудованием
Разное
1 –hex-salt Значение salt дано в шестнадцатеричном числе 2 Установить набор символов в шестнадцатеричной цифре, чтобы дать 4 5 –runtime=NUM Сеанс прерывания после нескольких секунд выполнения (значение NUM) 6 7 –status Включить автоматическое обновление экрана состояния 8 9 –status-timer=NUM Значение секунды обновления экрана состояния 10 11 –status-automat Отображение представления состояния в машиночитаемом формате 12 13
Файл
1 -o, –outfile=FILE Определить выходной файл восстановления хэш-файла 2 3 –outfile-format=NUM Определить выходной формат хэш-файла, см. ссылку ниже 4 5 –outfile-autohex-disable Запретить использование шестнадцатеричного вывода открытого текста 6 14 15 –remove Удалить успешно взломанный хэш, полезный, когда хэш считывается из текста, чтобы избежать ручного удаления уже взломанного хэша самостоятельно 16 17 –stdout Режим консоли 18 19 –potfile-disable Не записывать файл pot 20 21 –debug-mode=NUM Определите режим отладки (только смешивание с использованием правил), см. ниже Ресурсы 22 23 –debug-file=file Выходные файлы для правил отладки (см. режим отладки) 24 25 -e, –salt-file=file Определите список соленых файлов 26 27 –logfile-disable disable logfile
Ресурсы
1 -c, –segment-size=NUM Размер кэша файлов словаря (м) 2 3 -n, –threads=NUM Количество потоков 4 5 -s, –words-skip=NUM Пропуск количества слов 6 7 -l, –words-limit=NUM Ограничение количества слов (распределенное)
Правила
1 -r, Используйте файл правил: -r 1.rule, 2 3 -g, –generate-rules=NUM Случайно генерируемые правила 4 5 –generate-rules-func-min= Минимальное значение каждого случайного правила 6 7 –generate-rules-func-max=Максимальное значение каждого случайного правила 8 9 –generate-rules-seed=NUM Обязательное количество семян RNG
Пользовательский набор символов
<75x71> Пользовательский набор символов 2 3 -2, –custom-charset2=CS Например: 4 5 -3, –custom-charset3=CS –custom-charset1=? dabcdef : Настройки? 1 для 0123456789abcdef 6 7 -4, –custom-charset4=CS -2mycharset.hcchr : установить ? 2 содержится в mycharset.hcchr
Режим атаки
1 – toggle-min=NUM Минимальное значение буквы в словаре 2 3 – toggle-max=NUM Максимальное значение буквы в словаре 4 5 – Инкремент Использование улучшенного режима 6 <13665x135> Минимальное значение символа в словаре 18 19 –table-max=NUM Максимальное значение символа в словаре 20 21 –pw-min=NUM Если длина больше NUM, печать символов-кандидатов 22 23 –pw-max=NUM Если длина меньше NUM, печать символов-кандидатов 24 25 –elem-cnt-min=NUM Минимальное количество элементов в каждой цепочке 26 27 –elem-cnt-max=NUM Максимальное количество элементов в каждой цепочке 32 33 – case-permute Инвертирует каждое слово в словаре
Ссылка
1 = hash[:salt] 2 = plain plain 3 = hash[:salt]:plain 4 = hex_plain 5 = hash[:salt]:hex_plain 6 = plain:hex_plain<242x232> Выходной файл режима отладки (Только для гибридного режима, используя правила):
1 = Сохранить Поиск Правила 2 = Сохранить Оригинал Word 3 = Сохранить Оригинал Word и Поиск Правила 4 = Сохранить Оригинал Word, Поиск Правило andmodified Обычное<307x304>
Встроенный набор символов:
1 ? l = abcdefghijklmnopqrstuvwxyz обозначает строчные буквы 2 3 ? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ обозначает заглавную букву 4 5 ? d = 0123456789 означает число 6 7 ? s = !" #$%&'()*+,-./:; <=>? @[\]^_`{|}~ обозначает специальный символ 8 9 ? А = ? Л? Ты? Д? s Сочетание прописных и строчных цифр и специальных символов 10 11 ? b = 0 – 0xff
Режим атаки
1 0 = Straight (словарный взлом) 2 3 1 = Combination (комбинированный взлом) 4 5 2 = Toggle-Case ( Преобразование регистра) 6 7 3 = Брут-форс (взлом маски) 8 9 4 = Перестановка (взлом последовательности) 10 11 5 = Table-Lookup (взлом таблицы) 12 13 6 = Hybrid dict + mask Dictionary Plus mask Crack 14 15 7 = Hybrid mask + dict mask + Dictionary Crack 16 17 8 = Prince (Prince Crack)
Тип хеша
Для получения примера конкретного значения хеша обратитесь к URL
1 0 = MD5 2 3 10 = MD5($pass.$salt) 4 5 20 = MD5($salt.$pass) 6 7 30 = MD5(unicode($pass). $соль) 8 9 40 = MD5($соль. Юникод($pass)) 10 11 50 = HMAC-MD5 (Ключ = $pass) 12 13 60 = HMAC-MD5 (Ключ = $salt) 14 15 100 = SHA1 16 17<234x233> 18 19 120 = SHA1($salt.$pass) 20 21 130 = SHA1(unicode($pass). $соль) 22 23 140 = SHA1($соль. Юникод($pass)) 24 25 150 = HMAC-SHA1 (key = $pass) 26 27 160 = HMAC-SHA1 (key = $salt) 28 29 200 = MySQL323 30 <2955x284> Cisco-IOS MD5 36 37 900 = MD4 38 39 1000 = NTLM 40 41 1100 = Domain Cached Credentials (DCC), MSCache 42 46 47 1420 = SHA256($salt.$pass) 48 49 1430 = SHA256(unicode($pass).$salt) 50 51 1431 = base64(SHA256(unicode($pass)) 52 53 1440 =<396x395>57 1460 = HMAC-SHA256 (key = $salt) 58 59 1600 = md5apr1, MD5(APR), Apache MD5 60 61 1700 = SHA512 62 63 1710 = SHA512($pass.$salt) 64 65 1720 = SHA512($salt.$pass) 66 67 1730 = SHA512(unicode($pass). $соль) 68 69 1740 = SHA512($соль. Юникод($pass)) 70 71 1750 = HMAC-SHA512 (ключ = $pass) 72 73 1760 = HMAC-SHA512 (ключ = $salt) 74 75 1800 = SHA512(Unix) 76 77 2400 = Cisco- Blowfish(OpenBSD) 86 87 3300 = MD5(солнце) 88 89 3500 = MD5(MD5(MD5($pass))) 90 91 3610 = MD5(MD5($salt). $pass) 92 93 3710 = MD5($соль. MD5($pass)) 94 95 3720 = MD5($pass. MD5($salt)) 96 97 3800 = MD5($salt.$pass.$salt) 98 99 3910 = MD5(MD5($pass). MD5 ($ соль)) 100 101 4010 = MD5 ($ соль. MD5($salt.$pass) ) 102 103 4110 = MD5($соль. MD5($pass.$salt) ) 104 105 4210 = MD5(username.0.$pass) 106 107 4300 = MD5(strtoupper(MD5($pass))) 108 109 4400 = MD5(SHA1($pass)) 110 111 4500 = Double SHA1 112 113 4600 = SHA1($pass))) 114 115 4700 = 120 121 5000 = SHA-3(Keccak) 122 123 5100 = Half MD5 124 125 5200 = Password Safe SHA256 126 127 5300 = IKE-PSK MD5 128 129 5400 137 5800 = Android PIN 138 139 6300 = AIX {smd5} 140 141 6400 = AIX {ssha256} 142 143 6500 = AIX {ssha512} 144 145 6700 = AIX {ssha1} 146 147 6900 = ГОСТ, ГОСТ Р 34.11-94 Woltlab Burning Board 3 162 163 8900 = scrypt 164 165 9200 = Cisco $8$ 166 167 9300 = Cisco $9$ 168 169 9800 = Radmin2 170 171 10000 =<125x124> 183 11400 = SIP digest authentication (MD5) 184 185 99999 = Plaintext
Специальный тип хэша
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1(Base64), Netscape LDAPSHA< v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL(2000) 24 25 132 = MSSQL(2005) 26 27 133 = PeopleSoft 28 29 141< LDAP {SSHA512} 36 37 1722 = OS X v10.7 38 39 1731 = MSSQL(2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44< Шаг 4: Пример правила взлома пароля hashcat
1 (1) Атака словаря 2 3 -a 0 password.lst 4 (2) От 1 до 8 — атака цифровой маски 5 6 -a 3 --increment --increment-min 1--increment-max 8 ? Д? Д? Д? Д? Д? Д? Д? Д –О >7< ? d означает число, можно ли заменить его на строчную букву? l, заглавная буква? У, специальный символ? s, прописные и строчные буквы + специальные символы? a, –O представляет собой оптимальный режим взлома. Этот параметр можно добавлять или не добавлять. 8 9 (3)8 — цифровая атака 10 11 -а 3 ? Д? Д? Д? Д? Д? Д? Д? d 12 Аналогичным образом, в зависимости от количества цифр можно установить такие режимы, как заглавные буквы, строчные регистры, специальные символы и т. д. 13 14 (4) Пользовательские символы 15 В настоящее время чисто цифровые или чисто буквенные пароли встречаются относительно редко. Согласно анализу утечки паролей экспертами по паролям, 90% личных паролей представляют собой комбинацию букв и цифр, которые могут быть настраиваемыми символами для грубого взлома. Hashcat поддерживает 4 настраиваемых набора символов, а именно -1 -2 -3 -4. При определении нужно только это -2 ? Л? d , то можно указать позже? 2,? 2 обозначает строчные буквы и цифры. В это время вам нужно взломать 8-значную смешанную строчную букву плюс цифры: 16 17 Hashcat.exe -a 3 –force -2 ? Л? d значение хеша или файл хеша ? 2? 2? 2? 2? 2? 2? 2? 2 18 Например, взломать dz строчные буквы + цифры смешанные 8-значные пароли взломать: 19 20 Hashcat -m 2611 -a 3 -2 ? Л? d dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Словарь + маска силового взлома 22 Hashcat также поддерживает метод взлома словаря плюс силового взлома, который заключается в добавлении силового взлома до и после словаря. Последовательность символов, например, добавление 3 в качестве числа после словаря, этот тип пароля очень распространен.Используйте шестой режим атаки: 23 24 a-6 (Hybrid dict + mask) 25 Если вы добавляете его перед словарем, используйте режим атаки 7, то есть ( a-7 = Hybridmask + dict), а затем добавьте цифру 123 к файлу словаря: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? Д? Д? d 28 Если пароль ffe1cb31eb084cd7a8dd1228c23617c8 является password123, то если password.lst содержит 123 29 30 (6) Маска + словарь силовой взлом 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? Д? Д? d 33 Если пароль ffe1cb31eb084cd7a8dd1228c23617c8 равен 123password, то просто password.lst содержит пароль. 34 35 (7) Атака преобразования регистра, атака преобразования регистра на слово в password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 EXAMPLES 39 (1)8-bit crack 40 41 Hashcat64-m 9700 hash -a 3 ? Д? Д? Д? Д? Д? Д? Д? d -w 3 –O 42 (2) 1-8-значная трещина 43 44 Hashcat-m 9700 hash -a 3 --increment --increment-min 1--increment-max 8 ? Д? Д? Д? Д? Д? Д? Д? d 45 (3) от 1 до 8 строчных букв crack 46 47 Hashcat-m 9700 hash -a 3 --increment --increment-min 1--increment-max 8 ? Л? Л? Л? Л? Л? Л? Л? l 48 (4)8-значная строчная буква Crack 49 50 Hashcat-m 9700 hash -A 3 ? Л? Л? Л? Л? Л? Л? Л? l -w 3 –O 51 (5)1-8 заглавных букв Crack 52 53 Hashcat-m 9700 hash -a 3 --increment --increment-min 1--increment-max 8 ? Ты? Ты? Ты? Ты? Ты? Ты? Ты? u 54 (6)8-значная заглавная буква Crack 55 56 Hashcat-m 9700 hash -A 3 ? Ты? Ты? Ты? Ты? Ты? Ты? Ты? u -w 3 –O 57 (7)5 строчный регистр + заглавный регистр + число + специальный символ crack 58 59 Hashcat-m 9700 hash -a 3 ? Б? Б? Б? Б? b -w 3 60 (8) Взлом с помощью словаря 61 Взлом с помощью словаря password.lst, -w 3 Параметр указывает энергопотребление 62 63 hashcat -m 9700 -A 0 -w 3 hash password.lst 64 После успешного выполнения взлома hashcat автоматически прекратит взлом и отобразит статус взлома как взломанный, а также отобразит успешный взлом в Recvoered. 65 66 Взлом IP-адреса 67{ } в known_hosts 68 69 (1) Вычисление значения HMAC SHA1 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2) Комбинированная атака Force Crack 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt --hex-salt 82 Комбинированная атака заключается в объединении ips_left.txt и ips_right.txt для формирования полного IP-адреса для взлома силы. 83 84 Файлы ips_left.txt и ips_right.txt могут быть сгенерированы с помощью следующего кода: 85 86 ip-gen.sh: 87 88 89 90 for a in `seq 0 255` 91 92 do 93 94 for b in `seq0 255` 95 96 Атака с помощью маски 106 107 hashcat -A 3 -m 160 known_hosts.hash ipv4.hcmask--hex-salt 108 ipv4.hcmask Содержимое файла можно скачать с этого сайта. 109 110 Взломать IP-адрес, зашифрованный MD5 111 В сетях или конфигурациях, таких как CDN, IP-адрес часто шифруется MD5, поскольку количество битов составляет 3×4 + 3 (xxx.xxx.xxx.xxx) = 17 бит. Взлом его с помощью обычного пароля занимает очень много времени. Однако, проанализировав правила его IP-адреса, мы обнаружили, что все его адреса xxx являются числами, поэтому его можно использовать через комбинацию hashcat и маску для атаки. 112 113 hashcat-a 1 –m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 Кроме того, его IP-адрес будет зашифрован в файле cookie F5. Код взлома, на который можно обратиться, выглядит следующим образом: 117 118 import struct 119 120 cookie = "1005421066.20736.0000" 121 122 (ip,port,end)=cookie.split(".") 123 124 (a,b,c,d)=[ord(i) for i in struct.pack("i",int(ip))] 125<175x165 200>Краткое содержание советов по взлому 130 При взломе в режиме GPU можно автоматически оптимизировать с помощью параметров -O 131 132 Взлом силового значения MD5 133 (1)9-значный взлом 134 135 Hashcat64.exe-a 3 --force d98d28ca88f9966cb3aaefebbfc8196f ? Д? Д? Д? Д? Д? Д? Д? Д? d 136 Для взлома одного значения MD5 нужно добавить параметр force 137 138 (2)9-значный взлом букв 139 140 Hashcat64.exe-a 3 --force d98d28ca88f9966cb3aaefebbfc8196f ? Л? Л? Л? Л? Л? Л? Л? Л? l 141 Взломать пароль дискуза с солью 142 (1) Цифровой взлом 143 7 цифр, 7 секунд для взлома, чтобы выполнить задачу. 144 145 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? Д? Д? Д? Д? Д? Д? d 146 8-разрядная трещина, 9 секунд трещины для выполнения задачи.: 147 148 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? Д? Д? Д? Д? Д? Д? Д? d 149 9-значный взлом, 9 секунд взлома для выполнения задачи. 150 151 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? Д? Д? Д? Д? Д? Д? Д? Д? d 152 Трещина букв 153 (1)6 строчных букв 154 155 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? Л? Л? Л? Л? Л? l 156 (2)7 строчных букв 157 158 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? Л? Л? Л? Л? Л? Л? l 159 (3)8 строчных букв 160 161 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? Л? Л? Л? Л? Л? Л? Л? l Задача взлома выполнена примерно за 9 минут 162 (4)9 строчных букв 163 164 Hashcat64.exe-a 3 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? Л? Л? Л? Л? Л? Л? Л? Л? l -O 165 Буквы плюс цифры 166 Hashcat64.exe-a 3 --force -m 2611 -2 ? Д? l ffe1cb31eb084cd7a8dd1228c23617c8:f56463? 2? 2? 2? 2? 2? 2? 2 167 (3)7 заглавных букв 168 169 Hashcat64.exe-a 3 –force –m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 ? Ты? Ты? Ты? Ты? Ты? Ты? u 170 (4)6-8-значный взлом 171 172 Hashcat64.exe-a 3 –force –m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463--increment --increment-min 6 --increment-max 8 ? Л? Л? Л? Л? Л? Л? Л? l 173 Пользовательский взлом 174 (1) Используйте цифры плюс буквы, смешанные с 6 цифрами для взлома 175 176 Hashcat64.exe-a 3 --force -m 2611 -2 ? Д? l ffe1cb31eb084cd7a8dd1228c23617c8:f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) Используйте цифры плюс буквы, смешанные с 7 цифрами для взлома, время взлома 4 минуты 16 секунд 178 179 Hashcat64.exe-a 3 --force -m 2611 -2 ? Д? l ffe1cb31eb084cd7a8dd1228c23617c8:f56463? 2? 2? 2? 2? 2? 2? 2 –O 180 (3) Используйте цифры плюс буквы, смешанные с 8 битами для взлома 181 182 Hashcat64.exe-a 3 --force -m 2611 -2 ? Д? l ffe1cb31eb084cd7a8dd1228c23617c8:f56463? 2? 2? 2? 2? 2? 2? 2? 2 -O 183 Режим взлома словаря 184 Hashcat64.exe-a 0 --force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8:f56463 password.lst 185 Используйте словарь в папке словаря для взлома: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt –remove -o mysql-cracked.txt ..\dictionaries\* 188 session Save and Recovery Crack 189 (1) Используйте правило файла mask для взлома пароля 190 191 hashcat-m 2611 -a 3 --session mydz dz.hash masks/rockyou-7-2592000.hcmask<192x182>hashcat-m 2611 -a 3 -session mydz dz.hash masks/rockyou-7-2592000.hcmask<192x182> Взлом маски 196 Файл правил маски расположен под масками, например D:\PentestBox\hashcat-4.1.0\masks. Настройка взлома для выполнения: 197 198 masks/8char-1l-1u-1d-1s-compliant.hcmask 199 masks/8char-1l-1u-1d-1s-noncompliant.hcmask 200 masks/rockyou-1-60.hcmask 201 masks/rockyou-2-1800.hcmask 202 маски/rockyou-3-3600.hcmask 203 маски/rockyou-4-43200.hcmask 204 маски/rockyou-5-86400.hcmask 205 маски /rockyou-6-864000.hcmask 206 маски/rockyou-7-2592000.hcmask 207 Используйте файлы правил для взлома 208 209 Hashcat -m 300 mysqlhashes.txt–remove -O mysql-cracked.txt ..\dictionaries\* -r rules\best64.rule 210 211 Hashcat -m 2611 -A 0 dz.hashpassword.lst -r rules\best64.rule -O 212 Hashcat Оптимизация параметров 213 Учитывая скорость взлома hashcat и распределение ресурсов, мы можем настроить некоторые параметры 214 1. Workload tuning Настройка нагрузки. 215 Этот параметр поддерживает значения 1, 8, 40, 80, 160 216 217 --gpu-accel 160 позволяет графическому процессору максимизировать производительность. 218 2.Gpu loops Load Fine Tuning 219 Диапазон значений, поддерживаемых этим параметром, составляет 8-1024 (некоторые алгоритмы поддерживают только 1000). 220 221 --gpu-loops 1024 позволяют графическому процессору максимизировать производительность. 222 3. Размер сегмента Размер Размер кэша словаря 223 Этот параметр предназначен для установки размера кэша памяти. Функция заключается в помещении словаря в кэш памяти для ускорения. Скорость взлома словаря по умолчанию составляет 32 МБ. Его можно установить в зависимости от состояния вашей памяти. Конечно, чем больше, тем больше он будет блокироваться. 224 225 --segment-size 512 может увеличить скорость взлома большого словаря. 226 LAST: Рекомендации по установке пароля 227 Используйте более длинные строки 228 Используйте больший набор символов Буквы, цифры, символы 229 230 Не используйте символы, которые могут иметь отношение к вам, в качестве пароля или части пароля Используйте 231 232