 Dokument Passwort Wiederherstellung Master
Hashcat ist ein Passwort-Explosions-Artefakt und eines der wichtigsten Tools für die Informationssicherheit. Hiermit speichern Sie diesen Artikel als Lesezeichen.
Hashcat ist ein Passwort-Explosions-Artefakt und eines der wichtigsten Tools für die Informationssicherheit. Ich speichere hiermit die Aufzeichnung und Zusammenfassung dieses Artikels für Notfälle. Es kann auch Internetnutzern helfen, die diesen Artikel lesen.
Einführung
Hashcat ist das schnellste Passwortknackprogramm der Welt und ein verteiltes Open-Source-Tool, das mehrere Plattformen und Algorithmen unterstützt.
Offiziell: https://hashcat.net/hashcat/
Github:https://github.com/hashcat/hashcat
安装
Windows
https://github.com/hashcat/hashcat/releases 下载最新版压缩包,解压根据自己的平台运行 hashcat64.exe 或者 hashcat32.exe
常用参数
-m Crack-Hash-Typ
Geben Sie den zu knackenden Hash-Typ an, gefolgt von der Zahl, die dem Hash-Typ entspricht
-A Crack-Modus
Geben Sie den zu verwendenden Crack-Modus an, dessen Wert sich auf die folgenden Parameter bezieht:
 -   [  Angriff   Modi  ]   -

    #   |   Modus
  = = = = + = = = = = =
    0   |   gerade                                 #   Direkter Wörterbuch-Crack
    1   |   Kombination                           #   Kombination Crack
    3   |   Brute-force                           #   Maske Brute-force
    6   |   Hybrid   Wortliste   +   Maske     #   Wörterbuch + Maske Crack
    7   |   Hybrid   Maske   +   Wortliste     #   Maske + Wörterbuch Crack
– Inkrement
Aktivieren Sie den inkrementellen Crack-Modus und lassen Sie hashcat Crack innerhalb des angegebenen Passwortlängenbereichs durchführen
– Inkrement-Min
Die minimale Passwortlänge kann direkt gleich einer ganzen Zahl sein. Konfigurieren Sie den Inkrement-Modus, um ihn gemeinsam zu verwenden
– Inkrement-Max
Die maximale Passwortlänge kann direkt gleich einer ganzen Zahl sein. Konfigurieren Sie den Inkrement-Modus, um ihn gemeinsam zu verwenden
– force
Ignorieren Sie die Warnmeldungen während des Crackvorgangs
<
-o
- -outfile Geben Sie den Speicherort des hash nach erfolgreichem Crack und des entsprechenden Klartext-Passworts an
-o
- -optimized-kernel-enable Aktivieren Sie optimierten kernel (begrenzen Sie die Passwortlänge)
-d
- -opencl-devices Geben Sie OpenCL-Geräte an. Die Liste der hier unterstützten Geräte lautet wie folgt:
Code
 *   Gerät   #1:   Intel (R)   Core (TM)   i7-9750H   CPU   @   2,60 GHz,   übersprungen.
*   Gerät   #2:   Intel (R)   UHD   Grafik   630,   384/1536   MB   Zuweisbar,   24MCU
*   Gerät   #3:   AMD   Radeon   Pro   555X   Compute   Engine,   1024/4096   MB   Zuweisbar,   12MCU
-D
- -opencl-device-types Geben Sie den Gerätetyp von opencl an. Hashcat unterstützt die folgenden Gerätetypen:
bash
1 | CPU2 | GPU3 | FPGA, DSP, Co-Prozessor
Allgemein häufig verwendete -D 2 Spezifizierte GPU-Crack
Maskencrack
Maskenregeln
bash
  ?   |   Zeichensatz = = = + = = = = = = = = = = =
  l   |   abcdefghijklmnopqrstuvwxyz                     #   Kleinbuchstaben   a-z
  u   |   ABCDEFGHIJKLMNOPQRSTUVWXYZ                     #   Großbuchstaben   A-Z
  d   |   0123456789                                                     #   Zahlen   0-9
  h   |   0123456789abcdef                                         #   Zahlen   +   abcdef
  H   |   0123456789ABCDEF                                         #   Zahlen   +   ABCDEF
  s   |    ! " #$% & ' () * +, -. /:; < = >? @ [\] ^_` {|} ~       #   Sonderzeichen
  a   |  ? Ich? Du? d? s                                                         #   Alle sichtbaren Zeichen auf der Tastatur
  b   |   0   -   0xff                                                   #   Möglicherweise
benutzerdefinierte Maskenregeln
bash
 - -custom-charset1   [chars] entspricht   -1
- -custom-charset2   [chars] entspricht   -2
- -custom-charset3   [chars] entspricht   -3
- -custom-charset4   [chars] Äquivalent zu   -4
mit in der Maske? 1、? 2、? 3、? 4 , um
einige Fälle darzustellen:
bash
- -custom-charset1 abcd123456! @- +
Zu diesem Zeitpunkt? 1 bedeutet abcd123456! @- +
bash
- -custom-charset2 ? Ich? d
Zu diesem Zeitpunkt? 2 bedeutet ? Ich? d ist ? h Zahlen + Kleinbuchstaben:
bash
-3 abcdef -4 123456
Zu diesem Zeitpunkt ? 3? 3? 3? 3? 4? 4? 4? 4 bedeutet, dass die ersten vier Ziffern abcdef sein können und die letzten vier Ziffern 123456
Wörterbuchcrack
Code
1q2w3e4r` Der MD5-Wert ist ` 5416d7cd6ef195a0f7622a9c56b55e84
bash
hashcat -a 0 -m 0 ' 5416d7cd6ef195a0f7622a9c56b55e84 ' hashpass.txt -o success.txt
Geknacktes Passwort löschen
Manchmal erscheint beim Knacken die folgende Aufforderung:
Code
INFO: Alle hashes gefunden in potfile! Use - -show to display them.
Dies zeigt, dass das Passwort zuvor erfolgreich von uns geknackt wurde, sodass Hashcat nicht mehr angezeigt wird. Sie können später den Parameter - -show hinzufügen, um das Passwort anzuzeigen:
bash
 hashcat   -a   0   -m   0   ' cbc8f5435c87e13c5d14e6ce92358d68 '   hashpass.txt   - -anzeigen
cbc8f5435c87e13c5d14e6ce92358d68: 123456@abc
Der Ort, an dem Hashcat die erfolgreich geknackte Passwortdatei speichert, ist: ~ /. hashcat/hashcat.potfile
Wenn Sie das geknackte Passwort direkt anzeigen möchten, können Sie die Datei direkt löschen.
Batch-Crack
bash
# Löschen Sie den erfolgreich geknackten Datensätz vor rm ~ /. hashcat/hashcat.potfile# hash.txt ist das zu knackende Passwort hashpass.txt ist das Wörterbuch Exportieren Sie das geknackte Ergebnis nach success.txt und löschen Sie den erfolgreich geknackten hashcat -a 0 -m 0 hash.txt hashpass.txt -o success.txt - -entfernen < Kombination Crack
Multi-Dictionary Crack
bash
hashcat -a 1 -m 0 ' 5416d7cd6ef195a0f7622a9c56b55e84 ' hashpass1.txt hashpass1.txt
Dictionary + Mask Crack
bash
 echo   -n   admin888   |openssl   MD5
7fef6171469e80d32c0559f88b377245
Knacken Sie den MD5-Wert von admin888 :
bash
hashcat -a 6 -m 0 ' 7fef6171469e80d32c0559f88b377245 ' hashpass.txt -O
Maske + Wörterbuch Crack
bash
hashcat -a 7 -m 0 ' 7fef6171469e80d32c0559f88b377245 ' ' admi? Ich? d? d? d ' hashpass.txt -O
Crackfall
Digitaler Crack mit 8-Bit-MD5-Verschlüsselung
MD5-Verschlüsselung auf 23323323 :
bash
 $   echo   -n   23323323   |openssl   MD5
5a745e31dbbd93f4c86d1ef82281688b
Verwenden Sie Hashcat zum Cracken:
bash
Hashcat -a 3 -m 0 - -force ' 5a745e31dbbd93f4c86d1ef82281688b ' '? d? d? d? d? d? d? d? d ' -O
8-Bit MD5-verschlüsselte Groß-und Kleinbuchstaben-Crack
bash
 $   echo   -n   Passwort   |openssl   MD5
a9d402bfcde5792a8b531b3a82669585
Verwenden Sie Hashcat zum Cracken:
bash
Hashcat -a 3 -m 0 -1 '? Ich? u ' - -Kraft ' a9d402bfcde5792a8b531b3a82669585 ' '? 1? 1? 1? 1? 1? 1? 1? 1 ' -O
Hier ist eine benutzerdefinierte Regel -1 definiert. Zu diesem Zeitpunkt ? 1 bedeutet ? Ich? u, das heißt Groß-und Kleinbuchstaben.
5-7-Bit MD5-verschlüsselte Groß-und Kleinbuchstaben + Zahlen Crack
Admin88 von Der MD5-Wert ist 2792e40d60bac94b4b163b93566e65a9
bash
hashcat -a 3 -m 0 -1 '? Ich? Du? d ' - -Kraft ' 2792e40d60bac94b4b163b93566e65a9 ' - -Inkrement - -Inkrement-min 5 - -Inkrement-max 7 '? 1? 1? 1? 1? 1? 1? 1 ' -O
Hier ist eine benutzerdefinierte Regel -1 definiert. Zu diesem Zeitpunkt ? 1 bedeutet ? Ich? Du? d, das heißt Groß-und Kleinbuchstaben + Zahlen.
admin Die ersten 10-stelligen MD5-verschlüsselten Groß-und Kleinbuchstaben + Zahlen knacken
admin23323 Der MD5-Wert ist a9991129897a44e0d1c2855c3d7dccc4
bash
hashcat -a 3 -m 0 -1 '? Ich? Du? d ' - -Gewalt ' a9991129897a44e0d1c2855c3d7dccc4 ' ' admin? 1? 1? 1? 1? 1 ' -O
MySQL4.1/MySQL5
Passwort für MySQL anzeigen:
mysql
 mysql >   wählen   Passwort   von   mysql.user;
+-------------------------------------------+
|   Passwort                                                                     |
+-------------------------------------------+
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
+-------------------------------------------+
4   Zeilen   in   set   (0,00   sec)
Dann beginnen Sie mit dem Wörterbuch-Crack:
bash
hashcat -a 0 -m 300 - -force ' 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B ' hashpass.txt -O
Linux/etc/shadow sha512crypt $6$, SHA512 (Unix)
/etc/shadow Passwortdatei anzeigen:
bash
 root@kali-linux: ~ #   cat   /etc/shadowroot:$6$4ojiBMDPrehqrLkX$d2t7cn8lkklk4sdxgch1ieqjhnsuekxanuxsxiziwutndsqyd.9secu80sx9duehgmhoeoEv2o0acytjmett1:18201:0:99999:7:::
daemon:*:18024:0:99999:7:::
bin:*:18024:0:99999:7:::
sys:*:18024:0:99999:7:::
sync:*:18024:0:99999:7:::
Spiele:*:18024:0:99999:7:::
Mann:*:18024:0:99999:7:::
lp:*:18024:0:99999:7:::
mail:*:18024:0:99999:7:::
Nachrichten:*:18024:0:99999:7:::
uucp:*:18024:0:99999:7:::
proxy:*:18024:0:99999:7:::
www-data:*:18024:0:99999:7:::
backup:*:18024:0:99999:7:::
list:*:18024:0:99999:7:::
irc:*:18024:0:99999:7:::
gnats:*:18024:0:99999:7:::
Niemand:*:18024:0:99999:7:::
_apt:*:18024:0:99999:7:::
systemd-timesync:*:18024:0:99999:7:::
systemd-netzwerk:*:18024:0:99999:7:::
systemd-resolve:*:18024:0:99999:7:::
mysql:!: 18024:0:99999:7:::
ntp:*:18024:0:99999:7:::
Nachrichtenbus:*:18024:0:99999:7:::
arpwatch:!: 18024:0:99999:7:::
Debian-exim:!: 18024:0:99999:7:::
uuidd:*:18024:0:99999:7:::
redsocks:!: 18024:0:99999:7:::
tss:*:18024:0:99999:7:::
rwhod:*:18024:0:99999:7:::
Jod:*:18024:0:99999:7:::
miredo:*:18024:0:99999:7:::
dnsmasq:*:18024:0:99999:7:::
postgres:*:18024:0:99999:7:::
usbmux:*:18024:0:99999:7:::
rtkit:*:18024:0:99999:7:::
stunnel4:!: 18024:0:99999:7:::
sshd:*:18024:0:99999:7:::
Debian-snmp:!: 18024:0:99999:7:::
sslh:!: 18024:0:99999:7:::
Puls:*:18024:0:99999:7:::
Rede-Dispatcher:!: 18024:0:99999:7:::
avahi:*:18024:0:99999:7:::
saned:*:18024:0:99999:7:::
inetsim:*:18024:0:99999:7:::
Farbe:*:18024:0:99999:7:::
geoclue:*:18024:0:99999:7:::
king-phisher:*:18024:0:99999:7:::
Debian-gdm:*:18024:0:99999:7:::
dradis:*:18024:0:99999:7:::
Rindfleisch-XSS:*:18024:0:99999:7:::
systemd-coredump:!!: 18082::::::
Sie können sehen, dass root ein Passwort hat. Die vorherige Verwendung von $6 Oberflächenhash ist: sha512crypt $6$, SHA512 (Unix).
bash
# Maske-Crack-Root-Passwort Erfolgreiches Crack-Hash nicht in der potfile aufgezeichnet Gerät 2 (Kernanzeige) angeben, um das Passwort auszuführen und die Optimierung zu aktivieren hashcat -a 3 -m 1800 - -force ' $6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1 ' '? Ich? Ich? Ich? l ' -O -d 2 - -potfile-disable# Maske-Crack-Root-Passwort Benutzername ignorieren Erfolgreiches Crack-Hash im potfile nicht aufzeichnen Gerät 2 (Kernanzeige) angeben, um das Passwort auszuführen und die Optimierung zu aktivieren hashcat -a 3 -m 1800 - -force ' root:$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1 ' '? Ich? Ich? Ich? l ' -O -d 2 - -Benutzername - -potfile-disable
Die CPU und die unabhängige Grafik, die unter macOS geliefert werden, können nicht geknackt werden. Hier wechselte Guoguang selbst manuell -d 2 , bevor es mit dem Kerndisplay erfolgreich herauskam:
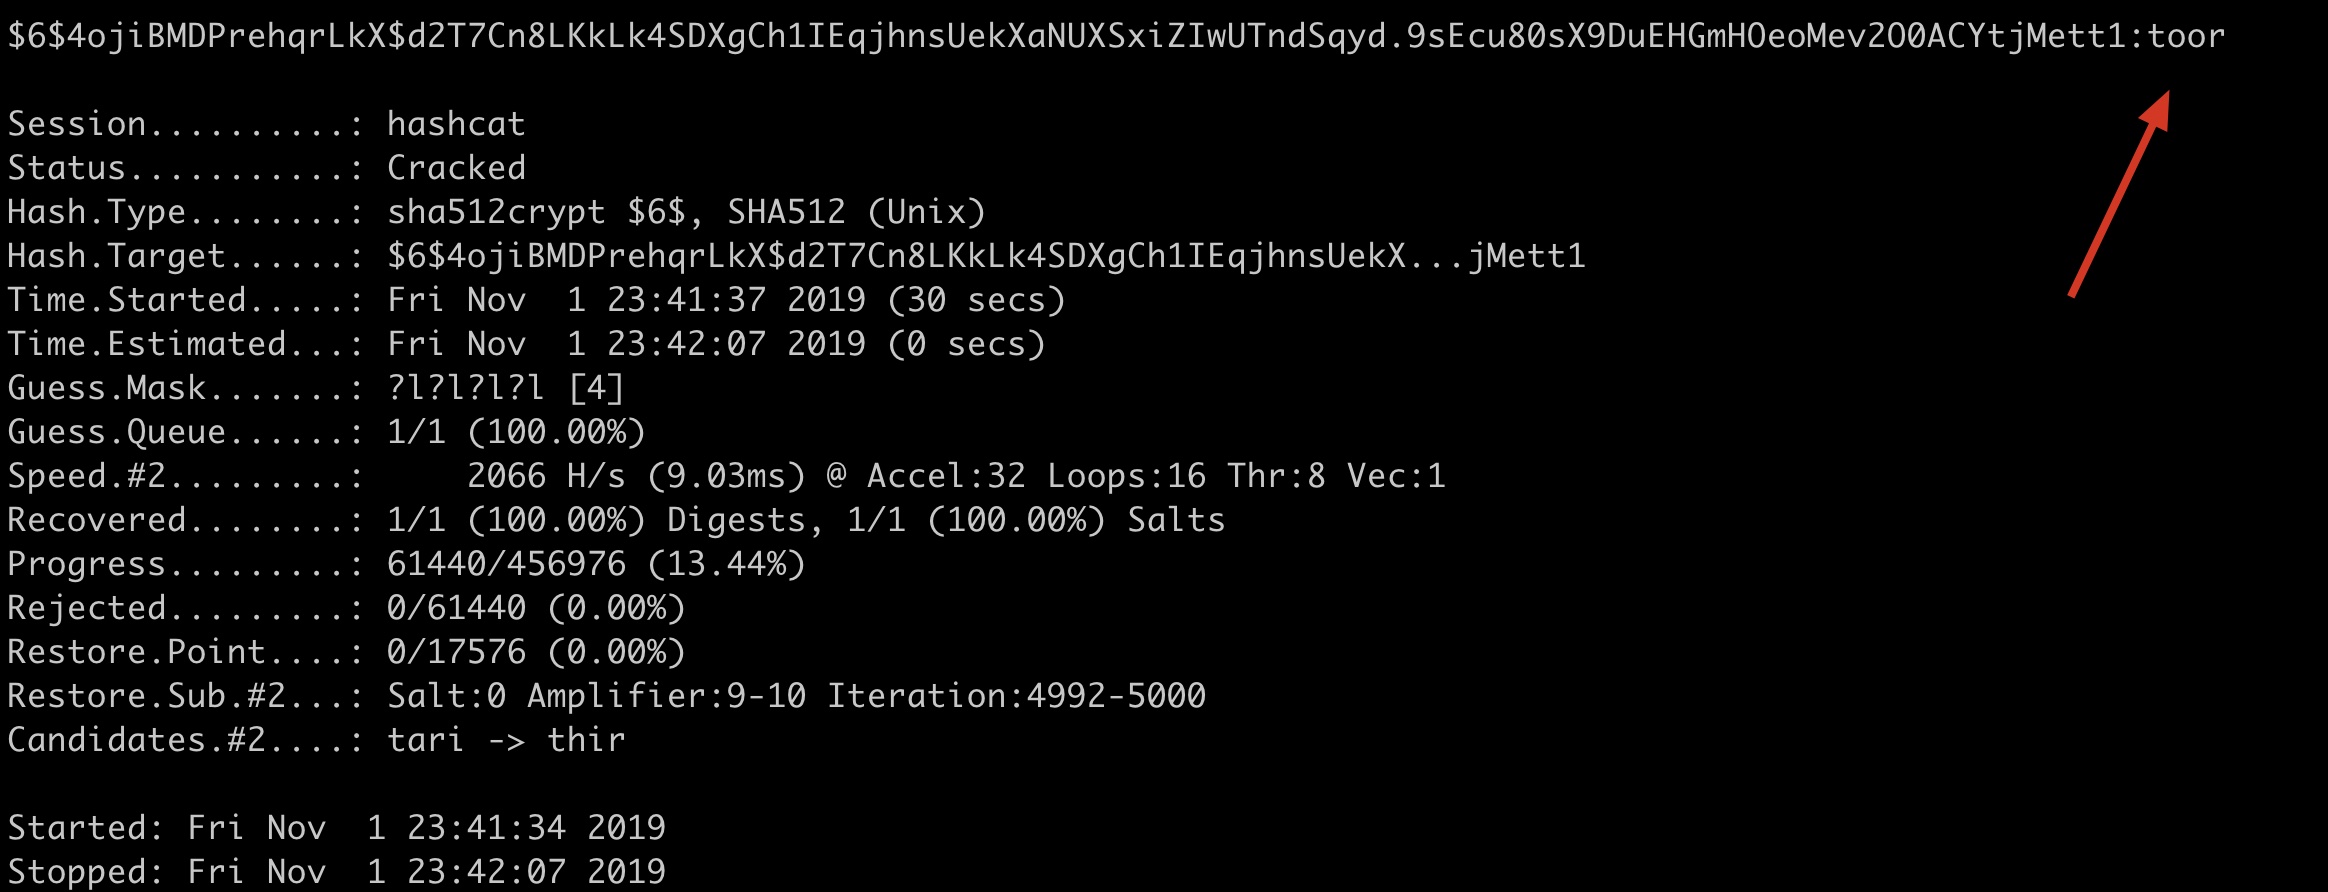
Wörterbuch knacken Windows LM Hash
bash
hashcat -a 0 -m 3000 - -force ' 921988ba001dc8e14a3b108f3fa6cb6d ' password.txt
Wörterbuch Crack Windows NTLM Hash
bash
hashcat -a 0 -m 1000 - -force ' e19ccf75ee54e06b06a5907af13cef42 ' password.txt < Distribution Crack
| Parameter | Typ | Beschreibung | Kunimitsu's Verständnis | Beispiel |
|---|---|---|---|---|
| – Gehirnserver | | Gehirnserver aktivieren | Primärserver aktivieren | |
| -z, – Gehirn-Client | | Gehirn-Client aktivieren, aktiviert-s | Aktivieren Sie verteilte Clients | |
| – brain-client-features | Num | Definieren Sie brain-client-features, siehe unten | Client-Funktionen definieren | – brain-client-features =3 |
| – brain-host | Str | Brain-Server-Host (IP oder Domäne) | IP oder Domäne des Hauptservers | – brain-host =127.0.0.1 |
| – brain-port | port | brain server port | primärer server port | – brain-port =13743 |
| – brain-password | Str | brain server authentifizierung password | <17x1 7> Authentifizierungskennwort für den Hauptserver | – brain-password = e8acfc7280c48009 |
| – brain-session | Hex | überschreibt automatisch berechnete Gehirnsitzung | Überschreiben Sie automatisch bereits berechnete Primärsitzungen | – brain-session =0x2ae611db |
| – brain-session-whitelist | Hex | Nur gegebene Sitzungen zulassen, getrennt durch Kommas | Erlaubt nur gegebene Gespräche, getrennt durch Kommas | – brain-session-whitelist =0x2ae611db |
Client-Features
bash
 -   [  Brain   Client   Features  ]   -     #   |   Features
  = = = + = = = = = = = =
    1   |     hashed   Passwörter                                               #   Knacktes Passwort senden
    2   |   Senden   Angriff   Positionen                                               #   Senden Sie geknackten Standort
    3   |   Send   hashed   Passwörter   und   attack   Positionen     #   Send geknackte Passwörter und geknackte Positionen