 ডকুমেন্ট পাসওয়ার্ড পুনরুদ্ধার মাস্টার
হ্যাশক্যাট হল একটি পাসওয়ার্ড ব্লাস্টিং টুল এবং তথ্য নিরাপত্তার জন্য প্রয়োজনীয় সরঞ্জামগুলির মধ্যে একটি আমি এতদ্বারা এই নিবন্ধটির রেকর্ড এবং সারাংশ সংগ্রহ করি৷
হ্যাশক্যাট হল একটি পাসওয়ার্ড ব্লাস্টিং টুল এবং তথ্য নিরাপত্তার জন্য প্রয়োজনীয় সরঞ্জামগুলির মধ্যে একটি ।
ভূমিকা
হ্যাশক্যাট হল বিশ্বের দ্রুততম পাসওয়ার্ড ক্র্যাকার এটি একটি ওপেন সোর্স ডিস্ট্রিবিউটেড টুল যা মাল্টি-প্ল্যাটফর্ম এবং মাল্টি-অ্যালগরিদম সমর্থন করে ।
অফিসিয়াল: https://hashcat.net/hashcat/
Github:https://github.com/hashcat/hashcat
安装
Windows
https://github.com/hashcat/hashcat/releases 下载最新版压缩包,解压根据自己的平台运行 hashcat64.exe 或者 hashcat32.exe
常用参数
-m ক্র্যাক হ্যাশ টাইপ
ক্র্যাক করার জন্য হ্যাশ টাইপ নির্দিষ্ট করে, তারপরে হ্যাশ টাইপের সাথে সম্পর্কিত সংখ্যা
-a ক্র্যাকিং মোড
ক্র্যাকিং মোড ব্যবহার করা উচিত নির্দিষ্ট করুন, এর মানগুলি পরবর্তী পরামিতিগুলিকে উল্লেখ করে:
- [ আক্রমণ মোড ] -

  # | মোড
 ===+=====
  0 | সোজা                # সরাসরি অভিধান ক্র্যাক
  1 | সমন্বয়              # সমন্বয় ক্র্যাক
  3 | ব্রুট-ফোর্স             # মাস্ক ব্রুট ক্র্যাক
  6 | হাইব্রিড ওয়ার্ডলিস্ট + মাস্ক  # অভিধান+মাস্ক ক্র্যাক
  7 | হাইব্রিড মাস্ক + ওয়ার্ডলিস্ট  # মাস্ক+ডিকশনারি ক্র্যাক
–ইনক্রিমেন্ট
ইনক্রিমেন্ট ক্র্যাকিং মোড সক্ষম করুন এবং হ্যাশক্যাটকে নির্দিষ্ট পাসওয়ার্ড দৈর্ঘ্যের সীমার মধ্যে ক্র্যাকিং করতে দিন
–ইনক্রিমেন্ট-মিনিট
পাসওয়ার্ডের ন্যূনতম দৈর্ঘ্য, যা সরাসরি একটি পূর্ণসংখ্যার সমান, ইনক্রিমেন্ট মোড কনফিগার করুন
–ইনক্রিমেন্ট-ম্যাক্স
পাসওয়ার্ডের সর্বোচ্চ দৈর্ঘ্য একসাথে ব্যবহার করুন, যা সরাসরি একটি পূর্ণসংখ্যার সমান, ইনক্রিমেন্ট মোড কনফিগার করুন
–ফোর্স
একসাথে উপেক্ষা করুন
-O
--আউটফাইল সফল ক্র্যাকিংয়ের পরে হ্যাশ এবং সংশ্লিষ্ট প্লেইনটেক্সট পাসওয়ার্ডের স্টোরেজ অবস্থান নির্দিষ্ট করে
-O
- অপ্টিমাইজড-কার্নেল-সক্রিয় করুন অপ্টিমাইজড কার্নেল সক্ষম করুন (পাসওয়ার্ডের দৈর্ঘ্য সীমিত করুন)
-d
--opencl-devices opencl ডিভাইস নির্দিষ্ট করুন, আমি এখানে সমর্থিত ডিভাইসগুলির তালিকা নিম্নরূপ:
কোড
* ডিভাইস #1: Intel(R) Core(TM) i7-9750H CPU @ 2.60GHz, এড়িয়ে গেছে ।
*   ডিভাইস   # 2:   ইন্টেল (আর)   ইউএইচডি   গ্রাফিক্স   630,   384/1536   এমবি   বরাদ্দযোগ্য,   24MCU
*   ডিভাইস   # 3:   AMD   Radeon   Pro   555X   Compute   ইঞ্জিন,   1024/4096   MB   বরাদ্দযোগ্য,   12MCU
-D
- opencl-device-types opencl এর ডিভাইসের ধরন নির্দিষ্ট করুন হ্যাশক্যাট নিম্নলিখিত ডিভাইসের ধরন সমর্থন করে:
bash
1 | CPU2 | GPU3 | FPGA, DSP, কো-প্রসেসর
সাধারণত ব্যবহৃত -D 2 GPU ক্র্যাকিং নির্দিষ্ট করতে ব্যবহৃত হয়
মাস্ক ক্র্যাকিং
মাস্ক নিয়ম
bash
 ?  | অক্ষরসেট===+==
 l | abcdefghijklmnopqrstuvwxyz          # ছোট হাতের অক্ষর a-z
 u | ABCDEFGHIJKLMNOPQRSTUVWXYZ          # বড় অক্ষর A-Z
 d | 0123456789                          # সংখ্যা 0-9
 h | 0123456789abcdef                    # সংখ্যা + abcdef
 H | 0123456789ABCDEF                     # সংখ্যা + ABCDEF
 s |  ! "#$%&'()*+,-./:; <=>? @[\]^_`{|}~   # বিশেষ অক্ষর
 a | ? এল? ইউ? ডি? s                             #  কীবোর্ডে দৃশ্যমান সমস্ত অক্ষর
 b |  0 - 0xff                         #  সম্ভবত
কাস্টম মাস্ক নিয়ম যেমন স্পেস
bash
--custom-charset1 [chars] সমতুল্য  -1
--custom-charset2   [অক্ষর] সমতুল্য   -2
--custom-charset3   [অক্ষর] সমতুল্য   -3
--custom-charset4 [chars] মাস্কে   ব্যবহার করে  -4
এর সমতুল্য? 1、? 2、? 3、? 4 প্রতিনিধিত্ব করতে
কিছু ক্ষেত্রে:
bash
--কাস্টম-চার্সেট 1 abcd123456! @-+
এই মুহূর্তে? 1 মানে abcd123456! @-+
bash
--কাস্টম-চার্সেট2 ? এল? d
এই সময়ে? 2 মানে ? এল? d অর্থাৎ ? h সংখ্যা + ছোট হাতের অক্ষর:
bash
-3 abcdef -4 123456
এই সময়ে ? 3? 3? 3? 3? 4? 4? 4? 4 এর অর্থ হল প্রথম চারটি সংখ্যা হতে পারে abcdef, এবং শেষ চারটি সংখ্যা হতে পারে 123456
অভিধান ক্র্যাক
কোড
1q2w3e4r` MD5 মান হল `5416d7cd6ef195a0f7622a9c56b55e84
bash
hashcat -a 0 -m 0 '5416d7cd6ef195a0f7622a9c56b55e84' hashpass.txt -o success.txt
ক্র্যাক করা পাসওয়ার্ড মুছে ফেলুন
কখনও কখনও ক্র্যাক করার সময় নিম্নলিখিত প্রম্পট প্রদর্শিত হবে:
কোড
তথ্য: সমস্ত হ্যাশ পাওয়া গেছে ইন পটফাইল! ব্যবহার করুন -- প্রদর্শন করতে দেখান ।
এটি দেখায় যে পাসওয়ার্ডটি আগে আমাদের দ্বারা সফলভাবে ক্র্যাক করা হয়েছে, তাই হ্যাশক্যাট আর প্রদর্শিত হবে না আপনি পাসওয়ার্ড প্রদর্শন করতে --show প্যারামিটার যোগ করতে পারেন:
bash
hashcat -a 0 -m 0 'cbc8f5435c87e13c5d14e6ce92358d68' hashpass.txt --দেখান
cbc8f5435c87e13c5d14e6ce92358d68:123456@abc
সফলভাবে ক্র্যাক করা পাসওয়ার্ড ফাইলগুলি সংরক্ষণ করার জন্য হ্যাশক্যাটের অবস্থান হল: ~/.hashcat/hashcat.potfile
আপনি যদি সরাসরি ক্র্যাক করা পাসওয়ার্ড প্রদর্শন করতে চান, আপনি সরাসরি ফাইলটি মুছে ফেলতে পারেন ।
ব্যাচ ক্র্যাক
bash
# পূর্ববর্তী সফল ক্র্যাক রেকর্ড মুছে ফেলুন rm ~ /.hashcat/hashcat.potfile# hash.txt হল ক্র্যাক করা পাসওয়ার্ড hashpass.txt হল অভিধান success.txt এ ক্র্যাক ফলাফল রপ্তানি করুন এবং hash.txt থেকে সফলভাবে ক্র্যাক করা হ্যাশক্যাট মুছে ফেলুন -a 0 -m 0 hash.txt hashpass.txt -o success.txt কম্বো ক্র্যাক
মাল্টি-ডিকশনারি ক্র্যাক
bash
hashcat -a 1 -m 0 '5416d7cd6ef195a0f7622a9c56b55e84' hashpass1.txt hashpass1.txt
অভিধান + মাস্ক ক্র্যাক
bash
echo -n admin888 |openssl MD5
7fef6171469e80d32c0559f88b377245
ক্র্যাক admin888 এর MD5 মান:
bash
hashcat -A 6 -m 0 '7fef6171469e80d32c0559f88b377245' hashpass.txt -O
মাস্ক + অভিধান ক্র্যাক
bash
hashcat -A 7 -m 0 '7fef6171469e80d32c0559f88b377245' 'admi? এল? ডি? ডি? d' hashpass.txt -O
ক্র্যাক কেস
8-বিট MD5 এনক্রিপশনের ডিজিটাল ক্র্যাক
বনাম 23323323 MD5 এনক্রিপশন করুন:
bash
$ echo -n 23323323 |openssl MD5
5a745e31dbbd93f4c86d1ef82281688b
ক্র্যাক করার জন্য হ্যাশক্যাট ব্যবহার করুন:
bash
হ্যাশক্যাট -a 3 -m 0 --force '5a745e31dbbd93f4c86d1ef82281688b' '? ডি? ডি? ডি? ডি? ডি? ডি? ডি? d' -O
8-বিট MD5 এনক্রিপ্ট করা বড় এবং ছোট হাতের অক্ষর ক্র্যাক
bash
$ ইকো -n পাসওয়ার্ড |openssl MD5
a9d402bfcde5792a8b531b3a82669585
ক্র্যাক করার জন্য হ্যাশক্যাট ব্যবহার করুন:
bash
হ্যাশক্যাট -a 3 -m 0 -1 '? এল? u' --বল 'a9d402bfcde5792a8b531b3a82669585' '? 1? 1? 1? 1? 1? 1? 1? 1' -O
এখানে একটি কাস্টম নিয়ম সংজ্ঞায়িত করা হয়েছে -1 এই সময়ে, ? 1 মানে ? এল? u, বড় এবং ছোট হাতের অক্ষর ।
5-7 সংখ্যার MD5 এনক্রিপ্ট করা বড় এবং ছোট হাতের অক্ষর + সংখ্যা ক্র্যাক
Admin88 MD5 মান হল 2792e40d60bac94b4b163b93566e65a9
bash
হ্যাশক্যাট -a 3 -m 0 -1 '? এল? ইউ? d' --বল '2792e40d60bac94b4b163b93566e65a9' --বৃদ্ধি --বৃদ্ধি-ন্যূনতম 5 --বৃদ্ধি-সর্বোচ্চ 7 '? 1? 1? 1? 1? 1? 1? 1' -O
এখানে একটি কাস্টম নিয়ম সংজ্ঞায়িত করা হয়েছে -1 এই সময়ে, ? 1 মানে ? এল? ইউ? d, অর্থাৎ বড় এবং ছোট হাতের অক্ষর + সংখ্যা ।
admin শুরুতে 10টি MD5 এনক্রিপ্ট করা বড় এবং ছোট হাতের অক্ষর + সংখ্যা ক্র্যাক
admin23323 MD5 মান হল a9991129897a44e0d1c2855c3d7dccc4
bash
hashcat -A 3 -m 0 -1 '? এল? ইউ? d' --ফোর্স 'a9991129897a44e0d1c2855c3d7dccc4' 'অ্যাডমিন? 1? 1? 1? 1? 1' -O
MySQL4.1/MySQL5
মাইএসকিউএল দেখার জন্য পাসওয়ার্ড:
MySQL
MySQL> select Password from mysql.user;
+-------------------------------------------+
| পাসওয়ার্ড                                  |
+-------------------------------------------+
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
+-------------------------------------------+
4   সারি   ইন   সেট   (0.00   সেকেন্ড)
তারপর অভিধান ক্র্যাক ব্যবহার শুরু করুন:
bash
hashcat -a 0 -m 300 --force '81F5E21E35407D884A6CD4A731AEBFB6AF209E1B' hashpass.txt -O
Linux /etc/shadow sha512crypt $6$, SHA512 (ইউনিক্স)
/etc/shadow পাসওয়ার্ড ফাইল দেখুন:
bash
root@kali-linux:~# cat /etc/shadowroot:$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1:18201:0:99999:7:::
ডেমন:*:18024:0:99999:7:::
বিন:*:18024:0:99999:7:::
সিএস:*:18024:0:99999:7:::
সিঙ্ক:*:18024:0:99999:7:::
গেমস:*:18024:0:99999:7:::
পুরুষ:*:18024:0:99999:7:::
এলপি:*:18024:0:99999:7:::
মেইল:*:18024:0:99999:7:::
সংবাদ:*:18024:0:99999:7:::
ইউইউসিপি:*:18024:0:99999:7:::
প্রক্সি:*:18024:0:99999:7:::
www-ডেটা:*:18024:0:99999:7:::
ব্যাকআপ:*:18024:0:99999:7:::
তালিকা:*:18024:0:99999:7:::
আইআরসি:*:18024:0:99999:7:::
গ্নাটস:*:18024:0:99999:7:::
কেউ না:*:18024:0:99999:7:::
_apt:*:18024:0:99999:7:::
সিস্টেমড-টাইমসিঙ্ক:*:18024:0:99999:7:::
সিস্টেমড-নেটওয়ার্ক:*:18024:0:99999:7:::
সিস্টেমড-সমাধান:*:18024:0:99999:7:::
মাইএসকিউএল:!: 18024:0:99999:7:::
এনটিপি:*:18024:0:99999:7:::
বার্তাবাস:*:18024:0:99999:7:::
আরপিওয়াচ:!: 18024:0:99999:7:::
ডেবিয়ান-এক্সিম:!: 18024:0:99999:7:::
uuidd:*:18024:0:99999:7:::
রেডসক্স:!: 18024:0:99999:7:::
টিএসএস:*:18024:0:99999:7:::
rwhod:*:18024:0:99999:7:::
আয়োডিন:*:18024:0:99999:7:::
মিরেডো:*:18024:0:99999:7:::
dnsmasq:*:18024:0:99999:7:::
পোস্টগ্রেস:*:18024:0:99999:7:::
usbmux:*:18024:0:99999:7:::
আরটিকিট:*:18024:0:99999:7:::
চমকপ্রদ 4:!: 18024:0:99999:7:::
sshd:*:18024:0:99999:7:::
ডেবিয়ান-এসএনএমপি:!: 18024:0:99999:7:::
এসএসএলএইচ:!: 18024:0:99999:7:::
নাড়ি:*:18024:0:99999:7:::
বক্তৃতা-প্রেরক:!: 18024:0:99999:7:::
আভাহি:*:18024:0:99999:7:::
সানেদ:*:18024:0:99999:7:::
ইনেটসিম:*:18024:0:99999:7:::
রঙ:*:18024:0:99999:7:::
জিওক্লু:*:18024:0:99999:7:::
কিং-ফিশার:*:18024:0:99999:7:::
ডেবিয়ান-জিডিএম:*:18024:0:99999:7:::
ড্রাডিস:*:18024:0:99999:7:::
গরুর মাংস-xss:*:18024:0:99999:7:::
সিস্টেমড-কোরডাম্প:!!: 18082:
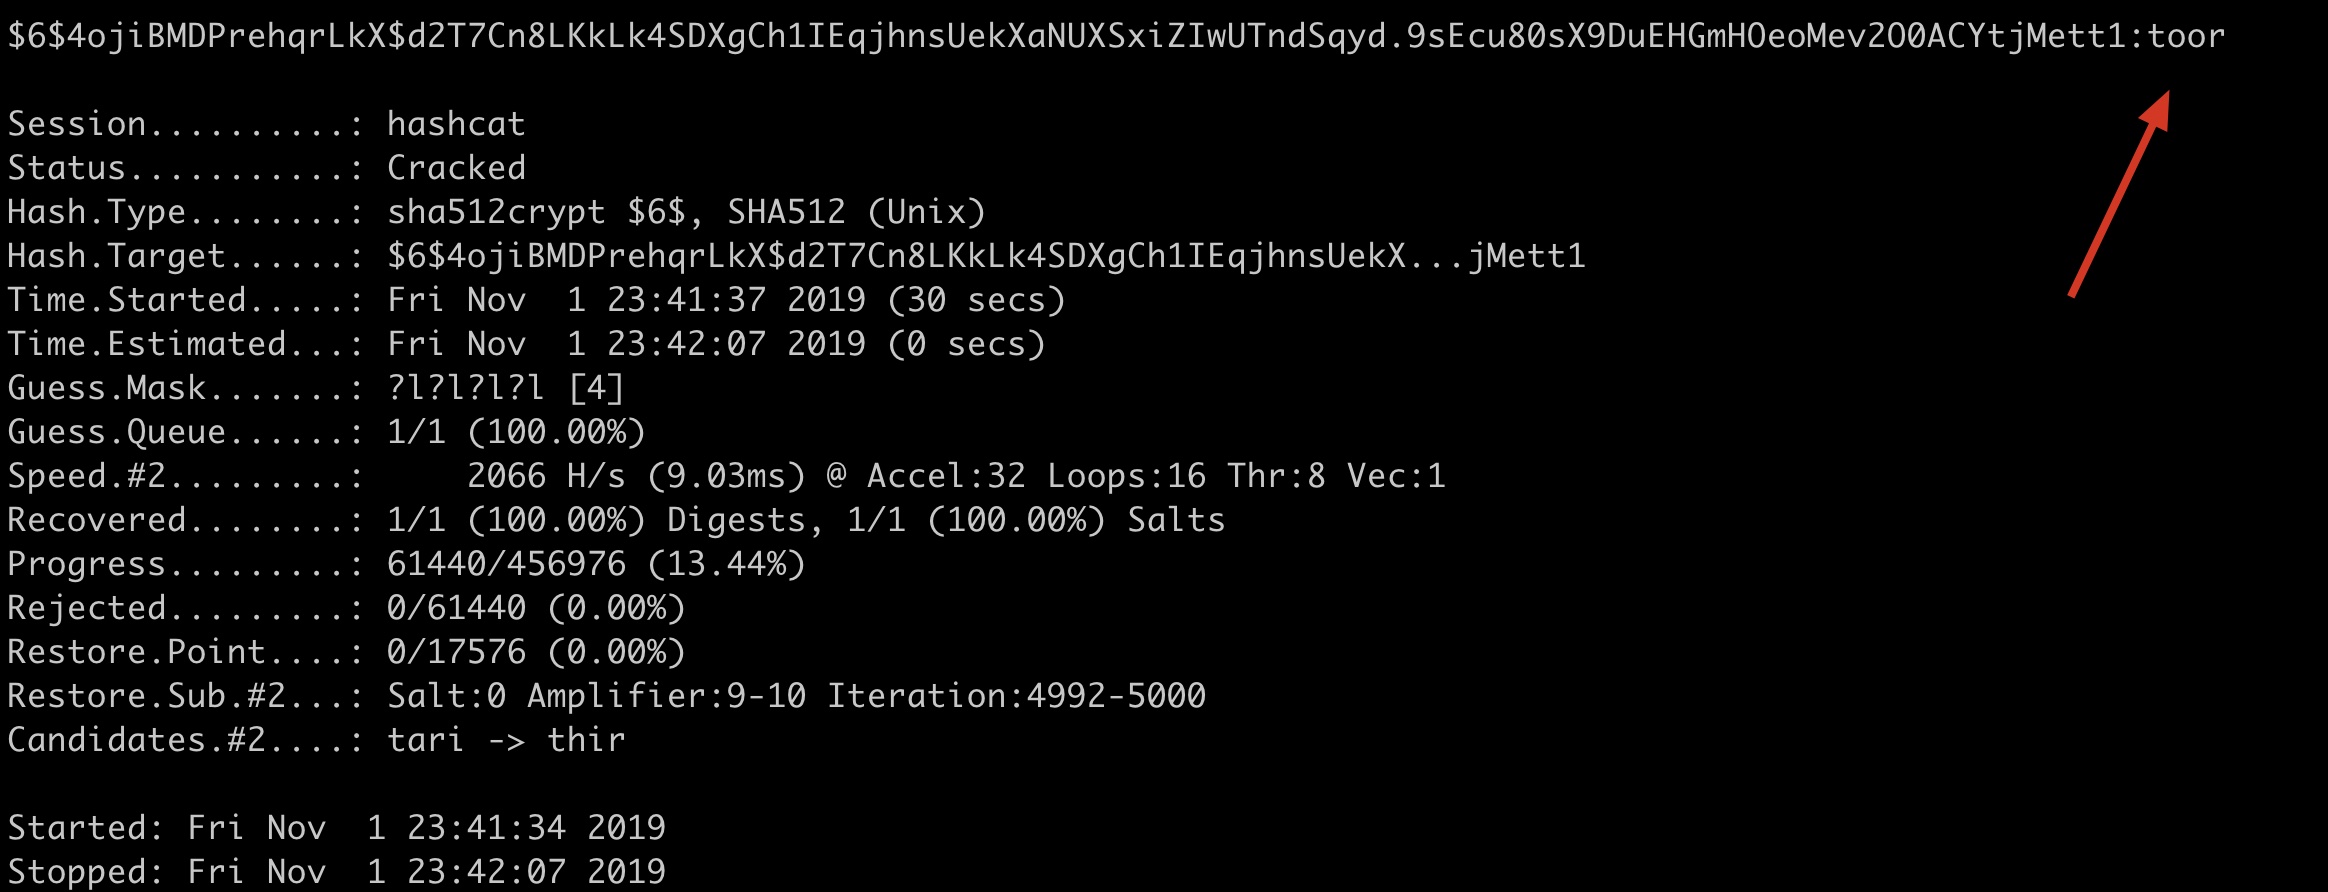
আপনি দেখতে পাচ্ছেন যে root এর একটি পাসওয়ার্ড রয়েছে $6 সারফেস হ্যাশের এনক্রিপশন পদ্ধতি হল: sha512crypt $6$, SHA512 (ইউনিক্স)।
bash
# মাস্ক ক্র্যাক রুট পাসওয়ার্ড পটফাইলে সফল ক্র্যাকিং রেকর্ড করে না হ্যাশ পাসওয়ার্ড চালানোর জন্য ডিভাইস 2 (কোর ডিসপ্লে) নির্দিষ্ট করুন এবং অপ্টিমাইজড হ্যাশক্যাট চালু করুন -A 3 -m 1800 --ফোর্স '$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1' '? এল? এল? এল? l' -O -d 2 --potfile-disable# মাস্ক ক্র্যাক রুট পাসওয়ার্ড ব্যবহারকারীর নাম উপেক্ষা করুন রেকর্ড করবেন না পটফাইলে ক্র্যাকিং সফল হ্যাশ পাসওয়ার্ড চালানোর জন্য ডিভাইস 2 (কোর ডিসপ্লে) নির্দিষ্ট করুন এবং অপ্টিমাইজেশান চালু করুন হ্যাশক্যাট -A 3 -m 1800 --ফোর্স 'রুট:$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1' '? এল? এল? এল? l' -O -d 2 --ব্যবহারকারীর নাম --potfile-disable
ম্যাকওএসের সাথে আসা সিপিইউ এবং স্বাধীন গ্রাফিক্স এখানে ক্র্যাক করা যাবে না গুওগুয়াং নিজে ম্যানুয়ালি -d 2 সফলভাবে চালানোর জন্য মূল ডিসপ্লে ব্যবহার করতে স্যুইচ করেছেন:
অভিধান ক্র্যাক উইন্ডোজ এলএম হ্যাশ
bash
hashcat -a 0 -m 3000 --force '921988ba001dc8e14a3b108f3fa6cb6d' password.txt
অভিধান ক্র্যাক উইন্ডোজ এনটিএলএম হ্যাশ
bash
hashcat -a 0 -m 1000 --force 'e19ccf75ee54e06b06a5907af13cef42' password.txt
বিতরণ ক্র্যাক
| পরামিতি | প্রকার | বর্ণনা | গুনোগুয়াং এর বোঝাপড়া | উদাহরণ |
|---|---|---|---|---|
| – মস্তিষ্ক-সার্ভার | | মস্তিষ্ক সার্ভার সক্ষম করুন | প্রাথমিক সার্ভার সক্ষম করুন | |
| -z, –brain-client | মস্তিষ্ক ক্লায়েন্ট সক্ষম করুন, -S | সক্রিয় করুন বিতরণকৃত ক্লায়েন্ট সক্ষম করুন | ||
| –brain-client-features | Num | মস্তিষ্কের ক্লায়েন্ট বৈশিষ্ট্যগুলি সংজ্ঞায়িত করুন, নীচে দেখুন | ক্লায়েন্ট কার্যকারিতা সংজ্ঞায়িত করুন | –brain-client-features=3 |
| –brain-host | Str | ব্রেন সার্ভার হোস্ট (আইপি বা ডোমেন) | প্রধান সার্ভারের আইপি বা ডোমেন | –brain-host=127.0.0.1 |
| – ব্রেন-পোর্ট | পোর্ট | ব্রেন সার্ভার পোর্ট | প্রাথমিক সার্ভার পোর্ট | –brain-port=13743 |
| –brain-password | Str | ব্রেইন সার্ভার প্রমাণীকরণ পাসওয়ার্ড | প্রাথমিক সার্ভারের প্রমাণীকরণ পাসওয়ার্ড | –brain-password=e8acfc7280c48009 |
| –brain-session | Hex | স্বয়ংক্রিয়ভাবে গণনা করা মস্তিষ্কের সেশনকে ওভাররাইড করে | ইতিমধ্যে গণনা করা প্রাথমিক সেশনটি স্বয়ংক্রিয়ভাবে | –brain-session=0x2ae611db |
| –brain-session-whitelist | Hex | শুধুমাত্র প্রদত্ত সেশনের অনুমতি দিন, কমা দিয়ে পৃথক করা হয়েছে | শুধুমাত্র প্রদত্ত কথোপকথন অনুমোদিত, কমা দ্বারা পৃথক | –brain-session-whitelist=0x2ae611db |
ক্লায়েন্ট বৈশিষ্ট্য
ব্যাশ
- [ ব্রেন ক্লায়েন্ট বৈশিষ্ট্য ] -  # | বৈশিষ্ট্য
 ===+==
  1 | পাঠান হ্যাশড পাসওয়ার্ড                       #  ক্র্যাক পাসওয়ার্ড পাঠান
  2 | পাঠান আক্রমণ অবস্থান                       #<29x2 9> ফাটল অবস্থান পাঠান
  3 | পাঠান হ্যাশড পাসওয়ার্ড এবং আক্রমণ অবস্থান  # ক্র্যাকড পাসওয়ার্ড এবং ক্র্যাকড অবস্থান পাঠান