 Recuperación de contraseña
Hashcat es una herramienta de explosión de contraseñas y una de las herramientas esenciales para la seguridad de la información. Por favor, coloque este artículo para registrar el resumen.
Hashcat es una herramienta de explosión de contraseñas y una de las herramientas esenciales para la seguridad de la información. Por favor, coloque este artículo para registrar el resumen en caso de emergencia. También puede ayudar a los internautas que lean este artículo.
Introducción
Hashcat es el programa de descifrado de contraseñas más rápido del mundo. Es una herramienta distribuida de código abierto que admite múltiples plataformas y múltiples algoritmos.
Oficial: https://hashcat.net/hashcat/
Github:https://github.com/hashcat/hashcat
安装
Windows
https://github.com/hashcat/hashcat/releases 下载最新版压缩包,解压根据自己的平台运行 hashcat64.exe 或者 hashcat32.exe
常用参数
-m Tipo de hash descifrado
Especifique el tipo de hash a descifrar, seguido del número correspondiente al tipo de hash
-un modo de descifrado
Especifique el modo de descifrado a utilizar, su valor se refiere a los parámetros siguientes:
 -   [  ataque   modos  ]   -

    #   |   Modo
  = = = = + = = = = = =
    0   |   Recta                                 #   Descifrado de diccionario directo
    1   |   Combinación                           #   Combinación crack
    3   |   Brute-force                           #   Mask Brute force
    6   |   híbrido   lista de palabras   +   máscara     #   diccionario + descifrado de máscara
    7   |   Híbrido   Máscara   +   Lista de palabras     #   Máscara + Diccionario Crack
– increment
Habilite el modo de crack incremental y permita que hashcat realice el crack dentro del rango de longitud de la contraseña especificado
– increment-min
La longitud mínima de la contraseña puede ser directamente igual a un número entero. Configure el modo increment para usarlo juntos
– increment-max
La longitud máxima de la contraseña puede ser directamente igual a un número entero. Configure el modo increment para usarlo juntos
– force
Ignorar el mensaje de advertencia durante el proceso de crack
<
-o
- -outfile Especifique el hash después del descifre exitoso y la ubicación de almacenamiento de la contraseña de texto claro correspondiente
-o
- -optimized-kernel-enable Habilite el kernel optimizado (limite la longitud de la contraseña)
-d
- -opencl-devices Especifique los dispositivos de opencl. La lista de dispositivos que admito aquí es la siguiente:
Código
 *   Dispositivo   #1:   Intel (R)   Core (TM)   i7-9750H   CPU   @   2,60 GHz,   Omitido.
*   Dispositivo   #2:   Intel (R)   UHD   Gráficos   630,   384/1536   MB   Asignable,   24MCU
*   Dispositivo   #3:   AMD   Radeon   Pro   555X   Compute   Engine,   1024/4096   MB   Asignable,   12MCU
-D
- -opencl-device-types Especifique el tipo de dispositivo de opencl. Hashcat admite los siguientes tipos de dispositivo:
bash
1 | CPU2 | GPU3 | FPGA, DSP, Coprocesador
Generalmente comúnmente utilizado -D 2 GPU especificado Crack
Mask Crack
Mask Rules
bash
  ?   |   Conjunto de caracteres = = = + = = = = = = = = = = =
  l   |   abcdefghijklmnopqrstuvwxyz                     #   Letras minúsculas   a-z
  u   |   ABCDEFGHIJKLMNOPQRSTUVWXYZ                     #   Letras mayúsculas   A-Z
  d   |   0123456789                                                     #   Número   0-9
  h   |   0123456789abcdef                                         #   Número   +   abcdef
  H   |   0123456789ABCDEF                                         #   Número   +   ABCDEF
  s   |    ! " #$% & ' () * +, -. /:; < = >? @ [\] ^_` {|} ~       #   Caracteres especiales
  ¿A   |  ? ¿Yo? ¿Usted? ¿d? s                                                         #   Todos los caracteres visibles en el teclado
  b   |   0   -   0xff                                                   #   Puede ser usado para coincidir con contraseñas como espacios
Reglas de máscara personalizadas
bash
 - -custom-charset1   [chars] equivalente a   -1
- -custom-charset2   [chars] es equivalente a   -2
- -custom-charset3   [chars] es equivalente a   -3
- -custom-charset4   [chars] ¿Equivalente a   -4
con en la máscara? 1、? 2、? 3、? 4 para representar
algunos casos:
bash
- -custom-charset1 abcd123456! @- +
¿En este momento? ¡1 significa abcd123456! @- +
bash
- -carácter personalizado2 ? ¿Yo? d
¿En este momento? ¿2 significa ? ¿Yo? d es ? h Número + letra minúscula:
bash
-3 abcdef -4 123456
¿En este momento ? 3? 3? 3? 3? 4? 4? 4? 4 se expresa como los primeros cuatro dígitos pueden ser abcdef, y los últimos cuatro dígitos pueden ser 123456
crack de diccionario
código
1q2w3e4r` El valor de MD5 es ` 5416d7cd6ef195a0f7622a9c56b55e84
bash
hashcat -a 0 -m 0 ' 5416d7cd6ef195a0f7622a9c56b55e84 ' hashpass.txt -o success.txt
Eliminar la contraseña descifrada
A veces aparecerá el siguiente mensaje al descifrar:
Código
INFO: ¡Todos los hash encontrados en potfile! Use - -show to display them.
Esto muestra que hemos descifrado con éxito la contraseña antes, por lo que el Hashcat ya no se muestra. Puede agregar el parámetro - -show más tarde para mostrar la contraseña:
bash
 hashcat   -a   0   -m   0   ' cbc8f5435c87e13c5d14e6ce92358d68 '   hashpass.txt   - -Mostrar
cbc8f5435c87e13c5d14e6ce92358d68: 123456@abc
Hashcat almacena el archivo de contraseña descifrado con éxito en: ~ /. hashcat/hashcat.potfile
Si desea mostrar directamente la contraseña descifrada, puede borrar directamente el archivo.
Crack por lotes
bash
# Eliminar los registros anteriores de crack exitoso rm ~ /. hashcat/hashcat.potfile# hash.txt es la contraseña a descifrar hashpass.txt es el diccionario Exportar los resultados del crack a success.txt y eliminar el hashcat descifrado exitoso de hash.txt -a 0 -m 0 hash.txt hashpass.txt -o success.txt - -Eliminar < Crack combinado
Crack de diccionario múltiple
bash
hashcat -a 1 -m 0 ' 5416d7cd6ef195a0f7622a9c56b55e84 ' hashpass1.txt hashpass1.txt
Diccionario + máscara crack
bash
 echo   -n   admin888   |openssl   MD5
7fef6171469e80d32c0559f88b377245
Descifre el valor MD5 de admin888 :
bash
hashcat -a 6 -m 0 ' 7fef6171469e80d32c0559f88b377245 ' hashpass.txt -O
máscara + diccionario crack
bash
hashcat -a 7 -m 0 ' 7fef6171469e80d32c0559f88b377245 ' ' admi? ¿Yo? ¿d? ¿d? d ' hashpass.txt -O
caso de crack
Descifrado digital con cifrado MD5 de 8 bits
Cifrado MD5 en 23323323 :
bash
 $   echo   -n   23323323   |openssl   MD5
5a745e31dbbd93f4c86d1ef82281688b
Utilice hashcat para hackear:
bash
hashcat -a 3 -m 0 - -force ' 5a745e31dbbd93f4c86d1ef82281688b ' '? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? ¿d? d ' -O
8 bits MD5 cifrado letras mayúsculas y minúsculas descifrado
bash
 $   echo   -n   contraseña   |openssl   MD5
a9d402bfcde5792a8b531b3a82669585
Utilice hashcat para hackear:
bash
hashcat -a 3 -m 0 -1 '? ¿Yo? u ' - -¿Fuerza ' a9d402bfcde5792a8b531b3a82669585 ' '? 1? 1? 1? 1? 1? 1? 1? 1 ' -O
Aquí se define una regla personalizada -1. ¿En este momento ? 1 significa ? ¿Yo? u, es decir, letras mayúsculas y minúsculas.
Letras mayúsculas y minúsculas cifradas MD5 de 5-7 bits + cifrado numérico
Admin88 de ¿El valor de MD5 es 2792e40d60bac94b4b163b93566e65a9
bash
hashcat -a 3 -m 0 -1 '? ¿Yo? ¿Usted? d ' - -fuerza ' 2792e40d60bac94b4b163b93566e65a9 ' - -incremento - -incremento-min 5 - -incremento-max 7 '? 1? 1? 1? 1? 1? 1? 1 ' -O
Aquí se define una regla personalizada -1. ¿En este momento ? 1 significa ? ¿Yo? ¿Usted? d, es decir, letras mayúsculas y minúsculas + números.
admin Descifrado de letras mayúsculas y minúsculas cifradas MD5 de 10 dígitos al principio
admin23323 ¿El valor de MD5 es a9991129897a44e0d1c2855c3d7dccc4
bash
hashcat -a 3 -m 0 -1 '? ¿Yo? ¿Usted? d ' - -¿Fuerza ' a9991129897a44e0d1c2855c3d7dccc4 ' ' admin? 1? 1? 1? 1? 1 ' -O
MySQL4.1/MySQL5
Contraseña para ver MySQL:
mysql
 mysql >   Seleccionar   Contraseña   from   mysql.user;
+-------------------------------------------+
|   Contraseña                                                                     |
+-------------------------------------------+
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
+-------------------------------------------+
4   filas   en   set   (0.00   sec)
y luego comienza con el descifrado del diccionario:
bash
hashcat -a 0 -m 300 - -force ' 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B ' hashpass.txt -O
Linux/etc/shadow sha512crypt $6$, SHA512 (Unix)
Ver el archivo de contraseña /etc/shadow :
bash
 root@kali-linux: ~ #   cat   /etc/shadowroot:$6$4ojiBMDPrehqrLkX$d2t7cn8lkklk4sdxgch1ieqjhnsuekxanuxsxiziwutndsqyd.9secu80sx9duehgmhoeoEv2o0acytjmett1:18201:0:99999:7:::
daemon:*:18024:0:99999:7:::
bin:*:18024:0:99999:7:::
sys:*:18024:0:99999:7:::
Sincronización:*:18024:0:99999:7:::
Juegos:*:18024:0:99999:7:::
Hombre:*:18024:0:99999:7:::
lp:*:18024:0:99999:7:::
Correo:*:18024:0:99999:7:::
Noticias:*:18024:0:99999:7:::
uucp:*:18024:0:99999:7:::
proxy:*:18024:0:99999:7:::
WWW-Datos:*:18024:0:99999:7:::
Copia de seguridad: *: 18024:0:99999:7:::
Lista:*:18024:0:99999:7:::
irc:*:18024:0:99999:7:::
gnats:*:18024:0:99999:7:::
Nadie: *: 18024:0:99999:7:::
_apt:*:18024:0:99999:7:::
systemd-timesync:*:18024:0:99999:7:::
systemd-network:*:18024:0:99999:7:::
systemd-resolve:*:18024:0:99999:7:::
mysql:!: 18024:0:99999:7:::
ntp:*:18024:0:99999:7:::
MensajeBus:*:18024:0:99999:7:::
arpwatch:!: 18024:0:99999:7:::
Debian-exim:!: 18024:0:99999:7:::
uuidd:*:18024:0:99999:7:::
Calcetines rojos:!: 18024:0:99999:7:::
tss:*:18024:0:99999:7:::
rwhod:*:18024:0:99999:7:::
Yodo:*:18024:0:99999:7:::
miredo:*:18024:0:99999:7:::
dnsmasq:*:18024:0:99999:7:::
postgres:*:18024:0:99999:7:::
usbmux:*:18024:0:99999:7:::
rtkit:*:18024:0:99999:7:::
Impresionante 4:!: 18024:0:99999:7:::
sshd:*:18024:0:99999:7:::
Debian-snmp:!: 18024:0:99999:7:::
sslh:!: 18024:0:99999:7:::
pulso:*:18024:0:99999:7:::
Despachador de discursos:!: 18024:0:99999:7:::
avahi:*:18024:0:99999:7:::
saned:*:18024:0:99999:7:::
inetsim:*:18024:0:99999:7:::
Color:*:18024:0:99999:7:::
geoclue:*:18024:0:99999:7:::
Rey-Phisher:*:18024:0:99999:7:::
Debian-gdm:*:18024:0:99999:7:::
dradis:*:18024:0:99999:7:::
Carne de res-XSS:*:18024:0:99999:7:::
systemd-coredump:!!: 18082::::::
Puede ver que root tiene una contraseña. El método de cifrado anterior de $6 superficial hash es: sha512crypt $6$, SHA512 (Unix).
bash
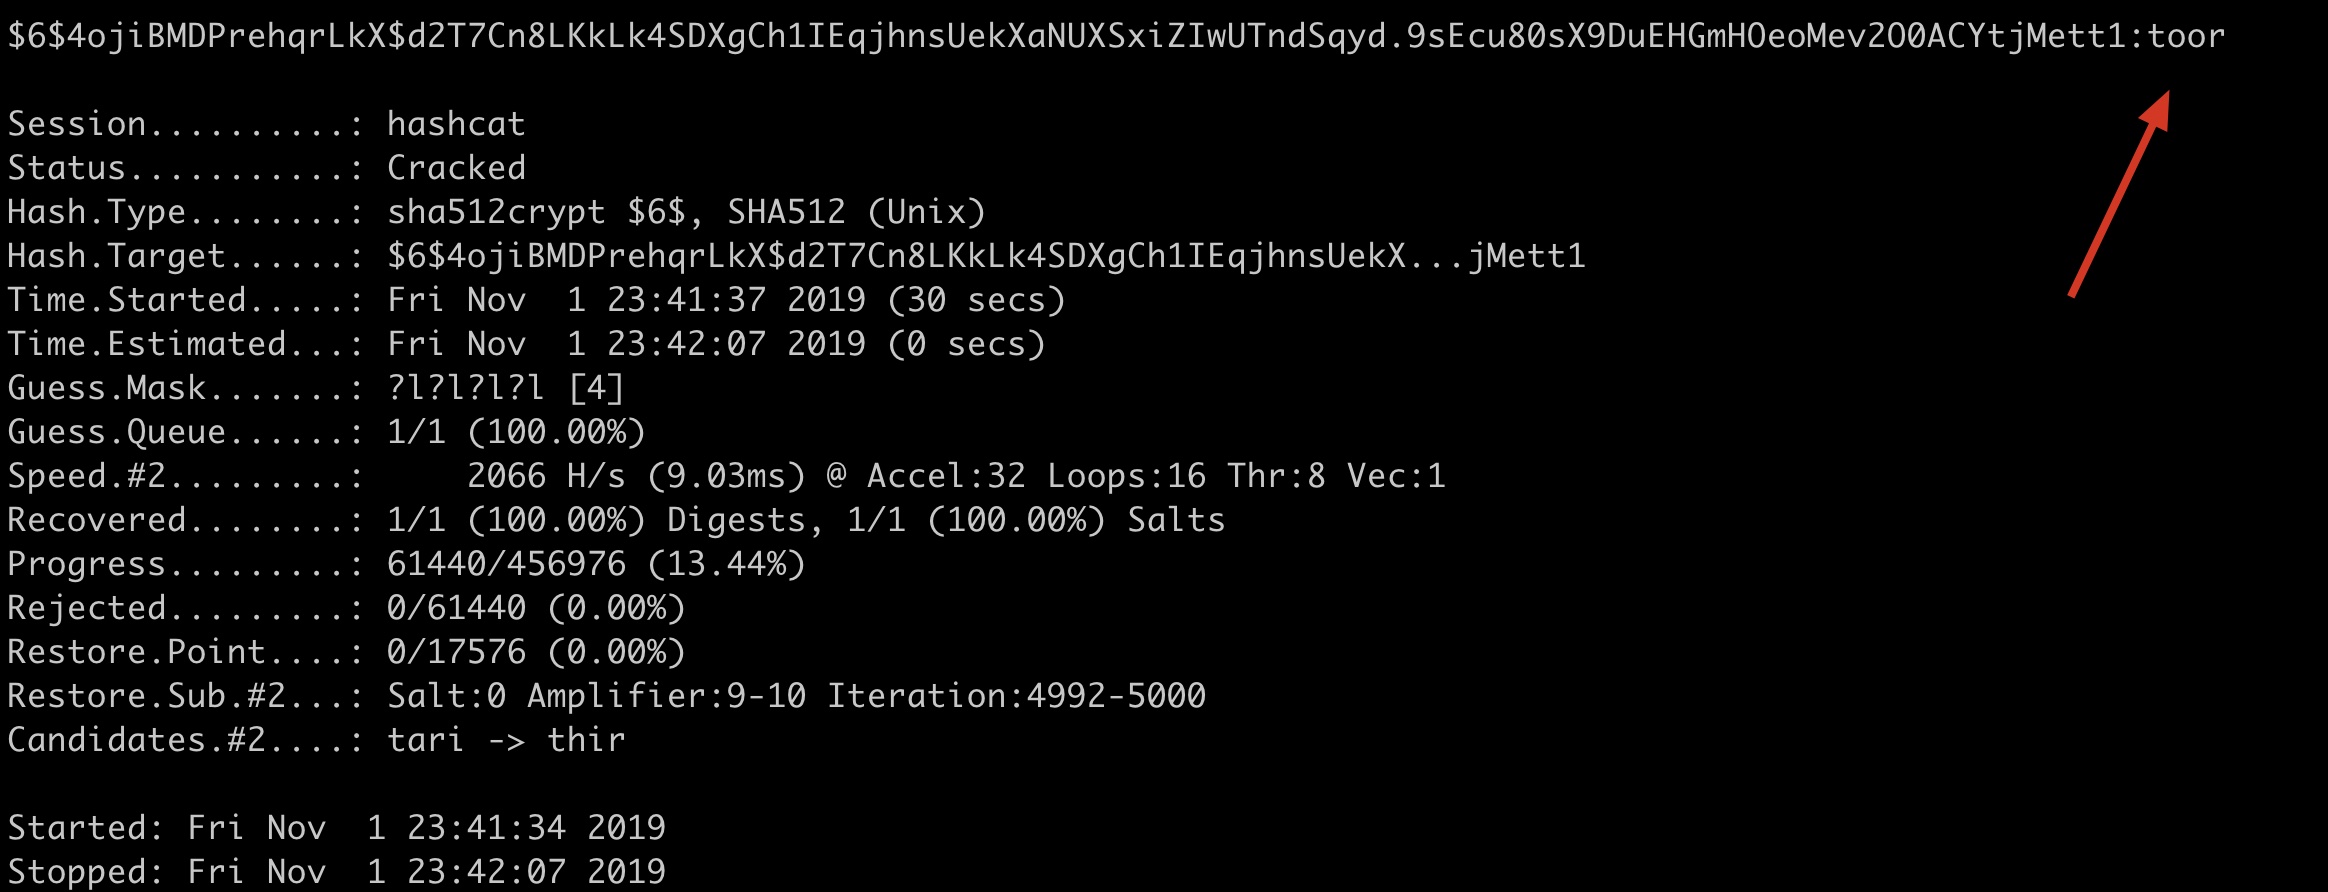
# Contraseña raíz de descifrado de máscara No registre el descifrado exitoso en potfile hash Especifique el dispositivo 2 (visualización central) para ejecutar la contraseña y active la optimización hashcat -a 3 -m 1800 - -force ' $6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1 ' '? ¿Yo? ¿Yo? ¿Yo? l ' -O -d 2 - -potfile-disable# Contraseña raíz de descifrado de máscara Ignorar el nombre de usuario No registrar el descifrado exitoso en potfile hash Especifique el dispositivo 2 (visualización central) para ejecutar la contraseña y activar la optimización hashcat -a 3 -m 1800 - -fuerza ' root:$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1 ' '? ¿Yo? ¿Yo? ¿Yo? l ' -O -d 2 - -nombre de usuario - -potfile-disable
La CPU y el gráfico independiente que vienen con macOS no se pueden descifrar, aquí el propio Guoguang cambió manualmente -d 2 y se ejecutó con éxito usando la pantalla central:
Descifrado del diccionario Windows LM Hash
bash
hashcat -a 0 -m 3000 - -force ' 921988ba001dc8e14a3b108f3fa6cb6d ' password.txt
Diccionario Crack Windows NTLM Hash
bash
hashcat -a 0 -m 1000 - -force ' e19ccf75ee54e06b06a5907af13cef42 ' password.txt < Crack de distribución
| Parámetros | Tipo | Ilustración | Comprensión de Kunimitsu | Ejemplo |
|---|---|---|---|---|
| – servidor cerebral | | Habilitar servidor cerebral | Habilitar el servidor principal | |
| -z, – brain-client | | Habilitar el cliente cerebral, activa-s | Habilitar clientes distribuidos | |
| – características-cliente-cerebro | Num | Defina las características del cliente cerebro, consulte a continuación | Definición de funcionalidades del cliente | – brain-client-features =3 |
| – brain-host | Str | host del servidor cerebral (IP o dominio) | IP o dominio del servidor principal | – brain-host =127.0.0.1 |
| – brain-port | Puerto | Puerto del servidor cerebral | Puerto del servidor principal | – brain-port =13743 |
| – contraseña-cerebral | Str | Contraseña de autenticación del servidor cerebral | <17x1 7> Contraseña de autenticación del servidor principal | – brain-password = e8acfc7280c48009 |
| – sesión-cerebral | Hex | Anula la sesión cerebral calculada automáticamente | Sobrescribe automáticamente la sesión principal ya calculada | – brain-session =0x2ae611db |
| – brain-session-whitelist | Hex | Permitir solo sesiones dadas, separadas con comas | Permitir solo conversaciones dadas, separadas por comas | – brain-session-whitelist =0x2ae611db |
Funciones del cliente
bash
 -   [  cerebro   cliente   características  ]   -     #   |   características
  = = = + = = = = = = = =
    1   |   Enviar   hashed   Contraseñas                                               #   Enviar una contraseña descifrada
    2   |   Enviar   Ataque   Posiciones                                               #   Enviar la ubicación descifrada
    3   |   Enviar   hashed   Contraseñas   y   Ataque   Posiciones     #   Enviar contraseñas descifradas y posiciones descifradas