 Maître de récupération de mot de passe de document
Hashcat est un artefact d'explosion de mot de passe et l'un des outils essentiels pour la sécurité de l'information. Nous recueillons par la présente cet article pour enregistrer le résumé
Hashcat est un outil d'explosion de mot de passe et l'un des outils essentiels pour la sécurité de l'information. Nous recueillons par la présente cet article pour enregistrer le résumé en cas d'urgence. Il peut également aider les internautes qui lisent cet article.
Introduction
Hashcat est le programme de craquage de mot de passe le plus rapide au monde. Il s'agit d'un outil distribué open source qui prend en charge plusieurs plateformes et algorithmes.
Officiel: https://hashcat.net/hashcat/
Github:https://github.com/hashcat/hashcat
安装
Windows
https://github.com/hashcat/hashcat/releases 下载最新版压缩包,解压根据自己的平台运行 hashcat64.exe 或者 hashcat32.exe
常用参数
-m Type de hachage à craquer
Spécifiez le type de hachage à craquer, suivi du nombre correspondant au type de hachage
-un mode de craquage
Spécifiez le mode de craquage à utiliser, sa valeur se réfère aux paramètres suivants:
 -   [  attaque   Modes  ]   -

    #   |   Mode
  = = = = + = = = = = =
    0   |   Droite                                 #   Craquage du dictionnaire direct
    1   |   combinaison                           #   combinaison crack
    3   |   Brute-force                           #   Masque Brute force
    6   |   hybride   Wordlist   +   masque     #   dictionnaire + masque crack
    7   |   Hybride   Masque   +   Liste de mots     #   Masque + Dictionnaire Crack
– incrément
Activez le mode de crack incrémental et laissez hashcat effectuer le crack dans la plage de longueur de mot de passe spécifiée
– incrément-min
La longueur minimale du mot de passe est directement égale à un nombre entier. Configurez le mode incrément pour l'utiliser ensemble
– incrément-max
La longueur maximale du mot de passe est directement égale à un nombre entier. Configurez le mode incrément pour l'utiliser ensemble
– force
Ignorez les messages d'avertissement pendant le processus de crack
<
-o
- -outfile Spécifie l'emplacement de stockage du hachage après un crack réussi et du mot de passe en texte clair correspondant
-o
- -optimized-kernel-enable Activez le noyau optimisé (limitez la longueur du mot de passe)
-d
- -opencl-devices Spécifiez les périphériques opencl. La liste des périphériques que je prend en charge ici est la suivante:
Code
 *   Appareil   #1:   Intel (R)   Core (TM)   i7-9750H   CPU   @   2,60 GHz,   sauté.
*   Appareil   #2:   Intel (R)   UHD   Graphismes   630,   384/1536   Mo   Allocable,   24MCU
*   Appareil   #3:   AMD   Radeon   Pro   555X   Compute   Engine,   1024/4096   Mo   Allocable,   12MCU
-D
- -opencl-device-types Spécifiez le type de périphérique opencl. Hashcat prend en charge les types de périphériques suivants:
bash
1 | CPU2 | GPU3 | FPGA, DSP, Co-processeur
Généralement couramment utilisé -D 2 spécifier le craquage du GPU
craquage du masque
règles du masque
bash
  ?   |   Ensemble de caractères = = = + = = = = = = = = = =
  l   |   abcdefghijklmnopqrstuvwxyz                     #   Lettres minuscules   a-z
  u   |   ABCDEFGHIJKLMNOPQRSTUVWXYZ                     #   Majuscules   A-Z
  d   |   0123456789                                                     #   Nombres   0-9
  h   |   0123456789abcdef                                         #   Numéros   +   abcdef
  H   |   0123456789ABCDEF                                         #   Nombre   +   ABCDEF
  s   |    ! " #$% & ' () * +, -. /:; < = >? @ [\] ^_` {|} ~       #   Caractères spéciaux
  A   |  ? Moi? Vous? d? s                                                         #   Tous les caractères visibles sur le clavier
  b   |   0   -   0xff                                                   #   Peut-être
Règles de masque personnalisées
bash
 - -custom-charset1   [chars] équivalent à   -1
- -custom-charset2   [chars] est équivalent à   -2
- -custom-charset3   [chars] est équivalent à   -3
- -custom-charset4   [chars] est équivalent à   -4
avec dans le masque? 1、? 2、? 3、? 4 pour représenter
quelques cas:
bash
- -custom-charset1 abcd123456! @- +
À ce moment-là? 1 signifie abcd123456! @- +
bash
- -custom-charset2 ? Moi? d
À ce moment-là? 2 signifie ? Moi? d c'est-à-dire ? h chiffres + minuscules:
bash
-3 abcdef -4 123456
à ce moment ? 3? 3? 3? 3? 4? 4? 4? 4 est exprimé comme les quatre premiers chiffres peuvent être abcdef et les quatre derniers chiffres peuvent être 123456
Dictionary Crack
Code
1q2w3e4r` La valeur MD5 est ` 5416d7cd6ef195a0f7622a9c56b55e84
bash
hashcat -a 0 -m 0 ' 5416d7cd6ef195a0f7622a9c56b55e84 ' hashpass.txt -o success.txt
Supprimer le mot de passe craqué
Parfois, l'invite suivante apparaîtra lors du craquage:
Code
INFO: Tous les hashes Trouvés dans potfile! Use - -show to display them.
Cela montre que le mot de passe a été brisé avec succès par nous auparavant, donc le Hashcat n'est plus affiché. Vous pouvez ajouter les paramètres - -show plus tard pour afficher le mot de passe:
bash
 hashcat   -a   0   -m   0   ' cbc8f5435c87e13c5d14e6ce92358d68 '   hashpass.txt   - -Afficher
cbc8f5435c87e13c5d14e6ce92358d68: 123456@abc
L'emplacement où Hashcat stocke le fichier de mot de passe craqué avec succès est: ~ /. hashcat/hashcat.potfile
Si vous souhaitez afficher directement le mot de passe craqué, vous pouvez supprimer directement le fichier.
Craquage par lots
bash
# Supprimer les enregistrements précédents craqués avec succès rm ~ /. hashcat/hashcat.potfile# hash.txt est le mot de passe à craquer hashpass.txt est le dictionnaire Exportez les résultats du craquage vers success.txt et supprimez le hashcat craqué avec succès de hash.txt -a 0 -m 0 hash.txt hashpass.txt -o success.txt - -remove < Craquage combiné
Craquage multi-dictionnaire
bash
hashcat -a 1 -m 0 ' 5416d7cd6ef195a0f7622a9c56b55e84 ' hashpass1.txt hashpass1.txt
Dictionnaire + masque crack
bash
 echo   -n   admin888   |openssl   MD5
7fef6171469e80d32c0559f88b377245
Craquer la valeur MD5 de admin888 :
bash
hashcat -a 6 -m 0 ' 7fef6171469e80d32c0559f88b377245 ' hashpass.txt -O
masque + dictionnaire crack
bash
hashcat -a 7 -m 0 ' 7fef6171469e80d32c0559f88b377245 ' ' admi? Moi? d? d? d ' hashpass.txt -O
Cas de crack
Craquage numérique du chiffrement MD5 8 bits
Cryptage MD5 sur 23323323 :
bash
 $   echo   -n   23323323   |openssl   MD5
5a745e31dbbd93f4c86d1ef82281688b
Utilisez hashcat pour craquer:
bash
hashcat -a 3 -m 0 - -force ' 5a745e31dbbd93f4c86d1ef82281688b ' '? d? d? d? d? d? d? d? d ' -O
Craquage des lettres majuscules et minuscules chiffrées MD5 à 8 bits
bash
 $   echo   -n   mot de passe   |openssl   MD5
a9d402bfcde5792a8b531b3a82669585
Utilisez hashcat pour craquer:
bash
hashcat -a 3 -m 0 -1 '? Moi? u ' - -force ' a9d402bfcde5792a8b531b3a82669585 ' '? 1? 1? 1? 1? 1? 1? 1? 1 ' -O
Une règle personnalisée -1 est définie ici, à l'heure actuelle ? 1 signifie ? Moi? u, c'est-à-dire les lettres majuscules et minuscules.
5-7 bits MD5 crypté lettres majuscules et minuscules + chiffres crack
Admin88 de La valeur MD5 est 2792e40d60bac94b4b163b93566e65a9
bash
hashcat -a 3 -m 0 -1 '? Moi? Vous? d ' - -force ' 2792e40d60bac94b4b163b93566e65a9 ' - -incrément - -incrément-min 5 - -incrément-max 7 '? 1? 1? 1? 1? 1? 1? 1 ' -O
Une règle personnalisée -1 est définie ici, à l'heure actuelle ? 1 signifie ? Moi? Vous? d, c'est-à-dire lettres majuscules et minuscules + chiffres.
admin Début de 10 bits MD5 crypté lettres majuscules et minuscules + chiffres crack
admin23323 de La valeur MD5 est a9991129897a44e0d1c2855c3d7dccc4
bash
hashcat -a 3 -m 0 -1 '? Moi? Vous? d ' - -force ' a9991129897a44e0d1c2855c3d7dccc4 ' ' admin? 1? 1? 1? 1? 1 ' -O
MySQL4.1/MySQL5
Mot de passe pour voir MySQL:
mysql
 mysql >   select   Mot de passe   from   mysql.user;
+-------------------------------------------+
|   Mot de passe                                                                     |
+-------------------------------------------+
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
+-------------------------------------------+
4   lignes   dans   set   (0,00   sec)
puis commencez à utiliser le craquage du dictionnaire:
bash
hashcat -a 0 -m 300 - -force ' 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B ' hashpass.txt -O
Linux/etc/shadow sha512crypt $6$, SHA512 (Unix)
Voir le fichier de mot de passe /etc/shadow :
bash
 root@kali-linux: ~ #   cat   /etc/shadowroot:$6$4ojiBMDPrehqrLkX$d2t7cn8lkklk4sdxgch1ieqjhnsuekxanuxsxiziwutndsqyd.9secu80sx9duehgmhoeoEv2o0acytjmett1:18201:0:99999:7:::
daemon:*:18024:0:99999:7:::
bin:*:18024:0:99999:7:::
sys:*:18024:0:99999:7:::
synchronisation:*:18024:0:99999:7:::
Joues:*:18024:0:99999:7:::
Homme:*:18024:0:99999:7:::
lp:*:18024:0:99999:7:::
mail:*:18024:0:99999:7:::
Actualités:*:18024:0:99999:7:::
uucp:*:18024:0:99999:7:::
proxy:*:18024:0:99999:7:::
www-data:*:18024:0:99999:7:::
sauvegarde:*:18024:0:99999:7:::
Liste:*:18024:0:99999:7:::
irc:*:18024:0:99999:7:::
gnats:*:18024:0:99999:7:::
Personne:*:18024:0:99999:7:::
_apt:*:18024:0:99999:7:::
systemd-timesync:*:18024:0:99999:7:::
systemd-network:*:18024:0:99999:7:::
systemd-resolve:*:18024:0:99999:7:::
mysql:!: 18024:0:99999:7:::
ntp:*:18024:0:99999:7:::
messagebus:*:18024:0:99999:7:::
arpwatch:!: 18024:0:99999:7:::
Debian-exim: 18024:0:99999:7:::
uuidd:*:18024:0:99999:7:::
Chaussettes rouges:!: 18024:0:99999:7:::
tss:*:18024:0:99999:7:::
rwhod:*:18024:0:99999:7:::
iode:*:18024:0:99999:7:::
miredo:*:18024:0:99999:7:::
dnsmasq:*:18024:0:99999:7:::
postgres:*:18024:0:99999:7:::
usbmux:*:18024:0:99999:7:::
rtkit:*:18024:0:99999:7:::
stunnel4:!: 18024:0:99999:7:::
sshd:*:18024:0:99999:7:::
Debian-snmp:!: 18024:0:99999:7:::
sslh:!: 18024:0:99999:7:::
pouls:*:18024:0:99999:7:::
Discours-dispatcher:!: 18024:0:99999:7:::
avahi:*:18024:0:99999:7:::
saned:*:18024:0:99999:7:::
inetsim:*:18024:0:99999:7:::
Couleur:*:18024:0:99999:7:::
geoclue:*:18024:0:99999:7:::
king-phisher:*:18024:0:99999:7:::
Debian-gdm:*:18024:0:99999:7:::
dradis:*:18024:0:99999:7:::
Bœuf-XSS:*:18024:0:99999:7:::
Système-coredump:!!: 18082::::::
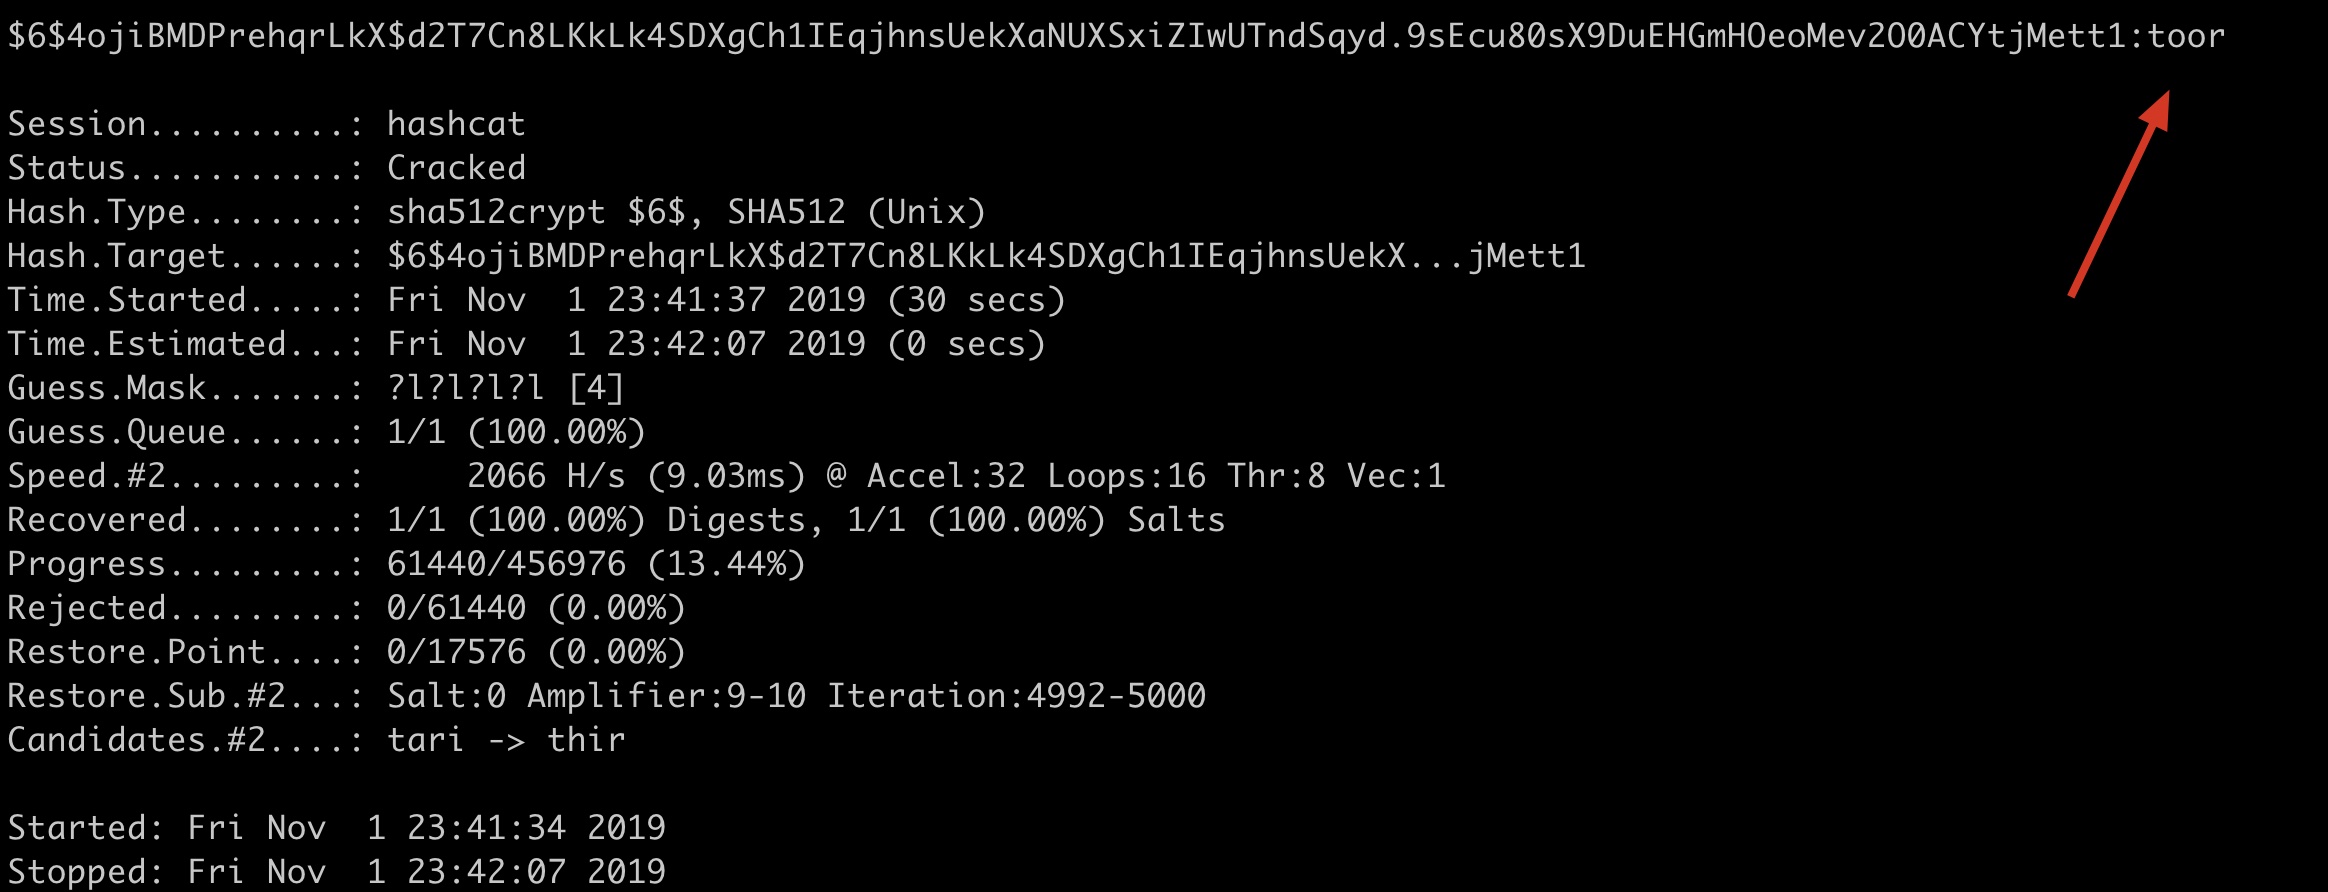
Vous pouvez voir que root a un mot de passe. La méthode de cryptage du hachage de surface utilisée précédemment est $6 : sha512crypt $6$, SHA512 (Unix).
bash
# Mot de passe racine de craquage du masque hash de craquage réussi n'est pas enregistré dans potfile Spécifiez le périphérique 2 (affichage noyau) pour exécuter le mot de passe et activez l'optimisation hashcat -a 3 -m 1800 - -force ' $6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1 ' '? Moi? Moi? Moi? l ' -O -d 2 - -potfile-disable# Mot de passe racine de craquage du masque Ignorez le nom d'utilisateur Ne pas enregistrer le craquage réussi dans le hachage Spécifiez le périphérique 2 (affichage noyau) pour exécuter le mot de passe et activer l'optimisation hashcat -a 3 -m 1800 - -force ' racine:$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1 ' '? Moi? Moi? Moi? l ' -O -d 2 - -username - -potfile-disable
Le processeur intégré et le graphique indépendant sous macOS ne peuvent pas être craqués, ici Guoguang lui-même a basculé manuellement -d 2 et a réussi à utiliser l'affichage principal:
Craquage du dictionnaire Windows LM Hash
bash
hashcat -a 0 -m 3000 - -force ' 921988ba001dc8e14a3b108f3fa6cb6d ' password.txt
Dictionary Crack Windows NTLM Hash
bash
hashcat -a 0 -m 1000 - -force ' e19ccf75ee54e06b06a5907af13cef42 ' password.txt < Crack de distribution
| paramètres | Type | Description | Compréhension de Kunimitsu | Exemple |
|---|---|---|---|---|
| – serveur-cerveau | | Activer serveur-cerveau | Activer le serveur principal | |
| -z, – client-cerveau | | Activer client-cerveau, active-s | Activer le client distribué | |
| – fonctionnalités-client-cerveau | Num | Définissez les fonctionnalités du client-cerveau, voir ci-dessous | Définir les fonctionnalités client | – brain-client-features =3 |
| – brain-host | Str | Hôte du serveur cerveau (IP ou domaine) | IP ou domaine du serveur principal | – brain-host =127.0.0.1 |
| – brain-port | port | port serveur cerveau | port serveur principal | – brain-port =13743 |
| – brain-password | Str | mot de passe d'authentification serveur cerveau | <17x1 7> Mot de passe d'authentification du serveur principal | – brain-password = e8acfc7280c48009 |
| – session-cerveau | Hex | Elimine la session cérébrale calculée automatiquement | Écraser automatiquement les sessions primaires déjà calculées | – brain-session =0x2ae611db |
| – brain-session-whitelist | Hex | Autoriser uniquement les sessions données, séparées par des virgules | Seules les conversations données sont autorisées, séparées par des virgules | – brain-session-whitelist =0x2ae611db |
Fonctionnalités du Client
bash
 -   [  Cerveau   Client   Caractéristiques  ]   -     #   |   Caractéristiques
  = = = + = = = = = = = =
    1   |   Envoyer   Mot de passe hachés                                                 #   Envoyer un mot de passe craqué
    2   |   Envoyer   Attaque   positions                                               #   Envoyer un emplacement craqué
    3   |   ENVOYER   hashed   Mot de passe   et   Attaque   positions     #   ENVOYER Mot de passe brisé et Position brisé