 Mistr obnovy hesla dokumentu
Hashcat je nástroj pro odstraňování hesel a jeden ze základních nástrojů pro bezpečnost informací. Tento článek je tímto uložen do záložek.
Hashcat je nástroj pro odstraňování hesel a jeden ze základních nástrojů pro bezpečnost informací. Tímto shromažďujeme záznam a shrnutí tohoto článku v případě nouze. Může také pomoci uživatelům sítě, kteří si tento článek přečtou.
Úvod
Hashcat je nejrychlejší program na prolomení hesel na světě Jedná se o open source distribuovaný nástroj, který podporuje více platforem a algoritmů.
Oficiální: https://hashcat.net/hashcat/
Github:https://github.com/hashcat/hashcat
安装
Windows
https://github.com/hashcat/hashcat/releases 下载最新版压缩包,解压根据自己的平台运行 hashcat64.exe 或者 hashcat32.exe
常用参数
-m Crack hash Type
Zadejte typ hash, který má být crackován, následovaný číslem odpovídajícím typu hash
-Režim crackingu
Zadejte režim crackingu, který má být použit, jeho hodnota se odkazuje na následující parametry:
 -   [  útok   režimy  ]   -

    #   |   režim
  = = = = + = = = = = =
    0   |   rovný                                 #   přímý slovník crack
    1   |   kombinace                           #   kombinace crack
    3   |   Brute-force                           #   Hrubá síla masky
    6   |   Hybridní   Seznam slov   +   Maska     #   Slovník + crack masky
    7   |   Hybrid   Maska   +   Seznam slov     #   Maska + crack slovníku
– přírůstek
Povolte režim přírůstkového crackingu a nechejte hashcat provést crack v rámci zadaného rozsahu délky hesla
– přírůstek-min
Minimální délka hesla, po níž přímo následuje celé číslo, nakonfigurujte režim přírůstku a používejte jej společně
– přírůstek-max
Maximální délka hesla, po níž přímo následuje celé číslo, nakonfigurujte režim přírůstku a používejte jej společně
– force
Ignorujte varovné zprávy během procesu crackingu
<
-o
- -outfile Určete umístění uložení hash a odpovídajícího hesla v prostém textu po úspěšném crackování
-o
- -optimized-kernel-enable Povolte optimalizované jádro (omezte délku hesla)
-d
- -opencl-devices Zadejte zařízení opencl Seznam zařízení, která zde podporuji, je následující:
Kód
 *   Zařízení   #1:   Intel (R)   Core (TM)   i7-9750H   CPU   @   2,60 GHz,   Přeskočeno.
*   Zařízení   #2:   Intel (R)   UHD   Grafika   630,   384/1536   MB   Přidělovatelné,   24MCU
*   Zařízení   #3:   AMD   Radeon   Pro   555X   Compute   Engine,   1024/4096   MB   alokovatelné,   12MCU
-D
- -opencl-device-types Určete typ zařízení opencl Hashcat podporuje následující typy zařízení:
bash
1 | CPU2 | GPU3 | FPGA, DSP, koprocesor
Obecně běžně používané -D 2 Určete crack GPU
crack masky
pravidla masky
bash
  ?   |   Sada znaků = = = + = = = = = = = = = = =
  l   |   abcdefghijklmnopqrstuvwxyz                     #   Malá písmena   a-z
  u   |   ABCDEFGHIJKLMNOPQRSTUVWXYZ                     #   Velká písmena   A-Z
  d   |   0123456789                                                     #   Čísla   0-9
  h   |   0123456789abcdef                                         #   Čísla   +   abcdef
  H   |   0123456789ABCDEF                                         #   čísla   +   ABCDEF
  s   |    ! <1x31> #$% & ' () * +, -. /:; < = >? @ [\] ^_` {|} ~       #   Speciální znaky
  a   |  ? Já? Ty? Díky? s                                                         #   Všechny viditelné znaky na klávesnici
  b   |   0   -   0xff                                                   #   Může se použít k odpovídání heslům, jako je mezera
Vlastní pravidla masky
bash
 - -custom-charset1   [chars] je ekvivalentní   -1
- -custom-charset2   [znaky] je ekvivalentní   -2
- -custom-charset3   [znaky] je ekvivalentní   -3
- -custom-charset4   [chars] je ekvivalentní   -4
s v masce? 1、? 2、? 3、? 4 reprezentovat
Některé případy:
bash
- -custom-charset1 abcd123456! @- +
V tuto chvíli? 1 znamená abcd123456! @- +
bash
- -custom-charset2 ? Já? d
V tuto chvíli? 2 znamená ? Já? d je ? h Číslo + malé písmeno:
bash
-3 abcdef -4 123456
V tuto chvíli ? 3? 3? 3? 3? 4? 4? 4? 4 je vyjádřeno jako první čtyři číslice mohou být abcdef a poslední čtyři číslice mohou být 123456
crack slovníku
kód
1q2w3e4r` Hodnota MD5 je ` 5416d7cd6ef195a0f7622a9c56b55e84
bash
hashcat -a 0 -m 0 ' 5416d7cd6ef195a0f7622a9c56b55e84 ' hashpass.txt -o success.txt
Smazat prasklé heslo
Někdy se při prasknutí zobrazí následující výzva:
kód
INFO: Všechny hashy nalezeny v potfile! Use - -show to display them.
to ukazuje, že jsme heslo úspěšně prolomili dříve, takže Hashcat se již nezobrazuje, můžete přidat parametry - -show později pro zobrazení hesla:
bash
 hashcat   -a   0   -m   0   ' cbc8f5435c87e13c5d14e6ce92358d68 '   hashpass.txt   - -zobrazit
cbc8f5435c87e13c5d14e6ce92358d68: 123456@abc
Hashcat ukládá úspěšně prolomený soubor hesla: ~ /. hashcat/hashcat.potfile
Pokud chcete zobrazit prolomené heslo přímo, můžete přímo odstranit soubor.
Hromadný crack
bash
# Smazat předchozí úspěšně crackovaný záznam rm ~ /. hashcat/hashcat.potfile# hash.txt je heslo, které má být crackováno hashpass.txt je slovník Exportujte výsledky crackingu do success.txt a odstraňte úspěšně crackovaný hashcat z hash.txt -a 0 -m 0 hash.txt hashpass.txt -o success.txt - -odstranit < Kombinované cracking
Cracking více slovníků
bash
hashcat -a 1 -m 0 ' 5416d7cd6ef195a0f7622a9c56b55e84 ' hashpass1.txt hashpass1.txt
slovník + maska crack
bash
 echo   -n   admin888   |openssl   MD5
7fef6171469e80d32c0559f88b377245
Prolomte hodnotu MD5 admin888 :
bash
hashcat -a 6 -m 0 ' 7fef6171469e80d32c0559f88b377245 ' hashpass.txt -O
maska + slovník crack
bash
hashcat -a 7 -m 0 ' 7fef6171469e80d32c0559f88b377245 ' ' admi? Já? Díky? Díky? d ' hashpass.txt -O
Crack case
8bitové MD5 šifrování digitální crack
na 23323323 MD5 šifrování:
bash
 $   echo   -n   23323323   |openssl   MD5
5a745e31dbbd93f4c86d1ef82281688b
Použijte hashcat k crackování:
bash
hashcat -a 3 -m 0 - -síla ' 5a745e31dbbd93f4c86d1ef82281688b ' '? Děkuji? Díky? Díky? Díky? Díky? Díky? Díky? d ' -O
8bitové MD5 šifrování velkých a malých písmen crack
bash
 $   echo   -n   heslo   |openssl   MD5
a9d402bfcde5792a8b531b3a82669585
Použijte hashcat k crackování:
bash
hashcat -a 3 -m 0 -1 '? Já? u ' - -Síla ' a9d402bfcde5792a8b531b3a82669585 ' '? 1? 1? 1? 1? 1? 1? 1? 1 ' -O
Zde je definováno vlastní pravidlo -1, v tuto chvíli ? 1 znamená ? Já? u, tedy velká a malá písmena.
5-7bitové MD5 šifrované velká a malá písmena + čísla crack
Admin88 Hodnota MD5 je 2792e40d60bac94b4b163b93566e65a9
bash
hashcat -a 3 -m 0 -1 '? Já? Ty? d ' - -síla ' 2792e40d60bac94b4b163b93566e65a9 ' - -přírůstek - -přírůstek-min 5 - -přírůstek-max 7 '? 1? 1? 1? 1? 1? 1? 1 ' -O
Zde je definováno vlastní pravidlo -1, v tuto chvíli ? 1 znamená ? Já? Ty? d, tedy velká a malá písmena + čísla.
admin Počáteční 10bitová MD5 šifrovaná velká a malá písmena + čísla crack
admin23323 Hodnota MD5 je a9991129897a44e0d1c2855c3d7dccc4
bash
hashcat -a 3 -m 0 -1 '? Já? Ty? d ' - -force ' a9991129897a44e0d1c2855c3d7dccc4 ' ' admin? 1? 1? 1? 1? 1 ' -O
MySQL4.1/MySQL5
Zobrazit heslo pro mysql:
mysql
 mysql >   select   heslo   from   mysql.user;
+-------------------------------------------+
|   Heslo                                                                     |
+-------------------------------------------+
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
|   * 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B   |
+-------------------------------------------+
4   řádky   v   set   (0,00   sec)
a pak začněte s crackem slovníku:
bash
hashcat -a 0 -m 300 - -síla ' 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B ' hashpass.txt -O
Linux/etc/shadow sha512crypt $6$, SHA512 (Unix)
Zobrazit soubor hesel /etc/shadow :
bash
 root@kali-linux: ~ #   cat   /etc/shadowroot:$6$4ojiBMDPrehqrLkX$d2t7cn8lkklk4sdxgch1ieqjhnsuekxanuxsxiziwutndsqyd.9secu80sx9duehgmhoeoEv2o0acytjmett1:18201:0:99999:7:::
daemon:*:18024:0:99999:7:::
bin:*:18024:0:99999:7:::
sys:*:18024:0:99999:7:::
Synchronizace:*:18024:0:99999:7:::
Hry:*:18024:0:99999:7:::
man:*:18024:0:99999:7:::
lp:*:18024:0:99999:7:::
Příspěvky::::
Novinky:*:18024:0:99999:7:::
uucp:*:18024:0:99999:7:::
proxy:*:18024:0:99999:7:::
www-data:*:18024:0:99999:7:::
Zálohování:*:18024:0:99999:7:::
Seznam:*:18024:0:99999:7:::
irc:*:18024:0:99999:7:::
Příběhy::
Niko:*:18024:0:99999:7:::
_apt:*:18024:0:99999:7:::
systemd-timesync:*:18024:0:99999:7:::
systemd-network:*:18024:0:99999:7:::
systemd-resolve:*:18024:0:99999:7:::
mysql:!: 18024:0:99999:7:::
ntp:*:18024:0:99999:7:::
Zpráva:*:18024:0:99999:7:::
arpwatch:!: 18024:0:99999:7:::
Debian-exim:!: 18024:0:99999:7:::
uuidd:*:18024:0:99999:7:::
redsocks:!: 18024:0:99999:7:::
tss:*:18024:0:99999:7:::
rwhod:*:18024:0:99999:7:::
Jod:*:18024:0:99999:7:::
miredo:*:18024:0:99999:7:::
dnsmasq:*:18024:0:99999:7:::
postgres:*:18024:0:99999:7:::
usbmux:*:18024:0:99999:7:::
rtkit:*:18024:0:99999:7:::
Ohromující 4:!: 18024:0:99999:7:::
sshd:*:18024:0:99999:7:::
Debian-snmp:: 18024:0:99999:7:::
sslh:!: 18024:0:99999:7:::
puls:*:18024:0:99999:7:::
Dispečer řeči:!: 18024:0:99999:7:::
avahi:*:18024:0:99999:7:::
saned:*:18024:0:99999:7:::
inetsim:*:18024:0:99999:7:::
barva:*:18024:0:99999:7:::
geoclue:*:18024:0:99999:7:::
king-phisher:*:18024:0:99999:7:::
Debian-gdm:*:18024:0:99999:7:::
dradis:*:18024:0:99999:7:::
Hovězí maso-XSS:*:18024:0:99999:7:::
systemd-coredump:!!: 18082::::::
Můžete vidět, že root má heslo a předchozí použití je $6 Metoda šifrování povrchového hash je: sha512crypt $6$, SHA512 (Unix).
bash
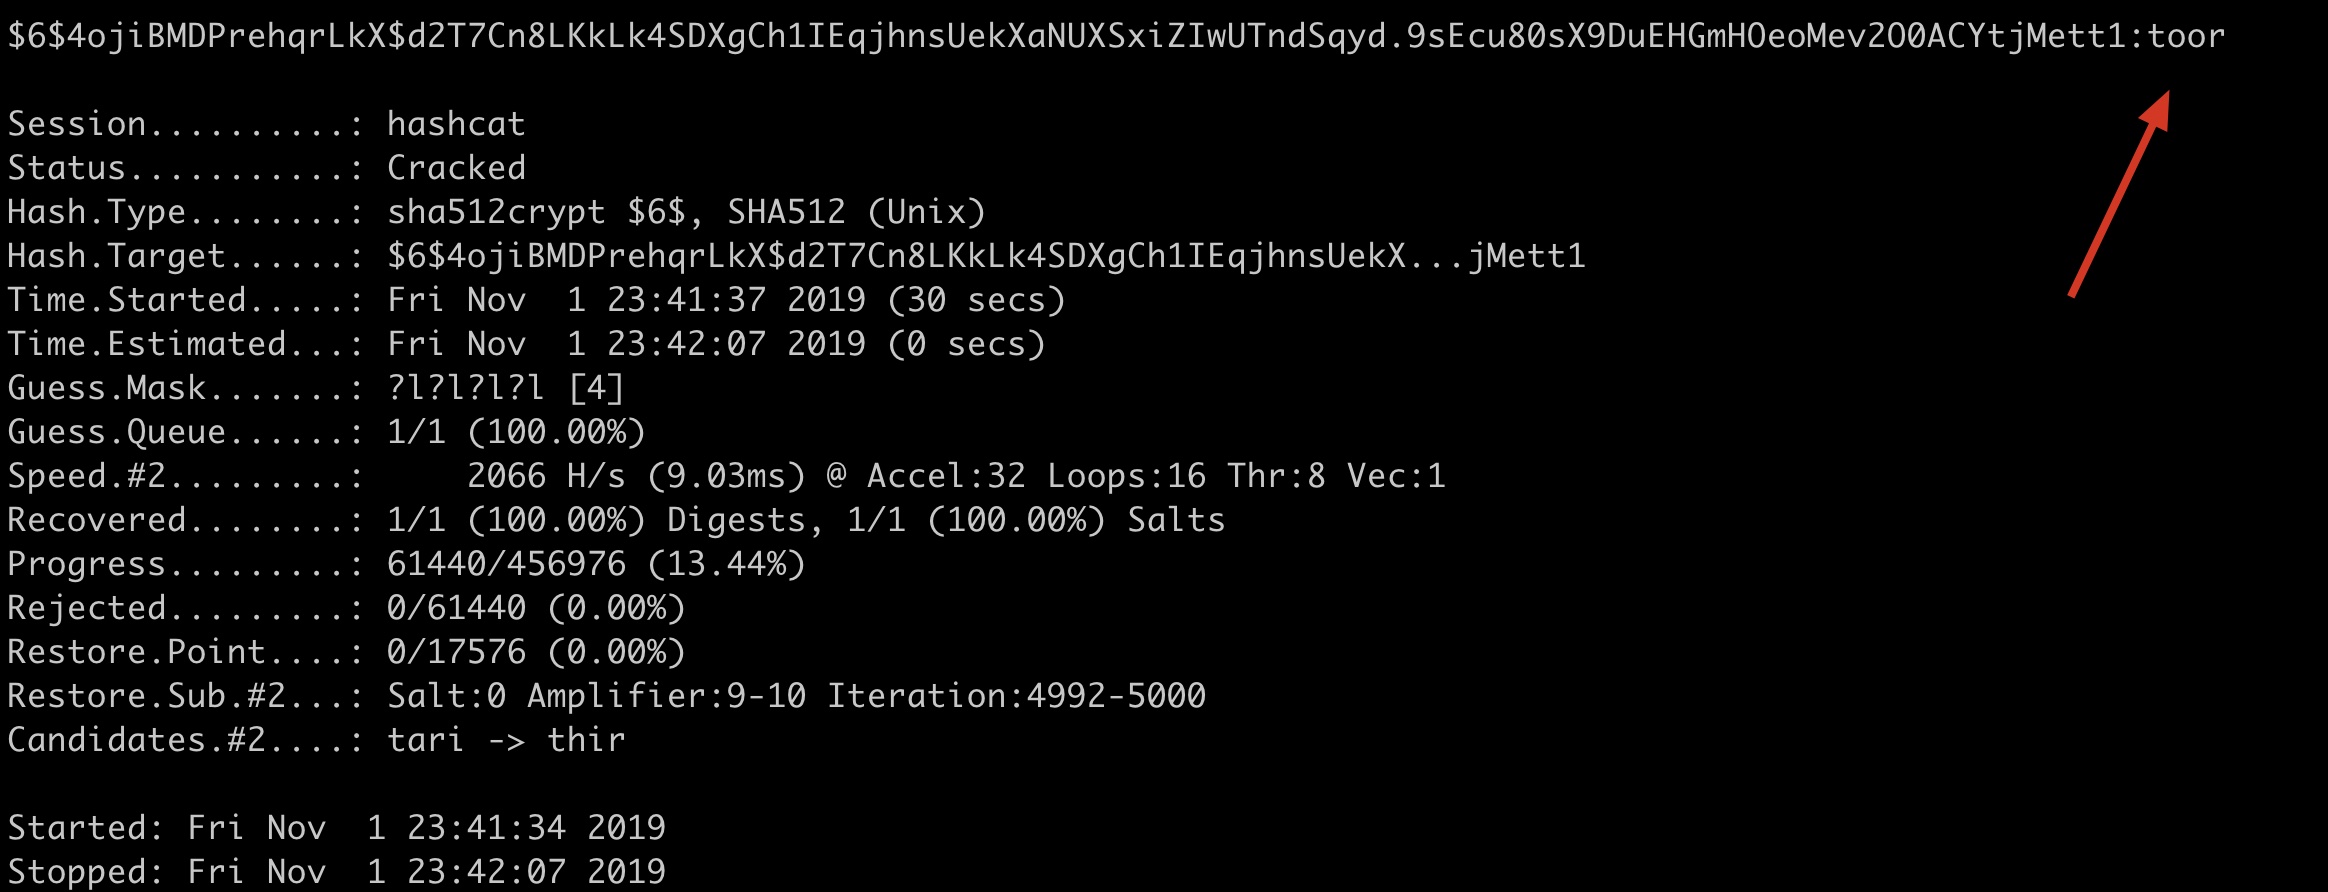
# Kořenové heslo pro prolomení masky Nezaznamenávání úspěšného prolomení v souboru potfile hash Zadejte zařízení 2 (displej jádra) pro spuštění hesla a zapněte optimalizaci hashcat -a 3 -m 1800 - -force ' $6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1 ' '? Já? Já? Já? l ' -O -d 2 - -potfile-disable# Maska crack root heslo Ignorujte uživatelské jméno Nezaznamenávejte úspěšný crack v potfile hash Zadejte zařízení 2 (displej jádra) pro spuštění hesla a zapněte optimalizaci hashcat -a 3 -m 1800 - -síla ' kořen:$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1 ' '? Já? Já? Já? l ' -O -d 2 - -uživatelské jméno - -potfile-disable
Vestavěný CPU a nezávislá grafika pod macOS nelze prolomit, zde Guoguang sám ručně přepnul -d 2 pomocí jádrového displeje a úspěšně vyběhl:
Crack slovníku Windows LM Hash
bash
hashcat -a 0 -m 3000 - -force ' 921988ba001dc8e14a3b108f3fa6cb6d ' password.txt
Slovník crack Windows NTLM Hash
bash
hashcat -a 0 -m 1000 - -force ' e19ccf75ee54e06b06a5907af13cef42 ' password.txt
distribuce crack
| Parametry | Typ | Popis | Pochopení Guoguang | Příklad |
|---|---|---|---|---|
| – mozkový server | | Povolit mozkový server | Povolit primární server | |
| -z, – brain-client | | Povolit brain client, aktivuje-s | Povolit distribuované klienty | |
| – funkce klienta mozku | Num | Definujte funkce klienta mozku, viz níže | Definovat funkce klienta | – brain-client-features =3 |
| – brain-host | Str | host mozkového serveru (IP nebo doména) | IP nebo doména hlavního serveru | – brain-host =127.0.0.1 |
| – brain-port | port | port mozkového serveru | port primárního serveru | – brain-port =13743 |
| – brain-password | Str | Ověřovací heslo pro brain server | Ověřovací heslo pro primární server | – brain-password = e8acfc7280c48009 |
| – brain-session | Hex | přepíše automaticky vypočtenou mozkovou relaci | Automaticky přepíše již vypočtenou primární relaci | – brain-session =0x2ae611db |
| – brain-session-whitelist | Hex | Povolit pouze dané relace, oddělené čárkami | Povolit pouze dané konverzace, oddělené čárkami | – brain-session-whitelist =0x2ae611db |
Funkce klienta
bash
 -   [  mozek   klient   funkce  ]   -     #   |   funkce
  = = = = + = = = = = = = =
    1   |   Odeslat   hashed   Hesla                                               #   Odeslat rozbité heslo
    2   |   Poslat   Útok   Pozice                                               # <29x2 9> Odeslat crackované umístění
    3   |   Odeslat   hashed   Hesla   a   Útok   Pozice     #   Odeslat rozbité heslo a rozbité umístění