 दस्तावेज़ पासवर्ड रिकवरी मास्टर
यदि डिक्रिप्टेड फ़ाइल अधिकतम सिस्टम समर्थन से अधिक है और अपलोड नहीं किया जा सकता है तो मुझे क्या करना चाहिए?
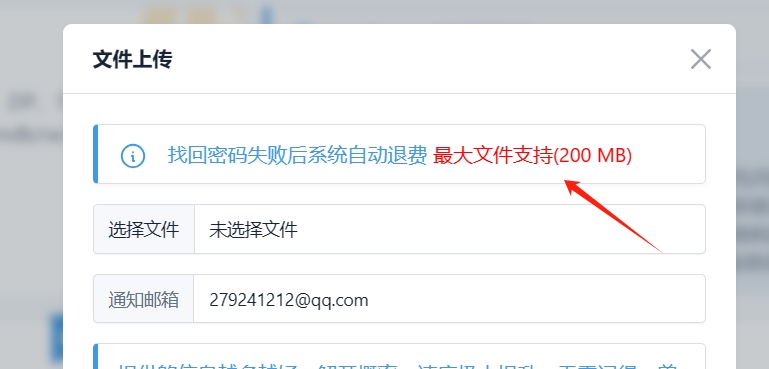
वास्तव में, सभी एन्क्रिप्शन हैश कोड के माध्यम से होते हैं । जब तक फ़ाइल का हैश कोड निकाला जाता है और हमें भेजा जाता है, हम सीधे डिक्रिप्शन और पुनर्प्राप्ति ऑपरेशन कर सकते हैं ।
हैश कोड निकालने के लिए, आप आम तौर पर रिपर सॉफ़्टवेयर जॉन द रिपर पासवर्ड क्रैकर का उपयोग कर सकते हैं । यह सॉफ़्टवेयर
जॉन द रिपर पासवर्ड क्रैकिंग के लिए एक ओपन सोर्स सॉफ़्टवेयर है, जो मूल पासवर्ड को बहाल करने के लिए एन्क्रिप्टेड हैश मान को क्रैक करने का प्रयास करने के लिए शब्दकोश हमलों, हिंसा क्रैकिंग आदि का उपयोग कर सकता है । फ़ाइल के हैश कोड को निकालने के लिए जॉन द रिपर का उपयोग करने से पहले, आपको यह सुनिश्चित करना होगा कि आपके पास पासवर्ड हैश मान वाली फ़ाइल है ।
जॉन द रिपर का उपयोग करके फ़ाइल हैश कोड निकालने के लिए यहां विस्तृत चरण दिए गए हैं:
-
पासवर्ड हैश फ़ाइल तैयार करें :
-
पासवर्ड हैश फ़ाइल में आमतौर पर पासवर्ड मानों की एक श्रृंखला होती है जिसे हैश एल्गोरिदम द्वारा संसाधित किया जाता है । ये हैश मान किसी सिस्टम या एप्लिकेशन के पासवर्ड डेटाबेस से निकाले जा सकते हैं ।
आपको ऐसी फ़ाइल प्राप्त करने की आवश्यकता है, जो एक टेक्स्ट फ़ाइल हो सकती है जिसमें प्रत्येक पंक्ति में एक हैश मान हो, या एक विशिष्ट प्रारूप की फ़ाइल, जैसे कि छाया फ़ाइल (छाया फ़ाइल) यूनिक्स जैसी प्रणाली में ।
जॉन द रिपर स्थापित करें:
आपके ऑपरेटिंग सिस्टम के आधार पर, आपको जॉन द रिपर को डाउनलोड करने और स्थापित करने की आवश्यकता है । इसमें आमतौर पर आधिकारिक वेबसाइट से स्रोत कोड डाउनलोड करना और फिर इसे संकलित करना और स्थापित करना शामिल होता है ।
स्थापना प्रक्रिया के दौरान, सुनिश्चित करें कि सभी आवश्यक निर्भरताएं और मॉड्यूल चुने गए हैं ताकि आप उस हैश प्रकार को संभाल सकें जिसका आप सामना करने जा रहे हैं ।
हैश कोड निकालें :
यदि आपके पास पहले से ही हैश मान वाली फ़ाइल है, तो आप इसे सीधे जॉन द रिपर का उपयोग करके हैश कोड निकाले बिना क्रैक कर सकते हैं ।
हालाँकि, यदि आपको किसी विशेष फ़ाइल प्रारूप (जैसे RAR संपीड़ित पैकेज) से हैश निकालने की आवश्यकता है, तो आपको अतिरिक्त उपकरण या स्क्रिप्ट का उपयोग करने की आवश्यकता हो सकती है । उदाहरण के लिए, RAR संपीड़ित पैकेजों के लिए, आप हैश मान निकालने और इसे एक प्रारूप में परिवर्तित करने के लिए
rar2johnजैसे टूल का उपयोग कर सकते हैं जिसे जॉन द रिपर समझ सकता है ।हैश को क्रैक करने के लिए जॉन द रिपर का उपयोग करें :
एक बार जब आपके पास हैश वाली फ़ाइलें हैं, तो आप उन्हें क्रैक करने का प्रयास करने के लिए जॉन द रिपर का उपयोग कर सकते हैं ।
आपको संभावित पासवर्ड संयोजनों के साथ एक शब्दकोश फ़ाइल प्रदान करनी होगी । जॉन द रिपर शब्दकोश फ़ाइल में प्रत्येक प्रविष्टि को पार करेगा और हैश मान से मेल खाने के लिए उनका उपयोग करने का प्रयास करेगा ।
आप जॉन द रिपर के कमांड लाइन इंटरफ़ेस का उपयोग हैश फ़ाइल, शब्दकोश फ़ाइल और किसी भी अन्य आवश्यक तर्क को निर्दिष्ट करने के लिए कर सकते हैं ।
क्रैकिंग परिणामों का विश्लेषण करें :
जॉन द रिपर सफलतापूर्वक क्रैक किए गए पासवर्ड और उनके संबंधित हैश मान आउटपुट करेगा । आप यह सत्यापित करने के लिए इन परिणामों की जांच कर सकते हैं कि हैश कोड सफलतापूर्वक निकाला गया था और क्रैक किया गया था ।