 Майстер відновлення пароля документа
Що робити, якщо розшифрований файл перевищує максимальну підтримку системи і його неможливо завантажити?
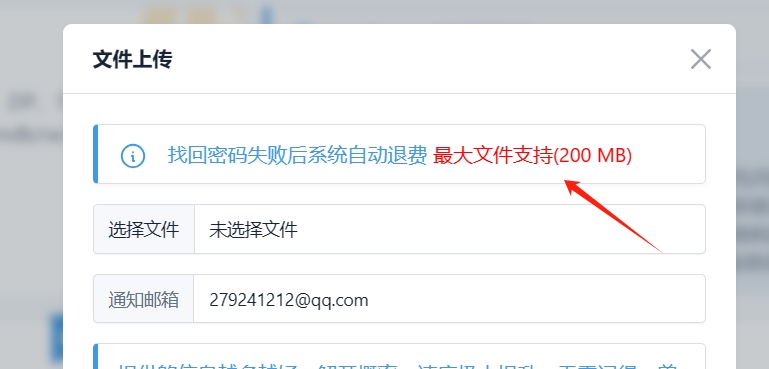
Насправді все шифрування здійснюється за допомогою хеш-коду. Поки хеш-код файлу витягується та надсилається нам, ми можемо безпосередньо виконати операцію дешифрування та відновлення.
Зазвичай використовуйте програмне забезпечення Ripper для вилучення хеш-кодів John the Ripper password cracker Це програмне забезпечення може витягнути
John the Ripper — це програма для злому паролів. програмне забезпечення з відкритим кодом, яке може використовувати словникові атаки, брутальний злом тощо, щоб спробувати зламати зашифроване хеш-значення, тим самим відновлюючи вихідний пароль. Перш ніж використовувати John the Ripper для вилучення хеш-коду файлу, вам потрібно переконатися, що ви отримали файл, що містить хеш-код пароля.
Нижче наведено детальні кроки для вилучення хеш-коду файлу за допомогою Джона Потрошача:
Підготуйте хеш-файл пароля :
Хеш-файли пароля зазвичай містять серію криптографічних значень, оброблених алгоритмом хешування. Ці хеш-значення можуть бути витягнуті з бази даних паролів системи або програми.
Вам потрібно отримати такий файл, який може бути текстовим файлом, де кожен рядок містить хеш-значення, або файлом певного формату, наприклад тіньовим файлом ) у системі, подібній до Unix.
Встановіть John the Ripper:
Залежно від вашої операційної системи вам потрібно завантажити та встановити John the Ripper. Зазвичай це передбачає завантаження вихідного коду з офіційного веб-сайту, а потім компіляцію та встановлення.
Під час процесу встановлення переконайтеся, що ви вибрали всі необхідні залежності та модулі, щоб мати можливість обробляти тип хеша, з яким ви зіткнетеся.
Витягніть хеш-код :
Якщо у вас вже є файл, що містить хеш-код, то ви можете зламати його безпосередньо за допомогою Джона Потрошника без подальшого вилучення хеш-коду.
Однак, якщо вам потрібно витягнути хеш-значення з певного формату файлу, наприклад, пакета RAR, вам може знадобитися скористатися додатковими інструментами або сценаріями. Наприклад, для стиснутих пакетів RAR ви можете використовувати такі інструменти, як
rar2john, щоб витягнути хеш-значення та перетворити його у формат, зрозумілий Джоном Потрошником.Зламати хеш за допомогою Джона Потрошника:
Як тільки у вас є файли, що містять хеш, ви можете спробувати їх зламати за допомогою Джона Потрошника.
Вам потрібно надати файл словника з можливими комбінаціями паролів. Джон Різник пройде через кожен запис у файлі словника і спробує використовувати їх, щоб узгодити хеш-значення.
Ви можете використовувати інтерфейс командного рядка John the Ripper для вказівки хеш-файлів, файлів словника та будь-яких інших необхідних параметрів.
Проаналізуйте результати злому :
Джон Потрошник виведе успішно зламані паролі та їх відповідне значення хеша. Ви можете перевірити ці результати, щоб перевірити, чи хеш-код був успішно витягнутий і зламаний.