 Восстановление пароля
Расшифрованные файлы превышают максимальную поддержку системы и не могут быть загружены.Как это справиться?
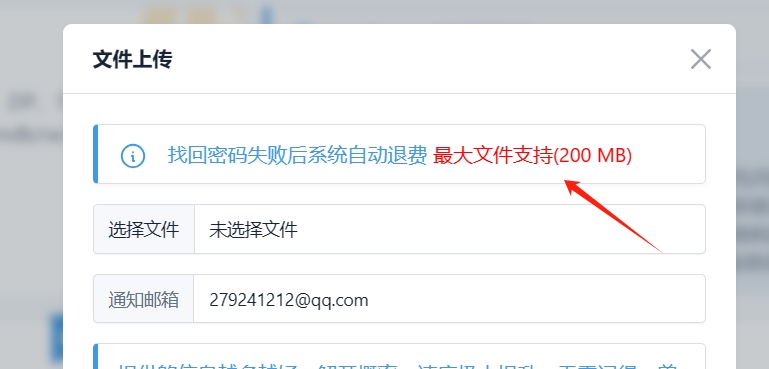
Фактически, все шифрование осуществляется с помощью хэш-кода. Пока хэш-код извлеченного файла отправляется нам, мы можем напрямую выполнить операцию дешифрования и восстановления.
Обычно используйте программное обеспечение Ripper для извлечения хэш-кодов John the Ripper password cracker Это программное обеспечение может извлечь
John the Ripper — это программа для взлома паролей. программное обеспечение с открытым исходным кодом, которое может использовать словарные атаки, взлом силы и т. д., чтобы попытаться взломать зашифрованное хэш-значение, тем самым восстанавливая исходный пароль. Прежде чем использовать Джона Потрошителя для извлечения хэш-кода файла, вам нужно убедиться, что вы получили файл, содержащий хэш-значение пароля.
Ниже приведены подробные шаги по извлечению хэш-кода файла с помощью Иоанна Потрошителя:
Подготовка хэш-файла пароля :
Хеш-файл пароля обычно содержит ряд значений пароля, обработанных алгоритмом хеширования. Эти хеши могут быть извлечены из базы данных паролей системы или приложения.
Вам нужно получить такой файл, который может быть текстовым файлом, в котором каждая строка содержит хэш-значение, или файлом определенного формата, например теневым файлом (shadow file) в Unix-подобной системе.
Установка Иоанна Потрошителя:
В зависимости от вашей операционной системы вам необходимо скачать и установить Иоанна Потрошителя. Обычно это включает в себя загрузку исходного кода с официального сайта, а затем компиляцию и установку.
Во время установки убедитесь, что вы выбрали все необходимые зависимости и модули, чтобы иметь возможность обрабатывать тип хэша, с которым вы столкнетесь.
Извлечение хэш-кода :
Если у вас уже есть файл, содержащий хэш-значение, то вы можете взломать его непосредственно с помощью Джона Потрошителя без дальнейшего извлечения хэш-кода.
Однако, если вам нужно извлечь хэш-значение из определенного формата файла, например, сжатого пакета RAR, вам может потребоваться использовать дополнительные инструменты или скрипты. Например, для сжатого пакета RAR вы можете использовать такой инструмент, как
rar2john, чтобы извлечь хеш-значение и преобразовать его в формат, понятный Джону Потрошителю.Используйте Джона Потрошителя для взлома хэша :
Как только у вас есть файлы, содержащие хэши, вы можете использовать Джона Потрошителя, чтобы попытаться их взломать.
Вам необходимо предоставить файл словаря с возможными комбинациями паролей. Джон Потрошитель просмотрит каждую запись в файле словаря и попытается использовать их для сопоставления хеш-значений.
Вы можете использовать интерфейс командной строки Джона Потрошителя для указания хэш-файлов, файлов словарей и любых других необходимых параметров.
Анализ результатов взлома :
Джон Потрошитель выведет пароли для успешного взлома и соответствующие им хэши. Вы можете проверить эти результаты, чтобы убедиться, что хэш-код был успешно извлечен и взломан.