 Dokumentadgangskode Gendannelses Master
Dekryptere filer, der overstiger systemets maksimale understøttelse, kan ikke uploade hvordan man håndterer?
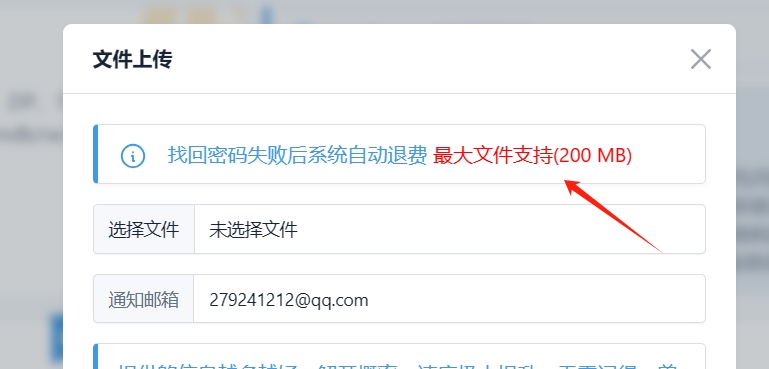
Faktisk udføres al kryptering gennem hash-koder. Så længe hash-koden for filen udtrækkes og sendes til os, kan vi direkte dekryptere og gendanne operationen.
For at udtrække hash-koder, brug generelt Ripper-softwaren John the Ripper password cracker Denne software kan udtrække
John the Ripper er en adgangskode, der bruges til at knække adgangskode Open source-software, som kan bruge ordbogsangreb, brute force cracking og andre metoder til at forsøge at knække den krypterede hash-værdi og derved gendanne den originale adgangskode. Før du bruger John the Ripper til at udtrække hash-koden for en fil, skal du sikre dig, at du har fået filen, der indeholder hash-værdien for adgangskoden.
Følgende er de detaljerede trin til at udtrække filhash-koder ved hjælp af John the Ripper:
-
Forbered adgangskodehashfilen :
-
Adgangskodehashfilen indeholder normalt en række adgangskodeværdier behandlet af en hashalgoritme. Disse hashværdier kan udvindes fra en adgangskodedatabase for et system eller en applikation.
-
Du skal få en fil, som kan være en tekstfil, hvor hver linje indeholder en hash-værdi, eller en fil i et bestemt format, såsom en skyggefil (skyggefil) i et Unix-lignende system.
-
Installer John the Ripper :
-
Afhængigt af dit operativsystem skal du downloade og installere John the Ripper. Dette indebærer normalt at downloade kildekoden fra den officielle hjemmeside og derefter kompilere og installere den.
-
Under installationen skal du sørge for at vælge alle de nødvendige afhængigheder og moduler for at kunne håndtere den type hash, du vil stå over for.
-
Udtræk hash-koden :
-
Hvis du allerede har en fil, der indeholder hash-værdien, så kan du knække den direkte ved hjælp af John the Ripper uden yderligere at udtrække hash-koden.
-
Men hvis du har brug for at udtrække hash-værdier fra et bestemt filformat (såsom en RAR-pakke), skal du muligvis bruge yderligere værktøjer eller scripts. For eksempel kan du med en RAR-komprimeret pakke bruge et værktøj som
rar2johntil at udtrække hash-værdien og konvertere den til et format, som John the Ripper kan forstå. -
Brug John the Ripper til at knække hash-værdier :
-
Når du har filer, der indeholder hash-værdier, kan du bruge John the Ripper til at prøve at knække dem.
-
Du skal levere en ordbogsfil med mulige kombinationer af adgangskoder. John the Ripper vil gennemgå hver post i ordbogsfilen og forsøge at bruge dem til at matche hash-værdierne.
-
Du kan bruge John the Rippers kommandolinjegrænseflade til at angive hash-filer, ordbogsfiler og andre nødvendige parametre.
-
Analyser crack-resultaterne :
-
John the Ripper vil udskrive adgangskoder med succes og deres tilsvarende hash-værdi. Du kan tjekke disse resultater for at verificere, at hashkoden er blevet udvundet og knækket.