 Восстановление пароля
John the Ripper Extracting File Hash Code Cracking Tutorial
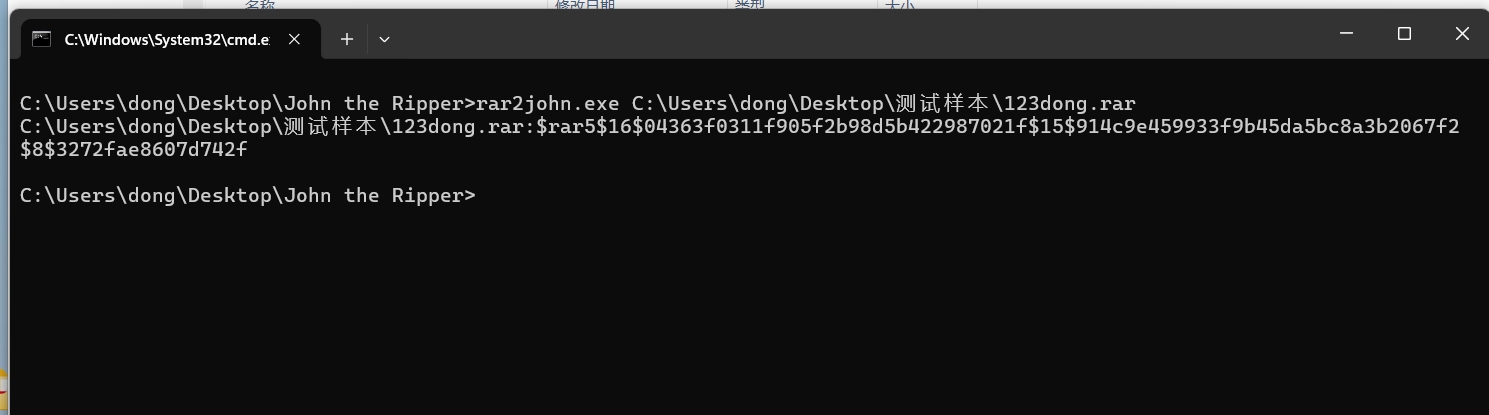
Пример использования Джона Потрошителя для извлечения файла сжатого пакета RAR (то же самое относится к RAR, ZIP, 7Z) Введите
rar2john.exe + Путь файла
$rar5$16$04363f0311f905f2b98d5b422987021f$15$914c9e459933f9b45da5bc8a3b2067f2$8$3272fae8607d742f на рисунке ниже — это хэш-значение файла, где rar5 означает шифрование с использованием rar5. Отправьте хэш-код напрямую в службу поддержки клиентов, и его можно взломать напрямую. Дешифрование можно завершить без отправки файла
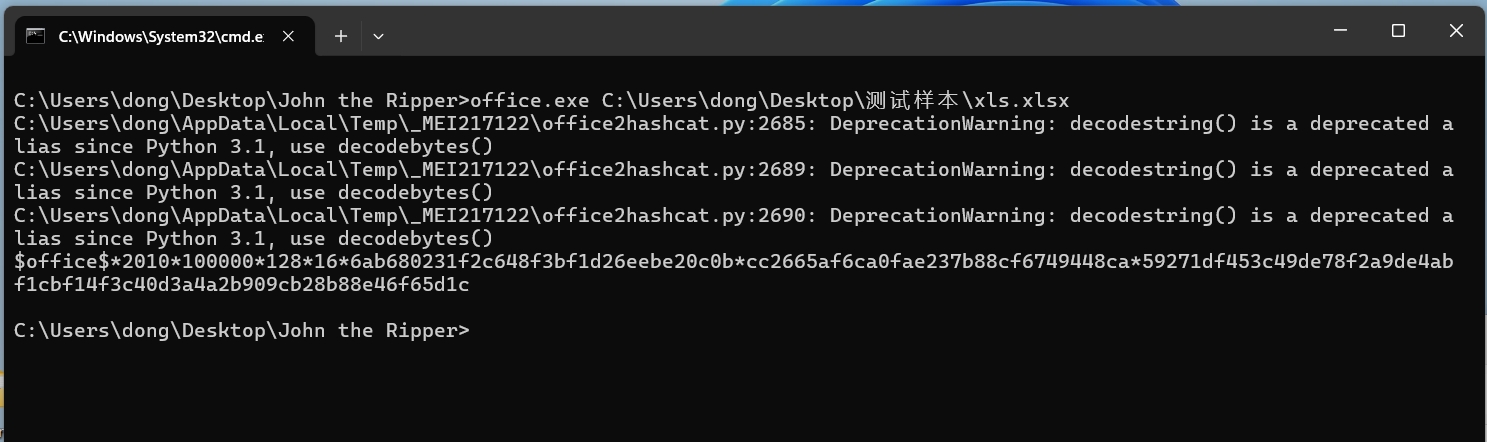
На рисунке ниже показан пример извлечения PDF-файла с использованием Джона Потрошителя Введите
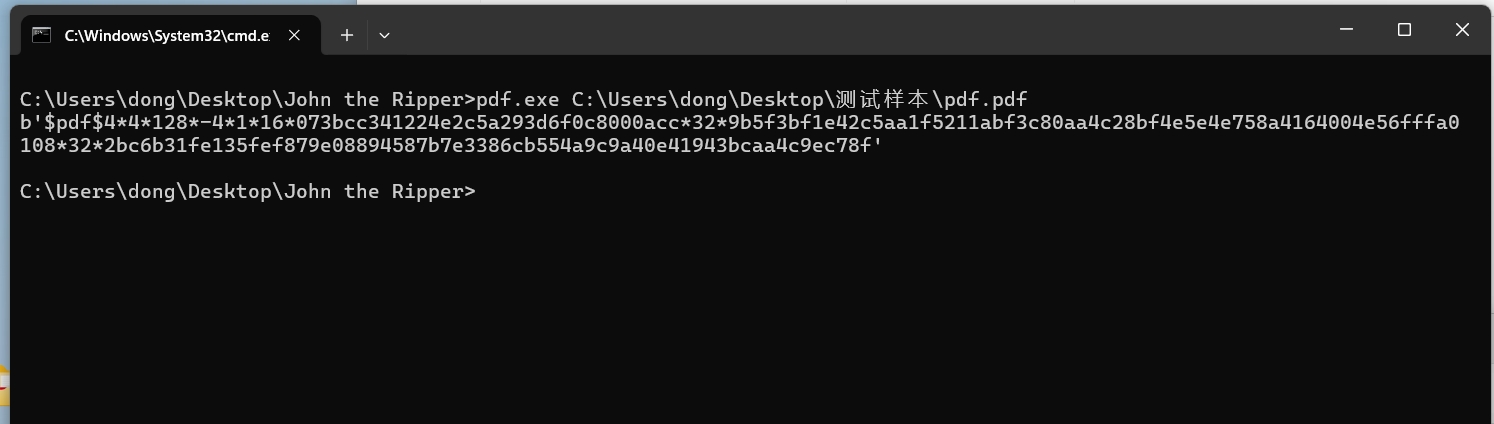
PDF.exe + Путь к файлу в каталог Джона Потрошителя
$PDF$4*4*128*-4*1*16*073bcc341224e2c5a293d6f0c8000acc*32*9b5f3bf1e42c5aa1f5211abf3c80aa4c28bf4e5e4e758a4164004e56fffa0108*32*2bc6b31fe135fef879e08894587b7e3386cb554a9c9a40e41943bcaa4c9ec78f
Этот абзац представляет собой хэш-код PDF. Отправьте этот хэш-код в службу поддержки клиентов, и вам не нужно отправлять файл для операции дешифрования.
Адрес загрузки официального сайта Джона Потрошителя https://www.openwall.com/john/
Оптимизированная версия этого сайта, функция операционной среды без установки Адрес загрузки, содержимое все то же самое, просто выберите часто используемый сетевой диск и скопируйте его в браузер для загрузки!
Сетевой диск Baidu: https://pan.baidu.com/s/1w1gkMb3LvoYlQuurbmBstQ?pwd=2y9r Код извлечения: 2y9r
Облачный диск Thunder: https://pan.xunlei.com/s/VO3unMfAv06zyans0XrY5gwVA1?pwd=z5rt# Код извлечения: z5rt
Lan Zuoyun: https://xiaodongzi.lanzout.com/iuHEK271lv5i
Чтобы получить пароль для распаковки, свяжитесь с: 文档密码恢复大师">www.mima8.cn Служба поддержки клиентов WeChat Запросите