 Dokumentum jelszó helyreállítási mester
Oktatóanyag a GPU grafikus kártya teljesítményének használatával a jelszavak feltörésére windows rendszerben, példákkal és részletes lépésekkel!
Mivel az általános jelszófeltörő eszközök feltörési sebessége túl lassú, és nem sok jelszófeltörési protokollt támogatnak, egyes jelszavak egy éven belül nem törhetők meg, ha szótárt használ a futtatáshoz egyszerű szövegű jelszót kell tartalmaznia, és ha a jelszószótár túl nagy, az időpocsékolás, és nagyon gyakori, hogy nem tud kifutni a világ leggyorsabb jelszófeltörési eszköze, hashcat, hashcat github cím, válassza ki a legújabb verziót a letöltéshez.
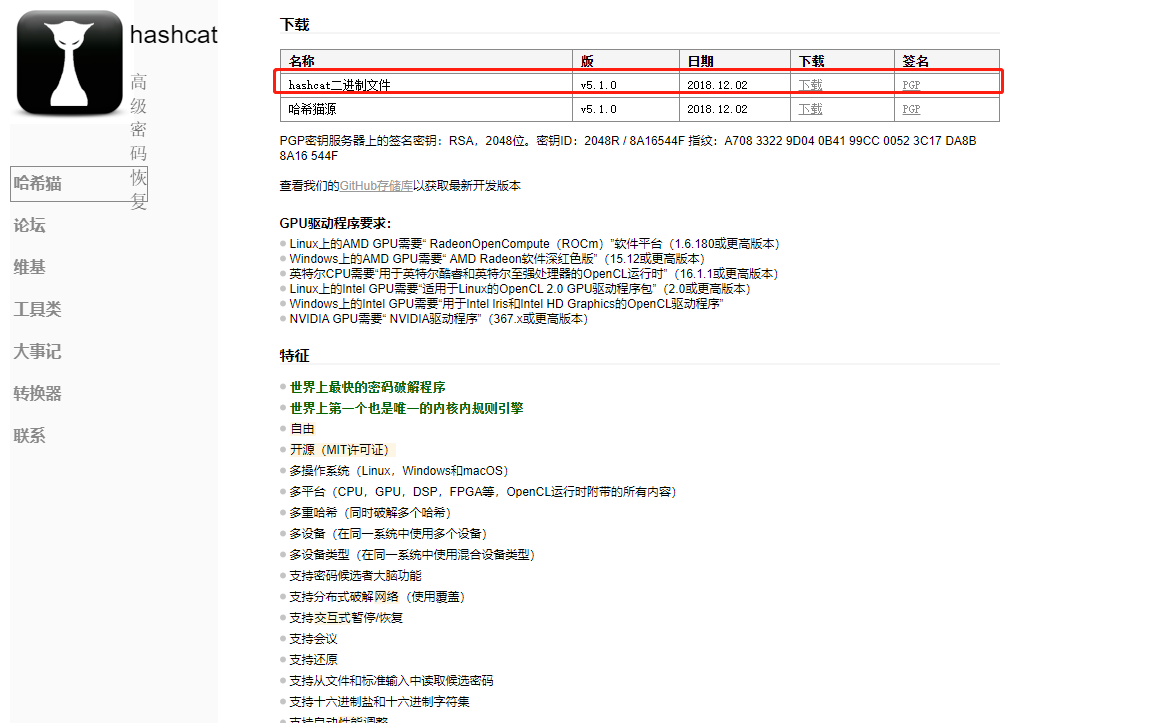
A hashcat többféle számítástechnikai magot támogat:
GPU
CPU
APU
DSP
FPGA
Coprocessor
Töltse le a hivatalos NVIDA illesztőprogramot
Az NVIDA hivatalos webhelyére töltse le a számítógép grafikus kártya modelljének megfelelő grafikus kártya illesztőprogramot az ábrán látható módon, majd kövesse az utasításokat a lépésről lépésre történő telepítéshez.
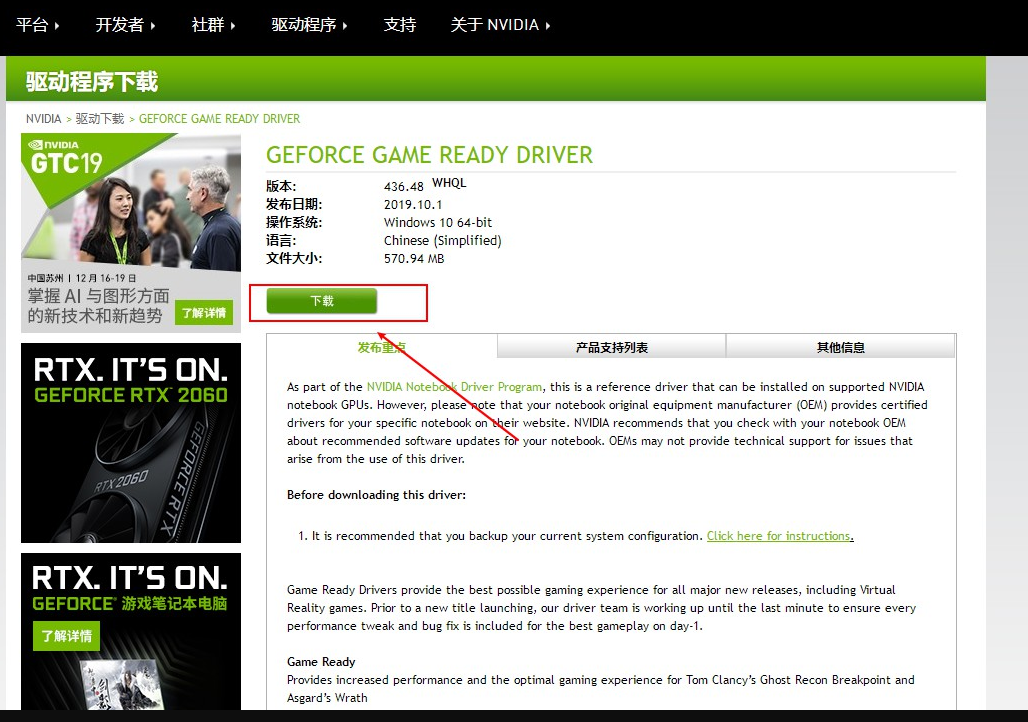
A telepítés befejezése után indítsa újra a számítógépet.
(A NAVIDA grafikus kártyájának csak a hivatalos illesztőprogramot kell telepítenie, amely már tartalmazza a HASHCAT jelszavak feltöréséhez szükséges GPU számítási eszközöket. Ne felejtse el használni a fenti képen hivatalosan letöltött grafikus kártya illesztőprogramot, ne használja a Windowshoz tartozó grafikus kártya illesztőprogramot.)
Tesztelje, hogy a HASHCAT képes-e használni a GPU számítási sebességét a jelszavak feltörésére
1 hashcat64.exe -b
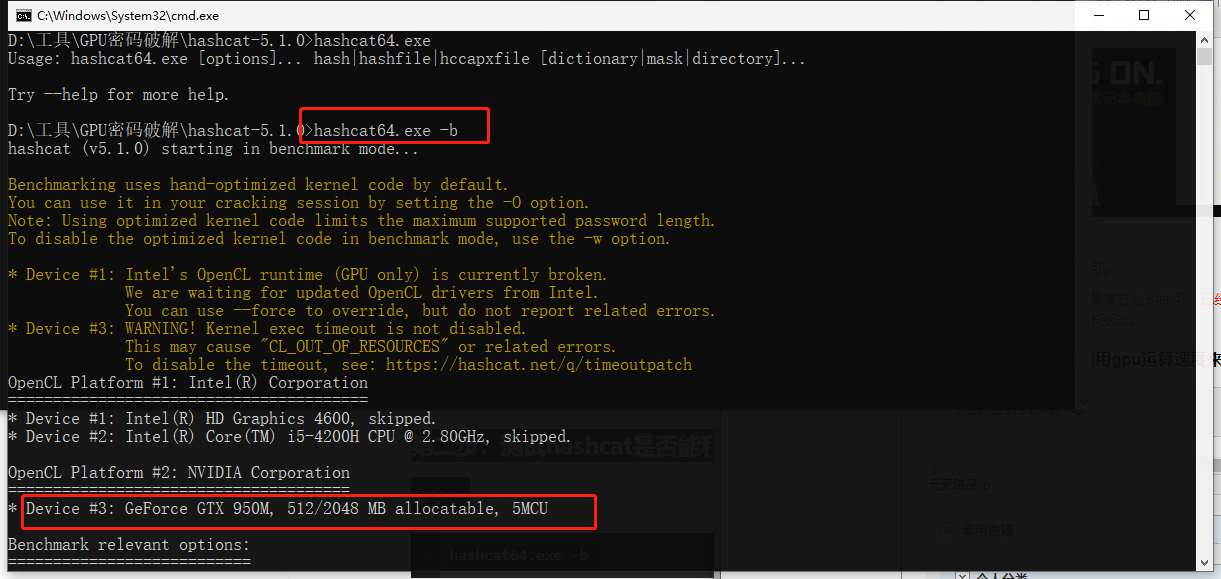
Benchmark tesztelje, hogy a HASHCAT milyen gyorsan töri fel a különféle jelszóhash-eket.
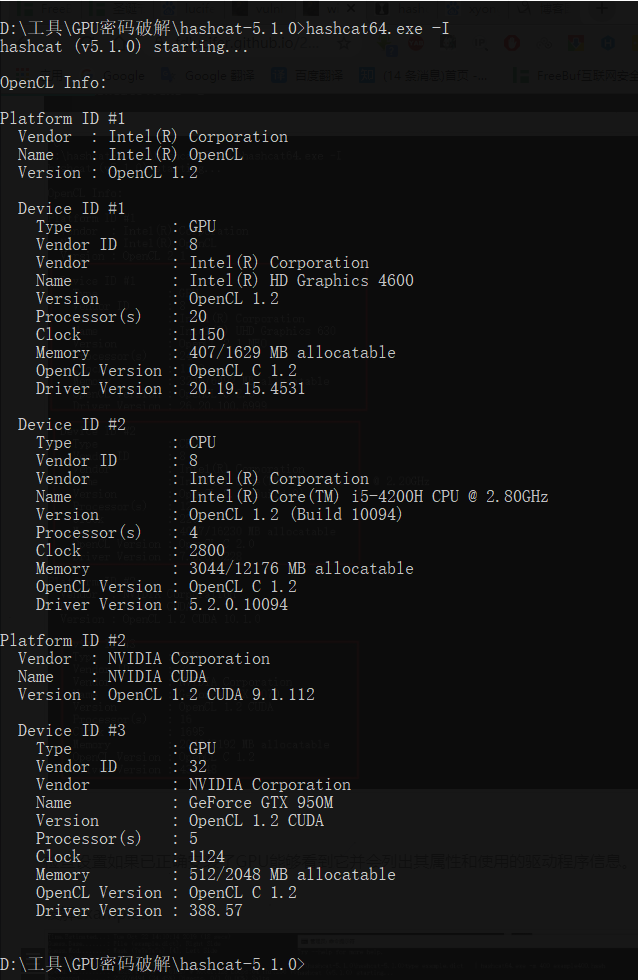
Ellenőrizze a beállításokat, ha a GPU megfelelően van telepítve, és felsorolja a tulajdonságait és a használt illesztőprogramok adatait.
hashcat részletes parancs és használat
normál
1 -m, — hash-type = NUM hash kategória, amelynek NUM értéke a súgótájékoztatása alatt található hash kategória értékére hivatkozik, amelynek értéke szám. Ha nem ad meg m értéket, akkor alapértelmezés szerint MD5-re utal, például-m 1800 az SHA512 Linux titkosítás. 2 3 -a, – attack-mode = NUM A támadási mód, amelynek értéke a paraméterre utólag hivatkozik. "-a 0" szótámadás, "-a 1" kombinált támadás; "-A 3" maszk támadás. 4 5 -V, — verzió Verzióinformáció 6 7 -h, – súgó Súgó információ. 8 9 – Csendes Csendes mód, Elnyomott kimenet
benchmark
1 -b, – benchmark A számítógép feltörési sebességének tesztelése és a hardverrel kapcsolatos információk megjelenítése
Egyéb
1 – hex-salt A salt értéket hexadecimális rendszerben adjuk meg 2 3 – hex-charset A karakterkészlet beállítása hexadecimális rendszerben adjuk meg 4 5 – futási idő = NUM futás
FILE
1 -o, – outfile = FILE definiálja a hash fájlt a kimeneti fájl helyreállítása 2 3 – outfile-format = NUM definiálja a hash fájl kimeneti formátumát, lásd az alábbi forrásokat 4 5 – outfile-autohex-disable tiltja a hexadecimális kimenet használatát egyszerű szöveg 6 7 -p, – separator = CHAR definiálja a hash lista/kimeneti fájl elválasztó karakterét 8 14 15 – remove A sikeresen feltört hash eltávolítása, akkor hasznos, ha a hash szövegből van olvasva, kerüljük a már feltört hash kézi eltávolítását maguk 16 17 – stdout konzol mód 18 19 – potfile-disable nem ír pot fájlokba 20 21 – debug-mode = NUM A hibakeresési mód meghatározása (keverés csak szabályok használatával), lásd az alábbi forrásokat 22 23 – debug-file = file A hibakeresési szabályok kimeneti fájljai (lásd hibakeresési mód) 24 25 -e, – salt-file = file A sózás meghatározása – words-limit = NUM Korlátozza a szavak számát (elosztott)
rule
1 -r, – rules-file = file Használja a szabályfájlt: -r 1.rule, 2 3 -g, – generate-rules = NUM Véletlenszerűen generált szabályok 4 5 – generate-rules-func-min = Minimum 6 7 – generate-rules-func-max = Maximum 8 9 – generate-rules-seed = NUM dabcdef : beállítások? 1 for 0123456789abcdef 6 7 -4, – custom-charset4= CS -2mycharset.hcchr : ? 2 tartalmazza a MyCharset-et. hcchr
Támadási mód
1 – toggle-min = NUM A betűk minimális értéke a szótárban 2 3 – toggle-max = NUM A betűk maximális értéke a szótárban 4 5 – increment Használja a továbbfejlesztett módot 6 7 – increment-min = NUM A továbbfejlesztett mód kezdő értéke 8 9 – increment-max = NUM A továbbfejlesztett mód végértéke 10 { Ezután nyomtassa ki a jelölt karaktereket 24 25 – elem-cnt-min = NUM Minimális elemszám lánconként 26 27 – elem-cnt-max = NUM Minimális elemszám lánconként 28 29 – wl-dist-len Számítsa ki a kimeneti hossz eloszlást a szótár táblából 30 31 – wl-max = NUM NUM szavak betöltése a szótár fájlból, beállítsa a 0-t a betöltés tiltására. 32 33 – case-permute Minden szót fordít a szótárban
Referencia
1 = hash [: salt] 2 = sima egyszerű 3 = hash [: salt]: sima 4 = hex_plain 5 = hash [: salt]: hex_plain 6 = sima: hex_plain 7 = hash [: salt]: sima: hex_plain 8 = crackpos 9 = hash [: salt]: crackpos 10 = sima: crackpos 11 = hash [: salt]: sima: crackpos 12 Hibakeresési mód kimeneti fájl (csak hibrid módban, szabályok használatával):
1 = Mentés Keresés Szabály 2 = Mentés Eredeti szó 3 = Mentés Eredeti szó és Keresés szabály 4 = Mentés Eredeti szó, Keresés szabály és módosított sima
<89x8 9> Beépített karakterkészlet:
1 ? l = abcdefghijklmnopqrstuvwxyz kisbetűt jelent 2 3 ? u = ABCDEFGHIJKLMNOPQRSTUVWXYZ nagybetűket jelent 4 5 ? d = 0123456789 a 6 7 számot jelenti? s = ! " #$% &' () * +, -. /:; < = >? @ [\] ^_` {|} ~ speciális karaktereket jelent 8 9 ? a = ? l? te? d? s Nagy-és kisbetűs számok és speciális karakterek kombinációja 10 11 ? b =0 – 0xff
Támadási mód
1 0 = Egyenes (szótár feltörése) 2 3 1 = Kombináció (kombináció feltörése) 4 5 2 = Toggle-Case Nagy-és kisbetűkonverzió) 6 7 3 = Brute-force (maszk Brute-force feltörés) 8 9 4 = Permutáció (szekvencia feltörés) 10 11 5 = Table-Lookup (táblakeresés feltörés) 12 13 6 = Hibrid dikt + maszk szótár plusz maszk repedés 14 15 7 = hibrid maszk + dict maszk + szótár repedés 16 17 8 = herceg (herceg repedés)
Hash típus
A hash konkrét értékeire vonatkozó példákért tekintse meg aURL-t
1 0 = MD5 2 3 10 = MD5 ($pass.$só) 4 5 20 = MD5 ($salt.$pass) 6 7 30 = MD5 (unicode ($pass). $só) 8 9 40 = MD5 ($só. unicode ($pass)) 10 11 50 = HMAC-MD5 (kulcs = $pass) 12 13 60 = HMAC-MD5 (kulcs = $salt) 14 15 100 = SHA1 16 17 110 = SHA1 ($pass.$salt) 18 19 120 = SHA1 ($sót.$pass) 20 21 130 = SHA1 (unicode ($pass). $só) 22 23 140 = SHA1 ($só. unicode ($pass)) 24 25 150 = HMAC-SHA1 (kulcs = $pass) 26 27 160 = HMAC-SHA1 (kulcs = $salt) 28 29 200 = MySQL323 30 31 300 = MySQL4.1/MySQL5 32 33 400 = phpass, MSCache 42 43 1400 = SHA256 44 45 1410 = SHA256 ($pass.$só) 46 47 1420 = SHA256 ($só.$pass) 48 49 1430 = SHA256 (unicode ($pass)). $só) 50 51 1431 = base64 (SHA256 (unicode ($pass))) 52 53 1440 = SHA256 ($só. unicode ($pass)) 54 55 1450 = HMAC-SHA256 (kulcs = $pass) 56 57 1460 = HMAC-SHA256 (kulcs = $salt) 58 59 1600 = md5apr1, MD5 (ápr), Apache MD5 60 61 1700 = SHA512 62 72 73 1760 = HMAC-SHA512 (kulcs = $só) 74 75 1800 = SHA512 (Unix) 76 77 2400 = Cisco-PIX MD5 78 79 2410 = Cisco-ASA MD5 80 81 2500 = WPA/WPA2 82 { $pass) 92 93 3710 = MD5 ($só. MD5 ($pass)) 94 95 3720 = MD5 ($pass. MD5 ($só)) 96 97 3800 = MD5 ($só.$pass.$só) 98 99 3910 = MD5 (MD5 ($pass). MD5 ($só)) 100 101 4010 = MD5 ($só. MD5 ($só.$pass) ) 102 103 4110 = MD5 ($só. MD5 ($passz.$só) ) 104 105 4210 = MD5 ($username.0.$pass) 106 107 4300 = MD5 (strtoupper (MD5 ($pass))) 108 109 4400 = MD5 (SHA1 ($pass)) 110 111 4500 = dupla SHA1 112 113 4600 = SHA1 (SHA1 ($pass))) 114 115 4700 = SHA1 (MD5 ($pass)) 116 117 4800 = MD5 (Chap), iSCSI { 120 121 5000 = SHA-3 (Keccak) 122 123 5100 = fél MD5 124 125 5200 = jelszó biztonságos SHA256 126 127 5300 = IKE-PSK MD5 128 129 5400 = IKE-PSK SHA1 130 131 5500 = netntlmv1-vanília / NetNTLMv1 700 = AIX {ssha1} 146 147 6900 = GOST, GOST R 34.11-94 148 149 7000 = Fortigate (FortiOS) 150 151 7100 = OS X v10.8+ 152 153 7200 = GRUB 2 154 155 7300 = IPMI2 RAKP HMAC-SHA1 156 157 7400 = sha256crypt, SHA256 (Unix) 158 159 7900 = Drupal7 160 161 8400 = WBB3, Woltlab Burning Board 3 162 163 8900 = scrypt 164 165 9200 = Cisco $8$ 166 167 9300 = Cisco $9$ 168 169 9800 = Radmin2 170 171 10000 = Django (PBKDF2-SHA256) 172 173 10200 = Cram { 1} Összegzés Hitelesítés (MD5) 184 185 99999 = egyszerű szöveg
speciális hash típus
1 11 = Joomla < 2.5.18 2 3 12 = PostgreSQL 4 5 21 = osCommerce, xt:Commerce 6 7 23 = Skype 8 9 101 = nsldap, SHA1 (Base64), Netscape LDAPSHA 10 11 v10.6 18 19 123 = EPi 20 21 124 = Django (SHA1) 22 23 131 = MSSQL (2000) 24 25 132 = MSSQL (2005) 26 27 133 = PeopleSoft 28 29 141 = EPiServer < LDAP {SSHA512} 36 37 1722 = OS X v10.7 38 39 1731 = MSSQL (2012 & 2014) 40 41 2611 = vBulletin < v3.8.5 42 43 2612 = PHPS 44 < 4. lépés: Példa a hashcat feltörési jelszó szabályára
1 (1) Szótámadás 2 3 -a 0 password.lst 4 (2) 1-től 8-ig digitális maszk támadások 5 6 -a 3 - -increment - -increment-min 1- -increment-max 8 ? d? d? d? d? d? d? d? d – O 7 ? A d számot jelent, kicserélhető kisbetűkre? l, nagybetűk? u, speciális karakter? s, kis-és nagybetűk + speciális karakterek? A, – O az optimális repedési módot jelenti. Ezt a paramétert hozzáadhatja vagy nem. 8 9 (3) 8 egy digitális támadás 10 11 -a 3 ? d? d? d? d? d? d? d? d 12 Ugyanígy a számjegyek számának megfelelően beállítható nagybetűkre, kisbetűkre, speciális karakterekre és egyéb módokra. 13 14 (4) Egyedi karakterek 15 Manapság tisztán számszerű vagy tiszta betűs jelszavak viszonylag ritkák A kiszivárgott jelszavak kriptográfiai szakértői elemzése szerint a személyes jelszavak 90%-a betűk és számok kombinációja, és a Hashcat 4 egyéni karakterkészletet támogat, nevezetesen -1 -2 -3 -4. Csak ezt kell meghatározni-2 ? l? d , majd később megadható? 2,? 2 kisbetűket és számokat jelöl.Jelenleg fel kell törni egy 8 bites vegyes kisbetűt és számot: 16 17 Hashcat.exe -a 3 – force -2 ? l? d hash érték vagy hash fájl ? 2? 2? 2? 2? 2? 2? 2? 2 18 Pl. dz kisbetű + szám vegyes 8 számjegyű jelszó feltörése: 19 20 Hashcat -m 2611 -a 3 -2 ? l? d dz.hash ? 2? 2? 2? 2? 2? 2? 2? 2 21 (5) Szótár + maszk brute force cracking 22 A Hashcat támogatja a szótár plusz brute force feltörési módszerét is, vagyis a brute force hozzáadását a szótár előtt és után karaktersorozat, például a 3-as szám hozzáadása a szótár után, ez a jelszó nagyon gyakori. Használja a hatodik támadási módot: 23 24 a-6 (Hybrid dict + maszk) 25 Ha a szótár előtt van hozzáadva, használja a 7. támadási módot, vagyis ( a-7 = Hybridmask + dict), adjon hozzá a 123-as számot a szótárfájl feltöréséhez: 26 27 H.exe -a 6 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? d? d? d 28 Ha az ffe1cb31eb084cd7a8dd1228c23617c8 jelszava a password123, addig amíg a password.lst 123-at tartalmaz 29 30 (6) Mask + Dictionary Brute Force Crack 31 32 H.exe -a 7 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst ? d? d? d 33 Ha az ffe1cb31eb084cd7a8dd1228c23617c8 jelszava 123password, akkor mindaddig, amíg a password.lst tartalmazza a jelszót. 34 35 (7) Betűkonverziós támadás, betűkonverziós támadás szavakra a password.lst 36 37 H.exe-a 2 ffe1cb31eb084cd7a8dd1228c23617c8 password.lst 38 példák 39 (1) 8 számjegyű repedés 40 41 Hashcat64-m 9700 hash -a 3 ? d? d? d? d? d? d? d? d -w 3 – O 42 (2) 1-8 számjegyű repedés 43 44 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? d? d? d? d? d? d? d? d 45 (3) 1-8 számjegyű kisbetűk feltörése 46 47 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? l? l? l? l? l? l? l? l 48 (4) 8 jegyű kisbetű feltörés 49 50 Hashcat-m 9700 hash -a 3 ? l? l? l? l? l? l? l? l -w 3 – O 51 (5) 1-8 bites nagybetű feltörés 52 53 Hashcat-m 9700 hash -a 3 - -increment - -increment-min 1- -increment-max 8 ? te? te? te? te? te? te? te? u 54 (6) 8 bites nagybetű feltörés 55 56 Hashcat-m 9700 hash -a 3 ? te? te? te? te? te? te? te? u -w 3 – O 57 (7) 5 bit kisbetű + nagybetű + szám + speciális karakter crack 58 59 Hashcat-m 9700 hash -a 3 ? b? b? b? b? b -w 3 60 (8) Használja a szótárt a feltöréshez 61 Használja a password.lst szótárt a brute force feltöréshez, -w 3 A paraméter a megadott energiafogyasztás 62 63 hashcat -m 9700 -a 0 -w 3 hash password.lst 64 A sikeres feltörés végrehajtása után a hashcat automatikusan leállítja a feltörést, és megjeleníti a feltörés állapotát Cracked, és a Recvoered is megjeleníti, hogy a feltörés sikeres volt-e. 65 66 Az IP-cím feltörése a known_hosts-ban 67 A kutatás után kiderült, hogy a 68 69 (1) HMAC SHA1 érték kiszámítása 70 71 gitclone https://github.com/persona5/hexhosts.git 72 cdhexhosts 73 gcchexhosts.c -lresolv -w -o hexhosts 74 ./hexhosts 75 获取known_hosts的HMAC SHA1加密值: 76 77 注意:known_hosts值一定要正确,可以将known_hosts文件复制到hexhosts文件目录。 78 79 (2)组合攻击暴力破解 80 81 hashcat-a 1 -m 160 known_hosts.hash ips_left.txt ips_right.txt --hex-salt 82 组合攻击是将ips_left.txt和ips_right.txt进行组合,形成完整的IP地址进行暴力破解。 83 84 Az ips_left.txt és ips_right.txt fájlok a következő kóddal generálhatók: 85 86 ip-gen.sh: 87 88 89 90 for a in `seq 0 255` 91 92 do 93 94 for b in `seq0 255` 95 96 do 97 Támadás maszkkal 106 107 hashcat -a 3 -m 160 known_hosts.hash ipv4.hcmask- -hex-salt 108 Az ipv4.hcmask fájl tartalma letölthető erről az oldalról. 109 110 MD5 titkosított IP-címek feltörése 111 Az IP-címek gyakran MD5 titkosítással vannak ellátva olyan hálózatokban vagy konfigurációkban, mint a CDN, mivel számjegyek száma 3×4+3 (xxx.xxx.xxx.xxx) =17 bit A normál jelszóval történő feltörés nagyon sokáig tart, de az IP-címek mintáinak elemzésével kiderült, hogy az xxx címek mind számok, így a hashcat és a maszkok kombinációján keresztül támadhatók. 112 113 hashcat-a 1 – m 0 ip.MD5.txt ips_left.txt ips_right.txt 114 115 hashcat -a1 -m 0 ip.MD5.txt ipv4.hcmask 116 Ezenkívül az F5 cookie-ja titkosítja az IP-címét. A repedési kód, amelyre hivatkozhat, a következő: 117 118 import struct 119 120 cookie = " 1005421066.20736.0000 " 121 122 (ip,port,end) = cookie.split (". ") 123 124 (a,b,c,d) = [ord (i) for i in struct.pack (" i ", int (ip))] 125 178> A feltörési technikák összefoglalója 130 GPU módban történő feltöréskor a-o paraméter segítségével automatikusan optimalizálható 131 132 Brute force feltörés egy MD5 érték 133 (1) 9 számjegyű feltörés 134 135 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? d? d? d? d? d? d? d? d? d 136 Egy MD5 érték külön feltöréséhez hozzá kell adni az erőparamétert 137 138 (2) 9 betűs feltörés 139 140 Hashcat64.exe-a 3 - -force d98d28ca88f9966cb3aaefebbfc8196f ? l? l? l? l? l? l? l? l? l 141 A sózott discuz jelszó feltörése 142 (1) Digitális feltörés 143 7 számjegyű szám, 7 másodperc alatt feltörve a feladat elvégzéséhez. 144 145 Hashcat64.exe-a 3 - -erő -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d 146 8 számjegyű feltörés, 9 másodperc alatt fejezze be a feladatot.: 147 148 Hashcat64.exe-a 3 - -erő -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d 149 9 számjegyű feltörés, a feladat 9 másodperc alatt történik. 150 151 Hashcat64.exe-a 3 - -erő -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? d? d? d? d? d? d? d? d? d 152 alphabet crack 153 (1) 6 jegyű kisbetű 154 155 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? l? l? l? l? l? l 156 (2) 7 kisbetű 157 158 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? l? l? l? l? l? l? l 159 (3) 8 jegyű kisbetű 160 161 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? l? l? l? l? l? l? l? l Körülbelül 9 perc alatt fejezte be a feltörési feladatot 162 (4) 9 kisbetűs 163 164 Hashcat64.exe-a 3 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? l? l? l? l? l? l? l? l? l -O 165 Betűk plusz számok 166 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 167 (3) 7 nagybetű 168 169 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 ? te? te? te? te? te? te? u 170 (4) 6-8 számjegyű repedés 171 172 Hashcat64.exe-a 3 – force – m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463- -increment - -increment-min 6 - -increment-max 8 ? l? l? l? l? l? l? l? l 173 Egyedi feltörés 174 (1) Használjon számokat és betűket 6 számjegyű keverékhez a feltöréshez 175 176 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2 -O 177 (2) Használjon számokat és betűket 7 számjegyű keverékkel a feltöréshez, a feltörési idő 4 perc 16 másodperc 178 179 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2 – O 180 (3) Használjon számokat plusz betűket 8 bites keverékhez feltörni 181 182 Hashcat64.exe-a 3 - -force -m 2611 -2 ? d? l ffe1cb31eb084cd7a8dd1228c23617c8: f56463? 2? 2? 2? 2? 2? 2? 2? 2 -o 183 Szótár feltörési mód 184 Hashcat64.exe-a 0 - -force -m 2611 ffe1cb31eb084cd7a8dd1228c23617c8: f56463 password.lst 185 Használja a szótár feltörése a szótár mappában: 186 187 Hashcat32.exe-m 300 mysqlhashes.txt – remove -o mysql-cracked.txt ..\dictionaries\* 188 session Save and Recover Crack 189 (1) Használja a mask fájl szabályait a jelszó feltöréséhez 190 191 hashcat-m 2611 195 mask Crack 196 A maszk szabályfájl a maszkok alatt található, például D: \PentestBox\hashcat-4.1.0\masks, és a végrehajtási crack beállítása: 197 198 masks/8char-1l-1u-1d-1s-compliant.hcmask 199 masks/8char-1l-1u-1d-1s-noncompliant.hcmask 200 masks/rockyou-1-60.hcmask 201 maszkok/rockyou-2-1800.hcmask 202 maszkok/rockyou-3-3600.hcmask 203 maszkok/rockyou-4-43200.hcmask 204 maszkok/rockyou-5-86400.hcmask 205 maszkok/rockyou-6-864000.hcmask 206 maszkok/rockyou-7-2592000.hcmask 207 Használjon szabályfájlt a 208 feltöréséhez 209 hashcat -m 300 mysqlhashes.txt – távolítsa el -o mysql-cracked.txt ..\dictionaries\* -r szabályok\best64.rule 210 211 hashcat -m 2611 -a 0 dz.hashpassword.lst -r szabályok\best64.rule -o 212 hashcat Paraméteroptimalizálás 213 Figyelembe véve a hashcat feltörési sebességét és az erőforrás-allokációt, konfigurálhatunk néhány paramétert 214 1.Workload tuning terheléshangolás. 215 A paraméter által támogatott értékek 1,8,40,80,160 216 217 - -gpu-accel 160 lehetővé teszi a GPU maximális teljesítményét. 218 2.Gpu loops Load finomhangolás 219 Ez a paraméter támogatja a 8-1024-es értéktartományt (egyes algoritmusok csak 1000-ig támogatják). 220 221 - -gpu-loops 1024 lehetővé teszi a GPU-k maximális teljesítményét. 222 3.Segment size Szótár gyorsítótár mérete 223 Ez a paraméter a memória gyorsítótár méretének beállítására szolgál. A funkció a szótár a memória gyorsítótárába helyezése a szótár feltörésének felgyorsítása Az alapértelmezett 32 MB, és a saját memóriahelyzetének megfelelően állítható. Természetesen minél nagyobb, annál blokkolóbb. 224 225 - -segment-size 512 Növelheti a nagy szótár feltörésének sebességét. 226 Utolsó: Jelszó beállítási javaslatok 227 Használjon hosszabb karakterláncot 228 Használjon nagyobb karakterkészletet Betűk, számok, szimbólumok 229 230 Ne használjon olyan karaktereket, amelyek az Ön számára relevánsak lehetnek jelszóként vagy jelszó részeként Használja 231 232