 Dokumentin salasanan palautusmestari
Kuinka käyttää hashcat-ohjelmistoa erilaisten hash-ohjelmien räjäyttämiseen
Nolla, taustatieto
1. Hash-funktio
Hash-funktio on yleinen termi funktiotyypille. Tämän tyyppisen funktion syöttö on mielivaltaista binääridataa ja lähtökohta on kiinteän pituinen binääritieto, tämäntyyppisellä funktiolla on seuraavat ominaisuudet:
-
Yksisuuntainen: Tulostuksen laskeminen syötteestä on yksinkertaista ja nopeaa, mutta tulon kääntäminen lähtöstä on matemaattisesti mahdotonta
-
Törmäysrajoitus: On äärimmäisen vaikeaa löytää kaksi eri tuloa samalla lähtöllä
Toimintoja, jotka täyttävät nämä ominaisuudet, voidaan kutsua hash-funktioiksi. Tiettyjä tietoja käytetään hash-funktion syötteenä ja tulos lasketaan. Tätä lähtöä kutsutaan tavallisesti datan hash-arvoksi.
Yksi hash-funktion tärkeimmistä tehtävistä on tallentaa salasana turvallisesti. Se ei tallenna salasanaa suoraan (eli ei tallenna selkeän tekstin salasanaa), vaan tallentaa salasanan hash-arvon. sinun tarvitsee vain laskea syöttösalasana uudelleen Vertaamalla salasanan hash-arvoa tallennetun salasanan hash-arvoon voit tietää, onko salasana oikea. Hash-funktion yksisuuntaisuuden ja törmäysrajoitusten vuoksi hyökkääjän on vaikea tietää itse salasana, vaikka hän saa salasanan hash-arvon.
2.hashcat
Hyökkääjä sai salasanan hash-arvon. Eikö todellakaan ole mitään keinoa tietää itse salasanaa? Ei tietenkään. Vaikka salasanan laskeminen suoraan salasanan hash-arvosta on matemaattisesti mahdotonta, tiedämme, että hash-funktio on yksinkertainen ja nopea laskemaan tulosteen syötteestä. Pahimmillaan voit kokeilla vain ne salasanat, joita ihmiset voivat asettaa, kokeile niitä yksitellen, jos olet onnekas, voit silti kokeilla. Toimintoa, joka yrittää jatkuvasti saada syöttöä, joka vastaa hash-arvoa, kutsutaan räjäytykseksi.
Tämän idean perusteella syntyi hashcat. Sanotaan, että hashcat syntyi todistamaan, että räjähdyksen räjähtäminen on hyvin yksinkertaista. hashcat väittää olevansa maailman nopein hash-räjäytystyökalu, ja se tukee jopa GPU:ta ja FGPA:ta, jos sinulla on niitä.
hashcat ei ole vain nopea, vaan tukee myös ammattimaisesti yli kaksisataa hash-toimintoa Käytä komentoja:
hashcat - -help
Näet luettelon kaikista hashcatin tukemista hash-toiminnoista. Niitä on niin paljon, etten julkaise niitä tänne.
hashcat on oletuksena asennettu Kaliin ja sitä voidaan käyttää suoraan. Mutta Kali on asennettu VirtualBoxiin, ja minusta tuntuu aina, että virtuaalinen kone on hitaampi, joten haluan käyttää hashcatia fyysisessä isännässä. Mene ensin Hashchatin viralliselle verkkosivustolle lataamaan hashcat. Toistaiseksi uusin versio on v3.5.0, joka julkaistiin 2017.04.05. Päivityspäivästä voidaan nähdä, että hashchat on täynnä elinvoimaa. Säästä kääntämisen vaiva ja lataa suoraan binääripaketti, joka on vain 2,7 miljoonaa, mikä on hyvin pieni verrattuna peleihin, jotka maksavat usein kymmeniä gigatavuja.
Kun lataus on valmis, purkaa hashcat ja näe:
Tällaiset tiedostot ovat suoritettavissa olevia tiedostoja Linuxissa ja Windowsissa 32-bittisissä ja 64-bittisissä versioissa Valitse vain yksi niistä tietokoneesi tilanteen mukaan. Valitsin hashcat64.binin Kauneuden vuoksi lisäsin rivin ~ /. bashrc-tiedostoon:
alias hashcat = ' hashcat64.binin polku '
Tallentamisen jälkeen avaa virtuaalipääte uudelleen saadaksesi ~ /. bashrc-tiedoston voimaan. Tällä tavalla voit kirjoittaa hashcat-komennon suoraan vaihtamatta hakemistoja tai syöttämättä rumaa "64.bin", kuten alla olevassa kuvassa näkyy.
No, nyt voit alkaa räjäyttää erilaisia hasheja Hashcatilla.
1. Blasting MD5
MD5:n pitäisi olla yksi tunnetuimmista ja laajimmin käytetyistä hash-funktioista. Käytä ensin Pythonia luodaksesi useita MD5-arvoja räjäytystä varten. Koodi on seuraava:
     import   hashlib.
    Salasanat   =   [' 123123 ',   ' bond007 ',   ' xxxxxx ',   ' *H@ & (NT*@BR#^ ']
      salasanalle     salasanoissa:
        MD5   =   hashlib.MD5 ()
        MD5.update (salasana)
        print   MD5.hexdigest ()
Yllä oleva koodi laskee neljän merkkijonon hash-arvot ja tulos on:
     4297f44b13955235245b2497399d7a93
    cbdb7e2b1ed566ceb796af2df07205a3
    dad3a37aa9d50688b5157698acfd7aee
    d77db958c179bbffae04b2b908b75c26
Tallenna tulostustulos tiedostoon MD5.hash, yksi hahs-arvo riviä kohden. Käytä sitten hashcatia räjäyttääksesi nämä hash-arvot. Komento on seuraava:
hashcat -w 3 -a 0 -m 0 - -poista -o MD5.out MD5.hash wordlist.dic
Parametria-w käytetään määrittämään toimintatiloja, joita on neljä, kuten alla olevassa taulukossa näkyy:
| N | Suorituskyky | Käyttöaika | Virrankulutus | Työpöydän vaikutus |
|---|---|---|---|---|
| 1 | Matala | 2 ms | matala | minimaalinen |
| 2 | oletusarvo | 12 ms | taloudellinen | havaittavissa |
| 3 | korkea | 96 ms | korkea | ei reagoi |
| 4 | painajainen | 480 ms | mieletön | päätön |
Parametriä-a käytetään hyökkäystilan määrittämiseen. 0:n merkitys on suora ja jatkuva, eli se räjäytetään salasanasanakirjalla. -a:lla on viisi arvoa, kuten alla olevassa taulukossa näkyy:
| N | Tila |
|---|---|
| 0 | Suora |
| 1 | Yhdistelmä |
| 3 | Raaka voima |
| 6 | Hybridisanaluettelo + maski |
| 7 | Hybridisanaluettelo + sanaluettelo |
-m Käytetään räjäytettävän hash-määrittämiseen Arvon hash-funktio, 0 tarkoittaa, että hash-funktio on MD5. Muut arvot ovat seuraavassa taulukossa:
| N | nimi | luokka |
|---|---|---|
| 0 | MD5 | raaka Hash |
| 300 | MySQL4.1/MySQL5 | Tietokantapalvelin |
| 1000 | NTLM | Käyttöjärjestelmät |
| 1800 | sha512crypt $6$, SHA512 (Unix) | Käyttöjärjestelmät |
| 2611 | vBulletin < v3.8.5 | Foorumit, CMS, sähköinen kaupankäynti, kehykset |
Tämä taulukko on liian pitkä. Näytän vain muutamia tässä artikkelissa mainittuja hash-toimintoja. Voit nähdä ne kaikki parametrilla-apu.
Parametri – remove tarkoittaa, että jos hash-arvo räjäytetään onnistuneesti, arvo poistetaan MD5.hashista.
Parametria-o seuraa tiedostonimi, joka osoittaa, mihin räjäytystulokset tallennetaan.
Kaksi viimeistä parametria MD5.hash ja wordlist.dic ovat räjäytettävä hash-arvo ja salasanasanakirja. Hash-arvo ja salasanasanakirja ovat molemmat yksi rivillä. Python on laskenut MD5.hashin sisällön Jos sinulla ei ole sopivaa salasanasanakirjaa käsillä, voit käyttää komentoa:
wget -O wordlist.dic https://samsclass.info/123/proj10/500_passwords.txt
下载一个。现在完事具备,按下回车,结果华丽地报错:(
clGetPlatformIDs(): CL_PLATFORM_NOT_FOUND_KHR

Todennäköisesti jokin käyttöympäristö puuttuu, joten asenna se. Asensin yhteensä nämä asiat:
     sudo   apt-get   install   gcc   make   p7zip-full   git   lsb-core
    wget   http://registrationcenter-download.intel.com/akdlm/irc_nas/9019/opencl_runtime_16.1.1_x64_ubuntu_6.4.0.25.tgz
    tar   -xvf   opencl_runtime_16.1.1_x64_ubuntu_6.4.0.25.tgz
    cd   opencl_runtime_16.1.1_x64_ubuntu_6.4.0.25
    sudo  . /install.sh
Jos verkkonopeus on hyvä, se asennetaan hetkessä. Ensimmäinen komento ilmoittaa virheen:
     /sbin/ldconfig.real:   /usr/lib/nvidia-375/libEGL.so.1   on   ei   a   symbolinen   linkki
    /sbin/ldconfig.real:   /usr/lib32/nvidia-375/libEGL.so.1   on   ei   a   symbolinen   linkki
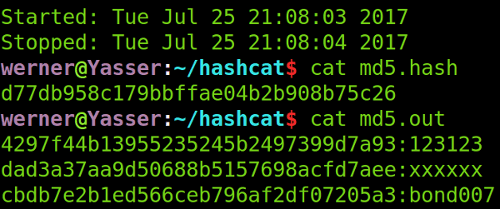
Mutta se ei näytä vaikuttavan mihinkään, joten jätä se huomiotta. Kun olet asentanut nämä, paina Enter uudelleen ja suorita alun perin virheen ilmoittanut komento. Huomaat, että virhettä ei ilmoitettu uudelleen, ja suoritus saatiin päätökseen hetkessä. Kun komento on suoritettu, tarkista tiedostojen MD5.hash ja MD5.out sisältö ja huomaa, että MD5.hashiin on jäljellä vain yksi hash. Kolme onnistuneesti räjäytettyä hash-arvoa on siirretty tiedostoon MD5.out. MD5.out on kolme hash-arvoa ja niiden alkuperäisiä arvoja, kuten alla olevassa kuvassa näkyy:
2. Windows7-kirjautumissalasanan hash
Windowsin kirjautumissalasanan hash-arvo tallennetaan SAM-tiedostoon, SAM on lyhenne sanoista "security account manager". Yleensä se sijaitsee osoitteessa
C: \Windows\system32\config\SAM
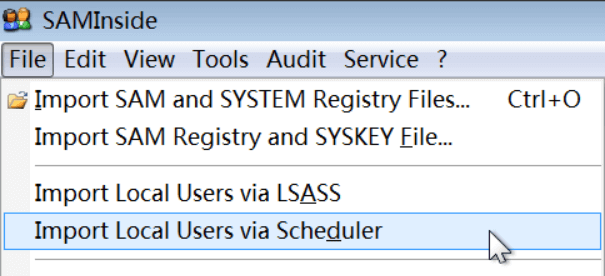
SAM-tiedosto on Windows-suojattu, eikä sitä voida lukea suoraan työkalu, kuten SAMInside. Etsi Windows 7-virtuaalikone, luo uusi järjestelmänvalvojakäyttäjä nimeltä hashcat, aseta salasana, lataa ja purkaa SAMInside Windows 7:ssä, suorita se järjestelmänvalvojan käyttöoikeuksilla ja napsauta sitten Tiedosto- > Tuo paikalliset käyttäjät aikatauluttimeen, kuten alla on Kuten kuvassa näkyy:
SAMInside saattaa olla "ei vastaa" sen jälkeen, mutta sillä ei ole väliä, odota kärsivällisesti muutama sekunti, SAMInside lukee haluamamme hash odotusten mukaisesti, kuten alla olevassa kuvassa näkyy:
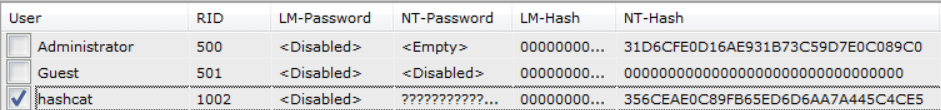
Valitse käyttäjä "hashcat", jonka salasana haluamme räjähtää, paina Ctrl +5 kopioidaksesi NT-hash, palaa sitten Ubuntuun, johon hashcat on asennettu, ja tallenna kopioitu hash-arvo tiedostoon win7.hash seuraavalla komennolla:
echo 356CEAE0C89FB65ED6D6AA7A445C4CE5 > win7.hash
356ceae0c89fb65ed6d6aa7a445c4ce5: rush2112
SAM-tiedoston hankkiminen on kohdassa "Kuinka viedään Windows Hash Series 1". Seuraavassa on prosessi, jossa luken SAM-tiedoston virtuaalikoneessa Windows 7.
Jos se on fyysinen kone, käytä Win PE:tä koneen käynnistämiseen ja lue SAM-tiedosto levyltä. Oma on virtuaalikone. Voit lukea virtuaalilevyn tiedostot asentamalla virtuaalilevytiedostot tiedostojärjestelmään. Käyttämäni virtuaalikone on VirtualBox, joka voidaan tehdä komennolla vdfuse. Jos sinulla ei ole vdfusea, sinun on ensin asennettava virtualbox-fuse:
sudo apt-get install virtualbox-fuse
Voit myös ladata virtualbox-fuse-asennuspaketin ja asentaa sen itse.
Kun asennus on valmis, sinulla on vdfuse-komento, joka voi aloittaa virtuaalisen levyn kartoituksen ja asennuksen:
     mkdir   -p   ~ /vmdisk
    sudo   vdfuse   -t   vmdk   -f   Win7Pro32.vmdk   ~ /vmdisk/
Tämän vaiheen suorittamisen jälkeen Tarkista ~ /vmdisk-hakemisto, jossa on kolme tiedostoa: EntireDisk, Partition1 ja Partition2, uusi hakemisto:
     mkdir   -p   ~ /vmdisk_en
    mkdir   -p   ~ /vmdisk_1
    mkdir   -p   ~ /vmdisk_2
Käytä mount-komentoa asentaaksesi kolme tiedostoa EntireDisk, Partition1 ja Partition2:
     sudo   mount   ~ /vmdisk/EntireDisk       ~ /vmdisk_en
    sudo   asennus   ~ /vmdisk/Partition1       ~ /vmdisk_1
    sudo   mount   ~ /vmdisk/Partition2       ~ /vmdisk_2
havaittiin, että koko levyn asennus epäonnistui, Partition1:n sisältö ei ollut sitä mitä halusin, Partition2:ssa oli Windows 7-virtuaalikoneen tiedosto, juuri sitä mitä halusin. Kopioi kohde SAM-tiedostomme osoitteesta vmdisk_fs:
cp ~ /vmdisk_2/Windows/System32/config/SAM . /
Kopioi muuten myös järjestelmätiedostot:
cp ~ /vmdisk_2/Windows/System32/config/SYSTEM . /
Kun tarkastellaan SAM-tiedoston sisältöä, kuten alla olevassa kuvassa näkyy, se ei ole tavallinen tekstitiedosto, se on todellakin Windows-tyyliä
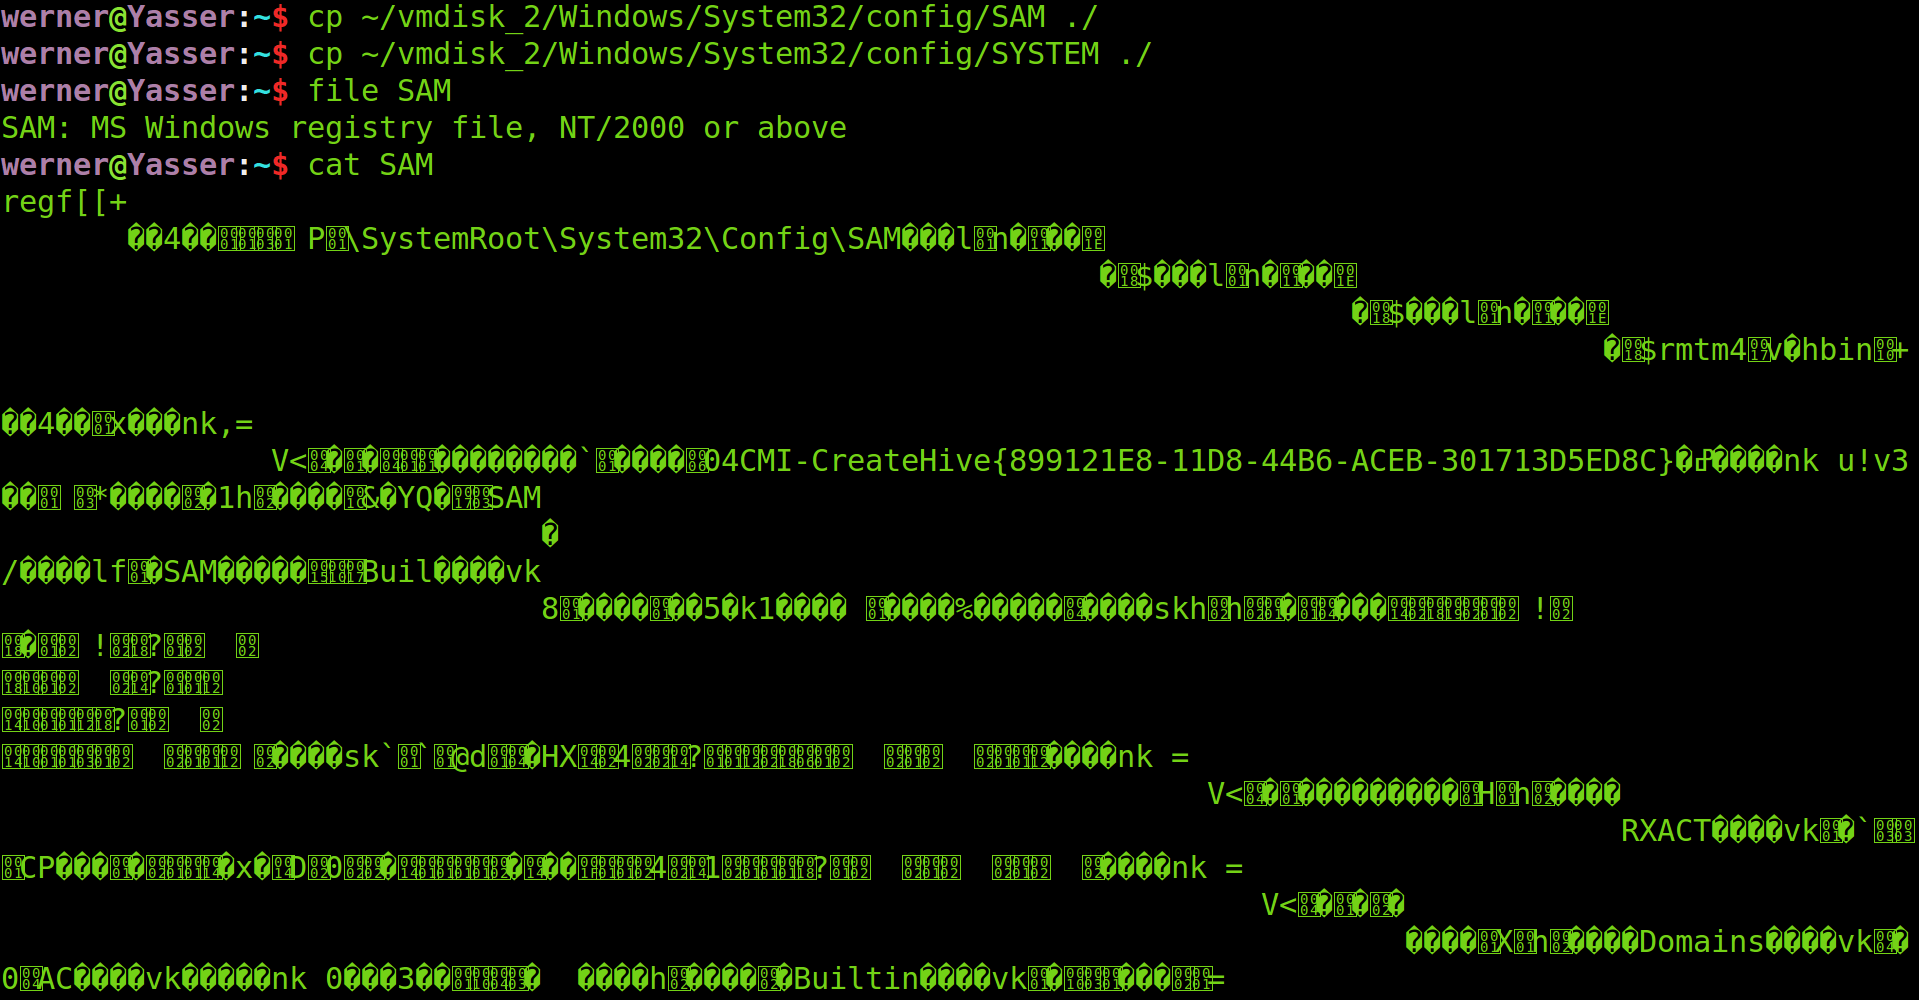
No, vaikka SAM-tiedosto avattiin onnistuneesti, mutta emme vieläkään saa HASH-tiedostoa, mitä meidän pitäisi tehdä, jos muutamme sen seuraavaksi? Voit käyttää vain työkaluja sam-tiedoston sisällön jäsentämiseen. Tee sam-tiedostot ja järjestelmätiedostot kaliin ja suorita komento:
samdump2 -o sam.hash SYSTEM sam
Tarkista sitten sam.hash ja näet myös kunkin käyttäjän kirjautumissalasanan hash-arvon. Jokainen sam.hash-tiedoston rivi on käyttäjä, ja kunkin rivin muoto on:
Käyttäjänimi: RID:lm-hash-arvo: NTLM-hash-arvo
Huomaa, että tämä muoto on samdump2-komennon tulostusmuoto, ei "hash-salasanamuoto Windowsissa".
3. Räjähtää Linux-kirjautumissalasana hash
Ensinnäkin sinulla on oltava tietokone, jossa on Linux-järjestelmä. Tämä on helppo sanoa, vain virtuaalikone riittää. Suorita sitten seuraava komento lisätäksesi uuden käyttäjän ja asettaaksesi salasanan räjäytystarkoituksiin:
sudo adduser justforfun
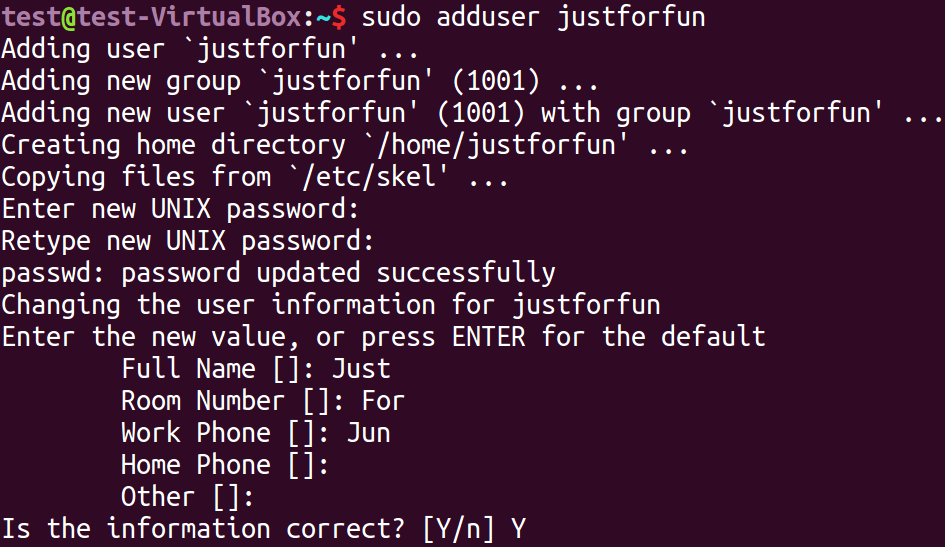
Käyttäjän kirjautumissalasanan hash-arvo Linuxissa tallennetaan tiedostoon/etc/shadow (huom: ei/etc/passwd Käytä seuraavaa komentoa nähdäksesi hash-arvon). uuden käyttäjän kirjautumissalasana:
 test@test-VirtualBox: ~ $   sudo   tail   -n   1   /etc/shadow
justforfun:$6$0fokwg59$6hpMS5dM9wDT/42DDoSD0i0g/wHab50Xs9iEvVLC3V20yf1kRmXZHGXCM0Efv6XU69hdgMZ4FwaMzso4hQaGQ0:17373:0:99999:7:::

tail-komentoa käytetään lukemaan tiedoston viimeisiä rivejä, oletusarvoinen on 10 riviä, määritä rivien määrä parametrilla-n. Juuri luomamme käyttäjä on luonnollisesti viimeisellä rivillä, joten käytä tail-n 1:tä sen lukemiseen. Luettu tulos on ":"-jaettu tieto. Ensimmäinen osa on käyttäjätunnus "justforfun" ja toinen osa on salasanan hash-arvo. Muita osia ei tarvitse huolehtia tässä artikkelissa. Keskitymme toiseen osaan.
"$6$" alussa viittaa käytetyn hash-funktion tyyppiin SHA512. Linuxissa "$6$" lukuun ottamatta "$1$" viittaa MD5:een, "$2a$" viittaa Blowfishiin, "$2y$" viittaa Blowfishiin (8-bittisten merkkien oikea käsittely), "$5$" Viittaa SHA256:een, katso lisätietoja Wikipediasta: passwd. Lisäksi tiedosto/etc/login.defs kuvaa myös hash-algoritmia.
Osa "0fokwg59" alkaen "$6$" seuraavaan "$" on suola. Mikä on suola? Baidu tietää, että CNB2009:n vastaus kysymykseen " Mikä on MD5-suolaarvo " on yksinkertainen ja helposti ymmärrettävä:
Yksinkertaisesti sanottuna se on tapa tehdä samasta salasanasta erilaiset hash-arvot, mikä on suolaamista. MD5 itsessään on peruuttamaton, mutta tällä hetkellä Internetissä on monia tietokantoja, jotka tukevat käänteistä kyselyä. Jos käyttäjän salasanatietokanta vuotaa vahingossa, hakkerit voivat saada käyttäjän salasanan käänteisen kyselyn kautta tai käyttää tietokannassa useammin esiintyviä hash-koodeja (eli monet ihmiset käyttävät sitä) brutal force-krakkaukseen (koska se on yleensä heikko salasana). Suolaarvo on ylimääräinen satunnainen arvo, joka on lisätty salasanan hash-prosessin aikana. Esimerkiksi tunnukseni on epilepsia ja salasanani on 123456. Kun se on tallennettu tietokantaan, voin hash-merkkijonoa "123456/epilepsia". salasana vahvistetaan myös merkkijonolla "(vahvistettava salasana) /epilepsia". Tällä tavalla, kun toinen tyhmä salasana on 123456, voit silti rakentaa erilaisia hash-arvoja ja varmistaa ne onnistuneesti. Tällä hetkellä tunnukseni käytetään suola-arvoa salasanan monimutkaiseen hashiin. Joten.. Suolaarvon tehtävänä on vähentää tietokannan vuotojen aiheuttamia menetyksiä. Jos RP on erittäin hyvä ja arvasit salasanani 123456, en voi estää sinua
Tämä vastaus koskee MD5:tä, ja sama pätee muihin hash-toimintoihin. Suolan jälkeinen osa on hash-arvo. Kopioi nyt koko toinen osa tiedostoon linux.hash, linux.hash-sisällön pitäisi olla:
$6$0fokwg59$6hpMS5dM9wDT/42DDoSD0i0g/wHab50Xs9iEvVLC3V20yf1kRmXZHGXCM0Efv6XU69hdgMZ4FwaMzso4hQaGQ0
Sitten räjäytä Linux-kirjautumissalasana hash seuraavalla komennolla:
hashcat -w 3 -a 0 -m 1800 - -poista -o linux.out linux.hash wordlist.dic
Hetken kuluttua räjäytys on valmis, katso tulokset:
 werner@Yasser: ~ /hashcat$   cat   linux.out
$6$0fokwg59$6hpMS5dM9wDT/42DDoSD0i0g/wHab50Xs9iEvVLC3V20yf1kRmXZHGXCM0Efv6XU69hdgMZ4FwaMzso4hQaGQ0:4321
Se osoittaa, että räjäytys onnistui.
4. MySQL-kirjautumissalasanan räjähdys hash
Ensinnäkin sinulla on oltava Mysql. Se sattuu olemaan virtuaalikoneessani. Baidu tietää, että MySQL-kirjautumissalasanan hash-arvo on tallennettu tiedostoon user.MYD. Missä tiedosto user.MYD on? En myöskään tiedä, etsin vain:
     test@test-VirtualBox: ~ $   sudo   find   /   -name   user.MYD
    /var/lib/mysql/mysql/user.MYD
Löysin sen osoitteessa/var/lib/mysql/mysql/user.MYD. Tarkista tiedoston sisältö:
sudo cat /var/lib/mysql/mysql/user.MYD
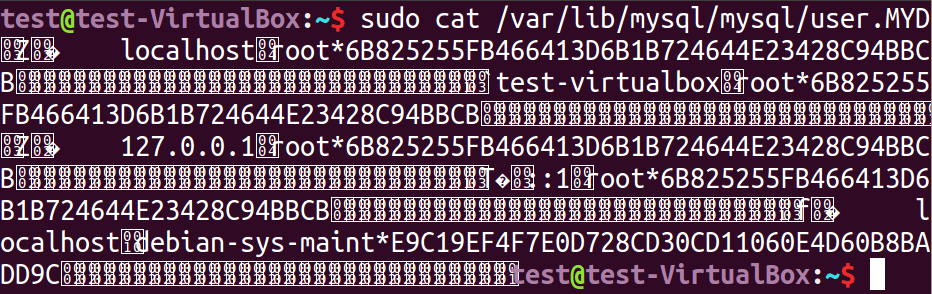
Se ei ole pelkkä tekstitiedosto, sillä ei ole paljon väliä. Voit silti nähdä, että käyttäjän juurikirjautumissalasanan hash-arvo on:
6B825255FB466413D6B1B724644E23428C94BBCB
Tallenna tämä arvo tiedostoon mysql.hash ja käytä seuraavaa komentoa räjäyttääksesi MySQL-kirjautumissalasanan. hash:
hashcat -w 3 -a 0 -m 300 - -poista -o mysql.out mysql.hash wordlist.dic
Hetken kuluttua räjäytys on valmis, katso tulos:
     werner@Yasser: ~ /hashcat$   kissa   mysql.out
    6b825255fb466413d6b1b724644e23428c94bbcb: viper
Voidaan nähdä, että räjäytys onnistui.
5. Räjähdys Discuz! Foorumin salasana
Discuz! Se on tunnettu PHP-foorumiohjelma Kiinassa ja sitä käytetään laajalti. Nyt räjäytetään Discuz! Käyttäjän salasanan hash-arvo. Ensin sinun on löydettävä hash-arvo. Mistä löydän sen? Tietysti Discuzista! tietokannassa.
Discuz! Missä tietokanta on? Näin ratkaisin sen, lataa Discuzin uusin versio sen viralliselta verkkosivustolta! Lähdekoodi, suorita ja asenna se ja saat Discuz! Tietokanta 
Discuz! Oletustietokannan nimi on ultrax, ja pre_ucenter_members-taulukko tallentaa kirjautumissalasanan hash-arvon "pre_" on oletusetuliite, jota voidaan muuttaa asennuksen aikana, mutta "ucenter_members" ei muutu. Käytä seuraavaa SQL-käskyä kirjautumissalasanan hash-arvon kyselyyn:
select password,salt from pre_ucenter_members;
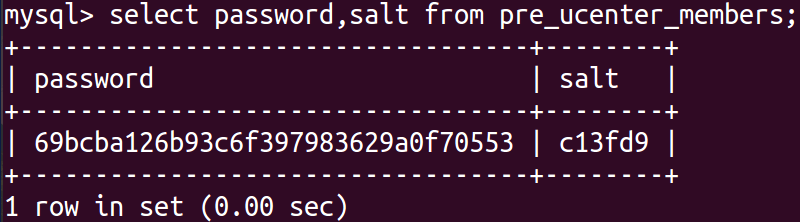
Tallenna hash-arvo ja suola-arvo tiedostoon:
echo 69bcba126b93c6f397983629a0f70553: c13fd9 > discuz.hash
Hash-arvo ja suola-arvo ovat samalla rivillä, jaettuna ":": Käytä lopuksi seuraavaa komentoa räjähtääksesi Discuz-kirjautumissalasanan hash:
hashcat -w 3 -a 0 -m 2611 - -poista -o discuz.out discuz.hash wordlist.dic
Hetken kuluttua räjäytys on valmis, katso tulokset:
     werner@Yasser: ~ /hashcat$   cat   discuz.out
    69bcba126b93c6f397983629a0f70553: c13fd9:winter
Voidaan nähdä, että räjäytys onnistui.
6. Suuri sanakirjatesti
Toistaiseksi käytämme pientä sanakirjaa, jossa on vain 500 sanaa. Eikö se ole outoa? Tämä johtuu siitä, että olen tarkoituksella asettanut heikon salasanan sanakirjaan harjoittelemaan Hashcatin käyttöä, muuten se ei saa ihmiset tuntemaan olonsa huonoksi. Käytännössä on mahdotonta saada niin hyvää onnea. Lasketaan satunnaisesti vähemmän heikon salasanan MD5-arvo, räjäytetään suurella sanakirjalla, toisaalta yritetään onnea ja toisaalta nähdään kuinka nopea hashcat voi olla.
Laske ensin MD5-arvo:
     import   hashlib
    MD5   =   hashlib.MD5 ()
    MD5.update (" werner123456!!! ")
    print   MD5.hexdigest ()
Tulostus on:
b17133f9abff287ed0546c1af2b171f7
Valitse sitten 10,5G-kokoinen sanakirja, joka sisältää 940 miljoonaa salasanaa ja aloita räjähtäminen:
hashcat -w 3 -A 0 -m 0 - -Poista -o big.out b17133f9abff287ed0546c1af2b171f7 big.dic
Huomaa, että kun on vain yksi hash-arvo, sen ei tarvitse tallentaa sitä tiedostoon, vaan se voidaan kirjoittaa suoraan komentorivin parametreihin. Aloin räjäyttää ennen nukkumaanmenoa, heräsin seuraavana päivänä katsomaan tuloksia ja huomasin:
     aloitettu:   ke   heinäkuu   26   22:55:27   2017
    Pysäytetty:   Ke   Heinä   26   23:02:28   2017
Se kesti vain 7 minuuttia! Luulin, että se kestää 7 tuntia, mikä on 60 kertaa nopeampaa kuin odotin! Valitettavasti hash-arvoa ei onnistunut räjäyttämään. Näyttää siltä, että "werner123456!!!" ei ole salasanasanakirjassa. Näyttää siltä, että minun on valmisteltava 100G salasanasanakirja, mutta on erittäin hankalaa tallentaa ja siirtää näin suurta sanakirjaa. Eikö ole muuta tapaa? Tietenkin, muistatko hyökkäystilan? Olemme käyttäneet "suoraa" tilaa. Seuraavaksi tutkitaan useita muita tiloja.
7. Yhteenveto
Kun käytät hashcatia räjähtämään hash, ensimmäinen askel on löytää oikea hash. Eri järjestelmät ja eri ohjelmistot tallentavat hash eri paikoissa, joten sinun on löydettävä hash tarkasti. Toinen on arvioida oikein hash-tyyppi, määrittää, tukeeko hashcat tätä hashia, ja valita oikeat-m-parametrit, muuten onnistuminen on lähes mahdotonta; Kolmas on, että salasanasanakirjan pitäisi olla parempi, onnistuuko räjähdys lopulta, riippuu sanakirjasta. Vaikka suurempi salasanakirja ei ole parempi, on parempi olla suurempi. hashcat on myös kuuluisa nopeudestaan, joten suuret sanakirjat eivät ole ongelma Hashcatille. Tässä on parempi sanakirja: Aiemmat vuotoportit + yleisesti käytetyt heikot salasanasanakokoelma.7Z , purkusalasana on: anywlan. Lisäksi, jos keräät paljon pieniä sanakirjoja, voit yhdistää, lajitella ja poistaa pienet sanakirjat saadaksesi suuren sanakirjan Hashcat-räjäytyksen helpottamiseksi. Jos pieni sanakirja on samassa hakemistossa, voit tehdä sen yhdellä komennolla:
kissa * | lajitella | uniq > Merge.dic
Entä jos pienet sanakirjat järjestetään luokittain ja jaetaan monitasoisiin hakemistoihin? Pelkkä kissakomento ei tietenkään toimi, mutta itse asiassa tarvitaan vain yksi komento Olettaen, että pienet sanakirjat on tallennettu hakemistoon MyDictionary, komento voidaan kirjoittaa näin:
löydä . /MyDictionary -type f -exec cat {} \; | lajittele | uniq > Merge.dic