في مجال كسر كلمات المرور أو معالجة البيانات ، يعد امتلاك ملف قاموس من نوع النص 2T موردًا قويًا جدًا.ومع ذلك ، فإن مثل هذا الملف الضخم غالباً ما يكون عرضة للكميات الكبيرة من البيانات المكررة ، والتي لا تحتل مساحة تخزين غير ضرورية فحسب ، بل قد تؤثر أيضًا على كفاءة العمليات اللاحقة القائمة على هذا الملف القاموس ، مثل سرعة البحث عن كلمة المرور.وبالتالي، فإن تصفية المحتويات المكررة بفعالية هي خطوة حاسمة للغاية.
تم تصميم معدات اختراق كلمات المرور المهنية لمساعدة الخبراء على تحديد وبناء محطات عمل اقتصادية وموفرة للطاقة لأعباء عمل استعادة كلمات المرور.عند إنشاء محطة عمل لاستعادة كلمة المرور ، يجب مراعاة تكلفة الطاقة والموثوقية على المدى الطويل وتغطية الضمان.في هذه المقالة ، سنستعرض حلول التبريد الأكثر شيوعًا في GPU اليوم ، ونقارن بطاقات الرسومات المستهلكة مع بطاقات الرسومات المهنية الأقل شهرة.
الحلول الأساسية (تسليط الضوء على مزايا اختراق التجزئة)
لا حاجة لتحميل الملفات - صفر مخاطر الخصوصية
الدعم الحصري لتقنية اختراق التجزئة ، لا تحتاج إلى تحميل الملفات ، يمكن بدء اختراق قيمة التجزئة المحلية ، ويقضي تمامًا على مخاطر اختراق البيانات!
(GPU) سرعة عالية.
الاعتماد على السحابة GPU العنقودية القوة الحسابية، كسر كلمات المرور أقل من 6 أرقام في المتوسط 37 ثانية، سرعة كسر كلمات المرور المعقدة أسرع بنسبة 83٪ من البرمجيات التقليدية!
(دفع النجاح وتوفير المال)
النجاح في التخريب ، والفشل لا يخصم!وداعا للبرمجيات التقليدية "الدفع أولا بعد اختراق" حفرة،
لأن سرعة اختراق أدوات كسر كلمة المرور العامة هي بطيئة جدا، ودعم كسر كلمة المرور بروتوكولات ليست كثيرة، والعنف كسر، وبعض كلمات المرور 1 سنة أيضا لا يمكن كسر، مع القاموس تشغيل يجب أن تكون كلمة المرور الصريحة في القاموس فقط، وقاموس كلمة المرور كبيرة جدا، أيضا مضيعة للوقت، لا يمكن تشغيل شيء شائع جدا، أدناه أوصي بأسرع أداة في العالم لكسر كلمة المرور
عندما يقوم القراصنة أو اختبار الاختراق بتقويض النظام ويرغبون في الوصول إلى كلمة مرور النصية العادية من تفريغ قاعدة البيانات ، يجب عليهم أولاً اختراق تجزئة كلمة المرور المخزنة.العديد من المهاجمين يذهبون إلى هذا المفهوم: لقد حاولوا أي هجوم تعسفي لكلمة مرور يريدون تجربته دون سبب ضئيل.ستوضح هذه المناقشة بعض الأساليب الفعالة لكسر كلمات المرور وكيفية استخدام التحليل الإحصائي لكلمات المرور مع الأدوات لإنشاء طريقة محدودة زمنياً للاختراق الفعال والناجح.
يزعم Hashcat أنه أسرع أداة فك كلمة مرور في العالم ، واليوم ستستخرج هذه المقالة العديد من المعلمات الشائعة المستخدمة ، جنبا إلى جنب مع أوامر فك كلمة المرور ، وتحليل كيفية فك كلمة المرور باستخدام hashcat.
في البداية كنت أرغب في إكمال تسريع hashcat في kali linux ، ولكن بطاقات الرسومات في الجهاز الافتراضي تم إنشاؤها بواسطة خوارزمية ولا يمكن استخدامها للتسريع.عندما رأيت بطاقة n يمكن أن تمر مباشرة عبر الجهاز الافتراضي، وعقد الأمل في البحث عن دورة، ولكن لم أجد الكالي لينكس المناسبة بطاقة الرسومات عبر البرنامج التعليمي، والإنترنت فقط لينكس مضيف عبر الجهاز الافتراضي ويندوز، في حد ذاته وأريد من نظام ويندوز لينكس هو العكس، لذلك لم يكن لدي طريقة مناسبة لإكمال هذه الخطوة.وحتى عندما تنتهي، يجب أن تأتي.
في بعض الأحيان ، سنواجه مثل هذه المسألة ، على سبيل المثال ، كلمة المرور هي abcdabcd هذا النمط ، وليس لدينا abcdabcd في قاموسنا ، إذا تم إنشاؤها ، فإنه سيستغرق مساحة كبيرة ، هل يمكن أن يكون هناك طريقة لإنتاج abcdabcd من خلال abcd؟في hashcat ، بالطبع ، يمكن تنفيذ ذلك ، وفي هذا القسم ، سنبدأ بالتحدث عن هذا النمط ، وهو نمط الهجوم المجمع القاموس.
Hashcat هي واحدة من الأدوات الأساسية لتفجير كلمات المرور ، وأمن المعلومات ، هنا مجموعة ملخص سجلات هذه المقالة في حالة احتياجاتها ، وفي الوقت نفسه قد تساعد مستخدمي الإنترنت الذين يشاهدون هذه المقالة.
مقدمة
Hashcat هو أسرع كسر كلمة مرور في العالم ، وهو أداة موزعة مفتوحة المصدر تدعم العديد من المنصات والخوارزميات.
الرسمية: https://hashcat.net/hashcat/
الـ Github:https://github.com/hashc
يحتوي hashcat على أربع طرق أساسية لفك التشفير:
1.القاموس كشف السرية
2.تشفير سلسلة مزيجية
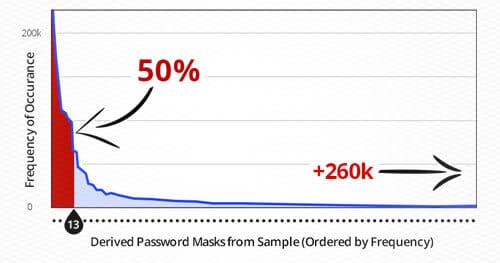
3.هجوم القناع (Mask attack)
4.اختلاط السررية
وهناك طريقة فك التشفير القائمة على القواعد، وتبديل الحروف الكبيرة والحرف الصغيرة، ولكن يمكن تصنيفها كقواعد فك التشفير.